Éviter les arnaques de phishing : comment le courrier temporaire vous protège
Vous recevez un e-mail. Il a l'air légitime : le logo de votre banque, un formatage professionnel, un ton urgent concernant une « activité suspecte » sur votre compte. Vous cliquez sur le lien, entrez vos identifiants... et vous venez d'être victime de phishing (hameçonnage).
Les escroqueries par phishing sont devenues la menace de cybersécurité n°1 en 2026.
Les statistiques sont alarmantes :
- 3,4 milliards d'e-mails de phishing envoyés chaque jour
- 12,5 milliards de dollars perdus chaque année à cause du phishing
- 71 % des attaques ciblées commencent par du phishing
- Perte moyenne par victime : 1 200 $
- Seulement 3 % des e-mails de phishing sont signalés
- Nouveaux sites de phishing créés : Toutes les 20 secondes
Mais voici ce que la plupart des gens ne réalisent pas : Votre adresse e-mail est le principal vecteur d'attaque pour les escroqueries par phishing. Une fois que les cybercriminels ont votre e-mail, vous devenez une cible. Plus votre véritable e-mail est présent à différents endroits, plus vous êtes vulnérable.
Il existe une défense puissante qui se cache à la vue de tous : l'e-mail temporaire.
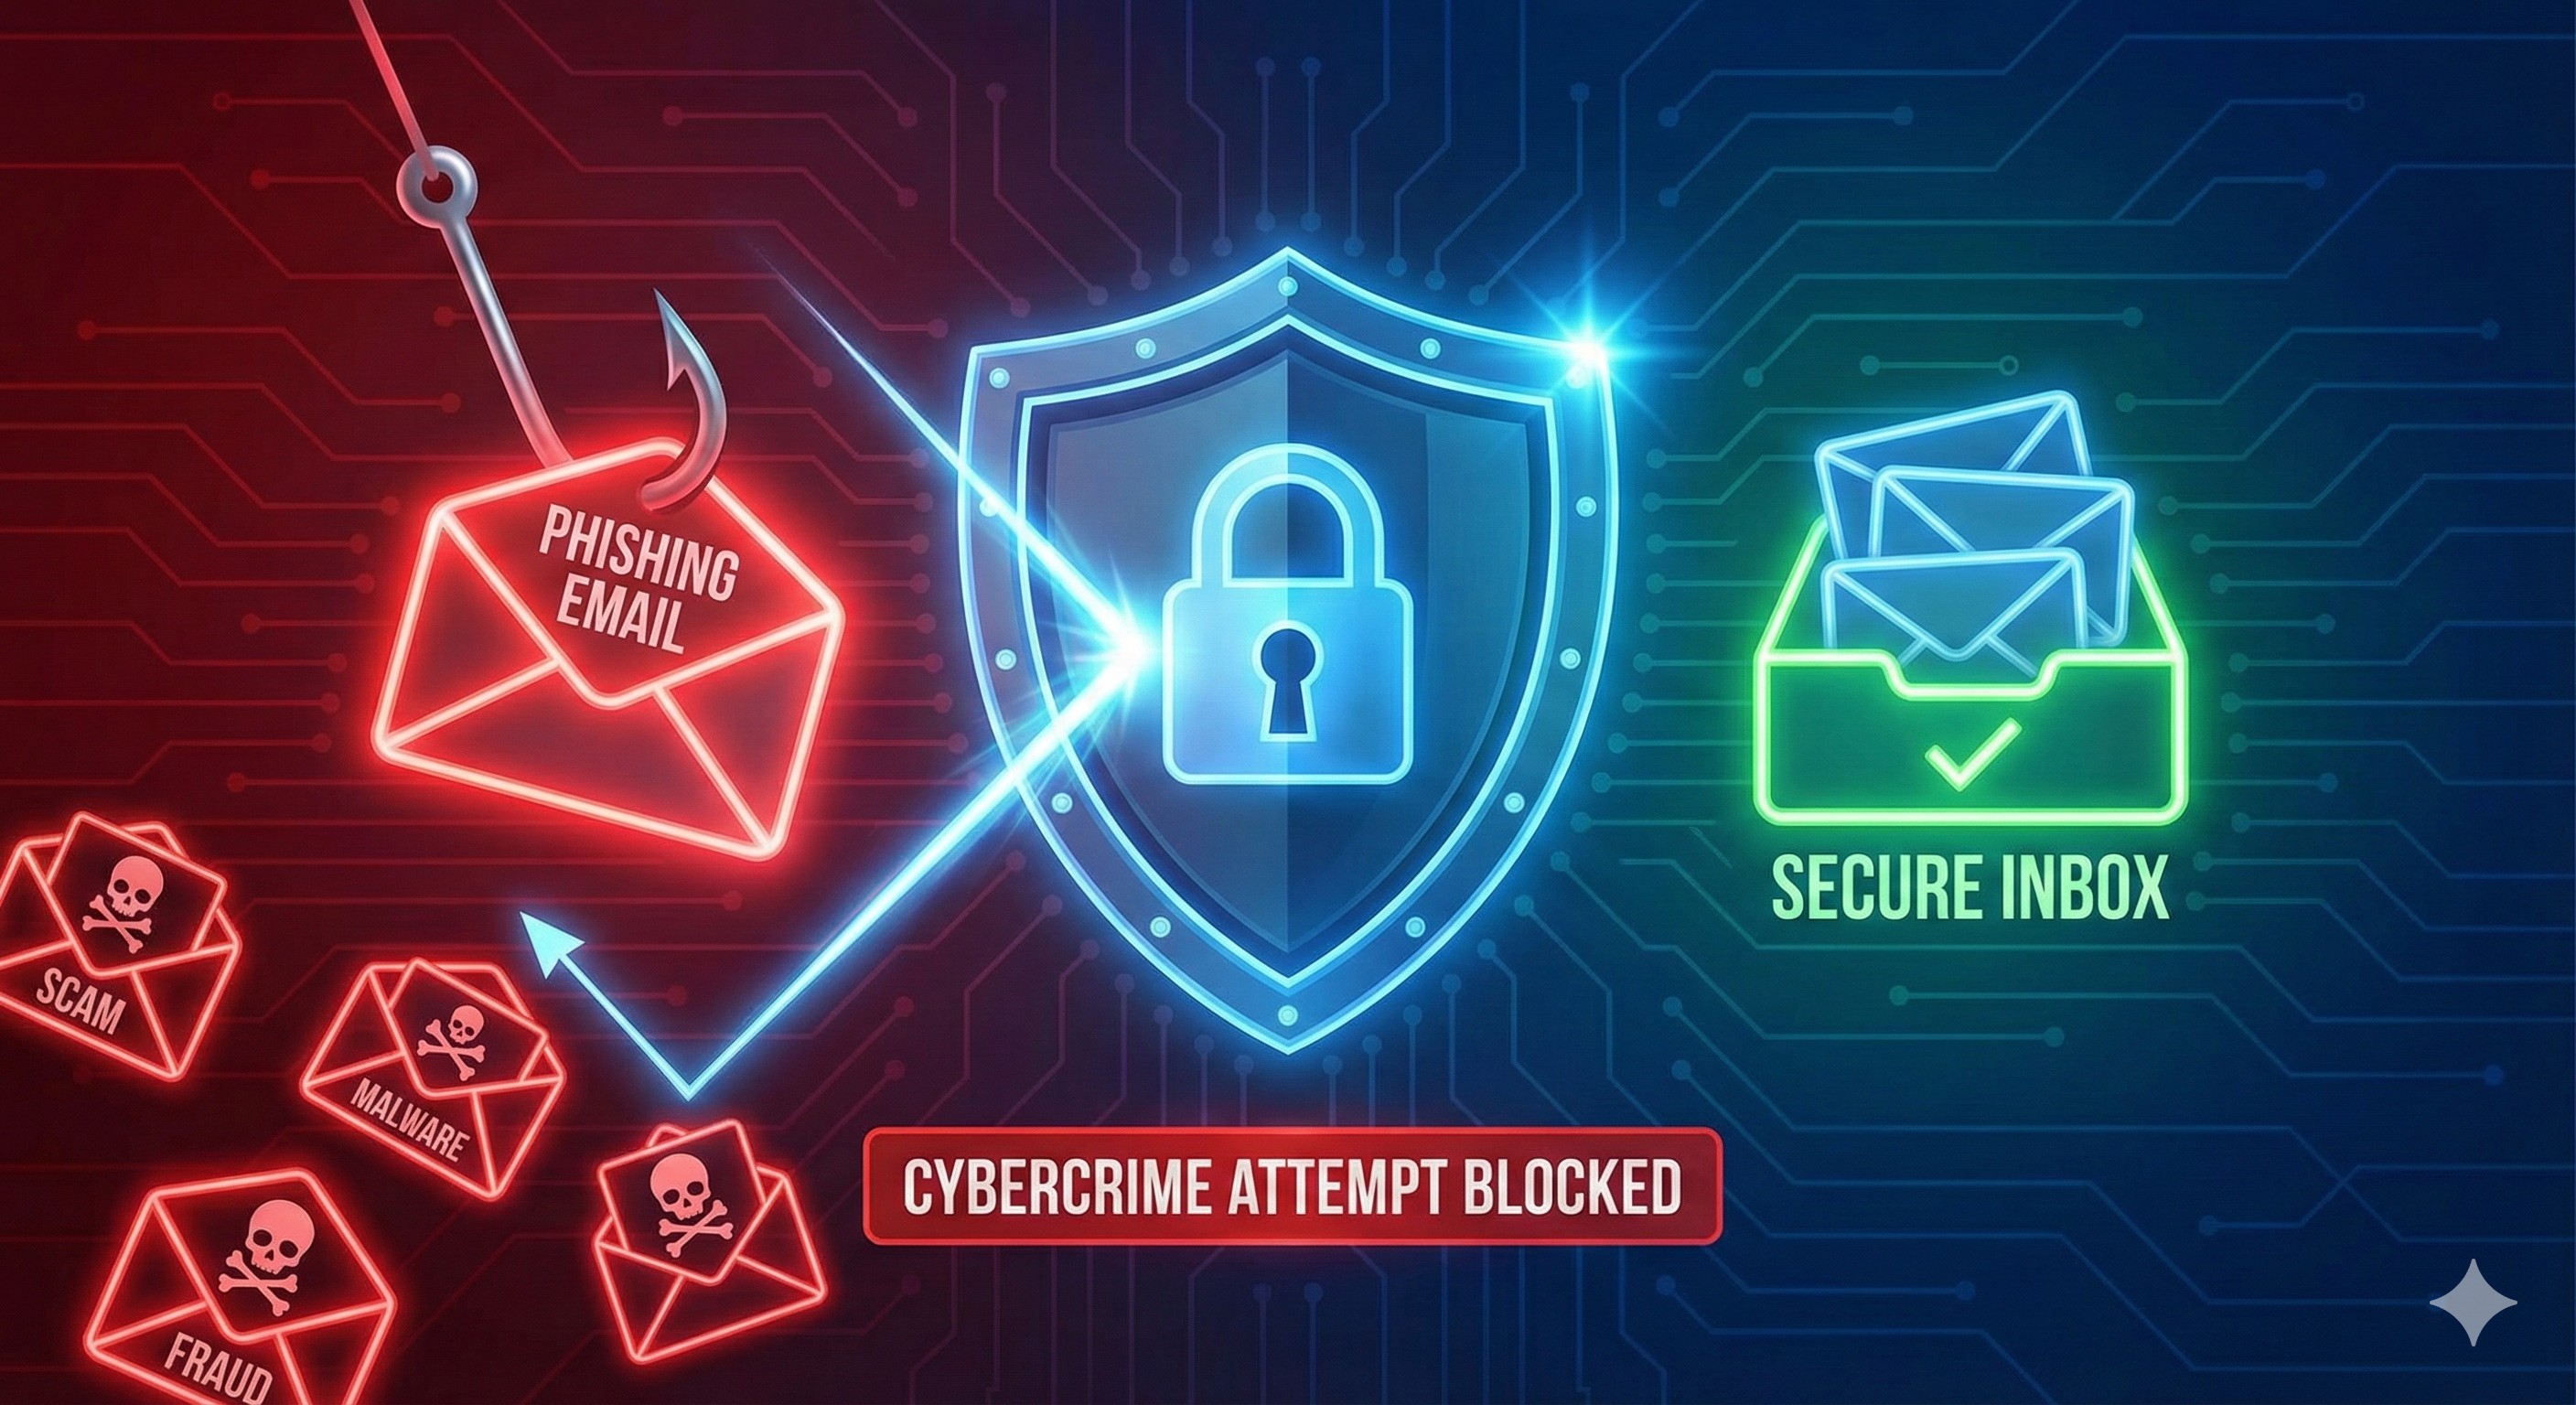
Lorsqu'elles sont utilisées de manière stratégique, les adresses e-mail temporaires créent une barrière impénétrable entre vous et les attaques de phishing. Elles limitent votre exposition, compartimentent vos risques et garantissent que même les tentatives de phishing réussies ne peuvent pas se propager à toute votre vie numérique.
Ce guide complet révèle comment fonctionnent réellement les escroqueries par phishing, pourquoi les défenses traditionnelles échouent souvent et comment l'e-mail temporaire offre une protection qui va bien au-delà du filtrage du spam. Vous apprendrez à reconnaître les tentatives de phishing, à comprendre le rôle de l'e-mail jetable dans votre stratégie de sécurité et à mettre en œuvre un système de défense à plusieurs niveaux.
Que vous ayez déjà été ciblé ou que vous souhaitiez prévenir votre première attaque, ce guide transformera votre façon de concevoir la sécurité des e-mails et la protection contre le phishing.
Comprendre le phishing : L'évolution d'une menace
Avant d'explorer la solution, comprenons contre quoi nous nous défendons.
Qu'est-ce que le phishing ?
Définition : Le phishing (hameçonnage) est une cybercriminalité dans laquelle des attaquants se font passer pour des organisations légitimes par e-mail afin d'inciter les victimes à révéler des informations sensibles (mots de passe, cartes de crédit, numéros de sécurité sociale) ou à installer des logiciels malveillants.
Origine du nom : Le mot « Phishing » utilise le « ph » de « phreaking » (piratage téléphonique) + « fishing » (pêcher des victimes). Les attaquants « pêchent » vos informations à l'aide d'un « appât » convaincant.
L'anatomie d'une attaque de phishing
L'attaque en cinq étapes :
Étape 1 : Acquisition de la cible
L'attaquant obtient votre adresse e-mail via :
- Violations de données
- Bases de données publiques
- Listes d'e-mails achetées
- Aspiration de données sur les réseaux sociaux
- Formulaires de sites web
- Annuaires d'entreprises exposés
Étape 2 : Recherche et préparation
L'attaquant effectue des recherches sur :
- Vos profils de réseaux sociaux
- Votre employeur/secteur d'activité
- Vos centres d'intérêt et comportements
- Vos connexions
- Vos activités récentes
- Vos vulnérabilités psychologiques
Étape 3 : Création de l'attaque
L'attaquant crée un e-mail convaincant :
- Copie le design de l'entreprise légitime
- Utilise un langage urgent/menaçant
- Crée une URL fausse mais crédible
- Inclut vos détails personnels (issus des recherches)
- Programme l'e-mail de manière stratégique (saison des impôts, etc.)
Étape 4 : Lancement de l'attaque
L'e-mail de phishing est envoyé contenant :
- Un lien malveillant vers un faux site web
- Ou : Une pièce jointe infectée
- Ou : Une demande d'informations sensibles
- Semble provenir d'une source de confiance
Étape 5 : Exploitation
Si vous mords à l'hameçon :
- Identifiants volés à partir de la fausse page de connexion
- Malware installé depuis la pièce jointe
- Données sensibles collectées directement
- Accès vendu ou utilisé pour la fraude
- L'usurpation d'identité commence
Le taux de réussite :
- 30 % des e-mails de phishing sont ouverts
- 12 % des destinataires cliquent sur des liens malveillants
- 3 % fournissent des informations sensibles
- Résultat : Des milliards de pertes chaque année
Types d'attaques de phishing en 2026
Type 1 : Phishing de masse (Arroser et prier)
Comment ça marche :
Des millions d'e-mails de phishing génériques sont envoyés
Objet : "Votre compte a été compromis"
De : "[email protected]" (remarquez le double 'q')
Lien : fausse-banque-login.com/verifier
Stratégie : Faible effort, grand volume, attrape les victimes inattentives
Sophistication : Faible Taux de réussite : 2-3 % Défense : La sécurité de base des e-mails intercepte la plupart
Type 2 : Spear Phishing ou Harponnage (Ciblé)
Comment ça marche :
Attaque hautement personnalisée sur un individu spécifique
Objet : "TR : Rapport de budget T4 - Examen urgent requis"
De : "[email protected]" (expéditeur usurpé)
Contenu : Fait référence à de vrais projets, collègues, détails de l'entreprise
Stratégie : Recherche approfondie, personnalisation convaincante
Sophistication : Élevée Taux de réussite : 30-40 % Défense : Beaucoup plus difficile à détecter
Type 3 : Whaling ou Chasse à la baleine (Ciblage de dirigeants)
Comment ça marche :
Attaques sur des cibles de grande valeur (PDG, cadres dirigeants)
Objet : "Assignation à comparaître - Réponse immédiate requise"
De : Semble être un cabinet d'avocats, une agence gouvernementale, un membre du conseil
Charge utile : Demande de virement bancaire, demande de données sensibles
Stratégie : Sophistication extrême, tromperie à forts enjeux
Sophistication : Très élevée Taux de réussite : 40-50 % Dommages : Des millions par attaque réussie
Type 4 : Phishing par clonage
Comment ça marche :
L'attaquant intercepte un e-mail légitime que vous avez reçu
Il crée une copie identique avec le lien malveillant remplacé
Il le renvoie depuis une adresse usurpée
Vous pensez : "C'est la deuxième fois qu'ils envoient ça, ça doit être important"
Sophistication : Moyenne-Élevée Taux de réussite : 20-30 % Défense : Très difficile à détecter
Type 5 : Vishing (Phishing vocal)
Comment ça marche :
L'appel téléphonique semble provenir de la banque/entreprise
L'appelant a votre e-mail et vos détails personnels
"Nous avons détecté une activité suspecte sur votre compte"
Demande une vérification via un lien e-mail qu'ils enverront
L'e-mail de phishing arrive pendant l'appel (semble légitime)
Sophistication : Élevée Taux de réussite : 35-45 % Défense : L'approche multicanal le rend très convaincant
Type 6 : Smishing (Phishing par SMS)
Comment ça marche :
Message texte : "Échec de livraison du colis - confirmez l'e-mail"
Redirige vers un faux site demandant la vérification de l'e-mail
Ensuite : Un e-mail de phishing est envoyé pour vous "vérifier"
Sophistication : Moyenne Taux de réussite : 15-25 % Défense : Les utilisateurs mobiles sont souvent moins prudents
Type 7 : Phishing amélioré par l'IA
Comment ça marche :
L'IA analyse votre style d'écriture à partir d'e-mails divulgués
Génère un e-mail de phishing parfaitement imité
Utilise vos phrases types, formatages, ton
Même la programmation correspond à vos habitudes d'e-mail
Sophistication : Extrêmement élevée Taux de réussite : 50-60 % Défense : Presque impossible à détecter (nouvelle menace 2025+)
Signaux d'alarme courants du phishing
Signal d'alarme 1 : Langage urgent ou menaçant
❌ "Votre compte sera fermé dans 24 heures !"
❌ "Activité suspecte détectée - vérifiez immédiatement"
❌ "Dernier avis - action en justice en cours"
❌ "Vous avez gagné ! Réclamez votre prix dans l'heure"
Pourquoi ça marche : La peur et l'urgence contournent la pensée rationnelle.
Signal d'alarme 2 : Adresse d'expéditeur suspecte
❌ [email protected] (1 au lieu d'un l)
❌ [email protected] (pas amazon.com)
❌ [email protected] (mauvais domaine)
❌ Nom d'affichage : "Apple" mais e-mail réel : [email protected]
Comment vérifier : Survolez le nom de l'expéditeur pour voir l'adresse e-mail réelle.
Signal d'alarme 3 : Salutations génériques
❌ "Cher client"
❌ "Cher utilisateur"
❌ "Cher membre"
Les vraies entreprises : Utilisent généralement votre vrai nom.
Signal d'alarme 4 : Liens suspects
❌ Affiché : www.paypal.com/verifier
   Réel : www.paypa1-verifier.com

❌ URL raccourcies (bit.ly, tinyurl) cachant la destination
❌ Adresses IP au lieu de noms de domaine
❌ Domaines mal orthographiés (microsofft.com)
Comment vérifier : Survolez le lien sans cliquer (le bas de votre navigateur affiche l'URL réelle).
Signal d'alarme 5 : Pièces jointes inattendues
❌ Facture.pdf.exe (double extension = malware)
❌ Fichiers compressés (.zip) d'expéditeurs inconnus
❌ Documents Office avec des demandes d'"activer les macros"
Signal d'alarme 6 : Demandes d'informations sensibles
❌ "Vérifiez votre mot de passe"
❌ "Confirmez votre numéro de sécurité sociale"
❌ "Mettez à jour vos informations de paiement"
❌ "Fournissez vos identifiants de compte"
La réalité : Les entreprises légitimes ne demandent JAMAIS d'informations sensibles par e-mail.
Signal d'alarme 7 : Trop beau pour être vrai
❌ "Vous avez gagné 10 000 $ !"
❌ "Opportunité de devenir riche rapidement"
❌ "Le prince nigérian a besoin de votre aide"
❌ "iPhone gratuit en échange d'un sondage"
Règle : Si cela semble trop beau pour être vrai, c'est que c'est certainement le cas.
Signal d'alarme 8 : Mauvaise grammaire et orthographe
❌ "Votre compte a été compromis" (avec des fautes grossières)
❌ "Veuillez à vérifier vos informations"
❌ Formatage incohérent
❌ Majuscules aléatoires
Note : Le phishing sophistiqué a une grammaire parfaite. Cela ne permet de repérer que les attaques basiques.
Pourquoi l'e-mail traditionnel vous rend vulnérable au phishing
Votre adresse e-mail principale est votre point de vulnérabilité au phishing.
Le problème de l'exposition
À combien d'endroits votre e-mail a-t-il été utilisé ?
La personne moyenne :
- 130+ comptes en ligne
- 47 sites d'achats
- 23 profils de réseaux sociaux
- 89 abonnements à des newsletters
- 200+ expositions totales de l'e-mail
Chaque exposition = Une entrée dans les bases de données de phishing
Les mathématiques :
1 adresse e-mail utilisée sur 200 sites
↓
50 de ces sites ont été piratés
↓
Votre e-mail se retrouve dans 50 bases de données de hackers différentes
↓
E-mail vendu sur le dark web (0,50 $ par adresse)
↓
Acheté par plus de 1 000 phishers
↓
En moyenne 5 à 10 tentatives de phishing par jour
↓
3 650 e-mails de phishing vous ciblant par an
Le problème de confiance
E-mails légitimes mélangés au phishing :
Votre boîte de réception reçoit :
✅ Réel : Relevé bancaire de votre banque
❌ Phishing : "Alerte de sécurité urgente" de la fausse banque
✅ Réel : Confirmation de commande Amazon
❌ Phishing : "Échec de la livraison du colis" faux Amazon
✅ Réel : Rappel d'impôts des finances publiques
❌ Phishing : "Avis de redressement" fausses finances publiques
✅ Réel : Réinitialisation de mot de passe que vous avez demandée
❌ Phishing : "Réinitialisez votre mot de passe" que vous n'avez pas demandée
Le défi : Distinguer le vrai du faux dans une mer d'e-mails devient presque impossible.
Le problème de la compromission en cascade
Que se passe-t-il lorsque le phishing réussit :
Scénario : Vous tombez dans le piège d'un phishing bancaire
1. Le phisher obtient vos identifiants bancaires
2. Le phisher accède à votre compte bancaire
3. Il voit votre e-mail principal utilisé pour la banque
4. Cible maintenant cet e-mail avec d'autres attaques de phishing
5. S'introduit dans votre compte e-mail
6. Trouve les réinitialisations de mot de passe pour d'autres comptes
7. Utilise l'e-mail pour prendre le contrôle de tous vos comptes
8. L'usurpation d'identité est complète
Point de défaillance unique : Votre e-mail principal, compromis par phishing, peut détruire toute votre vie numérique.
Comment l'e-mail temporaire stoppe le phishing à la source
Nous en arrivons maintenant à la défense puissante : l'utilisation stratégique d'adresses e-mail temporaires.
Mécanisme de défense 1 : Limitation de l'exposition
Approche traditionnelle :
Votre e-mail : [email protected]
Utilisé sur :
- Site d'achat A : [email protected]
- Site d'achat B : [email protected]
- Newsletter C : [email protected]
- Forum D : [email protected]
[...200 autres sites]
Site A piraté → Votre e-mail dans la base de données de phishing
Site B piraté → Votre e-mail dans une autre base de données
Site C piraté → Encore une autre base de données
Résultat : L'e-mail est dans plus de 50 bases de données de phishing
Tentatives de phishing : Barrage constant
Approche de l'e-mail temporaire :
Votre vrai e-mail : [email protected] (comptes critiques uniquement)
E-mails temporaires :
- Site d'achat A : [email protected]
- Site d'achat B : [email protected]
- Newsletter C : [email protected]
- Forum D : [email protected]
Site A piraté → E-mail temporaire exposé (on s'en fiche)
Site B piraté → E-mail temporaire différent (on s'en fiche toujours)
Site C piraté → Un autre e-mail temporaire (sans importance)
Résultat : Le vrai e-mail n'est JAMAIS dans les bases de données de phishing
Tentatives de phishing sur le vrai e-mail : Presque nulles
La protection : Les phishers ne peuvent pas cibler ce qu'ils n'ont pas.
Mécanisme de défense 2 : Compartimentation
Le principe :
Différents e-mails temporaires = Risque isolé
Même si un e-mail est compromis → Les autres ne sont pas affectés
Application dans le monde réel :
Scénario de phishing bancaire :
Traditionnel :
Le phisher obtient le vrai e-mail suite à une violation sur un site d'achat
Envoie un phishing d'"alerte bancaire" à cet e-mail
Vous le voyez dans la même boîte de réception que les vrais e-mails de la banque
Confusion possible, risque de clic élevé
E-mail temporaire :
Le site d'achat a : [email protected]
La banque a : Votre vrai e-mail
Le phisher obtient temp_achat à partir de la violation
Envoie une "alerte bancaire" à l'e-mail temp_achat
Mais les e-mails de la banque n'y vont pas
Phishing isolé, de toute évidence faux, facilement ignoré
La protection : Les tentatives de phishing ne peuvent pas se fondre avec les e-mails légitimes lorsque les comptes sont compartimentés.
Mécanisme de défense 3 : Remplaçabilité (L'aspect jetable)
La puissance du jetable :
E-mail permanent compromis :
1. Vous tombez dans le piège d'un phishing utilisant le vrai e-mail
2. L'e-mail est maintenant compromis
3. Impossible de l'abandonner (utilisé pour 200 comptes)
4. Doit changer les mots de passe partout
5. Doit informer les contacts
6. Des semaines de travail de récupération
7. Toujours vulnérable (l'e-mail reste dans les bases de données pour toujours)
E-mail temporaire compromis :
1. Vous tombez dans le piège d'un phishing utilisant l'e-mail temporaire
2. E-mail temporaire compromis
3. Brûlez-le immédiatement (supprimez-le)
4. Générez un nouvel e-mail temporaire (3 secondes)
5. Zéro travail de récupération nécessaire
6. Retour à la normale instantanément
La protection : Aucune crainte du phishing lorsque l'e-mail est jetable.
Mécanisme de défense 4 : Surface d'attaque réduite
Concept de surface d'attaque : Plus votre e-mail existe à d'endroits, plus il y a d'opportunités d'attaque.
Surface d'attaque de l'e-mail traditionnel :
E-mail sur 200 sites = 200 vecteurs d'attaque
Chaque site est une faille potentielle
Chaque faille = Votre e-mail dans une base de données de phishing
Surface d'attaque totale : MASSIVE
Surface d'attaque de l'e-mail temporaire :
Vrai e-mail sur 8 sites critiques uniquement
E-mails temporaires partout ailleurs (on s'en fiche s'ils sont piratés)
Surface d'attaque sur le vrai e-mail : MINIME
Risque de phishing : Réduit de 96 %
La protection : Une cible considérablement réduite pour les phishers.
Mécanisme de défense 5 : Système d'alerte précoce
L'utilisation de l'e-mail temporaire comme canari :
La stratégie :
Créer un e-mail temporaire pour un site spécifique
Le donner UNIQUEMENT à ce site
Si du phishing apparaît sur cet e-mail temporaire :
  → On sait exactement quel site a été piraté
  → On connaît la source de la fuite
  → On peut avertir les autres
  → On peut prendre les mesures appropriées
Exemple :
E-mail temporaire : [email protected]
Utilisé uniquement sur : SiteX.com
Phishing reçu à l'adresse : [email protected]
Conclusion : SiteX.com a été piraté ou a vendu des données
Action : Avertir les autres, détruire l'e-mail, passer à autre chose
La protection : Détection et attribution instantanées des failles.
Mettre en œuvre l'e-mail temporaire pour la protection contre le phishing
La théorie est précieuse, mais c'est par la mise en œuvre que la protection se concrétise.
Stratégie 1 : Le système de sécurité des e-mails à plusieurs niveaux
Hiérarchisez vos comptes par risque :
Niveau 1 : Sécurité maximale (E-mail permanent)
Comptes :
- Services bancaires et financiers
- Santé
- Gouvernemental/Légal
- E-mail professionnel principal
E-mail : Votre e-mail permanent principal
Justification : Ceux-ci nécessitent un accès fiable et permanent
Protection contre le phishing :
  - Vigilance maximale
  - Ne jamais cliquer sur les liens dans les e-mails
  - Toujours naviguer directement vers le site
Niveau 2 : Important mais remplaçable (E-mail permanent secondaire)
Comptes :
- Achats majeurs (Amazon, etc.)
- Abonnements importants
- Réseaux professionnels
E-mail : E-mail permanent secondaire (pas le principal)
Justification : Utilisation régulière, besoin de fiabilité
Protection contre le phishing :
  - Haute vigilance
  - Séparé des comptes critiques
  - Plus facile à remplacer que le Niveau 1
Niveau 3 : Tout le reste (E-mail temporaire)
Comptes :
- Achats uniques
- Essais et tests
- Services inconnus
- Téléchargements
- Forums/communautés
- Newsletters
E-mail : E-mails temporaires MailDitch
Justification : Jetable, sans conséquences
Protection contre le phishing :
  - Même si hameçonné, ça n'a pas d'importance
  - Brûler et remplacer instantanément
  - Vraie identité protégée
Mise en œuvre :
À chaque nouvelle inscription :
  ↓
"Est-ce un Niveau 1 ou 2 ?"
  ↓
NON → Générer un e-mail temporaire sur MailDitch.com
OUI → Utiliser l'e-mail permanent approprié avec une précaution maximale
Stratégie 2 : Des e-mails temporaires spécifiques à un objectif
Organisez vos e-mails temporaires par catégorie :
E-mails d'achat :
[email protected]
[email protected]
[email protected]
Avantages :
- Phishing d'achats isolé dans les e-mails d'achat
- Facile d'identifier le phishing (phishing bancaire sur e-mail d'achat = faux)
- Peut supprimer toute la catégorie s'il y a trop de phishing
E-mails de newsletters :
[email protected]
[email protected]
Avantages :
- Phishing de newsletters contenu
- Tentatives de phishing ciblant les centres d'intérêt de la newsletter
- Facile à abandonner si compromis
E-mails de test :
[email protected]
[email protected]
Avantages :
- Les services inconnus sont contenus
- Si le service est une façade de phishing, cela n'affecte que l'e-mail temporaire
- Activités à haut risque isolées
Stratégie 3 : Le calendrier de rotation des e-mails
Des nouveaux départs réguliers :
Rotation mensuelle :
Mois 1 : Lot A d'e-mails temporaires
  - Utiliser pour toutes les inscriptions ce mois-ci
Mois 2 : Lot B d'e-mails temporaires
  - Nouveau lot pour les nouvelles inscriptions
  - Détruire les e-mails du Lot A du mois dernier
Mois 3 : Lot C d'e-mails temporaires
  - Continuer le modèle

Avantages :
- Les entrées de la base de données de phishing expirent
- Nouvelle identité régulièrement
- Exposition accumulée limitée
Nettoyage trimestriel en profondeur :
Tous les 3 mois :
- Revoir tous les e-mails temporaires
- Détruire ceux qui ne sont plus nécessaires
- Consolider les plus importants
- Prendre un nouveau départ
Résultat : Maximum de 3 mois d'exposition
Stratégie 4 : Tester le phishing avec un e-mail temporaire
Utilisez l'e-mail temporaire pour tester les e-mails suspects :
Vous recevez un e-mail suspect :
"L'expédition de votre colis a échoué - cliquez ici"
Au lieu de cliquer :
1. Générez un nouvel e-mail temporaire sur MailDitch
2. Utilisez l'e-mail temporaire pour "vérifier" directement avec le transporteur
3. Si c'est légitime, la vraie notification arrivera
4. Si c'est un phishing, seul l'e-mail temporaire est exposé
5. Détruisez l'e-mail temporaire après le test
Avantages :
- Tester sans risque pour le vrai e-mail
- Confirmer les tentatives de phishing en toute sécurité
- Apprendre à reconnaître les modèles de phishing
- Zéro conséquence si vous avez tort
Stratégie 5 : L'option nucléaire
Tout abandonner et repartir de zéro :
Quand l'utiliser :
- E-mail principal fortement compromis
- Vous recevez plus de 50 e-mails de phishing par jour
- Multiples tentatives de phishing réussies
- Récupération après une usurpation d'identité
- Besoin d'un nouveau départ complet
Le processus :
1. Créer un nouvel e-mail principal (permanent)
2. Migrer les comptes critiques (Niveau 1) vers le nouvel e-mail
3. Utiliser un e-mail temporaire pour tout le reste à l'avenir
4. Abandonner complètement l'ancien e-mail
5. Recommencer sur une ardoise propre
Délai : 1-2 semaines
Résultat : Le phishing retombe à zéro
Reconnaître et réagir aux tentatives de phishing
Même avec un e-mail temporaire, vous devez savoir reconnaître le phishing.
Le contrôle de phishing en deux secondes
Avant de cliquer sur N'IMPORTE QUEL lien e-mail :
Question 1 : Est-ce que je m'attendais à ça ?
❌ Non → Suspect
✅ Oui → Continuer les vérifications
Question 2 : L'adresse de l'expéditeur est-elle légitime ?
Survolez le nom de l'expéditeur
Vérifiez le domaine de l'e-mail réel
Comparez avec le domaine légitime connu
❌ Ne correspond pas → Phishing
✅ Correspond → Continuer les vérifications
Question 3 : L'URL correspond-elle au texte affiché ?
Survolez le lien (ne cliquez pas)
Regardez en bas à gauche de votre navigateur
Vérifiez l'URL de destination réelle
❌ Ne correspond pas → Phishing
✅ Correspond → Continuer les vérifications
Question 4 : Le langage est-il urgent ou menaçant ?
❌ "Agissez maintenant ou votre compte sera fermé !"
❌ "Vérifiez immédiatement !"
❌ "Activité suspecte détectée !"
Les quatre vérifications passent ? Ne cliquez toujours pas. Naviguez directement vers le site.
Que faire lorsque vous recevez un phishing
Étape 1 : Ne cliquez sur rien
- Aucun lien
- Aucune pièce jointe
- Aucun bouton "se désabonner"
- Ne répondez pas
Étape 2 : Vérifiez via les canaux officiels
Si l'e-mail prétend être votre banque :
  → Fermez l'e-mail
  → Ouvrez votre navigateur
  → Tapez l'URL de la banque manuellement
  → Connectez-vous directement
  → Vérifiez s'il y a de vraies alertes
Étape 3 : Signalez le phishing
À : [email protected] (ou aux services locaux compétents)
Transférez l'e-mail de phishing en entier
Incluez les en-têtes complets
Aidez à protéger les autres
Étape 4 : S'il est sur un e-mail temporaire, brûlez-le
Phishing envoyé sur un e-mail temporaire ?
  → Détruisez cet e-mail temporaire
  → Générez-en un nouveau (3 secondes)
  → Passez à autre chose
Étape 5 : Apprenez-en quelque chose
Qu'est-ce qui a rendu cet e-mail convaincant ?
Quels signaux d'alarme avez-vous repérés ?
Comment pouvez-vous reconnaître des tentatives similaires ?
Partagez vos connaissances avec d'autres
Que faire si vous avez cliqué
Vous avez cliqué sur un lien de phishing - Agissez vite :
Dans les 5 premières minutes :
1. Fermez immédiatement votre navigateur
2. Déconnectez-vous d'internet (désactivez le Wi-Fi)
3. N'entrez aucun identifiant si ce n'est pas encore fait
4. Si des identifiants ont été saisis, préparez-vous au pire
Dans les 30 minutes suivantes :
5. Changez le mot de passe du compte affecté (depuis un autre appareil)
6. Activez l'authentification à deux facteurs
7. Vérifiez s'il y a un accès non autorisé
8. Examinez l'activité récente du compte
9. Alertez le fournisseur du compte (appelez-les)
Dans les 24 heures :
10. Surveillez tous les comptes connectés
11. Vérifiez vos relevés de carte de crédit
12. Examinez vos comptes bancaires
13. Placez une alerte à la fraude (auprès de votre banque ou d'organismes compétents)
14. Changez les mots de passe des comptes liés
15. Documentez tout
S'il s'agissait d'un e-mail temporaire :
- Dommages limités (l'e-mail temporaire est compromis, pas le vrai)
- Détruisez immédiatement l'e-mail temporaire
- Générez un nouvel e-mail temporaire
- Félicitations : Votre protection contre le phishing a fonctionné
- Les vrais comptes restent en sécurité
Techniques avancées de protection contre le phishing
Technique 1 : Le protocole d'appel de vérification
Pour les e-mails à forts enjeux :
Vous recevez : "Virez 50 000 $ vers ce nouveau compte" de la part du "PDG"
Au lieu d'agir :
  1. Notez les détails
  2. Appelez directement le PDG (le numéro que vous avez dans vos dossiers)
  3. Vérifiez verbalement
  4. Confirmez que les détails correspondent
  5. Procédez seulement alors (si légitime)
Coût : Un appel téléphonique de 2 minutes
Économies : Potentiellement des millions
Technique 2 : La stratégie des favoris du navigateur
Ne cliquez jamais sur les liens e-mails menant à des sites importants :
Au lieu de cela :
1. Mettez en favoris votre banque, vos e-mails, vos sites de paiement
2. Utilisez toujours vos favoris pour y accéder
3. Ne cliquez jamais sur les liens dans les e-mails
4. Même si l'e-mail semble légitime
Résultat : Impossible d'être piégé par des liens d'e-mails
Technique 3 : La machine virtuelle Sandbox (Bac à sable)
Pour les e-mails suspects mais nécessaires :
1. Configurez une machine virtuelle (VirtualBox est gratuit)
2. Un environnement Windows jetable
3. Ouvrez-y les e-mails suspects
4. Si c'est un malware, seule la machine virtuelle (VM) est affectée
5. Supprimez la VM, recommencez à zéro
Cas d'utilisation : Doit ouvrir des pièces jointes inconnues pour le travail
Technique 4 : L'analyse des en-têtes d'e-mail
Avancé : Vérifiez les en-têtes d'e-mail :
1. Affichez les en-têtes complets de l'e-mail
2. Vérifiez "Return-Path" (Chemin de retour) et "Reply-To" (Répondre à)
3. Vérifiez les enregistrements SPF, DKIM, DMARC
4. Vérifiez les champs "Received" (Reçu) pour un routage étrange
5. Les e-mails usurpés présentent des incohérences
Requis : Connaissances techniques
Utilité : Pour les e-mails importants
Mesurer le succès de votre protection contre le phishing
Indicateur 1 : Tentatives de phishing reçues
Avant l'e-mail temporaire : 5 à 10 par jour
Après l'e-mail temporaire : 0 à 1 par jour (réduction de plus de 95 %)
Suivi mensuel :
Janvier : X e-mails de phishing
Février : Y e-mails de phishing
Tendance : Devrait diminuer considérablement
Indicateur 2 : Attaques de phishing réussies
Avant : Peut-être un clic accidentel, peur de beaucoup d'entre eux
Après : Zéro phishing réussi (l'e-mail temporaire a isolé l'attaque)
Objectif : Zéro attaque réussie pour toujours
Indicateur 3 : Temps passé à gérer le phishing
Avant : 10 à 15 minutes par jour à revoir les e-mails suspects
Après : 2 à 3 minutes par jour (réduction de 90 %)
Temps gagné : Plus de 8 minutes par jour = Plus de 48 heures par an
Indicateur 4 : Stress et anxiété
Avant : Inquiétude constante de cliquer sur la mauvaise chose
Après : Tranquillité d'esprit (e-mail temporaire = aucune conséquence)
Avantage : Inestimable
Indicateur 5 : Exposition du vrai e-mail
Sites possédant votre vrai e-mail :
Avant : 200+ sites
Après : 8 sites critiques uniquement
Réduction de l'exposition : 96 %
Réduction du risque de phishing : 96 %
L'avenir du phishing et votre défense
Menaces émergentes :
Phishing généré par l'IA :
- Imite parfaitement votre style de communication
- Apprend des e-mails divulgués
- Crée un phishing indétectable
- À venir : Plus sophistiqué que les attaques actuelles
Phishing vocal avec Deepfake :
- L'IA clone la voix du PDG
- Vous appelle lors d'une situation "urgente"
- L'e-mail de phishing arrive simultanément
- Presque impossible à détecter
Attaques multi-vecteurs :
- E-mail + SMS + Appel téléphonique coordonnés
- Plusieurs plateformes simultanément
- Crée de la confusion et de l'urgence
- Taux de réussite très élevé
Votre stratégie de défense doit évoluer :
1. La base de l'e-mail temporaire
✅ Déjà mis en œuvre
✅ Protège contre le phishing actuel et futur
✅ Compartimente le risque
✅ Limite considérablement l'exposition
2. Politique d'e-mail "Zéro Confiance" (Zero-Trust)
✅ Ne vous fiez jamais uniquement à l'e-mail
✅ Vérifiez toujours via un second canal
✅ Ne cliquez jamais sur les liens (tapez les URL manuellement)
✅ Remettez tout en question
3. Formation continue
✅ Restez informé des nouvelles tactiques de phishing
✅ Entraînez-vous à identifier le phishing
✅ Partagez vos connaissances avec votre famille/vos collègues
✅ Formation régulière de sensibilisation à la sécurité
4. Sécurité à plusieurs niveaux
✅ E-mail temporaire (première couche)
✅ Mots de passe forts (deuxième couche)
✅ Authentification à deux facteurs (troisième couche)
✅ Biométrie lorsque disponible (quatrième couche)
✅ Surveillance et alertes (cinquième couche)
Votre plan d'action anti-phishing
Semaine 1 : Configuration
- [ ] Visitez MailDitch.com
- [ ] Générez votre premier e-mail temporaire
- [ ] Testez avec une inscription non critique
- [ ] Comprenez comment cela fonctionne
Semaine 2 : Mise en œuvre
- [ ] Identifiez tous les comptes utilisant votre vrai e-mail
- [ ] Catégorisez : Critique vs Remplaçable
- [ ] Commencez à utiliser l'e-mail temporaire pour les nouvelles inscriptions
- [ ] Créez des e-mails temporaires à usage spécifique
Semaine 3 : Migration
- [ ] Mettez à jour les comptes à faible risque avec l'e-mail temporaire
- [ ] Conservez les comptes critiques sur le vrai e-mail
- [ ] Documentez votre stratégie d'e-mail
- [ ] Établissez un calendrier de rotation
Semaine 4 : Configuration avancée
- [ ] Mettez en favoris les sites importants (ne cliquez jamais sur les liens e-mails)
- [ ] Activez la 2FA sur les comptes critiques
- [ ] Créez un protocole de réponse au phishing
- [ ] Éduquez votre famille/vos collègues
En continu : Vigilance
- [ ] Appliquez la vérification de phishing en deux secondes à tous les e-mails
- [ ] Signalez les tentatives de phishing
- [ ] Brûlez immédiatement les e-mails temporaires compromis
- [ ] Restez informé des nouvelles tactiques de phishing
Conclusion : Impossible à phisher grâce à la préparation
Les escroqueries par phishing ne feront que se sophistiquer. Les attaques améliorées par l'IA, les deepfakes et les campagnes multi-vecteurs arrivent. Mais vous n'êtes pas obligé d'être une victime.
Ce que vous avez appris :
✅ Comment fonctionnent réellement les attaques de phishing (processus en 5 étapes)
✅ Les types de phishing et leurs niveaux de sophistication
✅ Pourquoi l'e-mail traditionnel vous rend vulnérable
✅ Comment l'e-mail temporaire stoppe le phishing à la source (5 mécanismes de défense)
✅ Des stratégies de mise en œuvre pour une protection maximale
✅ Comment reconnaître les tentatives de phishing (signaux d'alarme)
✅ Que faire lorsque vous recevez ou cliquez sur un lien de phishing
✅ Des techniques de protection avancées
✅ Comment mesurer votre succès
✅ Les menaces futures et l'évolution des défenses
Les points clés à retenir :
- Votre adresse e-mail est le vecteur d'attaque du phishing - Protégez-la comme votre mot de passe
- Exposition = Vulnérabilité - Moins d'endroits où votre e-mail apparaît = plus en sécurité
- L'e-mail temporaire limite l'exposition - On ne peut pas "hameçonner" ce qu'on n'a pas
- La compartimentation contient les dégâts - E-mails isolés = risque isolé
- L'aspect jetable élimine la peur - Brûlez et remplacez instantanément
- Ne cliquez jamais sur les liens e-mails - Naviguez toujours directement vers les sites
- Vérifiez via un second canal - Faites confiance, mais vérifiez tout
- Une défense à plusieurs niveaux est essentielle - E-mail temporaire + 2FA + vigilance
La vérité fondamentale :
Le phishing fonctionne parce que votre e-mail est partout. L'e-mail temporaire fait en sorte que votre e-mail ne soit nulle part, sauf là où cela compte vraiment.
Votre prochaine étape :
Arrêtez de donner votre adresse e-mail aux phishers. Commencez à vous protéger avec un e-mail temporaire.
👉 Créez votre premier e-mail temporaire maintenant - Gratuit, instantané, et une protection puissante contre le phishing.
Les phishers ne peuvent pas attraper ce qu'ils ne peuvent pas atteindre.
Protégez-vous avec un e-mail temporaire dès aujourd'hui.
Articles connexes
- Comment protéger votre vrai e-mail contre le spam et les attaques de phishing
- Sécurité des achats en ligne : Pourquoi vous avez besoin d'une adresse e-mail temporaire
- E-mail jetable sécurisé avec mot de passe : Guide complet de sécurité
- Confidentialité numérique en 2026 : Pourquoi vous avez besoin d'un générateur d'e-mails temporaires
- Adresses e-mail anonymes : Protégez votre identité numérique
Stoppez les attaques de phishing
Liens rapides :
- Générer un e-mail temporaire
- Obtenir une protection Premium
- Lire le guide de sécurité
- Contacter l'équipe de sécurité
À propos de ce guide : Créé par les experts en cybersécurité de MailDitch pour vous aider à vous défendre contre la menace croissante du phishing.
Dernière mise à jour : Janvier 2026
Partagez ce guide avec toute personne préoccupée par le phishing. Aidez-les à rester en sécurité en ligne.
Des questions sur la protection contre le phishing ? Commentez ci-dessous, et notre équipe de sécurité vous aidera à mettre en œuvre votre stratégie anti-phishing !