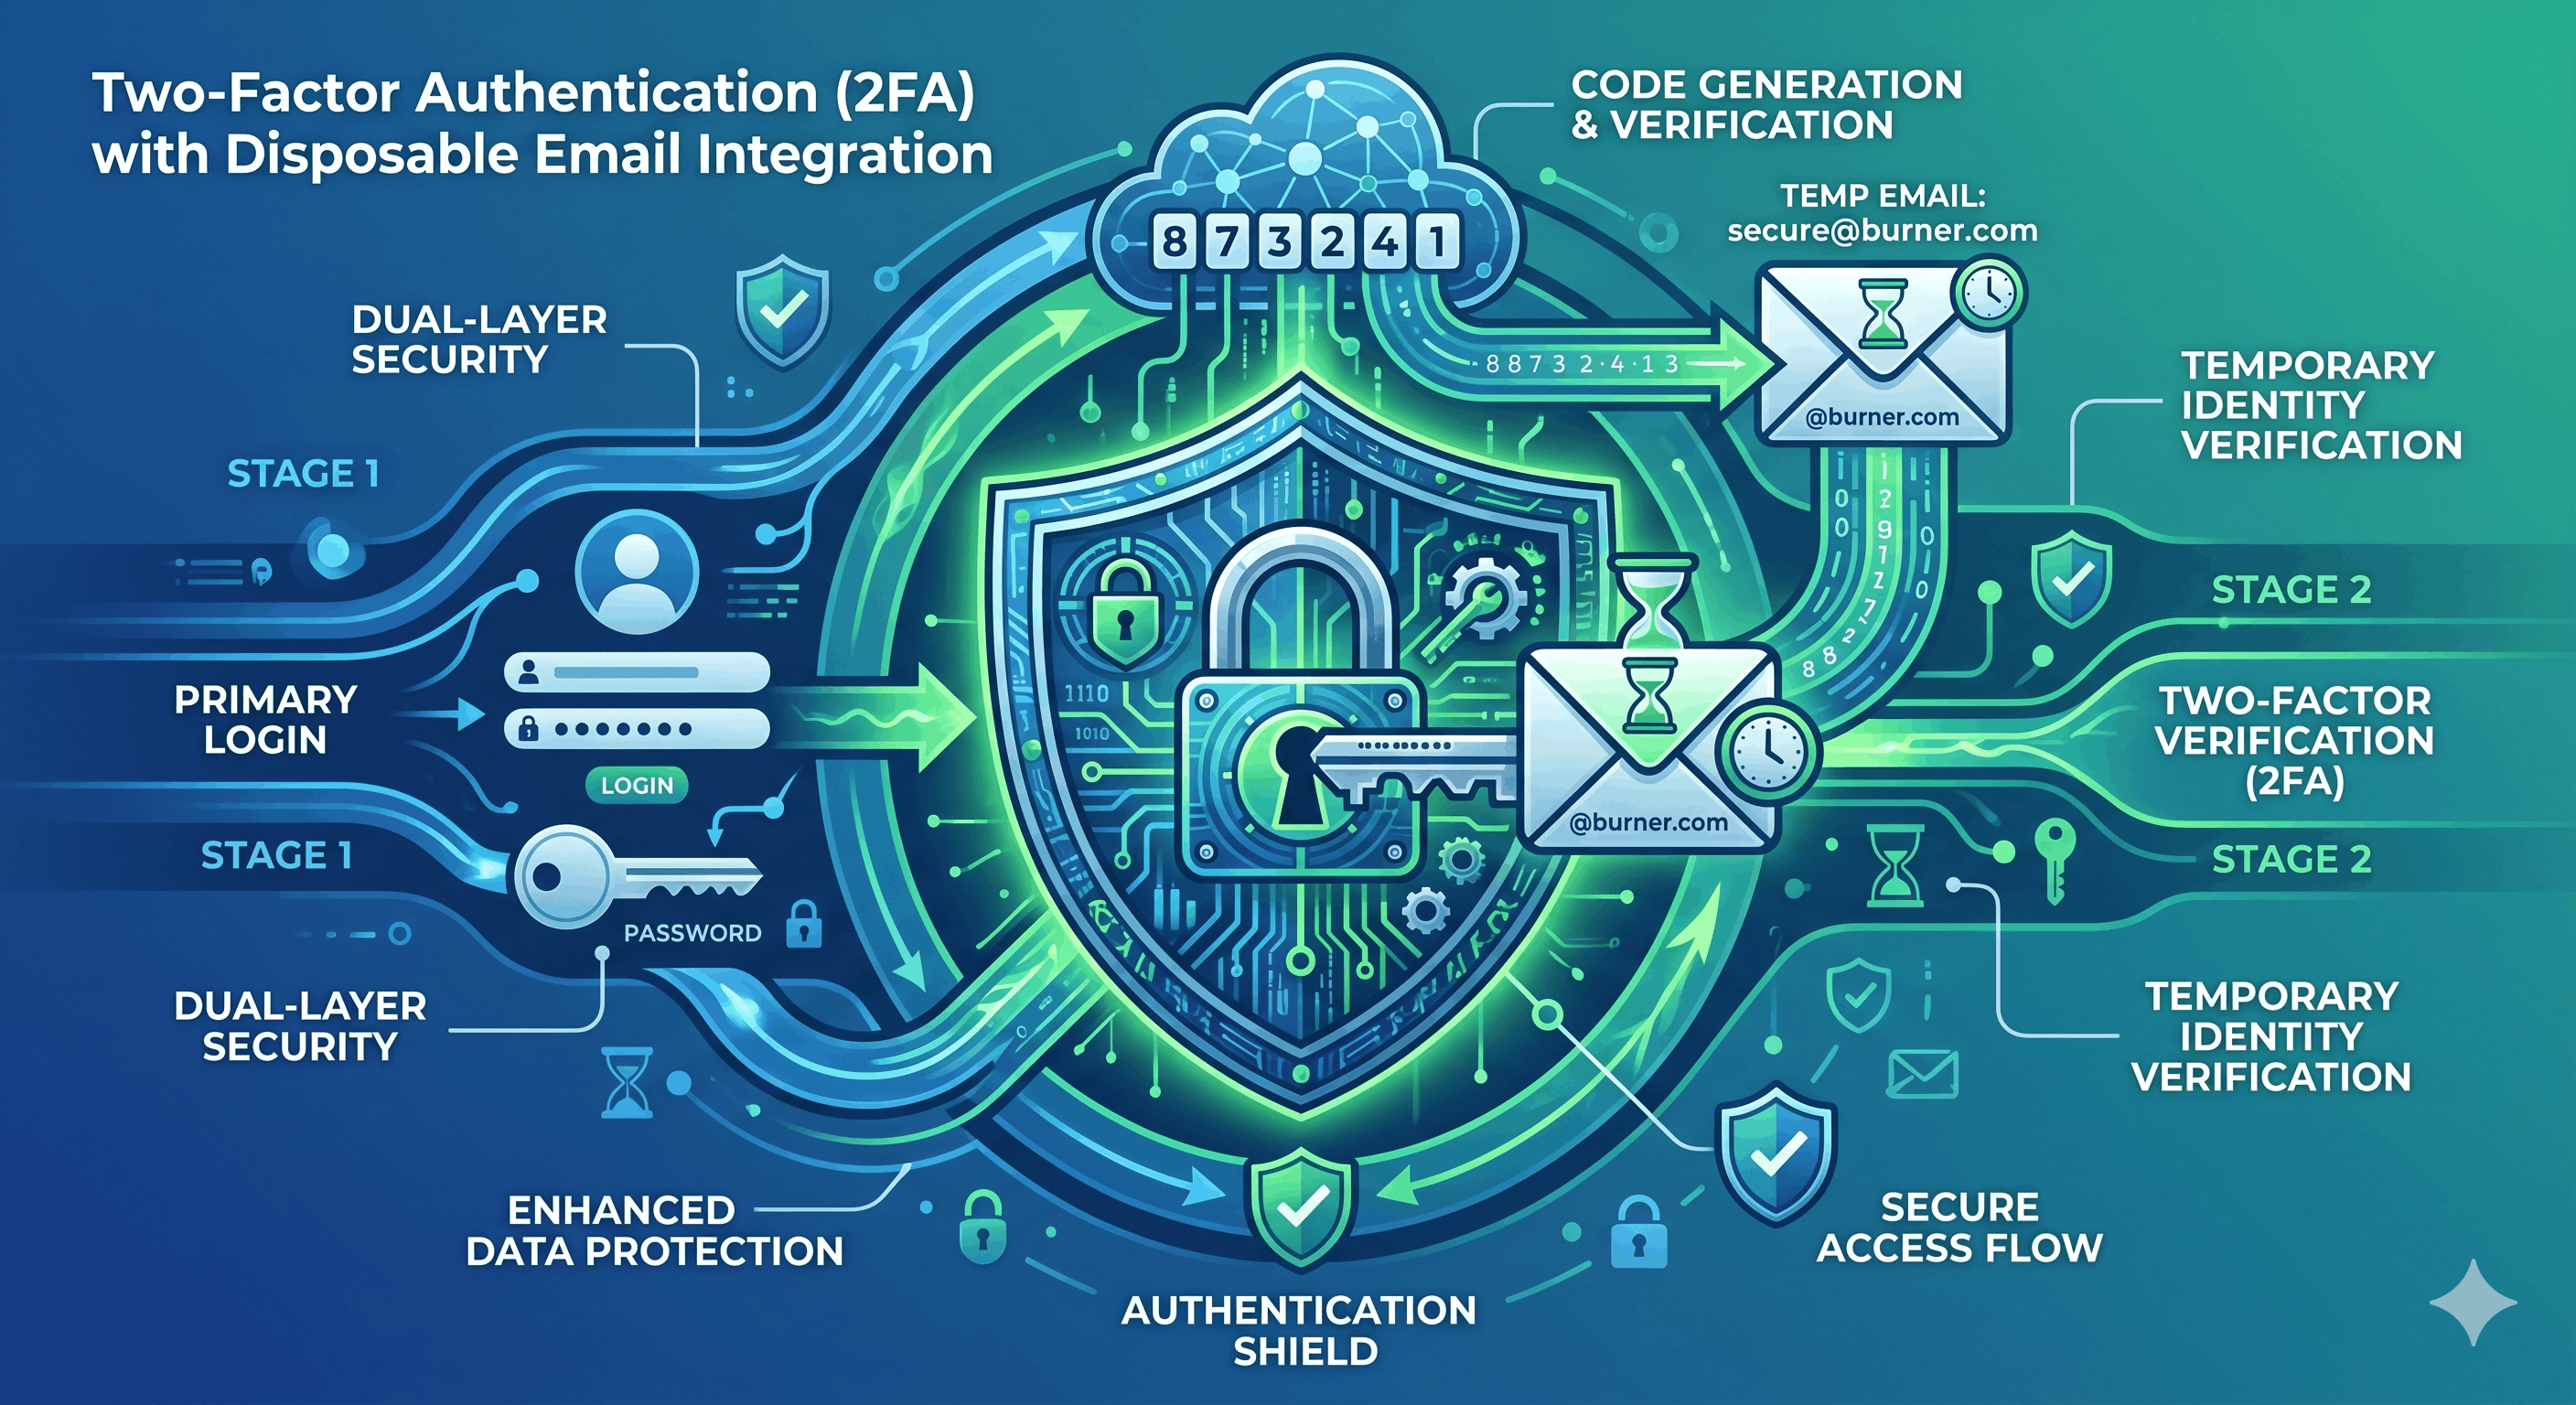
Authentification à deux facteurs avec email jetable : sécurité sans compromission
L'authentification à deux facteurs (2FA) est essentielle pour la sécurité.
Chaque expert en sécurité, chaque plateforme, chaque guide vous répète la même chose : Activez la 2FA sur tout.
Et ils ont raison. La 2FA réduit le risque de piratage de compte de 99,9 %. C'est la mesure de sécurité individuelle la plus efficace que vous puissiez mettre en œuvre.
Mais il y a un problème caché :
La plupart des intégrations de la 2FA exigent votre véritable adresse e-mail ou votre numéro de téléphone. Cela crée un compromis massif pour votre vie privée dont personne ne parle :
Le dilemme de la 2FA par e-mail :
Activer la 2FA → Compte plus sécurisé ✓
Exige un vrai e-mail → Vie privée exposée ✗
E-mail en base de données → Risque de violation de données ✗
E-mail vendu/fuité → Du spam pour toujours ✗
Impossible d'utiliser un e-mail temp → Pas d'option de confidentialité ✗
Les conséquences sont réelles :
- Votre e-mail devient connecté de manière permanente à ce compte
- Les violations de données exposent votre e-mail de 2FA ainsi que les détails du compte
- Vous ne pouvez pas facilement changer d'e-mail de 2FA sans perdre vos options de récupération
- L'e-mail temporaire est rejeté par la plupart des systèmes de 2FA
- Vous êtes forcé de choisir : La sécurité ou la vie privée (mais pas les deux)
En êtes-vous vraiment sûr ?
La vérité : Vous POUVEZ avoir à la fois la sécurité ET la vie privée lorsque vous comprenez comment la 2FA fonctionne réellement et que vous la déployez de manière stratégique avec des e-mails jetables.
Ce guide complet révèle :
✅ Comment la 2FA fonctionne vraiment (3 types, forces, faiblesses)
✅ Pourquoi la plupart des gens déploient mal la 2FA
✅ Comment utiliser l'e-mail jetable avec la 2FA avec succès
✅ Des stratégies spécifiques par plateforme pour un maximum de sécurité + vie privée
✅ L'approche hybride : Le meilleur des deux mondes
✅ Sauvegarde et récupération sans compromettre la vie privée
✅ Des techniques avancées pour une sécurité à toute épreuve
✅ Les erreurs courantes qui brisent à la fois la sécurité et la vie privée
Que vous soyez soucieux de votre sécurité, pointilleux sur votre vie privée, ou les deux, ce guide vous montrera comment mettre en place l'authentification à deux facteurs sans sacrifier la confidentialité de votre e-mail.
Comprendre l'authentification à deux facteurs
Avant de l'optimiser, comprenons le fonctionnement de la 2FA.
Qu'est-ce que l'authentification à deux facteurs ?
Définition : L'authentification à deux facteurs (2FA) exige deux types d'identifiants différents pour accéder à un compte : quelque chose que vous connaissez (mot de passe) plus quelque chose que vous possédez (téléphone, e-mail, clé de sécurité) ou quelque chose que vous êtes (biométrie).
Les trois facteurs d'authentification :
Facteur 1 : Quelque chose que vous connaissez
Exemples :
- Mot de passe
- Code PIN
- Questions de sécurité
Force : Modérée
Faiblesse : Peut être volé, deviné, hameçonné (phishing)
Seul : Insuffisant pour les comptes sensibles
Facteur 2 : Quelque chose que vous possédez
Exemples :
- Téléphone (code SMS)
- E-mail (lien de vérification)
- Application d'authentification (TOTP)
- Clé de sécurité matérielle (YubiKey)
Force : Élevée
Faiblesse : Peut être perdu, volé (mais c'est plus difficile)
Combiné avec le Facteur 1 : Très fort
Facteur 3 : Quelque chose que vous êtes
Exemples :
- Empreinte digitale
- Reconnaissance faciale
- Scan de la rétine
- Reconnaissance vocale
Force : Très élevée
Faiblesse : Ne peut pas être modifié s'il est compromis
Utilisation : Souvent combiné avec d'autres facteurs
Vraie 2FA = Deux facteurs DIFFÉRENTS
Les trois types de 2FA
Type 1 : La 2FA par SMS
Comment ça marche :
1. Saisissez votre identifiant/mot de passe
2. La plateforme envoie un code sur votre téléphone par SMS
3. Saisissez le code pour finaliser la connexion
4. Accès autorisé
Avantages :
✓ Simple à utiliser
✓ Aucune application requise
✓ Fonctionne sur n'importe quel téléphone
✓ Familier pour les utilisateurs
Inconvénients :
✗ Vulnérable au piratage de carte SIM (SIM swapping)
✗ Les SMS peuvent être interceptés
✗ Exige un numéro de téléphone (problème de vie privée)
✗ Ne fonctionne pas sans réseau cellulaire
✗ La forme la plus faible de 2FA
Note de sécurité : 6/10 Note de vie privée : 3/10 (numéro de téléphone exposé)
Type 2 : La 2FA par e-mail
Comment ça marche :
1. Saisissez votre identifiant/mot de passe
2. La plateforme envoie un lien/code de vérification par e-mail
3. Cliquez sur le lien ou saisissez le code
4. Accès autorisé
Avantages :
✓ Pas de téléphone requis
✓ Fonctionne depuis n'importe quel appareil
✓ Facile à mettre en œuvre
✓ Secours si le téléphone est perdu
Inconvénients :
✗ Le compte e-mail devient un point de défaillance unique
✗ Si l'e-mail est piraté, la 2FA est contournée
✗ Exige un accès permanent à la messagerie
✗ E-mail en base de données (risque de fuite)
✗ L'e-mail temp est souvent rejeté
Note de sécurité : 7/10 Note de vie privée : 4/10 (e-mail exposé)
Type 3 : La 2FA par application (TOTP)
Comment ça marche :
1. Installez une application d'authentification (Google Authenticator, Authy, etc.)
2. Scannez le QR code pour ajouter le compte
3. L'application génère des codes temporaires (renouvelés toutes les 30 secondes)
4. Saisissez le code actuel pour vous connecter
5. Pas besoin d'Internet (les codes sont générés localement)
Avantages :
✓ La méthode courante la plus sécurisée
✓ Fonctionne hors ligne
✓ Aucun numéro de téléphone requis
✓ Aucun e-mail requis
✓ Résistant au phishing
✓ Ne peut pas être intercepté
Inconvénients :
✗ Exige l'installation d'une application
✗ Si le téléphone est perdu et sans sauvegarde : blocage
✗ Légèrement moins pratique que le SMS
Note de sécurité : 9,5/10 Note de vie privée : 9/10 (exposition minimale des données)
Type 4 : Les clés de sécurité matérielles
Comment ça marche :
1. Achetez une clé de sécurité physique (YubiKey, Titan, etc.)
2. Enregistrez la clé sur votre compte
3. Insérez ou passez la clé (NFC) lors de la connexion
4. Accès autorisé
Avantages :
✓ La méthode la plus sécurisée existante
✓ Phishing impossible
✓ Pas besoin de téléphone/e-mail
✓ Fonctionne hors ligne
✓ Confidentialité maximale
Inconvénients :
✗ C'est payant (25-50 $)
✗ Peut être perdu/volé
✗ Nécessite une clé de secours
✗ Toutes les plateformes ne la prennent pas en charge
Note de sécurité : 10/10 Note de vie privée : 10/10 (zéro exposition de données)
Le défi de l'e-mail jetable + 2FA
Pourquoi l'e-mail temp échoue souvent avec la 2FA :
Problème 1 : Les restrictions des plateformes
De nombreuses plateformes bloquent explicitement :
- Les domaines d'e-mails jetables
- Les services d'e-mails temporaires
- Les structures d'e-mails "suspectes"
Raison : Prévenir la fraude et les abus
Conséquence : L'e-mail temp est rejeté pour la 2FA
Exemples :
❌ "Ce fournisseur de messagerie n'est pas autorisé"
❌ "Veuillez utiliser une adresse e-mail permanente"
❌ "Les e-mails jetables ne peuvent pas être utilisés"
Problème 2 : Exigences de fiabilité
La 2FA nécessite :
- Un e-mail toujours accessible
- Une réception instantanée
- Une disponibilité à long terme
- Des capacités de récupération
Défis de l'e-mail temp :
- Peut expirer avant d'en avoir besoin
- Réception parfois différée
- Peut être supprimé (rendu inaccessible)
- Récupération difficile en cas de perte
Les plateformes s'inquiètent : les utilisateurs risquent de se bloquer l'accès
Problème 3 : Accès à la récupération
La récupération de compte nécessite :
- L'accès à l'e-mail de 2FA
- Que l'e-mail existe toujours
- De pouvoir recevoir les codes de récupération
Risque de l'e-mail temp :
- Peut avoir expiré
- Peut avoir été supprimé
- Peut ne plus exister
- Récupération impossible
La solution : Déploiement stratégique de la 2FA
Stratégie 1 : L'approche par niveaux (Tiers) de la 2FA
Niveau des comptes critiques (Sécurité maximale, compromis accepté sur la vie privée)
Comptes :
- Bancaires et financiers
- Portails de santé
- Comptes gouvernementaux
- Compte e-mail principal
- Plateformes de cryptomonnaies
Méthode 2FA :
✓ Via application (TOTP) - Principal
✓ Clé matérielle - Idéal
✓ Vrai e-mail - Secours uniquement si exigé
E-mail Temp : NON (trop risqué pour le critique)
Justification : Sécurité > Vie privée pour ces comptes
Niveau 2 : Comptes importants (Approche équilibrée)
Comptes :
- Achats (Amazon, etc.)
- Comptes professionnels (LinkedIn)
- Services de streaming
- Stockage cloud
Méthode 2FA :
✓ Via application (TOTP) - Principal
✓ E-mail MailDitch Premium - Secours
   (Rétention prolongée, n'expirera pas)
✓ Vrai e-mail - Option d'urgence
E-mail Temp : OUI (Premium avec rétention)
Bénéfice : Sécurité + Confidentialité optimale
Niveau 3 : Comptes à faible risque (Confidentialité maximale)
Comptes :
- Forums
- Services à usage unique
- Comptes de test
- Comptes jetables
Méthode 2FA :
✓ Via application (TOTP) si disponible
✓ E-mail temp MailDitch si 2FA par e-mail uniquement
✓ Pas de 2FA si non sensible (acceptation du risque)
E-mail Temp : OUI (standard ou jetable)
Bénéfice : Confidentialité maximale, sécurité acceptable
Stratégie 2 : 2FA par application (Élimine le besoin d'e-mail)
La meilleure solution : Utiliser des applications d'authentification
Pourquoi ça marche :
La 2FA par application :
✓ N'exige aucun e-mail pour fonctionner
✓ Aucun numéro de téléphone requis
✓ Confidentialité maximale (aucune donnée partagée)
✓ Fonctionne avec un e-mail temp pour la création du compte
✓ Plus sécurisée que la 2FA par e-mail/SMS
Processus :
1. Inscrivez-vous avec un e-mail temp
2. Activez la 2FA par application (pas e-mail/SMS)
3. L'e-mail sert uniquement à la vérification initiale
4. La 2FA fonctionne de manière autonome via l'appli
5. L'e-mail temp peut être supprimé en toute sécurité
Mise en œuvre :
Création du compte :
- E-mail : [email protected]
- Vérifiez l'e-mail (une seule fois)
- Activez Google Authenticator/Authy
- Enregistrez les codes de secours
- Désormais, la 2FA est indépendante de l'e-mail
Pour la suite :
- Connexion : Identifiant/mot de passe + code appli
- Aucune interaction par e-mail requise
- L'e-mail temp devient sans importance pour la 2FA
- Vie privée préservée
Applications d'authentification recommandées :
1. Authy
   ✓ Sauvegarde cloud (chiffrée)
   ✓ Synchronisation multi-appareil
   ✓ Récupération possible
2. Google Authenticator
   ✓ Simple, épuré
   ✓ Aucun compte requis
   ✗ Pas de sauvegarde automatique (sauvegarder le QR code)
3. Microsoft Authenticator
   ✓ Sauvegarde cloud
   ✓ Notifications push
   ✓ Multi-appareil
4. 2FAS (Open Source)
   ✓ Axé sur la vie privée
   ✓ Pas de cloud (local uniquement)
   ✓ Open source
Stratégie 3 : Les clés matérielles (La solution ultime)
Le standard d'excellence (Gold Standard) :
Pourquoi les clés matérielles résolvent tout :
Vie privée :
✓ Pas besoin d'e-mail
✓ Pas besoin de numéro de téléphone
✓ Aucune donnée partagée avec la plateforme
✓ Création de compte anonyme possible
Sécurité :
✓ Phishing impossible
✓ Impossible à pirater à distance
✓ Possession physique obligatoire
✓ La méthode 2FA la plus sûre
Compatibilité :
✓ Utilisez un e-mail temp pour l'inscription
✓ Enregistrez la clé matérielle pour la 2FA
✓ L'e-mail devient secondaire
✓ Parfaite alliance vie privée + sécurité
Mise en œuvre :
1. Achat : YubiKey 5 NFC (45 $) + une clé de secours
2. Configuration du compte :
   - Inscrivez-vous avec un e-mail temp
   - Vérifiez l'e-mail initialement
   - Enregistrez la clé matérielle pour la 2FA
   - Stockez la clé de secours en lieu sûr
   - L'e-mail temp n'est plus requis
3. Utilisation :
   - Connexion : Identifiant/mot de passe
   - Insérez ou passez la clé matérielle
   - Accès accordé
   - Zéro interaction par e-mail
4. Récupération :
   - Utilisez la clé de secours si la principale est perdue
   - Ou : Utilisez les codes de secours enregistrés
   - L'e-mail n'intervient pas
Plateformes compatibles :
✓ Google / Gmail
✓ Facebook
✓ Twitter / X
✓ GitHub
✓ Dropbox
✓ La plupart des grandes plateformes (en forte croissance)
Rapport coût-bénéfice :
Investissement : ~90 $ (2 clés)
Sécurité : Maximale
Vie privée : Maximale
Praticité : Élevée (une fois configuré)
ROI : Inestimable
Stratégie 4 : L'approche hybride
Le meilleur de tous les mondes :
Configuration de la 2FA multi-couches :
Couche 1 (Principale) : Application d'authentification
- La plus pratique
- Pas besoin d'e-mail/téléphone
- Utilisation quotidienne
Couche 2 (Secours) : Clé matérielle
- Sécurité maximale
- Si l'application est inaccessible
- Secours en voyage
Couche 3 (Urgence) : E-mail MailDitch Premium
- Rétention prolongée
- N'expirera pas
- Récupération de dernier recours
Couche 4 (Ultime) : Codes de secours
- Imprimés, stockés de manière sécurisée
- Solution finale de repli
- Usage unique
Mise en œuvre :
Configuration (Une seule fois, 30 minutes) :
1. Créez un compte avec un e-mail MailDitch Premium
2. Activez l'application d'authentification (principal)
3. Enregistrez la clé matérielle (secours)
4. Téléchargez les codes de secours
5. Imprimez les codes de secours, stockez-les en lieu sûr
6. Testez toutes les méthodes
Utilisation quotidienne :
- Connectez-vous avec le code de l'application (principal)
- L'e-mail n'est jamais requis
- Vie privée préservée
En cas d'urgence :
- Application perdue ? Utilisez la clé matérielle
- Clé perdue ? Utilisez les codes de secours
- Tout est perdu ? Utilisez la récupération par e-mail
Pourquoi ça fonctionne :
✓ Sécurité maximale (facteurs multiples)
✓ Confidentialité maximale (e-mail temp)
✓ Fiabilité maximale (redondance)
✓ Flexibilité (multiples options de récupération)
✓ Sérénité totale (paré à toute éventualité)
Déploiements spécifiques par plateforme
Google / Gmail avec E-mail Temp + 2FA
Le défi :
Google bloque la plupart des domaines d'e-mails jetables
Exige souvent un téléphone pour la vérification
La solution :
1. Configuration initiale :
   - Utilisez MailDitch Premium avec un domaine personnalisé
     (apparaît légitime, pas comme un jetable basique)
   - Ou : Utilisez un e-mail axé sur la confidentialité (ProtonMail)
   - Validez avec un numéro (Google Voice est généralement accepté)
2. Activez la 2FA :
   - Méthode : Application d'authentification (principal)
   - Secours : Clé matérielle
   - Téléphone : À supprimer après configuration (facultatif)
3. Résultat :
   - 2FA forte sans exposer votre e-mail réel
   - Accessible depuis un e-mail temp/privé
   - Téléphone facultatif après l'installation initiale
Comptes bancaires / financiers avec sécurité maximale
Le défi :
Les comptes critiques exigent une sécurité à toute épreuve
Les banques imposent souvent un vrai e-mail/téléphone
La récupération est d'une importance vitale
Recommandation :
N'utilisez pas d'e-mail temp pour le secteur bancaire
Le compromis sur la vie privée est acceptable pour cette sécurité
Mais :
- Utilisez un e-mail dédié (pas votre adresse principale)
- Activez la 2FA la plus forte disponible
- Clé matérielle si elle est prise en charge
- Multipliez les méthodes de secours
Réseaux sociaux avec focus vie privée
Le défi :
Besoin de vie privée tout en sécurisant le compte
Les plateformes peuvent bloquer les e-mails jetables
La solution :
1. Création du compte :
   - MailDitch Premium (domaine professionnel)
   - Apparaît tout à fait légitime
   - Passe les vérifications sans encombre
2. Configuration de la 2FA :
   - Application d'authentification (Instagram, Facebook, Twitter/X la gèrent)
   - Aucun numéro de téléphone requis
   - L'e-mail sert uniquement pour la validation initiale
3. Pour la suite :
   - 2FA via l'application
   - E-mail rarement sollicité
   - Vie privée préservée
   - Compte hautement sécurisé
GitHub / Développement avec confidentialité totale
Configuration optimale :
1. Compte :
   - E-mail : [email protected]
   - Aucun téléphone requis
   - Clés SSH pour l'accès aux dépôts (repos)
2. 2FA :
   - Principal : Application d'authentification
   - Secours : Clé matérielle (YubiKey)
   - Aucun e-mail/SMS impliqué
3. Résultat :
   - Compte développeur entièrement privé
   - Sécurité maximale
   - Flux de travail professionnel
   - Aucune donnée personnelle exposée
Stratégies de sauvegarde et de récupération
Le dilemme de la récupération :
Problème : Perte de l'appareil de 2FA
Besoin : Récupérer l'accès au compte
Défi : Comment faire sans compromettre la sécurité ou la vie privée ?
La solution : Le système de récupération à cinq niveaux
Niveau de récupération 1 : Authentificateur secondaire
Configuration :
- Installez Authy (prend en charge la sauvegarde cloud)
- Ou : Configurez les mêmes comptes sur un second appareil
- Synchronisation cloud chiffrée
Bénéfice :
- Téléphone perdu → Vous avez toujours l'appareil de secours
- Pas besoin de récupération par e-mail
- Récupération instantanée
Niveau de récupération 2 : Clé matérielle de secours
Configuration :
- Achetez 2 YubiKeys (ou équivalent)
- Enregistrez les deux sur tous vos comptes
- Stockez la clé de secours séparément (coffre, proche de confiance)
Bénéfice :
- Clé principale perdue → Utilisez la clé de secours immédiatement
- Aucune interaction requise avec la plateforme
- Maintien de l'accès total
Niveau de récupération 3 : Codes de secours
Configuration :
- Téléchargez les codes de secours lors de l'activation de la 2FA
- Chaque code fonctionne une seule fois
- Imprimez un exemplaire physique
- Stockez-le de manière sécurisée (coffre, fichier chiffré)
Bénéfice :
- Tous les appareils sont perdus → Connexion toujours possible
- Codes à usage unique
- Générez de nouveaux codes après la récupération
Niveau de récupération 4 : E-mail de récupération MailDitch Premium
Configuration :
- Utilisez MailDitch Premium (rétention prolongée)
- Définissez-le comme e-mail de récupération
- Ne s'efface jamais, toujours accessible
Bénéfice :
- Dernier recours si tout le reste échoue
- La plateforme envoie un lien de récupération
- Permet de reprendre la main
- Préserve toujours votre vie privée
Niveau de récupération 5 : Ticket d'assistance (L'option ultime)
Dernier recours absolu :
- Contacter le support de la plateforme
- Fournir les preuves d'identité demandées
- Peut prendre des jours ou des semaines
- Peut exiger une pièce d'identité (perte de confidentialité)
Quand l'utiliser :
- Uniquement si les 4 niveaux précédents ont échoué
- Scénario extrêmement rare
Bonne pratique :
Fiez-vous aux Niveaux 1 à 4
Évitez au maximum le Niveau 5
Testez votre récupération :
- Une fois par an, tentez de vous connecter avec vos méthodes de secours
- Vérifiez que tous les niveaux fonctionnent
- Mettez à jour si nécessaire
Techniques avancées
Technique 1 : Sauvegarde du QR Code
La méthode :
Lors de la configuration de l'application d'authentification :
1. Faites une capture d'écran du QR code affiché
2. Enregistrez-la dans un espace de stockage chiffré
3. Vous pourrez re-scanner ce QR code si l'application est perdue
4. Cela regénère exactement les mêmes codes
Options de stockage :
- Conteneur chiffré (VeraCrypt)
- Gestionnaire de mots de passe
- Clé USB de sauvegarde hors ligne
Technique 2 : L'algorithme des codes temporaires
Comprendre le TOTP :
Les applications d'authentification utilisent un algorithme basé sur :
- Une clé secrète (extraite du QR code)
- L'heure actuelle
- Algorithme : TOTP (Time-based One-Time Password)
Bénéfice :
- Si vous possédez la clé secrète, vous pouvez regénérer les codes partout
- Sauvegarder la clé secrète = Sauvegarder toute votre 2FA
- Importable dans n'importe quelle application TOTP
Comment sauvegarder ce secret :
Option 1 : Capture d'écran du QR code (le plus simple)
Option 2 : Sauvegarde manuelle de la clé secrète textuelle
  - La plupart des applis proposent une option "saisie manuelle"
  - Il s'agit d'une longue chaîne alphanumérique
  - Sauvegardez cette chaîne en lieu sûr
  - Elle suffit à recréer votre 2FA de zéro
Technique 3 : Multiples e-mails temp pour différents niveaux de récupération
Stratégie :
Créez une hiérarchie d'e-mails de récupération :
Récupération principale : MailDitch Premium
- [email protected]
- Rétention prolongée
- Pour vos comptes les plus importants
Récupération secondaire : MailDitch Standard
- [email protected]
- Pour vos comptes de priorité moyenne
Récupération tertiaire : Jetable
- [email protected]
- Pour les comptes à faible priorité
- Peut être supprimé si besoin
Bénéfice :
- Compartimentation des risques
- Si l'un est compromis, les autres restent sûrs
- Canaux d'accès distincts
Erreurs courantes à éviter
Erreur 1 : Utiliser une seule méthode de 2FA
❌ Mauvais : Uniquement la 2FA par SMS
✓ Bon : Application + Clé de secours + Codes imprimés
Pourquoi : Une seule méthode = Un point de défaillance unique
Erreur 2 : Ne pas enregistrer les codes de secours
❌ Mauvais : "Je ne perdrai pas mon téléphone"
✓ Bon : Télécharger et stocker les codes de secours
Pourquoi : Les appareils se perdent, se cassent ou se font voler
Erreur 3 : Utiliser le même e-mail temp pour tout
❌ Mauvais : [email protected] pour tous vos comptes
✓ Bon : Un e-mail temp distinct par niveau de compte
Pourquoi : La fuite de l'un n'affecte pas l'ensemble des autres
Erreur 4 : Ne pas tester sa récupération
❌ Mauvais : Configurer la 2FA et l'oublier
✓ Bon : Tester le processus de récupération une fois par an
Pourquoi : Mieux vaut découvrir un problème avant l'urgence
Erreur 5 : Exposer ses codes de secours
❌ Mauvais : Laisser les codes en photo non chiffrée sur le téléphone
✓ Bon : Imprimer une copie physique, la ranger en lieu sûr
Pourquoi : Téléphone piraté = Codes compromis
Erreur 6 : Faire l'impasse sur la 2FA pour les comptes dits "secondaires"
❌ Mauvais : "Ce compte n'a aucune importance"
✓ Bon : Activer la 2FA partout où c'est possible
Pourquoi : Un piratage de compte mineur permet souvent de rebondir sur vos comptes majeurs
Évaluer votre niveau de sécurité
Liste de contrôle d'audit de sécurité :
□ Tous mes comptes importants ont la 2FA activée
□ J'utilise principalement une application ou une clé matérielle (pas le SMS)
□ Mes codes de secours sont téléchargés et stockés en lieu sûr
□ J'ai un appareil ou une clé 2FA de secours disponible
□ Mon e-mail de récupération est un compte MailDitch Premium (ou permanent)
□ J'ai testé mon processus de récupération au cours de l'année passée
□ Aucun compte critique ne repose uniquement sur la 2FA par SMS
□ Les e-mails temp sont utilisés partout où ma vie privée l'exige
□ J'utilise une clé matérielle pour mes besoins de sécurité les plus élevés
□ Toutes mes clés secrètes de 2FA sont sauvegardées de manière chiffrée
Calcul de votre score :
10/10 éléments validés : Excellent
7-9/10 : Bon (corrigez les points manquants)
4-6/10 : Adéquat (des améliorations prioritaires s'imposent)
0-3/10 : Vulnérable (action immédiate requise)
Votre plan de déploiement de la 2FA
Semaine 1 : Les fondations
- [ ] Choisir une application d'authentification (Authy recommandée)
- [ ] Envisager l'achat d'une clé matérielle (optionnel mais recommandé)
- [ ] Configurer MailDitch Premium pour votre e-mail de récupération
- [ ] Rédiger votre protocole de sauvegarde des accès
- [ ] Télécharger vos premiers codes de secours
Semaine 2 : Les comptes critiques
- [ ] Activer la 2FA sur vos comptes bancaires/financiers
- [ ] Activer la 2FA sur votre e-mail principal
- [ ] Activer la 2FA sur vos portails de santé
- [ ] Mettre de côté tous les codes de secours associés
- [ ] Simuler et tester un processus de récupération
Semaine 3 : Les comptes importants
- [ ] Activer la 2FA sur vos sites de e-commerce
- [ ] Activer la 2FA sur vos réseaux sociaux
- [ ] Activer la 2FA sur vos espaces de stockage cloud
- [ ] Activer la 2FA sur vos accès professionnels
- [ ] Documenter proprement l'ensemble des configurations
Semaine 4 : Tout le reste
- [ ] Déployer la 2FA sur le reste de vos comptes secondaires
- [ ] Réaliser un audit général final de sécurité
- [ ] Valider l'efficacité de toutes vos méthodes de secours
- [ ] Programmer un rappel pour votre revue annuelle de sécurité
- [ ] Sensibiliser vos proches à l'usage de la 2FA
En continu : Maintenance et routine
- [ ] Mensuel : Vérifier si de nouveaux comptes nécessitent l'ajout de la 2FA
- [ ] Trimestriel : Passer en revue l'état de stockage de vos codes de secours
- [ ] Annuel : Tester l'ensemble de votre protocole de récupération
- [ ] Ponctuel : Mettre à jour vos accès lors d'un changement d'appareil
Conclusion : Allier Sécurité ET Vie Privée est possible
Choisir l'authentification à deux facteurs ne signifie pas que vous devez faire une croix sur la confidentialité de votre messagerie.
Ce que vous avez appris :
✅ Les 4 types de 2FA (SMS, E-mail, Application, Matérielle)
✅ Pourquoi l'e-mail temp basique se heurte parfois à la 2FA
✅ L'approche par paliers de la 2FA (adapter la sécurité au niveau de risque)
✅ Comment la 2FA par application s'affranchit du besoin d'un e-mail/numéro
✅ Les clés matérielles comme réponse de sécurité ultime
✅ L'approche hybride pour combiner le meilleur de chaque outil
✅ Les intégrations concrètes selon les types de plateformes
✅ Le système de récupération résilient à 5 niveaux
✅ Les techniques avancées pour sécuriser vos sauvegardes
✅ Les erreurs classiques à éviter absolument
Les grands principes :
- 2FA par application = Vie privée préservée - Pas besoin de lier d'e-mail ni de téléphone
- Clés matérielles = Sécurité + Confidentialité absolues - Un investissement hautement rentable
- L'e-mail temp fonctionne avec méthode - MailDitch Premium sécurise vos récupérations
- Tout sauvegarder - Multipliez les couches de secours redondantes
- Tester la récupération - Agissez à froid, avant d'être face à l'urgence
- Hiérarchiser votre approche - Les comptes sensibles méritent les verrous les plus lourds
- Ne sacrifiez pas l'un pour l'autre - Vous avez le droit d'exiger la sécurité ET la confidentialité
La vérité fondamentale :
La forme de 2FA la plus efficace n'a absolument pas besoin de connaître votre e-mail personnel.
Votre prochaine étape :
Ne balancez plus entre protection et anonymat. Adoptez une configuration 2FA qui consacre les deux.
👉 Adoptez MailDitch Premium pour sécuriser vos récupérations de 2FA - Rétention prolongée, vos adresses n'expirent jamais.
Vos comptes. Votre sécurité. Votre vie privée.
Prenez-en le contrôle absolu avec une configuration 2FA intelligente dès aujourd'hui.
Articles connexes
- E-mail jetable sécurisé avec mot de passe : Le guide complet de sécurité
- Adresses e-mails anonymes : Protéger votre identité numérique
- Le guide complet de l'anonymat des e-mails : Outils, techniques et stratégies
- Comment protéger votre véritable e-mail contre le spam et les attaques de phishing
Solutions de 2FA sécurisées
Liens rapides :
À propos de ce guide : Guide d'expertise complet sur la sécurité 2FA alliant les meilleures pratiques d'authentification et la protection de la vie privée.
Dernière mise à jour : Mai 2026
Partagez ce guide de sécurité - Aidez votre entourage à fortifier leurs comptes sans aliéner leur vie privée.
Des questions sur la 2FA et la confidentialité ? Notre équipe technique est à vos côtés pour concevoir votre architecture idéale !