Uso de correo electrónico desechable para la verificación de cuentas: prácticas recomendadas de seguridad
La verificación de cuentas está en todas partes. Ya sea que te registres en un servicio de streaming, descargues software, accedas a contenido exclusivo o crees una cuenta en una nueva aplicación, constantemente se te pide que verifiques tu dirección de correo electrónico.
Pero aquí está el dilema: la verificación protege la seguridad, pero usar tu correo real compromete la privacidad.
Cada vez que verificas una cuenta con tu correo electrónico personal, creas una conexión entre tu identidad y ese servicio. Tu correo se convierte en un punto de rastreo, un imán para el spam y una vulnerabilidad potencial si ese servicio sufre una brecha de seguridad.
¿La solución? Correo electrónico desechable para la verificación de cuentas.
Cuando se hace correctamente, las direcciones de correo electrónico desechables (también llamadas correo temporal o "temp mail") proporcionan los beneficios de seguridad de la verificación mientras protegen tu privacidad y evitan el spam. Pero hay una forma correcta y una incorrecta de hacerlo.
Esta guía completa te enseñará las mejores prácticas de seguridad para usar correo desechable en la verificación de cuentas, asegurando que tus cuentas permanezcan seguras, tu identidad privada y que nunca te bloqueen el acceso a servicios importantes.
Tanto si eres un entusiasta de la privacidad, un profesional consciente de la seguridad o simplemente alguien cansado del spam, esta guía te mostrará exactamente cómo verificar cuentas de forma segura con direcciones de correo electrónico temporales.
Entendiendo la verificación de cuentas: Por qué existe
Antes de profundizar en las mejores prácticas, entendamos qué es la verificación de cuentas y por qué los servicios la requieren.
¿Qué es la verificación de cuentas?
La verificación de cuenta es el proceso de confirmar que:
- La dirección de correo electrónico que proporcionaste es real y accesible
- Tienes control sobre esa dirección de correo electrónico
- Eres un usuario humano legítimo, no un bot
- Existe un método de contacto válido en caso de que olvides tu contraseña
El proceso típico de verificación:
- Ingresas una dirección de correo durante el registro
- El servicio envía un correo de verificación a esa dirección
- Recibes un correo con un enlace de confirmación o código
- Haces clic en el enlace o ingresas el código
- La cuenta se activa y verifica
Por qué los servicios requieren verificación
Razones de seguridad legítimas:
1. Prevención de bots
- Detiene a sistemas automatizados de crear miles de cuentas falsas
- Reduce el spam y el abuso en las plataformas
- Mantiene la calidad e integridad del servicio
2. Recuperación de cuenta
- Proporciona una forma de restablecer contraseñas olvidadas
- Permite a los usuarios recuperar el acceso si están bloqueados
- Evita la pérdida permanente de cuentas y datos
3. Canal de comunicación
- Permite notificaciones de seguridad importantes
- Permite actualizaciones de servicio e información crítica
- Facilita la autenticación de dos factores
4. Cumplimiento de los Términos de Servicio
- Crea responsabilidad por las acciones del usuario
- Hace que la prohibición de infractores sea efectiva (no pueden crear una cuenta nueva al instante)
- Desalienta el comportamiento malicioso
5. Prevención de fraudes
- Reduce el fraude financiero en sistemas de pago
- Verifica la identidad para operaciones sensibles
- Protege tanto a los usuarios como a los proveedores de servicios
Todas estas son razones válidas, y el correo desechable puede satisfacerlas mientras protege tu privacidad.
El equilibrio entre privacidad y seguridad
Pensamiento tradicional:
- Más verificación = más seguridad
- Correo real = identidad verificada
- Privacidad = menos seguridad
Realidad:
- Verificación ≠ exposición de identidad real
- El correo desechable puede ser verificado
- La privacidad y la seguridad son compatibles
La clave es hacerlo bien.
Los riesgos de usar tu correo real para la verificación de cuentas
Antes de tratar las mejores prácticas, examinemos por qué usar tu correo real para cada verificación es problemático:
Riesgo 1: Acumulación de spam
El problema: Cada cuenta verificada te añade a listas de marketing. Los servicios envían:
- Correos promocionales
- Actualizaciones de productos
- Ofertas de socios
- Campañas de "te extrañamos"
- Encuestas y solicitudes de opinión
Las estadísticas:
- El 67% de los sitios web comparten correos con terceros
- El usuario promedio recibe 121 correos al día, el 50% son no deseados
- La tasa de éxito de cancelación de suscripción es solo del 60%. Muchos siguen enviando de todos modos
El resultado: Tu correo real verificado se ve abrumado por el spam, lo que dificulta encontrar mensajes importantes.
Riesgo 2: Exposición en brechas de datos
El problema: Cuando los servicios sufren brechas (y ocurre con frecuencia), las direcciones de correo verificadas quedan expuestas.
Los números:
- Más de 2,200 brechas en 2025
- 5.9 mil millones de registros expuestos
- Costo promedio por correo comprometido: $150 por registro
- Tu correo estuvo potencialmente expuesto en múltiples brechas
El peligro: Una vez expuesto:
- Tu correo aparece en listas de spam
- Los hackers lo usan para intentos de phishing
- Utilizado en ataques de relleno de credenciales (credential stuffing)
- Vendido en mercados de la dark web
Riesgo 3: Correlación de identidad
El problema: Usar el mismo correo para múltiples verificaciones conecta tu identidad entre servicios.
Cómo funciona:
- El Servicio A sabe que te interesa el fitness
- El Servicio B sabe que eres políticamente liberal
- El Servicio C conoce tus hábitos de compra
- Los corredores de datos combinan esta información
- Se crea un perfil exhaustivo sin tu conocimiento
El impacto:
- La publicidad dirigida te sigue a todas partes
- Las compañías de seguros ajustan sus tarifas según perfiles
- Los empleadores toman decisiones de contratación basadas en datos
- Las campañas políticas te micro-segmentan
Riesgo 4: Vulnerabilidad a la ingeniería social
El problema: Un correo real verificado proporciona información para ataques de ingeniería social.
Vector de ataque:
- Un hacker conoce tu correo real tras una brecha
- Ve qué servicios utilizas (a partir de los datos de la brecha)
- Crea un correo de phishing convincente
- "Tu cuenta de [Servicio] tiene actividad sospechosa."
- Es más probable que hagas clic porque REALMENTE tienes esa cuenta
Prevención: Usar correo desechable para la verificación significa que las listas filtradas no revelan tu correo real ni los servicios reales que usas.
Riesgo 5: Reacción en cadena de secuestro de cuentas
El problema: Si los atacantes comprometen tu correo principal, pueden restablecer contraseñas de TODAS las cuentas verificadas con ese correo.
El efecto dominó:
- Correo principal hackeado
- El atacante solicita restablecimientos de contraseña en bancos, redes sociales y compras
- Los correos de restablecimiento llegan al correo comprometido
- El atacante obtiene acceso a todo
- Robo de identidad completo
La solución: La compartimentación mediante correos desechables limita el daño: comprometer un correo temporal no da acceso a todas las cuentas.
Cómo funciona el correo desechable para la verificación de cuentas
Ahora, entendamos cómo usar correctamente un correo temporal para la verificación mientras mantenemos la seguridad:
El proceso seguro
Paso 1: Evaluación de riesgos. Antes de crear cualquier cuenta, evalúa su importancia:
Cuentas críticas (Usa correo real):
- Bancos e instituciones financieras
- Servicios gubernamentales
- Proveedores de salud
- Correo electrónico laboral principal
- Cuentas con información financiera
Cuentas de prioridad media (Usa correo real secundario):
- Minoristas principales que usas frecuentemente
- Servicios de suscripción consolidados
- Networking profesional (LinkedIn)
- Cuentas principales de redes sociales
Cuentas de baja prioridad (Usa correo desechable):
- Pruebas gratuitas
- Descargas únicas
- Suscripciones a boletines
- Foros y comunidades
- Servicios que quizás no sigas usando
- Cualquier cosa de alto riesgo o no confiable
Paso 2: Genera un correo desechable seguro
Visita un servicio confiable como https://mailditch.com:
- Generación de correo instantánea (sin registro requerido)
- Múltiples opciones de dominio para mayor flexibilidad
- Entrega de códigos de verificación en tiempo real
- Transmisión segura (cifrado SSL/TLS)
Consideraciones de seguridad:
- Elige un proveedor de buena reputación (no servicios gratuitos sospechosos)
- Verifica que el servicio use cifrado
- Revisa la política de privacidad (sin registro de datos)
- Asegura una entrega confiable para códigos de verificación
Paso 3: Realiza la verificación
Usa tu correo desechable para la creación de la cuenta:
- Ingresa el correo temporal en el formulario de registro
- Completa el registro
- Recibe el correo de verificación instantáneamente
- Haz clic en el enlace de confirmación o copia el código
- Regresa al servicio y verifica
- Cuenta activada de forma segura
Paso 4: Asegura la cuenta tras la verificación
Después de verificar:
- Establece una contraseña fuerte y única
- Habilita la autenticación de dos factores (si está disponible)
- Configura las opciones de seguridad
- Añade métodos de autenticación de respaldo (si mantendrás la cuenta a largo plazo)
Paso 5: Gestiona el acceso a largo plazo
Punto de decisión:
- Cuenta a corto plazo: Deja que el correo desechable expire, quémalo
- Cuenta a largo plazo: Usa MailDitch Premium para mantener el acceso al correo
- Cuenta crítica: Migra a un correo real si se vuelve importante
Mejor práctica #1: Elige el servicio de correo desechable adecuado
No todos los servicios de correo temporal son iguales. La seguridad requiere elegir con sabiduría.
Características de seguridad esenciales
1. No se requiere registro
- Los servicios que requieren información personal anulan el propósito
- Busca generación de correo instantánea
- MailDitch proporciona correos sin ningún registro
2. Transmisión cifrada
- Todos los correos deben usar cifrado SSL/TLS
- Verifica HTTPS en la barra de direcciones del navegador
- Protege los códigos de verificación en tránsito
3. Eliminación automática
- Los mensajes deben eliminarse automáticamente tras la expiración
- Previene la exposición de datos a largo plazo
- Periodos de retención configurables son ideales
4. Sin registro de datos (No logging)
- El servicio no debe registrar tu IP, información del dispositivo o comportamiento
- Revisa la política de privacidad cuidadosamente
- MailDitch no almacena información de identificación personal
5. Escaneo de malware
- Los correos entrantes deben ser escaneados en busca de virus
- Te protege de correos de verificación maliciosos
- MailDitch escanea automáticamente todos los adjuntos
6. Múltiples opciones de dominio
- Capacidad de cambiar dominios si uno está bloqueado
- Aumenta la confiabilidad para la verificación
- MailDitch ofrece múltiples opciones de dominio
7. Entrega en tiempo real
- Los códigos de verificación deben llegar al instante
- No se necesita refrescar para ver mensajes nuevos
- MailDitch proporciona actualizaciones de bandeja de entrada en vivo
8. Accesibilidad móvil
- Acceso desde cualquier dispositivo para mayor comodidad
- Diseño responsivo para todos los tamaños de pantalla
- Acceso mediante código QR para una apertura rápida en móvil
Banderas rojas que debes evitar
❌ Servicios que requieren información personal para ser usados
❌ Sin política de privacidad clara o prácticas sospechosas
❌ Anuncios que podrían rastrearte
❌ Entrega de correos lenta o poco confiable
❌ Sin cifrado (HTTP en lugar de HTTPS)
❌ Interfaz complicada que confunde a los usuarios
❌ Servicios conocidos por vender datos de usuario
Recomendación: MailDitch cumple con todos los criterios de seguridad mientras proporciona una experiencia fácil de usar.
Mejor práctica #2: Usa correos desechables diferentes para diferentes propósitos
Seguridad mediante compartimentación: no reutilices el mismo correo temporal en todas partes.
Por qué importa la segregación
Beneficios de seguridad:
- Contención de brechas: Si un servicio es hackeado, solo ese correo temporal específico queda expuesto
- Rastreo de spam: Identifica exactamente qué servicio vendió/filtró tu correo
- Aislamiento de cuentas: Comprometer un correo temporal no afecta a los otros
- Mejora de la privacidad: Previene la correlación entre servicios
Estrategia de categorización
Categoría 1: Pruebas/Ensayos
- Propósito: Pruebas a corto plazo de servicios
- Retención: 10-30 minutos
- Ejemplo: Pruebas de software, descargas gratuitas
- Estrategia: Quemar inmediatamente después de usar
Categoría 2: Foros/Comunidades
- Propósito: Participación en comunidades en línea
- Retención: A largo plazo (semanas a meses)
- Ejemplo: Foros estilo Reddit, tableros de discusión
- Estrategia: Un correo separado por categoría de foro
Categoría 3: Compras/E-commerce
- Propósito: Compras en línea de minoristas menos confiables
- Retención: Hasta que el pedido sea recibido y verificado
- Ejemplo: Nuevas tiendas online, compras internacionales
- Estrategia: Un correo por comerciante o pedido
Categoría 4: Boletines/Contenido
- Propósito: Acceder a contenido bloqueado o suscripciones
- Retención: Hasta evaluar el valor del contenido
- Ejemplo: Boletines de la industria, artículos restringidos
- Estrategia: Evalúa el contenido, luego suscríbete con un correo real o deja que el correo temporal expire
Categoría 5: Alternativas a redes sociales
- Propósito: Cuentas sociales alternativas o anónimas
- Retención: A largo plazo
- Ejemplo: Twitter seudónimo, Instagram anónimo
- Estrategia: MailDitch Premium para acceso extendido
Consejos de implementación
Usa convenciones de nombres: Rastrea qué correo temporal es para qué:
-
[email protected]para e-commerce -
[email protected]para foros técnicos -
[email protected]para pruebas
Integración con gestor de contraseñas: Almacena cada correo temporal con su asociado:
- Nombre del servicio
- Nombre de usuario
- Contraseña
- Propósito/categoría
- Fecha de creación
- Fecha de expiración (si se conoce)
Auditorías regulares: Revisión mensual:
- ¿Qué correos temporales siguen siendo necesarios?
- ¿Cuáles pueden ser quemados?
- ¿Muestra alguno actividad sospechosa?
- ¿Debería alguno migrar a un correo permanente?
Mejor práctica #3: Entiende cuándo NO usar correo desechable
La seguridad significa conocer los límites del correo desechable para la verificación.
Nunca uses correo desechable para:
1. Instituciones financieras
- Bancos, cooperativas de crédito, plataformas de inversión
- Procesadores de pago (PayPal, Stripe)
- Exchanges de criptomonedas con activos significativos
- Proveedores de seguros
Por qué: Necesitas acceso confiable a largo plazo para alertas de seguridad, notificaciones de transacciones y recuperación de cuentas. Las consecuencias del fraude financiero son demasiado graves.
2. Servicios gubernamentales
- Portales de impuestos (IRS, hacienda, etc.)
- Seguridad social, Medicare, beneficios gubernamentales
- Licencias y permisos
- Procedimientos legales
Por qué: Los requisitos legales y normativos suelen exigir información de contacto verificada. No puedes arriesgarte a perder el acceso a comunicaciones gubernamentales críticas.
3. Proveedores de salud
- Médicos de atención primaria, hospitales
- Portales de seguro médico
- Plataformas de telemedicina
- Servicios de recetas médicas
Por qué: Las comunicaciones de salud son críticas y sensibles al tiempo. Las leyes de privacidad (como HIPAA) requieren un contacto confiable. Las emergencias médicas no esperan a que expiren los correos temporales.
4. Cuentas relacionadas con el empleo
- Correo y sistemas de la empresa
- Certificaciones profesionales
- Portales de verificación de antecedentes
- Sistemas de nómina y beneficios
Por qué: El empleo requiere responsabilidad y comunicación confiable. Las consecuencias profesionales de perder el acceso son significativas.
5. Plataformas educativas
- Portales universitarios, cuentas de estudiante
- Programas de grado y certificaciones
- Sistemas de ayuda financiera
- Servicios de expedientes académicos (transcripts)
Por qué: Los registros educativos son importantes a largo plazo y legalmente. No puedes arriesgarte a perder el acceso a expedientes, calificaciones o verificación de títulos.
6. Almacenamiento en la nube principal
- Servicios para almacenar documentos importantes
- Bibliotecas de fotos con recuerdos irreemplazables
- Sistemas de respaldo
- Espacios de trabajo colaborativos con datos críticos
Por qué: Si el correo temporal expira y pierdes la contraseña, todos los datos almacenados podrían ser inaccesibles permanentemente.
7. Registro de dominios y hosting
- Registradores de dominios
- Proveedores de alojamiento web
- Autoridades de certificación SSL
- Gestión de DNS
Por qué: El dominio y el hosting requieren contacto confiable para renovaciones, actualizaciones de seguridad y soporte técnico. Perder el acceso podría significar perder tu sitio web.
Cuando el correo desechable es perfecto:
✅ Servicios que solo estás probando o ensayando
✅ Contenido bloqueado por correo (descargas, artículos)
✅ Suscripciones a boletines (antes de comprometerte)
✅ Registros en foros y comunidades
✅ Cuentas de juegos no críticas
✅ Perfiles secundarios de redes sociales
✅ Compras en minoristas desconocidos
✅ Pruebas gratuitas y ofertas promocionales
✅ Registro de eventos y seminarios web
✅ Cualquier cosa que pudieras abandonar más tarde
La regla: Usa un correo desechable cuando la conveniencia y la privacidad superen el riesgo de perder el acceso.
Mejor práctica #4: Implementa una seguridad de contraseñas adecuada
La verificación mediante correo desechable no elimina la necesidad de prácticas de contraseñas fuertes.
Principios de contraseñas para cuentas verificadas
1. Contraseñas únicas para cada cuenta
Incluso con correo desechable:
- Nunca reutilices contraseñas entre servicios
- Si una cuenta es hackeada, las otras permanecen seguras
- Usa un gestor de contraseñas para generar y almacenar contraseñas únicas
Ejemplo:
- Cuenta A (correo temporal): Contraseña_A_unica_fuerte_123!
- Cuenta B (mismo correo temporal): Contraseña_B_completamente_diferente_456#
- Cuenta C (correo temporal diferente): Contraseña_C_totalmente_unica_789$
2. Requisitos de fuerza de la contraseña
Cada contraseña debe ser:
- Al menos 16 caracteres (más largo es mejor)
- Mezcla de mayúsculas, minúsculas, números y símbolos
- No palabras del diccionario o frases comunes
- No información personal (nombres, fechas, direcciones)
- Generada aleatoriamente por un gestor de contraseñas
3. El gestor de contraseñas es esencial
Gestionar múltiples cuentas con correos desechables y contraseñas únicas es imposible sin un gestor de contraseñas:
Características recomendadas:
- Almacenamiento cifrado de contraseñas
- Generador de contraseñas
- Integración con navegador
- Sincronización con aplicación móvil
- Notas seguras (para el rastreo de correos temporales)
- Soporte para autenticación de dos factores
Opciones populares:
- Bitwarden (código abierto, gratuito)
- 1Password (fácil de usar, de pago)
- KeePassXC (offline, máxima seguridad)
- Dashlane (rico en funciones, de pago)
4. La contraseña para correos temporales puede ser más sencilla
Excepción: Si usas un correo desechable para cuentas realmente temporales y de bajo valor que abandonarás:
- Puedes usar una contraseña más sencilla (aunque aún única)
- No hay necesidad de máxima seguridad en una cuenta desechable
- Equilibra la seguridad con la practicidad
Pero: Usa siempre contraseñas fuertes para:
- Cuentas que mantendrás a largo plazo
- Cualquier cosa que implique pagos
- Cuentas con información personal
- Cualquier cosa que te preocupe perder
Consideraciones de recuperación de contraseña
El dilema: La recuperación de contraseña suele requerir acceso al correo de verificación. Si el correo temporal expira, la recuperación se vuelve imposible.
Soluciones:
Para cuentas a corto plazo:
- Acepta que pérdida de contraseña = pérdida de cuenta
- No la uses para nada irremplazable
- Trátala como verdaderamente desechable
Para cuentas a largo plazo:
- Usa MailDitch Premium para mantener el correo accesible
- Guarda los correos importantes en favoritos
- Configura métodos de recuperación alternativos (preguntas de seguridad, correo de respaldo)
- Documenta la contraseña en un gestor de contraseñas
Para cuentas críticas:
- No uses correo desechable en absoluto
- Usa un correo real al que siempre tengas acceso
- Configura múltiples opciones de recuperación
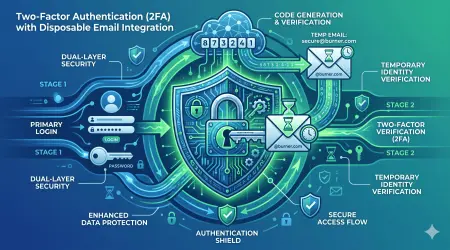
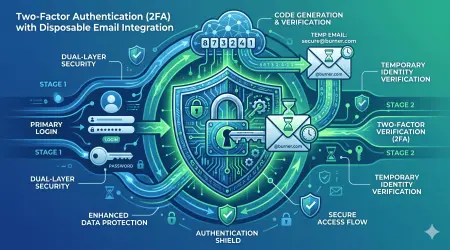
Mejor práctica #5: Habilita la autenticación de dos factores (donde sea posible)
La 2FA añade una capa de seguridad independiente de la verificación por correo.
¿Qué es la autenticación de dos factores?
Definición: La autenticación de dos factores (2FA) requiere dos tipos diferentes de verificación:
- Algo que sabes (contraseña)
- Algo que tienes (teléfono, clave de seguridad, aplicación de autenticación)
Cómo funciona:
- Ingresa nombre de usuario y contraseña (primer factor)
- Recibe un código vía SMS, aplicación o llave de hardware (segundo factor)
- Ingresa el código para completar el inicio de sesión
- Acceso a la cuenta concedido
Por qué importa: Incluso si la contraseña es comprometida, el atacante no puede acceder a la cuenta sin el segundo factor.
Métodos de 2FA y compatibilidad con correo desechable
Método 1: 2FA basada en SMS
- Códigos enviados vía mensaje de texto
- Requiere número de teléfono
- Compatible con correo desechable: Sí
- Nivel de seguridad: Medio (vulnerabilidad por intercambio de SIM o SIM swapping)
Método 2: Aplicaciones de autenticación
- Códigos generados por aplicación (Google Authenticator, Authy, etc.)
- Basado en tiempo, cambia cada 30 segundos
- Compatible con correo desechable: Sí, excelente opción
- Nivel de seguridad: Alto
Método 3: Llaves de seguridad de hardware
- Dispositivo físico (YubiKey, Titan Key)
- Se conecta a la computadora o se toca en el teléfono
- Compatible con correo desechable: Sí, la mejor opción
- Nivel de seguridad: El más alto
Método 4: Códigos de respaldo
- Códigos de un solo uso para acceso de emergencia
- Compatible con correo desechable: Sí
- Nivel de seguridad: Medio (solo tan seguro como donde los guardes)
Método 5: 2FA basada en correo
- Códigos enviados a tu correo
- Compatible con correo desechable: Sí, pero requiere que el correo temporal permanezca accesible
- Nivel de seguridad: Bajo (anula el propósito si el correo es comprometido)
Implementación de mejores prácticas
Para cuentas que usan correo desechable:
1. Configura 2FA con aplicación de autenticación
- Descarga Google Authenticator, Authy o Microsoft Authenticator
- Escanea el código QR al habilitar 2FA en la cuenta
- Los códigos se generan localmente en tu dispositivo
- Sin dependencia del acceso al correo
Ventaja: Incluso si el correo temporal expira, aún puedes iniciar sesión mediante el autenticador.
2. Guarda códigos de respaldo
- La mayoría de los servicios proporcionan códigos de respaldo al habilitar 2FA
- Guárdalos en un gestor de contraseñas o ubicación segura
- Úsalos si pierdes el acceso al dispositivo de 2FA
3. Considera una llave de hardware
- Para cuentas de mayor valor que usan correo desechable
- Proporciona la máxima seguridad
- Independiente del acceso al correo
4. Evita la 2FA por SMS
- A menos que sea la única opción
- Más vulnerable que las aplicaciones de autenticación
- Los ataques de SIM swapping pueden saltársela
La jerarquía de seguridad
Más seguro (De mejor a peor):
- Llave de seguridad de hardware
- Aplicación de autenticación
- Códigos de respaldo (cuando se almacenan de forma segura)
- Códigos SMS
- Códigos de correo
Para cuentas con correo desechable, prioriza las aplicaciones de autenticación o llaves de hardware.
Mejor práctica #6: Guarda correos de verificación críticos antes de que expiren
Algunos correos de verificación contienen información que podrías necesitar más tarde.
Qué guardar
Contenido importante de verificación:
1. Confirmaciones de pedido
- Recibos de compra
- Números de seguimiento
- Detalles del pedido
- Información de garantía
2. Detalles de la cuenta
- Nombre de usuario o número de cuenta
- Confirmación de registro
- Números de identificación de cuenta
- Información de configuración inicial
3. Claves de licencia
- Licencias de software
- Códigos de activación
- Claves de producto
- Números de serie
4. Términos de Servicio
- Acuerdos de servicio
- Políticas de privacidad (a la fecha de registro)
- Términos del contrato
- Políticas de cancelación
5. Códigos de respaldo
- Códigos de respaldo de 2FA
- Códigos de recuperación
- Información de acceso de emergencia
Cómo guardar
Método 1: Favoritos de MailDitch
- MailDitch Premium permite guardar correos en favoritos
- Los correos se guardan indefinidamente
- Accesibles incluso después de que el correo temporal expire
- Ideal para correos de verificación importantes que consultarás después
Método 2: Capturas de pantalla
- Simple y universal
- Captura todo el contenido del correo
- Almacena en una carpeta segura
- Bueno para claves de licencia y códigos
Método 3: Copiar a una aplicación de notas
- Copia texto importante del correo de verificación
- Pega en Evernote, OneNote, Notas de Apple, etc.
- Etiqueta y organiza
- Se puede buscar después
Método 4: Exportación a PDF
- Imprime el correo de verificación a PDF
- Almacena en una estructura de carpetas organizada
- Haz respaldo en almacenamiento en la nube
- Profesional y permanente
Método 5: Notas seguras del gestor de contraseñas
- La mayoría de los gestores de contraseñas tienen una función de notas seguras
- Almacena detalles de verificación con la entrada de cuenta asociada
- Cifrado y sincronizado entre dispositivos
- Mantiene todo en un solo lugar
Sistema de organización
Estructura de carpetas sugerida:
Correos_Verificacion/
  ├── Compras/
  │   ├── Confirmaciones_Pedido/
  │   └── Informacion_Devoluciones/
  ├── Software/
  │   ├── Claves_Licencia/
  │   └── Codigos_Activacion/
  ├── Cuentas/
  │   ├── IDs_Cuenta/
  │   └── Detalles_Registro/
  └── Legal/
      ├── Terminos_Servicio/
      └── Contratos/
Convención de nombres: [Fecha]_[Servicio]_[Tipo].pdf
Ejemplo: 2026-01-15_Adobe_ClaveLicencia.pdf
Mejor práctica #7: Monitorea actividad de verificación sospechosa
La seguridad requiere vigilancia, incluso con cuentas de correo desechable.
Qué observar
Bandera roja 1: Correos de verificación inesperados
- Recibes verificación para una cuenta que no creaste
- Alguien intentó usar tu correo temporal
Podría indicar:
- Error tipográfico accidental de otra persona
- Intento de secuestrar tu correo temporal
- Compromiso del servicio
Acción: Si el correo temporal recibe verificación inesperada, investiga. No hagas clic en enlaces a ciegas.
Bandera roja 2: Múltiples intentos de verificación
- Recibir correos de verificación repetidos
Podría indicar:
- Ataque automatizado
- Mal funcionamiento del servicio
- Alguien intenta acceder a tu cuenta
Acción: Si usas MailDitch Premium para una cuenta a largo plazo, investiga la cuenta directamente.
Bandera roja 3: Verificación de servicios desconocidos
- Llega un correo para un servicio en el que nunca te registraste
Podría indicar:
- Error tipográfico de correo de otro usuario
- Intento de spam/phishing
- Tu correo temporal fue comprometido
Acción: No interactúes con correos sospechosos. Elimina y posiblemente quema el correo temporal.
Bandera roja 4: Phishing disfrazado de verificación
- Correos de "verifica tu cuenta" después de que ya verificaste
- Lenguaje de urgencia ("verifica ahora o la cuenta será suspendida")
- Dirección de remitente sospechosa
Podría indicar:
- Intento de phishing
- Recolección de credenciales
- Distribución de malware
Acción: Nunca hagas clic. Verifica iniciando sesión en el servicio directamente (no mediante el enlace del correo).
Herramientas de monitoreo
1. Revisiones regulares de la bandeja de entrada MailDitch Para cuentas que conservas:
- Revisa la bandeja de entrada de tu correo desechable semanalmente
- Busca notificaciones de seguridad
- Mantente atento a actividad inusual
- Revisa los patrones de verificación
2. Have I Been Pwned
- Comprueba si los correos temporales aparecen en brechas de datos
- Ingresa los correos temporales en https://haveibeenpwned.com
- Si están comprometidos, considera quemar y crear una cuenta nueva
3. Registros de actividad de la cuenta Muchos servicios muestran el historial de inicio de sesión:
- Revisa los inicios de sesión recientes
- Comprueba dispositivos o ubicaciones desconocidas
- Verifica que toda la actividad sea tuya
4. Alertas del gestor de contraseñas Algunos gestores avisan sobre:
- Contraseñas comprometidas
- Contraseñas duplicadas
- Contraseñas débiles
- Recomendaciones de actualización
Mejor práctica #8: Ten una estrategia de salida
Conoce cuándo y cómo abandonar cuentas con correo desechable.
Cuándo quemar tu correo temporal
Escenario 1: La cuenta ya no es necesaria
- Periodo de prueba completado
- Obtuviste la descarga que querías
- El evento o promoción finalizó
- El servicio no cumplió con las expectativas
Acción: Simplemente deja que el correo temporal expire. No se requiere más acción.
Escenario 2: Compromiso de seguridad
- El correo temporal apareció en una brecha de datos
- La cuenta muestra actividad sospechosa
- Correos de verificación de fuentes desconocidas
- Sientes que la cuenta está comprometida
Acción: Quema inmediatamente. Elimina la cuenta si es valiosa, o abandónala si no lo es.
Escenario 3: Abrumado por el spam
- El correo temporal recibe spam excesivo
- El correo de verificación vendido a listas de marketing
- Contenido promocional no deseado inunda la bandeja de entrada
Acción: Quema y genera un nuevo correo temporal si necesitas recrear la cuenta.
Escenario 4: Detección de la plataforma
- El servicio comenzó a bloquear dominios de correo temporal
- Cuenta marcada como sospechosa por usar correo desechable
- La plataforma requiere verificación de correo "real"
Acción: Decide si la cuenta merece la pena migrarla a un correo real, o abandónala.
Escenario 5: Actualización a cuenta importante
- Empezaste con un correo temporal para pruebas
- Ahora quieres mantener la cuenta a largo plazo
- La cuenta se volvió valiosa o crítica
Acción: Migra a un correo real a través de los ajustes de la cuenta (si está permitido).
Cómo quemar correctamente
Paso 1: Evalúa el valor de la cuenta
- ¿Hay datos que valga la pena guardar?
- ¿Necesitas confirmaciones de pedido o información?
- Guarda cualquier cosa importante antes de proceder
Paso 2: Documenta los detalles de la cuenta
- Guarda usuario y contraseña en el gestor de contraseñas (marca como "quemado")
- Anota la fecha de quemado y el motivo
- Mantén un registro en caso de futuros problemas
Paso 3: Limpia la cuenta
- Elimina contenido publicado si lo deseas
- Elimina información personal del perfil
- Desconecta cualquier servicio vinculado
Paso 4: Elimina la cuenta (si es posible)
- Muchos servicios ofrecen eliminación de cuenta
- Es mejor eliminar que abandonar por privacidad
- Sigue el proceso de eliminación del servicio
Paso 5: Quema el correo
- Deja que el correo temporal expire naturalmente
- O elimínalo manualmente de MailDitch si esa opción existe
- No mantengas acceso a correos quemados
Paso 6: Actualiza registros
- Marca la cuenta como cerrada en el gestor de contraseñas
- Elimina de las listas de cuentas activas
- Archiva para referencia si es necesario
Mejor práctica #9: Usa MailDitch Premium para cuentas verificadas a largo plazo
Para cuentas que necesitan la seguridad del correo desechable pero acceso a largo plazo, Premium es esencial.
Por qué Premium importa para la verificación de cuentas
Limitaciones del correo desechable gratuito:
- Expira entre 10 minutos y 48 horas
- Mensajes eliminados automáticamente
- No se pueden recuperar correos de verificación antiguos
- No hay recuperación de contraseña si el correo expira
- Riesgo de bloqueo de cuenta
Beneficios de MailDitch Premium:
1. Retención extendida
- Mantén correos temporales activos indefinidamente
- Nunca pierdas el acceso a correos de verificación
- Mantén la capacidad de recuperación de contraseña
- Accede a notificaciones de seguridad a largo plazo
2. Función de favoritos
- Guarda correos de verificación importantes permanentemente
- Incluso si el correo temporal expira, los favoritos permanecen
- Organiza correos de verificación guardados
- Acceso rápido a claves de licencia, confirmaciones y códigos
3. Dominios personalizados
- Crea correos temporales de aspecto profesional
- Menos probabilidades de ser bloqueados por servicios
- Aparece más legítimo para la verificación
- Mejor para cuentas semi-permanentes
4. Historial ilimitado
- Rastrea todos los correos temporales que has creado
- Mira qué correo se usa para qué servicio
- Nunca pierdas el rastro de correos de verificación de cuentas
- Rastro de auditoría integral
5. Experiencia sin anuncios
- Interfaz más limpia
- Rendimiento más rápido
- Sin rastreo de redes publicitarias
- Mejor privacidad en general
6. Soporte prioritario
- Ayuda si los correos de verificación no llegan
- Asistencia con problemas de cuenta
- Respuesta más rápida a los problemas
- Tranquilidad para verificaciones importantes
Cuándo actualizar a Premium
Señales de que necesitas Premium:
✅ Usas correo desechable para cuentas que mantendrás 6+ meses
✅ Necesitas acceso confiable a correos de verificación a largo plazo
✅ Quieres guardar contenido de verificación importante
✅ Creas múltiples cuentas que requieren verificación rastreada
✅ Usas correo temporal para cuentas semi-críticas
✅ Frustrado por las limitaciones del nivel gratuito
✅ Necesitas capacidad de recuperación de contraseña
✅ Quieres direcciones de correo temporal de aspecto profesional
✅ Valoras una experiencia sin anuncios y sin distracciones
Análisis de costo-beneficio:
Inversión Premium:
- Pequeña tarifa mensual o anual
- Servicio de correo temporal profesional
- Tranquilidad para la verificación de cuentas
Valor recibido:
- Nunca pierdas correos de verificación importantes
- Mantén el acceso a todas las cuentas verificadas
- Guarda información de verificación crítica
- Mejor tasa de éxito con la verificación (dominios personalizados)
- Tiempo ahorrado al no tener que recrear cuentas
- Estrés reducido sobre el acceso a cuentas
Para usuarios activos de verificación por correo desechable, Premium se paga por sí solo rápidamente.
Errores comunes a evitar
Aprende de los errores de otros, evita estos obstáculos comunes:
Error 1: Usar correo temporal para cuentas críticas
El error: Usar un correo desechable para verificar una cuenta bancaria, portal de salud o servicio gubernamental.
La consecuencia:
- El correo temporal expira
- Olvidas la contraseña
- No puedes recuperar la cuenta
- Bloqueo permanente del servicio crítico
La solución: Usa siempre un correo real y permanente para cuentas críticas que requieran acceso confiable a largo plazo.
Error 2: No guardar información de verificación
El error: Recibir clave de licencia, código de confirmación o detalles importantes en el correo de verificación, y dejar que expire sin guardar.
La consecuencia:
- Pérdida de acceso al software comprado
- No puedes probar la compra o garantía
- Sin registro de los detalles de la cuenta
- Debes contactar a soporte o recomprar
La solución: Captura de pantalla, exporta o guarda en favoritos de MailDitch antes de que expire.
Error 3: Reutilizar el mismo correo desechable en todas partes
El error: Crear un correo temporal y usarlo para decenas de cuentas.
La consecuencia:
- Anula el propósito de privacidad
- Si se compromete, todas las cuentas son vulnerables
- No puedes identificar la fuente del spam
- Se sigue construyendo un perfil exhaustivo
La solución: Genera un nuevo correo temporal para cada servicio o categoría de servicios.
Error 4: Olvidar qué correo se usó para cada cuenta
El error: No tener un sistema para rastrear qué correo temporal verificó cada cuenta.
La consecuencia:
- Necesitas verificar la cuenta, pero no sabes qué correo se usó
- No puedes acceder a los correos de verificación
- Difícil de recuperar o solucionar problemas de las cuentas
- Confusión al gestionar múltiples cuentas
La solución: Usa un gestor de contraseñas para documentar el correo temporal usado para cada cuenta.
Error 5: No revisar el correo de verificación rápidamente
El error: Registrarse con un correo temporal y luego olvidar revisar la bandeja de entrada para verificar.
La consecuencia:
- El enlace de verificación expira (a menudo 24-48 horas)
- La cuenta permanece sin verificar
- No puedes acceder al servicio
- Tienes que empezar de nuevo con una nueva verificación
La solución: Revisa la bandeja de entrada de tu correo desechable inmediatamente después de registrarte. Completa la verificación pronto.
Error 6: Hacer clic en enlaces de phishing en correos de verificación
El error: Hacer clic ciegamente en cualquier correo de "verifica tu cuenta" sin escrutinio.
La consecuencia:
- Instalación de malware
- Robo de credenciales
- Compromiso de la cuenta
- Robo de identidad
La solución: Verifica al remitente, comprueba la URL antes de hacer clic, usa el escaneo de malware de MailDitch y sé escéptico.
Error 7: Usar servicios de correo temporal sospechosos
El error: Usar proveedores de correo desechable poco confiables que registran datos o tienen vulnerabilidades de seguridad.
La consecuencia:
- Tus correos de verificación son monitoreados
- Información personal recolectada
- Códigos de seguridad interceptados
- Cuentas comprometidas
La solución: Usa servicios confiables como MailDitch con políticas de privacidad y medidas de seguridad claras.
Estrategias de verificación avanzadas
Lleva tu seguridad con correo desechable al siguiente nivel:
Estrategia 1: Sistema de doble verificación
El concepto: Usa tanto correo desechable como correo real para diferentes etapas de verificación.
Cómo funciona:
- Registro inicial: Correo desechable
- Usa el servicio por un periodo de prueba
- Si lo mantendrás a largo plazo: Actualiza a un correo real en los ajustes de cuenta
- Mantén un correo desechable como respaldo si la plataforma permite múltiples direcciones
Beneficios:
- Empieza privado, actualiza a permanente solo si es necesario
- Prueba servicios sin riesgo
- Transición a la seguridad sin perder la cuenta
Estrategia 2: La cadena de verificación
El concepto: Usa un correo desechable para crear un correo real secundario, que luego verifica cuentas críticas.
Cómo funciona:
- Crea una cuenta de Gmail/Outlook con verificación de correo desechable
- Este se convierte en tu "correo real secundario."
- Usa un correo real secundario (no el primario) para verificaciones de prioridad media
- Mantén el correo primario solo para cuentas críticas
Beneficios:
- Una capa adicional entre la identidad crítica y los servicios
- El compromiso del secundario no afecta al primario
- Puedes abandonar el secundario si está demasiado comprometido
Estrategia 3: Verificación con límite de tiempo
El concepto: Crea correos desechables con expiración específica alineada con el uso del servicio.
Cómo funciona:
- ¿Prueba gratuita por 30 días? Usa un correo temporal de 30 días
- ¿Registro para un evento la próxima semana? Usa un correo temporal de 10 días
- ¿Descarga de software solo hoy? Usa un correo temporal de 1 hora
- El límite de tiempo coincide con la necesidad de uso
Beneficios:
- Seguridad óptima (exposición mínima necesaria)
- Limpieza automática (expira cuando ya no se necesita)
- Reduce la carga de mantenimiento
Estrategia 4: El honeypot de correos de verificación
El concepto: Crea correos desechables únicos para rastrear qué servicios filtran o venden tu información.
Cómo funciona:
- Genera un correo temporal único para cada servicio
- El nombre incluye identificador del servicio:
registro_Compañ[email protected] - Si aparece spam en esa dirección, sabes que CompañiaX lo filtró
- Quema el correo comprometido y reporta/evita esa compañía
Beneficios:
- Identifica servicios poco confiables
- Rastrea filtraciones de datos con precisión
- Responsabiliza a las empresas
- Informa a otros sobre violaciones de privacidad
El futuro de la verificación de cuentas y el correo desechable
A medida que avanzamos en 2026 y más allá, los métodos de verificación y las herramientas de privacidad siguen evolucionando:
Tecnologías de verificación emergentes
Verificación biométrica:
- Huella dactilar, reconocimiento facial, escaneo de iris
- Complementar o reemplazar la verificación por correo
- Más seguro, pero con preocupaciones de privacidad
- El correo desechable sigue siendo necesario para servicios no biométricos
Identidad Blockchain:
- Verificación de identidad descentralizada
- Credenciales controladas por el usuario
- Anónimo pero verificable
- Podría funcionar junto con el correo desechable
Pruebas de conocimiento cero (Zero-Knowledge Proofs):
- Verifica que eres humano sin revelar identidad
- Prueba matemática de elegibilidad
- Verificación definitiva que preserva la privacidad
- El correo desechable une los sistemas actuales con el futuro
Detección de bots impulsada por IA:
- Alternativas de CAPTCHA más sofisticadas
- Análisis de comportamiento
- Menos dependencia de la verificación por correo
- Podría reducir la necesidad de verificación por completo
La evolución del correo desechable
Funciones mejoradas:
- Periodos de retención más largos
- Mejores herramientas organizativas
- Integración con gestores de identidad
- Migración de cuentas sin interrupciones
Adopción masiva:
- Más personas usan correo desechable
- Los servicios aceptan mejor las direcciones temporales
- La privacidad se vuelve estándar, no algo de nicho
- Soporte integrado en navegador/SO para correos temporales
Apoyo regulatorio:
- Leyes de privacidad que exigen una recolección de datos mínima
- Derecho a la creación de cuentas anónimas
- Protección legal para herramientas de privacidad
- Capacidad reducida de los servicios para exigir un correo real
La tendencia: La verificación futura equilibrará las necesidades de seguridad con los derechos de privacidad, y el correo desechable seguirá siendo una herramienta esencial.
Tu plan de acción de seguridad para verificación de cuentas
¿Listo para implementar estas mejores prácticas? Sigue este plan integral:
Semana 1: Evaluación y preparación
Día 1-2: Audita tus cuentas actuales
- [ ] Haz una lista de todas las cuentas en línea que tienes
- [ ] Identifica cuáles usan tu correo real
- [ ] Clasifica por importancia (crítica, media, baja)
- [ ] Observa qué cuentas reciben correos excesivos
Día 3-4: Configura tus herramientas
- [ ] Visita https://mailditch.com y prueba el servicio gratuito
- [ ] Decide si MailDitch Premium es necesario para tu uso
- [ ] Configura u organiza un gestor de contraseñas
- [ ] Crea un sistema de carpetas para correos de verificación guardados
Día 5-7: Aprende las mejores prácticas
- [ ] Revisa esta guía minuciosamente
- [ ] Entiende cuándo usar correo desechable vs. real
- [ ] Practica la generación y uso de un correo temporal
- [ ] Prueba el proceso de verificación en una cuenta de bajo riesgo
Semana 2: Implementación
Día 8-10: Empieza a usar correo desechable
- [ ] Usa correo temporal para los próximos 5 registros de cuentas nuevas
- [ ] Practica guardar correos de verificación importantes
- [ ] Prueba diferentes dominios de MailDitch
- [ ] Documenta el correo temporal usado en el gestor de contraseñas
Día 11-14: Asegura cuentas existentes
- [ ] Habilita 2FA en cuentas críticas
- [ ] Revisa la configuración de privacidad en todas las cuentas
- [ ] Identifica cuentas que podrían migrar a correo desechable
- [ ] Cancela la suscripción de correos de marketing excesivos
Semana 3-4: Optimización
Día 15-21: Desarrolla tu sistema
- [ ] Crea una estrategia de categorización de cuentas
- [ ] Establece convenciones de nombres para correos temporales
- [ ] Establece una rutina de monitoreo
- [ ] Implementa una estrategia de salida para quemar cuentas
Día 22-30: Implementación avanzada
- [ ] Prueba estrategias avanzadas de verificación
- [ ] Optimiza el flujo de trabajo para mayor eficiencia
- [ ] Considera actualizar a MailDitch Premium si es necesario
- [ ] Educa a amigos/familia sobre la seguridad del correo desechable
Continuo: Mantenimiento y vigilancia
Semanal:
- [ ] Revisa las bandejas de entrada de MailDitch para notificaciones importantes
- [ ] Verifica la seguridad de las cuentas (sin inicios de sesión sospechosos)
- [ ] Usa un correo desechable para nuevos registros
Mensual:
- [ ] Audita todas las cuentas que usan correo desechable
- [ ] Revisa los correos de verificación guardados
- [ ] Quema los correos temporales que ya no se necesiten
- [ ] Actualiza las contraseñas en cuentas importantes
Trimestral:
- [ ] Auditoría de seguridad integral
- [ ] Revisa y actualiza la estrategia de verificación
- [ ] Comprueba brechas de datos que afecten tus cuentas
- [ ] Evalúa si alguna cuenta necesita migración de correo
Conclusión: Verificación segura sin compromisos
La verificación de cuentas no tiene por qué significar renunciar a tu privacidad o ahogarte en spam. Con el enfoque correcto, puedes disfrutar de los beneficios de seguridad de la verificación mientras mantienes el control sobre tu identidad digital.
Usar correo desechable para la verificación de cuentas tiene que ver con el equilibrio:
- Seguridad sin exposición
- Verificación sin spam
- Privacidad sin inconvenientes
- Protección sin paranoia
Lo que has aprendido en esta guía completa:
✅ Por qué existe la verificación de cuentas y sus propósitos de seguridad legítimos
✅ Los riesgos reales de usar correo personal para cada verificación
✅ Cómo usar adecuadamente un correo desechable para una verificación segura
✅ Nueve mejores prácticas esenciales para la máxima seguridad
✅ Cuándo usar correo desechable y cuándo evitarlo
✅ Estrategias avanzadas para usuarios avanzados
✅ Errores comunes y cómo evitarlos
✅ Plan de implementación práctica para una acción inmediata
Las conclusiones clave:
- Elige tus cuentas sabiamente: Correo real para lo crítico, desechable para baja prioridad
- Usa servicios confiables: MailDitch proporciona un correo de verificación seguro y confiable
- Compartimenta: Correos temporales diferentes para propósitos diferentes
- Guarda lo que importa: Correos de verificación importantes a favoritos antes de la expiración
- Habilita 2FA: Añade seguridad independiente del correo
- Mantente vigilante: Monitorea actividad de verificación sospechosa
- Conoce tus límites: Entiende cuándo el correo desechable no es apropiado
- Usa Premium estratégicamente: Para cuentas a largo plazo que necesitan la seguridad del correo temporal
- Ten una estrategia de salida: Conoce cuándo y cómo quemar cuentas
Empieza a proteger tus cuentas hoy:
- Visita https://mailditch.com
- Genera tu primer correo desechable seguro (instantáneo, sin registro)
- Úsalo para tu próxima verificación de cuenta
- Experimenta la seguridad y la privacidad trabajando juntas
No esperes hasta que tu correo sea vulnerado, tu bandeja de entrada esté abrumada o pierdas el acceso a una cuenta importante.
Protégete de forma proactiva con correo desechable para la verificación de cuentas.
Únete a miles que han descubierto que la verificación segura y la protección de la privacidad no son mutuamente excluyentes; puedes tener ambas con las herramientas y prácticas adecuadas.
👉 Obtén tu correo desechable seguro ahora - Gratis, instantáneo, seguro.
Verifica cuentas de forma segura. Protege tu privacidad. Mantén el control.
Artículos relacionados
- Cómo proteger tu correo real del spam y ataques de phishing
- La guía definitiva del correo temporal gratuito para verificación
- Mantente anónimo en línea con un correo electrónico instantáneo sin registro
- Detén el spam para siempre: Cómo el servicio Burner Mail protege tu bandeja de entrada
- Generador de correo falso para redes sociales: Guía completa de privacidad
Asegura tus verificaciones de cuenta
Enlaces rápidos:
- Crear un correo desechable seguro
- Actualizar a funciones Premium
- Leer documentación de seguridad
- Contactar soporte de seguridad
Sobre esta guía: Creada por expertos en seguridad en MailDitch, dedicada a ayudar a los usuarios a verificar cuentas de forma segura mientras protegen su privacidad.
Última actualización: Enero de 2026
Comparte esta guía con cualquier persona preocupada por la seguridad y verificación de cuentas. Ayuda a construir un Internet más seguro.
¿Preguntas sobre verificación de cuentas segura? ¡Comenta abajo y nuestro equipo de seguridad te ayudará a implementar estas mejores prácticas!