Autenticación de dos factores con correo electrónico desechable: seguridad sin compromiso
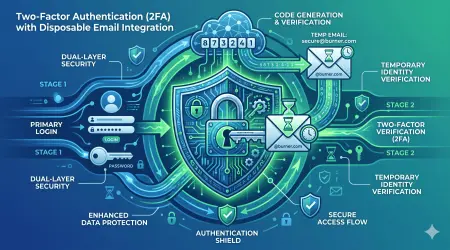
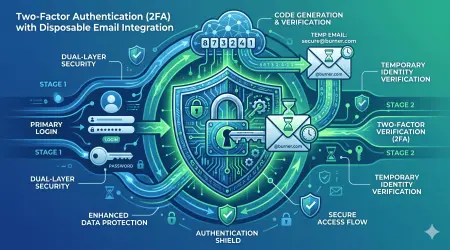
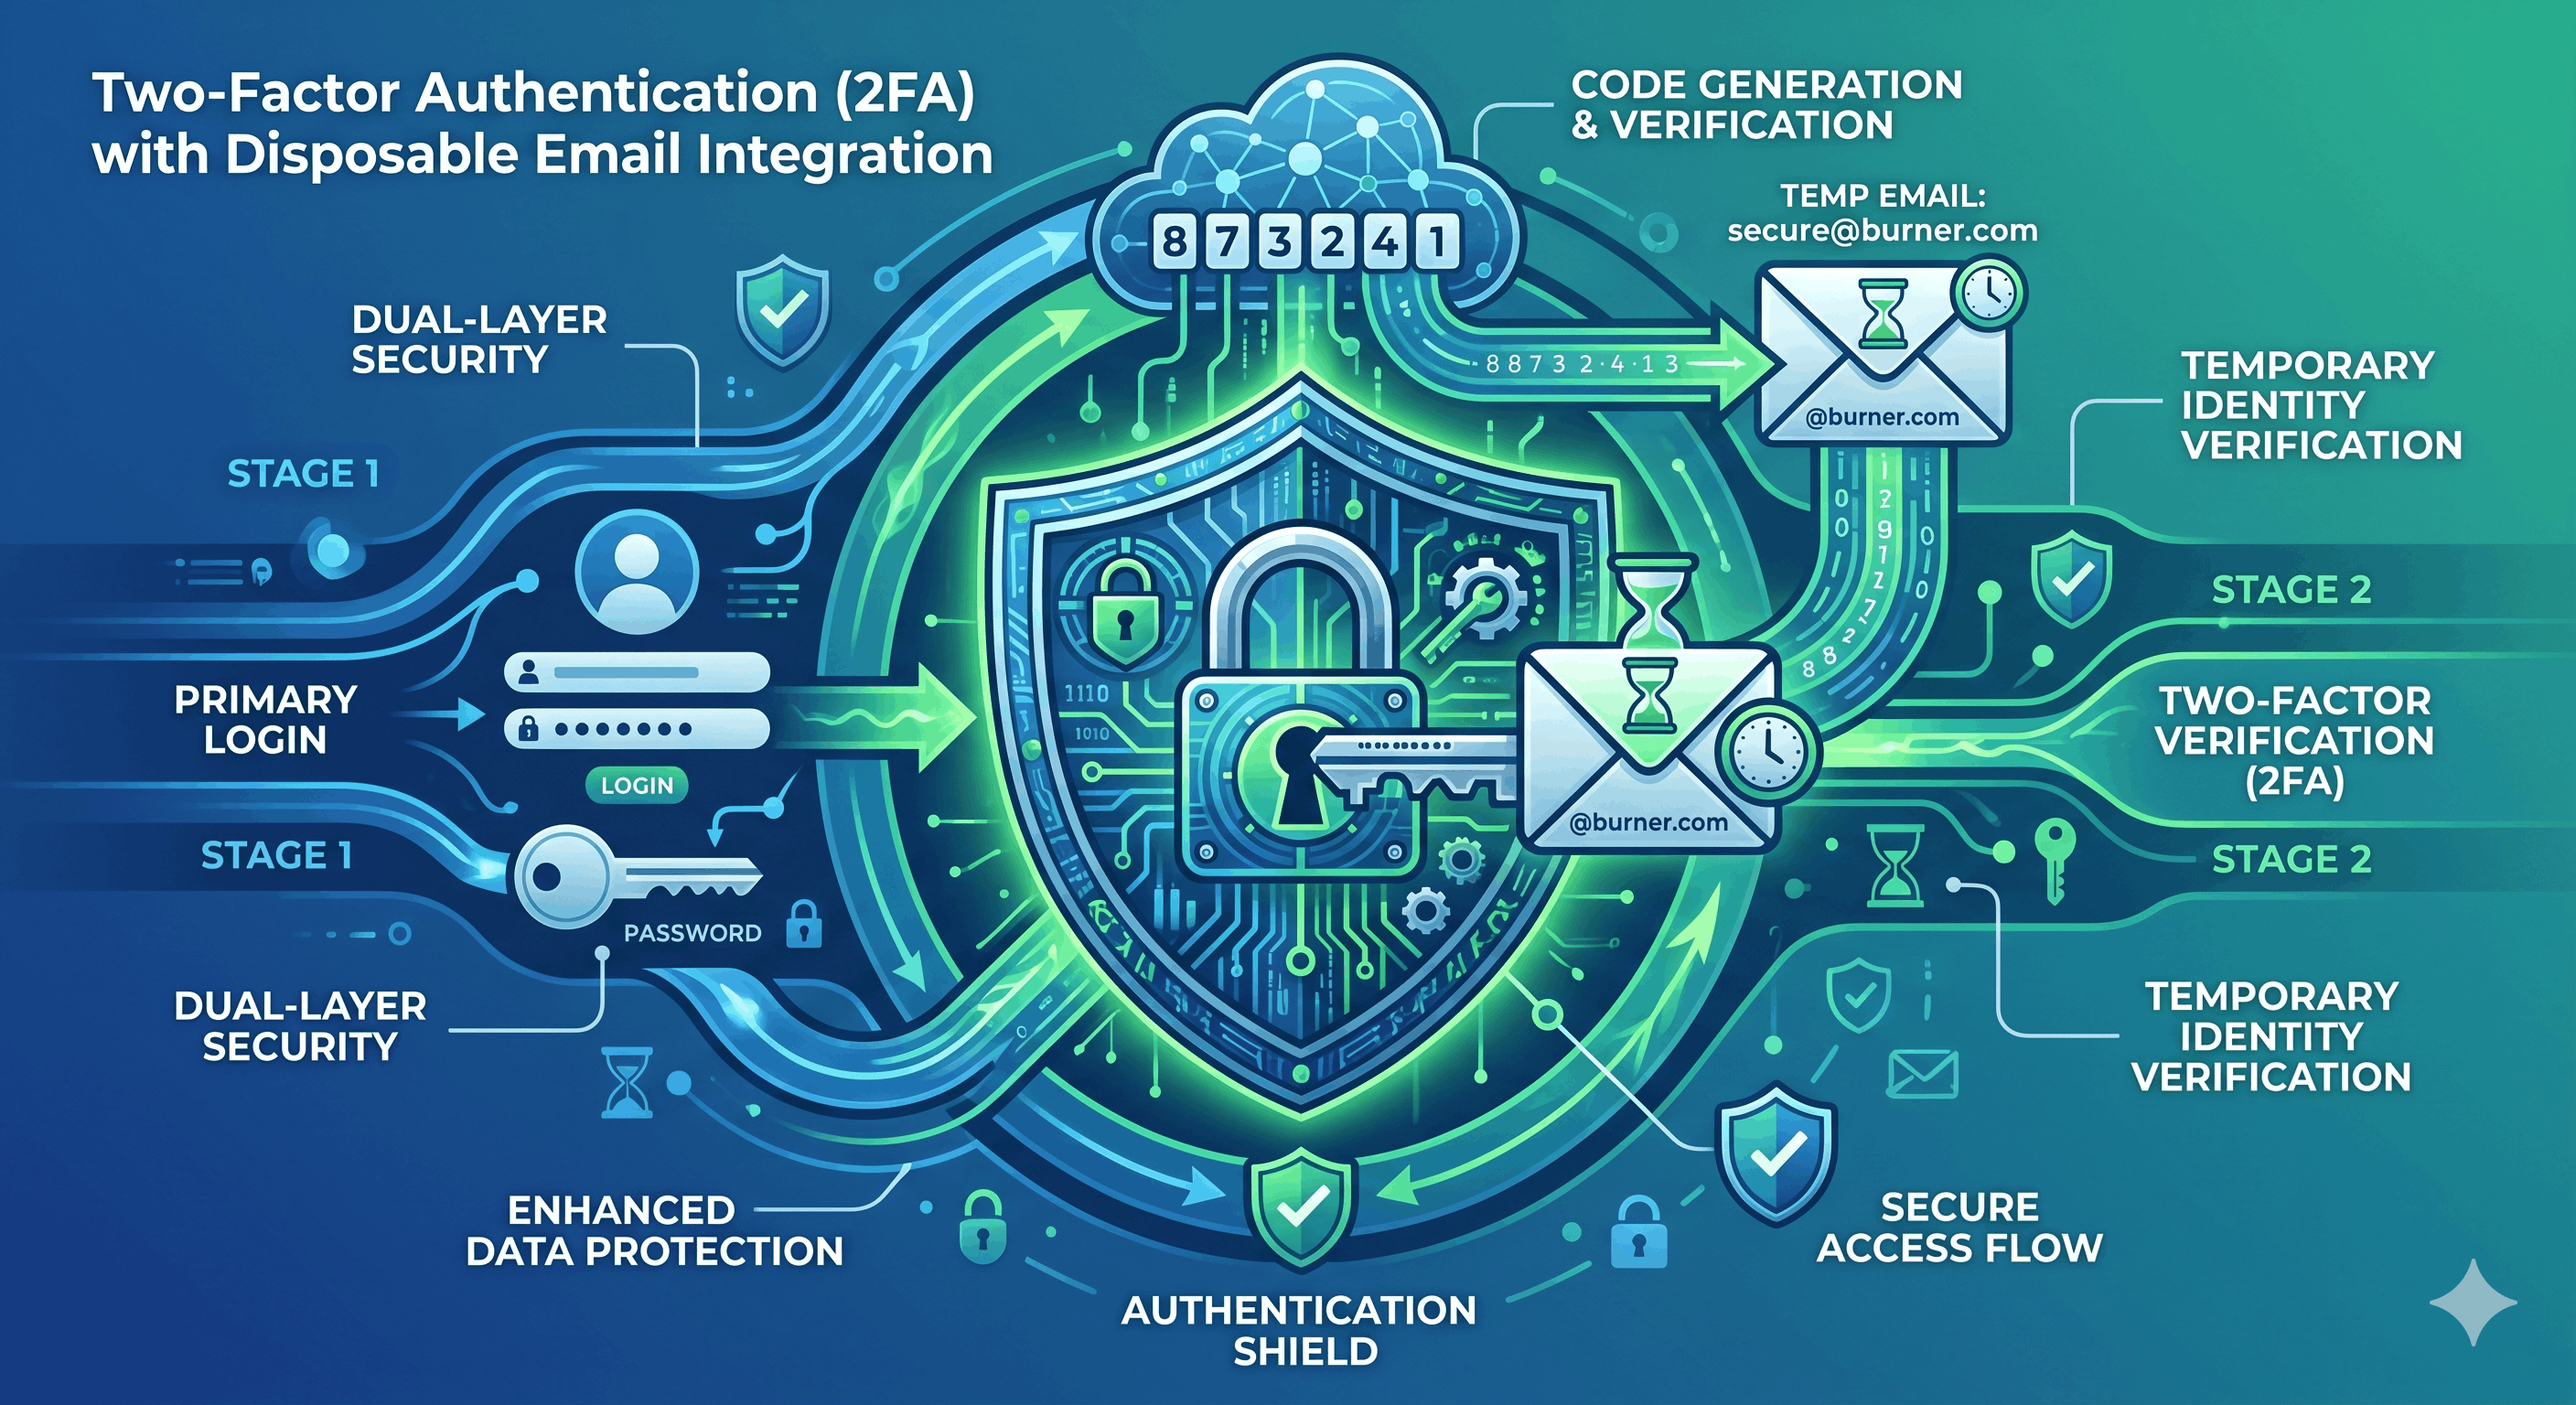
La autenticación de dos factores (2FA) es esencial para la seguridad.
Todo experto en seguridad, toda plataforma y toda guía te dirán lo mismo: activa la 2FA en todo.
Y tienen razón. La 2FA reduce el riesgo de secuestro de cuentas en un 99.9%. Es la medida de seguridad más efectiva que puedes implementar.
Pero hay un problema oculto:
La mayoría de las implementaciones de 2FA requieren tu dirección de correo electrónico real o tu número de teléfono. Esto crea un compromiso de privacidad masivo del que nadie habla:
El dilema de la 2FA basada en correo:
- Activar 2FA → Cuenta más segura ✓
- Requiere correo real → Privacidad expuesta ✗
- Correo en base de datos → Riesgo de brecha de datos ✗
- Correo vendido/filtrado → Spam para siempre ✗
- No se puede usar correo temporal → Sin opción de privacidad ✗
Las consecuencias son reales:
- Tu correo queda permanentemente conectado a esa cuenta.
- Las brechas de datos exponen tu correo de 2FA junto con los detalles de tu cuenta.
- No puedes cambiar fácilmente el correo de 2FA sin perder las opciones de recuperación.
- El correo temporal suele ser rechazado por la mayoría de los sistemas 2FA.
- Te ves obligado a elegir: Seguridad o Privacidad (pero no ambas).
¿O eso crees?
La verdad: PUEDES tener seguridad Y privacidad al mismo tiempo cuando entiendes cómo funciona realmente la 2FA y la implementas estratégicamente con correo electrónico desechable.
Esta guía completa revela:
- ✅ Cómo funciona realmente la 2FA (3 tipos, fortalezas y debilidades).
- ✅ Por qué la mayoría de la gente implementa mal la 2FA.
- ✅ Cómo usar correo desechable con 2FA con éxito.
- ✅ Estrategias específicas por plataforma.
- ✅ El enfoque híbrido: lo mejor de ambos mundos.
- ✅ Copias de seguridad y recuperación sin comprometer la privacidad.
- ✅ Técnicas avanzadas para una seguridad a prueba de balas.
Entendiendo la autenticación de dos factores
Antes de optimizarla, veamos qué es.
Definición: La 2FA requiere dos tipos de credenciales para acceder a una cuenta: algo que sabes (contraseña) y algo que tienes (teléfono, correo, llave de seguridad) o algo que eres (biometría).
Los tipos de 2FA
- SMS: Códigos enviados por mensaje de texto. Es fácil de usar pero vulnerable al SIM swapping y menos privado.
- Correo electrónico: Códigos enviados a tu email. Es conveniente, pero convierte a tu correo en un punto único de fallo.
- App de autenticación (TOTP): Genera códigos localmente en tu dispositivo (Google Authenticator, Authy, 2FAS). Es la más recomendada para equilibrar seguridad y privacidad.
- Llaves de seguridad físicas: (YubiKey, Titan). El estándar de oro. Ofrecen máxima seguridad y privacidad, sin depender de teléfono ni correo.
El desafío de combinar correo temporal y 2FA
Las plataformas suelen bloquear correos temporales para 2FA por dos razones: evitar el fraude y asegurar la recuperación de cuentas. Sin embargo, esto se puede superar utilizando estrategias de nivel empresarial.
La solución: Implementación estratégica
1. El enfoque por niveles
- Cuentas críticas (Bancos, Salud): Seguridad máxima. Usa una llave física o app de autenticación. Privacidad secundaria.
- Cuentas importantes (Amazon, LinkedIn): Usa app de autenticación como método principal y un correo MailDitch Premium (retención extendida) como respaldo.
- Cuentas de bajo riesgo: Privacidad máxima. Usa app de autenticación y correos temporales.
2. La mejor solución: Apps de autenticación
Las apps como Authy, Google Authenticator o 2FAS eliminan la necesidad de usar tu email o teléfono para la 2FA. Simplemente usa tu correo temporal para registrar la cuenta y luego configura la app de autenticación. ¡El correo deja de ser necesario!
3. Llaves de seguridad (El estándar de oro)
Al comprar una llave física (como YubiKey), eliminas por completo el factor del correo o teléfono. Te registras con un correo temporal, vinculas tu llave y tu privacidad/seguridad están al 100%.
Estrategia híbrida: Lo mejor de ambos mundos
Crea una jerarquía de recuperación:
- Principal: App de autenticación.
- Respaldo: Llave de seguridad física.
- Emergencia: Códigos de un solo uso (guardados en lugar seguro).
- Último recurso: Correo MailDitch Premium (no expira).
Artículos relacionados
- Correo desechable seguro con contraseña: Guía completa
- Guía completa de anonimato en correo electrónico
👉 Obtén MailDitch Premium para recuperación de 2FA - Retención extendida, no caduca.
Tus cuentas. Tu seguridad. Tu privacidad. Protégelas hoy con una implementación inteligente de 2FA.