Evitar las estafas de phishing: cómo los correos temporales te mantienen a salvo
Recibes un correo electrónico. Parece legítimo: el logotipo de tu banco, formato profesional, lenguaje urgente sobre "actividad sospechosa" en tu cuenta. Haces clic en el enlace, introduces tus credenciales... y acabas de ser víctima de phishing.
Los ataques de phishing se han convertido en la amenaza de ciberseguridad número 1 en 2026.
Las estadísticas son alarmantes:
- 3.4 mil millones de correos de phishing enviados diariamente.
- 12.5 mil millones de dólares perdidos en estafas de phishing anualmente.
- El 71% de los ataques dirigidos comienza con phishing.
- Pérdida promedio por víctima: 1,200 dólares.
- Solo el 3% de los correos de phishing son reportados.
- Nuevos sitios de phishing creados: Cada 20 segundos.
Pero esto es lo que la mayoría de la gente no comprende: tu dirección de correo electrónico es el principal vector de ataque para las estafas de phishing. Una vez que los ciberdelincuentes tienen tu correo, te conviertes en un objetivo. Cuantos más lugares contengan tu correo real, más vulnerable eres.
Existe una poderosa defensa oculta a simple vista: el correo temporal.
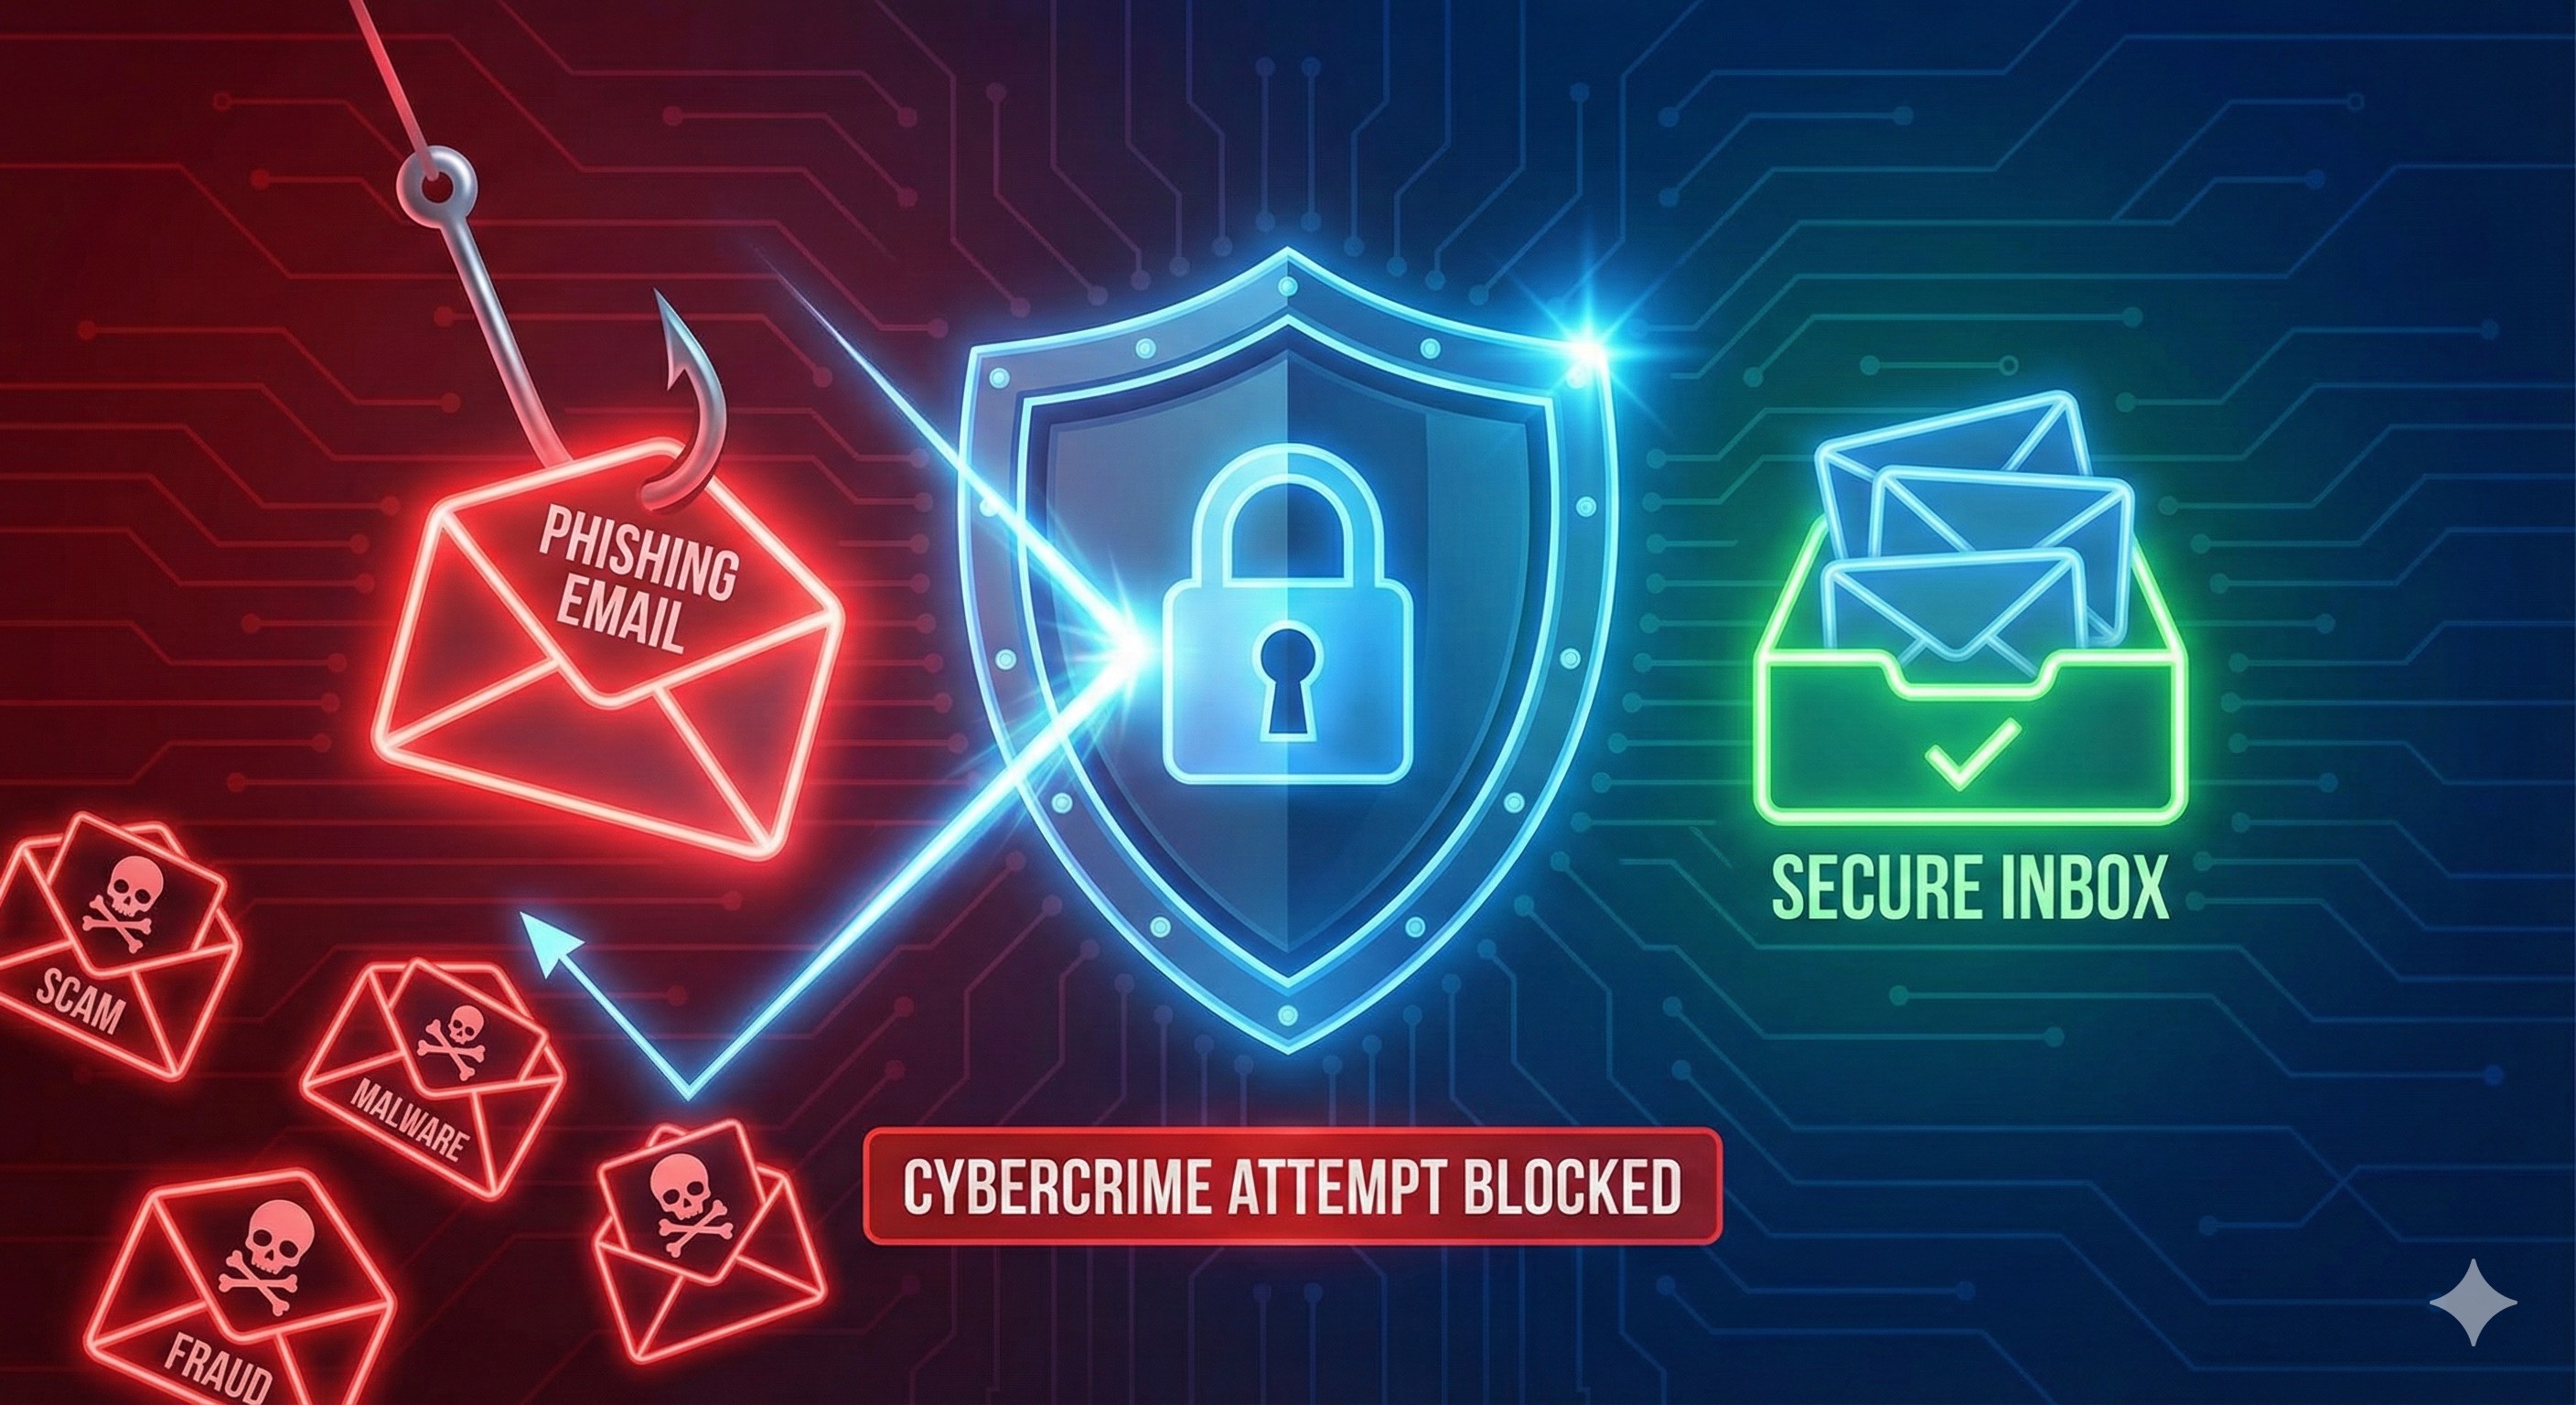
Cuando se usa estratégicamente, las direcciones de correo electrónico temporales crean una barrera impenetrable entre tú y los ataques de phishing. Limitan tu exposición, compartimentan tu riesgo y aseguran que, incluso si un ataque de phishing tiene éxito, no pueda extenderse por toda tu vida digital.
Esta guía completa revela cómo funcionan realmente las estafas de phishing, por qué las defensas tradicionales a menudo fallan y cómo el correo temporal proporciona una protección que va mucho más allá del filtrado de spam. Aprenderás a reconocer intentos de phishing, entender el papel del correo desechable en tu estrategia de seguridad e implementar un sistema de defensa multicapa.
Tanto si has sido objetivo anteriormente como si deseas prevenir tu primer ataque, esta guía transformará tu forma de pensar sobre la seguridad del correo electrónico y la protección contra el phishing.
Entendiendo el phishing: La evolución de una amenaza
Antes de explorar la solución, comprendamos a qué nos enfrentamos.
¿Qué es el phishing?
Definición: El phishing es un ciberdelito donde los atacantes suplantan a organizaciones legítimas mediante correo electrónico para engañar a las víctimas y que revelen información confidencial (contraseñas, tarjetas de crédito, números de seguridad social) o instalen malware.
Origen del nombre: "Phishing" utiliza "ph" de phreaking (hackeo telefónico) + fishing (pesca, por el uso de anzuelos para atrapar a las víctimas). Los atacantes "pescan" tu información usando "cebos" convincentes.
La anatomía de un ataque de phishing
El ataque de cinco etapas:
- Etapa 1: Adquisición del objetivo. El atacante obtiene tu correo mediante brechas de datos, bases públicas, listas compradas, etc.
- Etapa 2: Investigación y preparación. El atacante investiga tus redes sociales, empleo, intereses y conexiones para aumentar la credibilidad.
- Etapa 3: Elaboración del ataque. Se crea un correo convincente copiando diseños legítimos, usando urgencia y URLs falsas pero creíbles.
- Etapa 4: Lanzamiento. Se envía el correo con un enlace malicioso, un archivo infectado o una solicitud de datos sensible.
- Etapa 5: Explotación. Si muerdes el anzuelo, roban tus credenciales, instalan malware y comienza el robo de identidad.
Tipos de ataques de phishing en 2026
- Phishing masivo: Ataques genéricos enviados por volumen (éxito 2-3%).
- Spear phishing: Ataque altamente personalizado a una persona específica (éxito 30-40%).
- Whaling: Ataques contra objetivos de alto valor como ejecutivos (éxito 40-50%).
- Clone phishing: Se intercepta un correo legítimo y se crea una copia con enlaces maliciosos.
- Vishing: Phishing mediante llamadas telefónicas (voz).
- Smishing: Phishing mediante mensajes de texto (SMS).
- Phishing mejorado por IA: Utiliza IA para imitar perfectamente tu estilo de escritura, haciéndolo casi indetectable (éxito 50-60%).
Señales de alerta comunes
- Lenguaje urgente o amenazante: "¡Tu cuenta será cerrada!"
- Dirección de remitente sospechosa: Dominios mal escritos o incorrectos.
- Saludos genéricos: "Estimado cliente" en lugar de tu nombre.
- Enlaces sospechosos: La URL real no coincide con el texto del enlace.
- Adjuntos inesperados: Archivos ejecutables (.exe) disfrazados de documentos.
- Solicitudes de información sensible: Ninguna empresa legítima pide contraseñas por correo.
Por qué el correo electrónico tradicional te hace vulnerable
Tu dirección de correo principal es tu punto de vulnerabilidad frente al phishing.
- Problema de exposición: La persona promedio expone su correo en más de 200 sitios.
- Problema de confianza: Es difícil distinguir correos legítimos de falsos cuando se mezclan en la misma bandeja.
- El problema de la cascada: Si hackean tu correo principal, pueden restablecer las contraseñas de todos tus otros servicios.
Cómo el correo temporal detiene el phishing desde la raíz
1. Limitación de la exposición: Si usas un correo diferente para cada sitio web, las brechas de datos no exponen tu identidad real ni tu correo principal.
2. Compartimentación: Si un correo temporal es comprometido, no afecta a tus otras cuentas.
3. Capacidad de desecho (expendabilidad): Si un correo temporal empieza a recibir spam o intentos de phishing, simplemente lo quemas y generas uno nuevo en tres segundos.
4. Superficie de ataque reducida: Tu correo real permanece oculto, siendo mucho menos probable que sea objetivo de phishing.
5. Sistema de alerta temprana: Si recibes un correo de phishing en una dirección única que solo diste a un sitio específico (ej. "[email protected]"), sabrás exactamente qué sitio fue vulnerado o vendió tus datos.
Implementación de la protección contra phishing
Sistema de seguridad de correo por niveles:
- Nivel 1 (Máxima seguridad): Correo permanente para bancos, salud y gobierno.
- Nivel 2 (Reemplazable): Correo permanente secundario para compras importantes.
- Nivel 3 (Correo temporal): Para compras únicas, pruebas, foros y newsletters.
Artículos relacionados
- Cómo proteger tu correo real del spam y ataques de phishing
- Seguridad en compras en línea: Por qué necesitas un correo temporal
👉 Genera tu correo temporal ahora - Protección gratuita, instantánea y poderosa contra el phishing.
Los estafadores no pueden enganchar lo que no pueden alcanzar. Protégete hoy con correo temporal.