Correo electrónico desechable seguro con contraseña: Guía completa de seguridad para 2026
En el mundo de las direcciones de correo electrónico temporales, hay una pregunta crítica que a menudo no se hace: "¿Qué tan seguro es realmente mi correo electrónico desechable?"
La mayoría de las personas utilizan servicios de correo electrónico temporal para evitar el spam y proteger su privacidad. Generan una dirección desechable rápida, la usan para registrarse y siguen adelante. Pero de lo que no se dan cuenta es de que no todos los servicios de correo electrónico temporal son iguales en lo que respecta a la seguridad.
Sin las medidas de seguridad adecuadas, específicamente la protección con contraseña y el cifrado, tu correo electrónico temporal "privado" podría estar expuesto a:
- Cualquiera que adivine o encuentre tu dirección de correo electrónico
- Actores maliciosos que escanean en busca de correos temporales activos
- Proveedores de servicios que registran tus datos
- Hackers que interceptan comunicaciones no cifradas
- Vigilancia gubernamental que accede a los mensajes
Aquí es donde el correo electrónico desechable seguro con protección por contraseña lo cambia todo.
En esta guía definitiva de seguridad, descubrirás cómo usar direcciones de correo electrónico temporales con la máxima seguridad. Aprenderás sobre la protección con contraseña, el cifrado, las mejores prácticas de seguridad y cómo garantizar que tu correo electrónico desechable sea verdaderamente privado, no solo conveniente.
Ya sea que te preocupe la privacidad, te enfoques en la seguridad o manejes comunicaciones confidenciales, esta guía te enseñará cómo crear direcciones de correo electrónico temporales a prueba de balas que realmente protejan tus datos.
Entendiendo los fundamentos de seguridad del correo electrónico desechable
Antes de sumergirnos en la implementación segura, comprendamos el panorama de seguridad de los servicios de correo electrónico temporal.
El espectro de seguridad del correo electrónico desechable
Nivel 1: Completamente inseguro (Peligroso)
- Sin protección por contraseña
- Cualquiera con la dirección de correo puede acceder a la bandeja de entrada
- Sin cifrado en tránsito ni en reposo
- El servicio registra todos los datos
- Compartido con terceros
- Ejemplo: Muchos servicios gratuitos que priorizan la conveniencia sobre la seguridad
Riesgo: Tus mensajes "privados" son en realidad públicos para cualquiera que encuentre la dirección.
Nivel 2: Seguridad básica (Insuficiente)
- Conexión HTTPS (cifrada en tránsito)
- Pero sin protección por contraseña
- Cualquiera con el enlace puede leer los correos
- Mensajes almacenados sin cifrar
- El servicio puede registrar la actividad
- Ejemplo: La mayoría de los servicios estándar de correo temporal
Riesgo: Mejor que nada, pero aún vulnerable al intercambio de URL, adivinación o acceso por parte del proveedor de servicios.
Nivel 3: Seguridad mejorada (Buena)
- Cifrado HTTPS
- Protección opcional por contraseña
- Mensajes cifrados en reposo
- Registro limitado
- Eliminación automática
- Ejemplo: Mejores servicios de correo electrónico temporal
Estado: Adecuado para la mayoría de los casos de uso, pero no es la máxima seguridad.
Nivel 4: Máxima seguridad (La mejor)
- Cifrado de extremo a extremo
- Protección obligatoria por contraseña
- Arquitectura de conocimiento cero
- Sin registro de datos
- De código abierto y auditable
- Múltiples capas de seguridad
- Ejemplo: MailDitch Premium con funciones de seguridad habilitadas
Resultado: Seguridad de grado militar para tu correo electrónico desechable.
Por qué es importante la protección por contraseña para el correo electrónico temporal
El problema sin contraseñas:
Imagina este escenario:
- Generas un correo temporal:
[email protected] - Lo usas para registrarte en un servicio
- Recibes un correo de verificación
- Pero esto es lo que no sabes: Cualquiera que escriba esa dirección de correo exacta en el servicio puede ver tu bandeja de entrada
Sin contraseña = Sin privacidad.
Vectores de ataque en el mundo real:
Ataque 1: Compartir URL Accedes a tu bandeja temporal en: https://tempmail.com/inbox/temp_user_12345
Problema: Si compartes este enlace, lo publicas abiertamente o aparece en el historial del navegador de una computadora compartida, cualquiera con el enlace puede leer tus correos.
Ataque 2: Adivinación de direcciones de correo El atacante genera patrones comunes de correos temporales:
Verifica cada uno en el servicio de correo temporal. Cualquier dirección activa sin protección por contraseña revela todos los mensajes.
Ataque 3: Intercepción de códigos de verificación
- Usas un correo temporal para verificar una cuenta
- El atacante adivina o encuentra tu correo temporal
- Ve el código de verificación en tu bandeja de entrada
- Usa el código para verificar la cuenta que intenta secuestrar
- Obtiene acceso a tu cuenta
Ataque 4: Acceso del proveedor del servicio Sin cifrado y seguridad adecuada:
- Los empleados del servicio pueden leer tus mensajes
- Los gobiernos pueden citar judicialmente datos no cifrados
- Los hackers que vulneran el servicio obtienen correos en texto sin formato
- Los análisis de terceros rastrean tu uso
La solución: Un correo electrónico desechable seguro con contraseña crea una barrera impenetrable.
¿Qué hace que un correo electrónico desechable sea verdaderamente seguro?
Un servicio de correo electrónico temporal genuinamente seguro debe implementar múltiples capas de seguridad:
Capa de seguridad 1: Protección por contraseña
Características esenciales:
1. Creación obligatoria de contraseña
- El usuario establece la contraseña al generar el correo temporal
- Se imponen requisitos de contraseña segura
- Sin contraseñas predeterminadas o predecibles
- La contraseña nunca se transmite al servidor en texto sin formato
2. Almacenamiento seguro de contraseñas
- Contraseñas con hash usando bcrypt, Argon2 o similar
- Los hashes con sal (salted) previenen ataques de tablas arcoíris
- Múltiples iteraciones aumentan la dificultad para descifrarlas
- Conocimiento cero: El servicio no puede descifrar con la contraseña
3. Requisitos de la contraseña
- Longitud mínima (se recomiendan más de 12 caracteres)
- Requisitos de complejidad (mezcla de tipos de caracteres)
- No usar contraseñas comunes de bases de datos filtradas
- Soporte opcional para frases de contraseña (passphrases) para facilitar la memorización
Ejemplo de implementación:
Tu correo temporal: [email protected]
Establecer contraseña: MyS3cur3P@ssw0rd!2026
Confirmación: Vuelve a ingresar la contraseña
Seguridad: Contraseña con hash bcrypt (factor de costo 12)
Resultado: Solo tú puedes acceder a esta bandeja de entrada
Capa de seguridad 2: Cifrado
Puntos críticos de cifrado:
1. Cifrado en tránsito (TLS/SSL)
- Todas las conexiones usan HTTPS
- Mínimo TLS 1.2 (preferiblemente TLS 1.3)
- Solo conjuntos de cifrado fuertes (cipher suites)
- Secreto hacia adelante perfecto (Perfect Forward Secrecy) habilitado
- HSTS (Seguridad estricta de transporte HTTP) implementado
Beneficio: Previene ataques de intermediario (man-in-the-middle) y escuchas en la red.
2. Cifrado en reposo
- Mensajes cifrados en la base de datos
- AES-256 o equivalente
- Claves de cifrado separadas de los datos
- Copias de seguridad cifradas (si existen)
Beneficio: Una brecha en la base de datos no expone el contenido de los mensajes.
3. Cifrado de extremo a extremo (Definitivo)
- Mensajes cifrados en el lado del cliente
- Solo el destinatario puede descifrar
- El proveedor del servicio no puede leer los mensajes
- Arquitectura de conocimiento cero
Beneficio: Ni siquiera el proveedor del servicio puede acceder a tus mensajes.
Por qué es importante:
Sin cifrado:
- El ISP (proveedor de internet) ve el contenido del correo
- El proveedor del servicio lee todo
- Los hackers que vulneran el servidor obtienen texto sin formato
- La vigilancia gubernamental accede a los mensajes
Con cifrado:
- El ISP solo ve que visitaste el sitio de correo temporal
- El proveedor del servicio solo ve datos cifrados
- Una brecha solo arroja datos cifrados inútiles
- La vigilancia requiere tu contraseña (la cual el servicio no tiene)
Capa de seguridad 3: Arquitectura de conocimiento cero
¿Qué es el conocimiento cero?
El servicio está diseñado para que literalmente no pueda acceder a tus datos incluso si quisiera.
Cómo funciona:
Arquitectura tradicional:
- Creas un correo temporal
- El servicio almacena la contraseña (con hash)
- El servicio almacena los mensajes (legibles por el servicio)
- El servicio puede acceder a tu bandeja si se le obliga
Arquitectura de conocimiento cero:
- Creas un correo temporal con contraseña
- La contraseña se usa para generar una clave de cifrado (en tu dispositivo)
- Todos los mensajes se cifran con tu clave antes de subirse
- El servicio almacena solo datos cifrados
- El servicio no puede descifrar, solo tú puedes
Beneficios:
- El proveedor del servicio no puede leer tus mensajes
- Una citación judicial solo obtiene datos cifrados
- Mala conducta de los empleados imposible
- Una brecha de hackers no revela nada
- Mantienes el control total
Implementación en MailDitch: MailDitch Premium ofrece cifrado de conocimiento cero para una máxima seguridad. Tu contraseña nunca sale de tu dispositivo y todos los mensajes se cifran localmente antes de almacenarse.
Capa de seguridad 4: Operaciones centradas en la privacidad
Medidas de seguridad operativa:
1. Recopilación mínima de datos
- No se requiere información personal
- Sin registro del contenido del correo electrónico
- Retención mínima de metadatos
- Se permite el uso anónimo
2. Sin rastreo de terceros
- Sin análisis que rastreen a los individuos
- Sin rastreadores publicitarios
- Sin píxeles de redes sociales
- Sin intercambio de datos con socios
3. Política de privacidad transparente
- Explicación clara del manejo de datos
- Declaraciones explícitas de no registro
- Auditorías periódicas e informes de transparencia
- Abierto a la revisión de investigadores de seguridad
4. Consideraciones de jurisdicción
- Servicio alojado en una jurisdicción respetuosa de la privacidad
- No sujeto a leyes de vigilancia invasivas
- Puede resistir la extralimitación del gobierno
- Protege la privacidad del usuario por diseño
5. Eliminación automática
- Mensajes purgados automáticamente
- Sin retención a largo plazo
- La eliminación es permanente e irrecuperable
- Purgas periódicas de datos del sistema
Capa de seguridad 5: Autenticación y controles de acceso
Gestión de acceso sólida:
1. Autenticación fuerte
- Contraseña requerida para cada acceso
- Sin "mantener sesión iniciada" sin elección explícita
- Tiempo de espera de sesión agotado tras inactividad
- Reautenticación para operaciones confidenciales
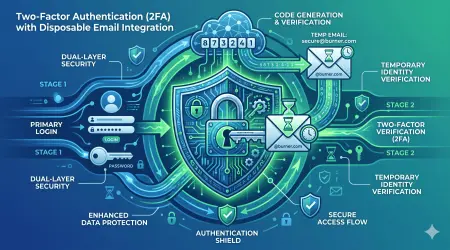
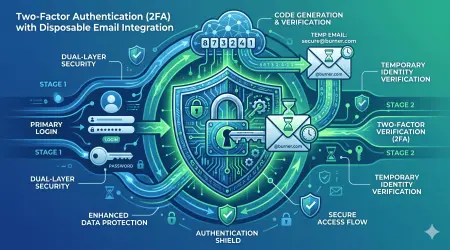
2. Autenticación de dos factores opcional
- Soporte de aplicación de autenticación (TOTP)
- Códigos de respaldo proporcionados
- Soporte para llaves de hardware (U2F/WebAuthn)
- 2FA basado en correo (a una dirección diferente)
3. Monitoreo de actividad de la cuenta
- Historial de inicio de sesión visible
- Direcciones IP y dispositivos rastreados
- Alertas de actividad inusual
- Capacidad para revocar sesiones
4. Protección contra fuerza bruta
- Limitación de tasa en intentos de contraseña
- Bloqueo temporal tras fallos
- CAPTCHA tras actividad sospechosa
- Alerta de intentos fallidos repetidos
Cómo crear un correo electrónico desechable seguro con contraseña
Ahora repasemos cómo crear y usar realmente una dirección de correo electrónico temporal con la máxima seguridad.
Paso a paso: Configuración de correo temporal seguro
Paso 1: Elige un servicio centrado en la seguridad
Visita https://mailditch.com y busca:
- ✅ Opción de protección por contraseña
- ✅ Cifrado mencionado en las características
- ✅ Política de privacidad clara
- ✅ Conexión HTTPS
- ✅ Sin scripts de terceros sospechosos
Paso 2: Genera tu correo electrónico desechable
Generación básica:
Haz clic en "Crear correo seguro"
Correo aleatorio generado: [email protected]
Generación personalizada (si está disponible):
Elige un prefijo personalizado: miproyecto_seguro
Añade un sufijo aleatorio: _xyz789
Resultado: [email protected]
Paso 3: Establece una contraseña segura
Requisitos de la contraseña:
- Mínimo 12 caracteres
- Incluir mayúsculas, minúsculas, números, símbolos
- Evitar palabras o patrones comunes
- No reutilizar contraseñas de otras cuentas
Ejemplos de contraseñas seguras:
Tr0pic@l-M0nkey#2026
$unset*Boulevard!42
Quantum%Leap@2026!
Se recomienda usar un gestor de contraseñas: Deja que tu gestor de contraseñas genere y almacene:
Generada: hK9$mP2@vL5^nQ8&rT3!wY6
Almacenada con: [email protected]
Nota: Correo temporal seguro para el Proyecto X
Paso 4: Confirma y activa
Correo: [email protected]
Contraseña: [tu contraseña segura]
Confirmar contraseña: [volver a introducir]
Opción de seguridad: Habilitar cifrado ✓
2FA (opcional): Configurar autenticador ✓
Haz clic en: Crear bandeja de entrada segura
Paso 5: Guarda las credenciales de acceso
Crítico: Documenta todo
En el gestor de contraseñas:
Servicio: Correo temporal seguro MailDitch
Correo: [email protected]
Contraseña: [contraseña segura]
URL de acceso directo: https://mailditch.com/secure/miproyecto_seguro_xyz789
Creado: 2026-01-15
Propósito: Comunicaciones del Proyecto X
Expiración: 30 días (o personalizado)
Notas: Protegido por contraseña, cifrado
Paso 6: Accede a tu bandeja de entrada segura
Navega a: Bandeja de entrada segura de MailDitch
Introduce el correo: [email protected]
Introduce la contraseña: [tu contraseña]
2FA opcional: [introduce el código del autenticador]
Acceso concedido: Ver bandeja de entrada cifrada
Paso 7: Úsalo de forma segura
Ahora usa tu correo electrónico desechable protegido por contraseña para:
- Registros confidenciales
- Comunicaciones privadas
- Verificaciones confidenciales
- Transacciones anónimas
- Cualquier cosa que requiera privacidad
Beneficios de seguridad que tienes ahora:
- ✅ La contraseña evita el acceso no autorizado
- ✅ El cifrado protege el contenido del mensaje
- ✅ El conocimiento cero significa que ni siquiera el servicio puede leer
- ✅ La ausencia de registros preserva la privacidad
- ✅ La eliminación automática garantiza que nada sea permanente
- ✅ El uso anónimo protege la identidad
Configuración de seguridad avanzada
Para máxima seguridad:
Opción 1: Habilitar cifrado máximo
Configuración > Seguridad
☑ Habilitar cifrado de extremo a extremo
☑ Cifrar todos los archivos adjuntos
☑ Modo de conocimiento cero
☑ Eliminación segura (sobrescritura)
Opción 2: Establecer eliminación automática agresiva
Retención de mensajes: 10 minutos después de leer
Mensajes no leídos: Eliminar después de 1 hora
Expiración de la bandeja de entrada: 24 horas
☑ Eliminación permanente (sin recuperación)
Opción 3: Autenticación mejorada
☑ Requerir contraseña en cada sesión
☐ Permitir "recordarme" (deshabilitado por seguridad)
☑ Habilitar 2FA
☑ Alerta sobre nuevo inicio de sesión de dispositivo
☑ Requerir reautenticación para acciones sensibles
Opción 4: Maximización de la privacidad
☑ Bloquear píxeles de seguimiento
☑ Eliminar metadatos de los archivos adjuntos
☑ Deshabilitar confirmaciones de lectura
☐ Permitir reenvío de correo (deshabilitado)
☑ Borrar sesiones al cerrar el navegador
Mejores prácticas de seguridad para el correo temporal protegido por contraseña
Implementa estas prácticas para mantener la máxima seguridad:
Mejor práctica 1: Usa contraseñas únicas y seguras
Por qué es importante: Incluso con cifrado, las contraseñas débiles socavan la seguridad.
Requisitos de fortaleza de la contraseña:
Débil (Nunca usar):
❌ password123
❌ temp@email
❌ 12345678
❌ qwerty
❌ letmein
Media (Insuficiente):
⚠️ TempMail2026
⚠️ MyEmail123!
⚠️ Secure.Password
Fuerte (Buena):
✅ Tr0pic@l-M0nkey#2026!
✅ $ecure_D!sp0s@ble*89
✅ Quantum&Leap%2026^
Muy fuerte (La mejor):
✅✅ hK9$mP2@vL5^nQ8&rT3!wY6zX4
✅✅ Correct_Horse_Battery_Staple_2026!
✅✅ My$ecure#Temp@Email%For&Project*X
Implementación:
Usa un gestor de contraseñas para generar contraseñas aleatorias de más de 20 caracteres
Almacénala con los detalles del correo temporal
Nunca la reutilices en diferentes correos temporales
Cámbiala si sospechas que ha sido comprometida
Mejor práctica 2: Habilita la autenticación de dos factores
¿Por qué agregar 2FA al correo electrónico temporal?
Parece contradictorio (temporal + 2FA), pero:
- Protege comunicaciones temporales de alto valor
- Evita el acceso no autorizado si se filtra la contraseña
- Útil para correos temporales seguros a más largo plazo
- Añade una capa para proyectos confidenciales
Cómo implementarlo:
Paso 1: Elige el método 2FA
El mejor: Aplicación de autenticación (Google Authenticator, Authy)
Bueno: Llave de hardware (YubiKey, Titan Key)
Aceptable: Códigos de respaldo
Evitar: SMS (menos seguro)
Paso 2: Configura el autenticador
1. Abre la aplicación de autenticación
2. Escanea el código QR de MailDitch
3. Introduce el código de 6 dígitos para verificar
4. Guarda los códigos de respaldo de forma segura
5. Ahora se requiere 2FA para acceder
Paso 3: Pruébalo
Cierra sesión en el correo temporal seguro
Vuelve a iniciar sesión:
  - Introduce la dirección de correo
  - Introduce la contraseña
  - Introduce el código 2FA del autenticador
  - Acceso concedido
Cuándo usar 2FA en un correo temporal:
- ✅ Al manejar información confidencial
- ✅ Comunicaciones seguras a largo plazo (semanas/meses)
- ✅ Transacciones o verificaciones de alto valor
- ✅ Cuando se requiere la máxima seguridad
- ❌ Correos temporales a muy corto plazo (uso de 10 minutos)
- ❌ Registros por conveniencia de baja seguridad
Mejor práctica 3: Nunca compartas la contraseña ni la URL de acceso
La vulnerabilidad:
El correo seguro se vuelve inseguro si compartes las credenciales.
Lo que NO debes hacer:
❌ Enviar la contraseña por correo a alguien
❌ Compartir la URL de acceso en un foro público
❌ Publicar el correo temporal y la contraseña en redes sociales
❌ Guardar en una aplicación de notas sin cifrar
❌ Almacenar en el navegador sin contraseña maestra
❌ Compartir la pantalla mostrando la contraseña
❌ Enviar la contraseña a través de SMS sin cifrar
Cómo compartir adecuadamente (si es absolutamente necesario):
✅ Usar la función de intercambio seguro del gestor de contraseñas
✅ Compartir a través de mensajería cifrada (Signal, Session)
✅ Usar un enlace seguro temporal (se destruye tras verlo)
✅ Comunicar la contraseña por un canal separado
✅ Configurar un correo temporal seguro independiente para el destinatario
✅ Usar funciones de acceso compartido si el servicio las proporciona
El mejor enfoque: No compartir en absoluto. Si se necesita colaboración, crea correos temporales seguros separados para cada parte.
Mejor práctica 4: Usa solo conexiones seguras
Lista de verificación de seguridad de la conexión:
Antes de acceder al correo temporal:
☑ Verificar HTTPS en la barra de direcciones (icono de candado)
☑ Comprobar que el certificado es válido (clic en el candado, verificar)
☑ Usar VPN si estás en una red pública/no confiable
☐ NUNCA acceder por HTTP (sin cifrar)
☐ Evitar el Wi-Fi público sin VPN
☑ Usar modo privado/incógnito
☑ Borrar datos del navegador tras la sesión
Niveles de seguridad de la red:
Seguro (Luz verde):
- Red doméstica con cifrado WPA3
- Datos móviles (LTE/5G)
- Red de trabajo de confianza
- VPN en cualquier red
Cuestionable (Usar VPN):
- Wi-Fi de hotel
- Wi-Fi de cafetería
- Redes de aeropuertos
- Red de un amigo
Peligroso (Nunca usar):
- Wi-Fi público abierto (sin contraseña)
- Redes comprometidas
- Puntos de acceso "Wi-Fi gratis"
- Conexiones no seguras
Requisito de VPN: Al acceder a un correo temporal protegido por contraseña:
1. Conéctate a la VPN primero
2. Verifica que la VPN esté activa
3. Luego accede al correo temporal seguro
4. Capa de cifrado adicional
5. Dirección IP oculta
6. El ISP no puede ver la actividad
Mejor práctica 5: Auditorías de seguridad periódicas
Lista de verificación de seguridad mensual:
Revisión de accesos:
☑ Revisar el historial de inicio de sesión por actividad sospechosa
☑ Verificar que todas las sesiones activas son tuyas
☑ Revisar los dispositivos que han accedido a la bandeja
☑ Revocar sesiones antiguas/no reconocidas
☑ Comprobar intentos de inicio de sesión fallidos
Mantenimiento de contraseñas:
☑ Rotar la contraseña cada 90 días (correos a largo plazo)
☑ Usar un gestor de contraseñas para rastrear rotaciones
☑ Actualizar la contraseña si hay alguna preocupación de seguridad
☑ Nunca degradar la fuerza de la contraseña
☑ Volver a probar el proceso de recuperación de contraseña
Verificación de configuraciones de seguridad:
☑ Confirmar que el cifrado sigue habilitado
☑ Verificar que el 2FA sigue activo
☑ Comprobar configuraciones de eliminación automática
☑ Revisar preferencias de privacidad
☑ Actualizar si hay nuevas funciones de seguridad disponibles
Evaluación de amenazas:
☑ Comprobar si el correo temporal apareció en alguna filtración
☑ Escanear intentos de phishing recibidos
☑ Evaluar si el correo temporal aún es necesario
☑ Considerar quemarlo si el riesgo aumentó
☑ Crear un nuevo correo seguro si está comprometido
Mejor práctica 6: Eliminación segura adecuada
Al terminar con el correo temporal seguro:
Paso 1: Guarda lo que importa
- Exportar mensajes importantes (cifrados)
- Tomar captura de pantalla de información crítica
- Descargar archivos adjuntos necesarios
- Documentar detalles de la cuenta si se mantiene
- Hacer copia de seguridad en almacenamiento cifrado
Paso 2: Borra todos los datos
- Eliminar todos los mensajes
- Eliminar todos los archivos adjuntos
- Borrar favoritos/elementos guardados
- Eliminar cualquier filtro o regla
- Purgar carpetas de spam/papelera
Paso 3: Elimina la cuenta
- Usar la función de eliminación de cuenta
- Confirmar eliminación
- Verificar que la dirección de correo ha sido liberada
- Borrar datos del navegador
- Eliminar del gestor de contraseñas
Paso 4: Limpieza segura
- Borrar caché del navegador
- Eliminar cookies
- Eliminar entradas de autocompletado
- Borrar historial de URL de correos temporales
- Cerrar sesión en cualquier sesión activa
Paso 5: Verifica la eliminación
- Intentar acceder al correo antiguo (debería fallar)
- Verificar que la dirección no se puede recrear inmediatamente
- Comprobar que no hay datos persistentes
- Confirmar la eliminación completa
Errores comunes de seguridad a evitar
Aprende de estos errores frecuentes:
Error 1: Usar contraseñas débiles
El error:
Correo: [email protected]
Contraseña: password o 123456 o temp123
El riesgo:
- Fácilmente adivinable por atacantes
- La fuerza bruta tiene éxito en segundos
- Se eluden todas las medidas de seguridad
La solución:
Correo: [email protected]
Contraseña: hK9$mP2@vL5^nQ8&rT3!wY6
Generada y guardada en un gestor de contraseñas
Error 2: Reutilizar contraseñas en distintos correos temporales
El error: Usar la misma contraseña para varios correos temporales.
El riesgo:
- Un correo temporal comprometido = todos comprometidos
- No se puede revocar un acceso específico
- Mayor superficie de ataque
La solución: Contraseña única para cada correo temporal seguro:
Correo temporal #1: password_ABC123!@#
Correo temporal #2: password_DEF456!@#
Correo temporal #3: password_GHI789!@#
Error 3: Acceder desde redes inseguras
El error: Acceder a un correo temporal protegido por contraseña en un Wi-Fi público abierto sin VPN.
El riesgo:
- Ataques de intermediario (man-in-the-middle)
- Intercepción de contraseñas
- Secuestro de sesión
- Análisis de tráfico
La solución:
1. Conéctate a la VPN primero
2. Verifica que la conexión sea segura
3. Luego accede al correo temporal
4. Cierra sesión al terminar
5. Desconéctate de la red no confiable
Error 4: Guardar contraseñas en el navegador sin una contraseña maestra
El error: Dejar que el navegador guarde la contraseña, pero sin establecer una contraseña maestra del navegador.
El riesgo:
- Cualquiera con acceso a la computadora ve la contraseña
- El malware puede extraer contraseñas
- Sin protección de cifrado
La solución:
Opción A: Usar un gestor de contraseñas dedicado
Opción B: Establecer contraseña maestra en el navegador
Opción C: No guardar contraseñas (escribir cada vez)
Error 5: No habilitar las funciones de seguridad disponibles
El error: El servicio ofrece cifrado, 2FA y conocimiento cero, pero el usuario no los habilita.
El riesgo:
- Seguridad reducida a pesar de las protecciones disponibles
- Vulnerabilidad innecesaria
- Falsa sensación de seguridad
La solución:
☑ Habilitar todas las funciones de seguridad
☑ Configuración máxima de cifrado
☑ Activar 2FA
☑ Usar modo de conocimiento cero
☑ Establecer eliminación automática agresiva
Error 6: Compartir el correo temporal seguro con demasiada libertad
El error: Publicar la dirección de correo temporal y la contraseña de forma pública o semipública.
El riesgo:
- Cualquiera puede acceder
- Anula el propósito de la seguridad
- No se puede revocar el acceso fácilmente
La solución: Mantén las credenciales en privado:
- Nunca publicar abiertamente
- Compartir solo a través de canales cifrados
- Mejor: dar a otros sus propios correos temporales seguros
Error 7: Mantener el correo temporal seguro activo por mucho tiempo
El error: Correo "temporal" activo durante meses/años con datos confidenciales.
El riesgo:
- Mayor ventana de exposición
- Más tiempo para ataques
- Mayor impacto si se ve comprometido
- Anula el propósito "temporal"
La solución:
Establecer fechas de expiración:
- Necesidades de alta seguridad: 7-30 días máx.
- Seguridad media: 30-90 días
- A más largo plazo: Migrar a un correo electrónico seguro permanente
Revisión periódica: Quema lo que ya no se necesita
Técnicas de seguridad avanzadas
Lleva tu correo electrónico desechable seguro a un nivel experto:
Técnica 1: Enfoque de seguridad por capas
Combina múltiples medidas de seguridad:
Capa 1: Seguridad del servicio
- Elige MailDitch con cifrado
- Bandeja de entrada protegida por contraseña
- Arquitectura de conocimiento cero
Capa 2: Seguridad de la conexión
- Usa siempre VPN
- HTTPS verificado
- DNS seguro (DoH/DoT)
Capa 3: Seguridad del dispositivo
- Disco duro cifrado
- Antivirus actualizado
- Cortafuegos habilitado
- Sin keyloggers
Capa 4: Seguridad del comportamiento
- Modo de navegación privada
- Borrar datos después de las sesiones
- No compartir contraseñas
- Auditorías de seguridad periódicas
Capa 5: Seguridad de autenticación
- Contraseñas únicas y seguras
- 2FA habilitado
- Biometría donde esté disponible
- Llaves de hardware para cuentas críticas
Resultado: Múltiples capas significan que si se compromete una, no se vulnera todo el sistema.
Técnica 2: Acceso aislado (Air-Gapped) para máxima seguridad
Para comunicaciones ultrasensibles:
Configuración:
- Usa un dispositivo dedicado para el correo temporal seguro
- El dispositivo nunca se usa para nada más
- Software mínimo instalado
- Sin datos personales en el dispositivo
- Cifrado de disco completo
- VPN dedicada
Uso:
1. Arranca el dispositivo seguro
2. Conéctate a la VPN dedicada
3. Accede al correo temporal seguro
4. Realiza las comunicaciones necesarias
5. Guarda los datos críticos en un USB cifrado
6. Borra los datos del navegador
7. Apaga el dispositivo
Beneficio: Aislamiento completo de la informática diaria. Si los dispositivos personales se ven comprometidos, no afecta al correo temporal seguro.
Técnica 3: Cifrado PGP por encima del correo temporal
Estrategia de doble cifrado:
Configuración:
- Crea un correo temporal seguro (cifrado de capa 1)
- Genera un par de claves PGP
- Comparte la clave pública con los corresponsales
- Ellos cifran los mensajes con tu clave pública
- Tú descifras con tu clave privada
Proceso:
Su mensaje:
  → Cifrado con PGP con tu clave pública
  → Enviado a tu correo temporal
  → Cifrado del correo temporal (Capa 1)
  → Almacenado cifrado en el servidor
  → Accedes con contraseña
  → Recuperas el mensaje cifrado con PGP
  → Descifras localmente con clave privada
  → Lees en texto sin formato
Seguridad:
- Doble capa de cifrado
- Incluso si el correo temporal se compromete, PGP protege el contenido
- Conocimiento cero + cifrado de extremo a extremo
- Máxima seguridad posible
Técnica 4: Rotación de correos temporales seguros
Seguridad proactiva a través de la rotación:
Estrategia:
Semana 1: Crea el correo temporal seguro #1
  Úsalo para todas las comunicaciones de esta semana
Semana 2: Crea el correo temporal seguro #2
  Migra al nuevo correo
  El correo de la semana 1 se vuelve de solo recepción
Semana 3: Crea el correo temporal seguro #3
  Quema el correo #1 (con una semana de antigüedad)
  El correo #2 se vuelve de solo recepción
Semana 4: Crea el correo temporal seguro #4
  Quema el correo #2
  Continúa el patrón...
Beneficios:
- Limita la ventana de exposición
- Un correo comprometido solo afecta a un corto periodo de tiempo
- Comienzos limpios regulares
- Reduce el riesgo acumulado
Implementación:
- Establece recordatorios en el calendario para la rotación
- Usa nomenclaturas coherentes: proyecto_sem01, proyecto_sem02
- Actualiza los contactos con la nueva dirección
- Automatiza con notas en el gestor de contraseñas
Técnica 5: Colaboración segura a través de cifrado compartido
Múltiples partes, un canal seguro:
Configuración:
- Crea un correo temporal seguro con contraseña
- Genera una frase de contraseña fuerte
- Comparte la frase de contraseña por un canal cifrado independiente (Signal, etc.)
- Todas las partes acceden a la misma bandeja de entrada segura
- Colaboran a través de borradores o mensajes guardados
Consideraciones de seguridad:
- Compartir solo con partes de confianza
- Usar frase de contraseña compleja
- Comunicar la frase de contraseña fuera de banda (out-of-band)
- Habilitar 2FA si es posible
- Acordar cuándo quemarlo
Casos de uso:
- Comunicaciones entre periodistas y fuentes
- Coordinación de informantes (whistleblowers)
- Organización de grupos anónimos
- Colaboración en proyectos confidenciales
Mejor alternativa: Dar a cada parte su propio correo temporal seguro y usar mensajería cifrada de extremo a extremo entre ellos.
Comparación de servicios de correo electrónico desechable seguro
No todos los servicios ofrecen la misma seguridad. Esto es lo que debes buscar:
Lista de verificación de funciones de seguridad esenciales
Al evaluar servicios de correo temporal:
Características imprescindibles:
☑ Protección por contraseña disponible
☑ Cifrado HTTPS/TLS
☑ Política de privacidad clara
☑ Afirmaciones de no registro (no logging)
☑ Eliminación automática de mensajes
☑ Recopilación mínima de datos personales
Altamente recomendado:
☑ Cifrado de extremo a extremo
☑ Arquitectura de conocimiento cero
☑ Autenticación de dos factores
☑ Código abierto o auditable
☑ Jurisdicción sólida (leyes de privacidad)
☑ Sin rastreadores de terceros
Sería bueno tener:
☑ Soporte para dominios personalizados
☑ Opciones de retención extendidas
☑ Cifrado de archivos adjuntos
☑ Integración PGP
☑ Eliminación de metadatos
☑ Métodos de pago anónimos
Ventajas de seguridad de MailDitch
Por qué MailDitch lidera en seguridad:
1. Protección por contraseña opcional
- Establece contraseñas en cualquier correo temporal
- Requisitos de contraseña segura
- Hashing seguro (bcrypt)
- Sin recuperación de contraseña (tú controlas el acceso)
2. Cifrado en todos los niveles
- TLS 1.3 en tránsito
- AES-256 en reposo
- Opción de conocimiento cero disponible
- Cifrado de extremo a extremo (Premium)
3. Diseño centrado en la privacidad
- No requiere registro (básico)
- Recopilación mínima de datos
- Sin registro de actividades
- Sin rastreo de terceros
- Política de privacidad transparente
4. Funciones de seguridad
- Escaneo de malware
- Detección de phishing
- Escaneo de archivos adjuntos
- Filtrado de spam
- CAPTCHA para prevención de bots
5. Niveles de seguridad flexibles
- Elige tu nivel de seguridad
- Gratis: Seguridad básica
- Premium: Funciones de seguridad máximas
- Personalizado: Requisitos de seguridad a medida
6. Cumplimiento y confianza
- Cumple con el RGPD
- Auditorías de seguridad regulares
- Operaciones transparentes
- Receptivo a los investigadores de seguridad
- Programa de recompensas por errores (bug bounty)
Casos de uso del correo temporal seguro en el mundo real
Veamos el correo electrónico desechable seguro en acción:
Caso de uso 1: Denuncias confidenciales (Whistleblowing)
Escenario: Un empleado descubre un fraude corporativo y quiere denunciarlo de forma anónima a los periodistas.
Configuración de seguridad:
1. Usar el navegador Tor para mantener el anonimato
2. Generar correo temporal seguro en MailDitch
3. Establecer contraseña compleja (gestor de contraseñas)
4. Habilitar 2FA con autenticador
5. Habilitar cifrado de conocimiento cero
6. Contactar al periodista con el correo temporal
7. Compartir contraseña por Signal (canal separado)
8. Intercambiar documentos cifrados
9. Quemar el correo temporal tras finalizar la investigación
Beneficios de seguridad:
- Tor oculta la dirección IP
- La contraseña evita el acceso no autorizado
- 2FA añade una capa de autenticación
- Conocimiento cero significa que ni siquiera MailDitch puede leer
- Canal de intercambio de contraseña separado
- Eliminación completa después del uso
Protección lograda:
- Identidad del denunciante protegida
- Comunicaciones cifradas
- Sin registros permanentes
- El periodista puede verificar la autenticidad
- Protecciones legales mantenidas
Caso de uso 2: Coordinación de investigación médica confidencial
Escenario: Investigadores médicos coordinándose entre instituciones en un proyecto confidencial de datos de pacientes.
Configuración de seguridad:
Correo del proyecto: [email protected]
Contraseña: [Contraseña compleja de 25 caracteres]
2FA: Habilitado para todos los miembros del equipo
Cifrado: Modo de conocimiento cero
Acceso: Restringido solo al equipo de investigación
Retención: 90 días por la duración del proyecto
Eliminación: Borrado seguro tras concluir el proyecto
Flujo de trabajo:
1. El investigador principal crea el correo temporal seguro
2. Comparte la contraseña con el equipo por canal cifrado
3. Todas las comunicaciones son a través de este correo
4. Archivos cifrados antes de enviarse por correo
5. Rotaciones periódicas de contraseña (mensual)
6. Se mantiene registro de auditoría de acceso
7. Quemado después de publicarse la investigación
Cumplimiento de privacidad/HIPAA:
- Comunicaciones cifradas
- Controles de acceso
- Capacidades de auditoría
- Eliminación automática
- Sin almacenamiento permanente de datos
- Colaboración que preserva la privacidad
Caso de uso 3: Organización anónima de activistas
Escenario: Activistas organizando protestas pacíficas en una región donde la disidencia está criminalizada.
Configuración de seguridad:
Correo de organización: [email protected]
Contraseña: Frase de contraseña memorable compartida en persona
2FA: Códigos de respaldo distribuidos físicamente
VPN: Todos los miembros usan VPN para acceder
Acceso: Solo desde dispositivos seguros
Comunicaciones: Coordinar acciones, compartir recursos
Quemar: Una vez concluya el evento
Seguridad operativa:
- Nunca acceder sin VPN
- Nunca desde dispositivos personales
- Contraseña compartida en persona (no digitalmente)
- Sin información identificativa en los correos
- Computadoras públicas/cibercafés para el acceso
- Rotación regular de correos (semanal)
- Quemado inmediato si se sospecha compromiso
Seguridad lograda:
- Identidades protegidas de la vigilancia
- Comunicaciones cifradas
- Pueden coordinarse con seguridad
- Fácil de abandonar si se compromete
- Sin registros permanentes de la organización
Caso de uso 4: Comunicaciones seguras cliente-abogado
Escenario: Un abogado necesita un canal seguro temporal con un cliente para un caso delicado.
Configuración de seguridad:
Correo del caso: [email protected]
Contraseña: [El abogado genera contraseña segura]
Intercambio de contraseña: Reunión en persona con el cliente
2FA: Ambas partes configuran autenticadores
Cifrado: Extremo a extremo habilitado
Privilegio: Abogado-cliente cubierto
Duración: Longitud del caso + 30 días
Final: Eliminado de forma segura con destrucción verificada
Protección legal:
- Privilegio abogado-cliente mantenido
- Comunicaciones cifradas protegidas
- Terceros no pueden acceder
- Cumple con los requisitos éticos
- Destrucción segura documentada
Caso de uso 5: Coordinación segura de transacciones financieras
Escenario: Transacción de alto valor que requiere comunicación confidencial entre las partes.
Configuración de seguridad:
Correo de transacción: [email protected]
Contraseña: Compleja (ambas partes deben memorizar)
2FA: Llaves de hardware para ambas partes
Cifrado: Configuración de máxima seguridad
Verificación: Ambas partes verifican la autenticidad de cada correo
Duración: Solo periodo de transacción
Eliminación: Inmediata tras el cierre
Proceso:
1. Crear correo temporal seguro para la transacción
2. Compartir credenciales por canales seguros separados
3. Verificar identidades de todas las partes
4. Intercambiar detalles financieros confidenciales
5. Coordinar elementos de la transacción
6. Confirmar finalización
7. Eliminar de forma segura todas las comunicaciones
Protección:
- Detalles financieros cifrados
- Sin rastro permanente de la transacción
- Protección contra espionaje industrial
- Cumplimiento de acuerdos de confidencialidad
- Terminación limpia tras la finalización
El futuro del correo electrónico desechable seguro
A medida que avanzamos a través de 2026 y más allá:
Tecnologías de seguridad emergentes
Cifrado resistente a computación cuántica:
- Algoritmos de criptografía poscuántica
- Protección contra futuras computadoras cuánticas
- MailDitch implementando cifrado a prueba de cuántica
- Seguridad preparada para el futuro
Identidad basada en Blockchain:
- Verificación de identidad descentralizada
- Anónimo pero verificable
- Sin punto central de falla
- Credenciales controladas por el usuario
Detección de amenazas impulsada por IA:
- El aprendizaje automático identifica phishing
- Detección de anomalías en cuentas comprometidas
- Análisis de comportamiento para alertas de seguridad
- Respuesta automatizada ante amenazas
Arquitectura Zero-Trust (Confianza cero):
- Nunca confiar, siempre verificar
- Autenticación continua
- Controles de acceso granulares
- Principio de mínimo privilegio
Evolución regulatoria
Fortalecimiento de las leyes de privacidad:
- Más países adoptando regulaciones estilo RGPD
- Derecho a comunicaciones cifradas
- Restricciones en la recopilación de datos
- Control del usuario sobre los datos
Requisitos de seguridad:
- Estándares de cifrado obligatorios
- Requisitos de notificación de brechas
- Obligaciones de auditoría de seguridad
- Informes de transparencia
Empoderamiento del usuario:
- Derecho a la comunicación anónima
- Protección para herramientas de privacidad
- Soporte legal para el cifrado
- Restricciones a las demandas de puertas traseras (backdoors)
Tu plan de acción para correo electrónico desechable seguro
¿Listo para implementar la máxima seguridad? Sigue este plan:
Semana 1: Base
Día 1-2: Aprender y evaluar
- [ ] Leer detenidamente esta guía
- [ ] Entender los fundamentos de seguridad
- [ ] Evaluar tus necesidades de seguridad
- [ ] Identificar casos de uso para correo temporal seguro
Día 3-4: Elegir servicio y configurar
- [ ] Visitar https://mailditch.com
- [ ] Explorar características de seguridad
- [ ] Decidir entre versión gratuita y Premium
- [ ] Configurar un gestor de contraseñas si no tienes uno
Día 5-7: Primer correo seguro
- [ ] Generar el primer correo temporal protegido por contraseña
- [ ] Crear contraseña única y segura
- [ ] Habilitar las funciones de seguridad disponibles
- [ ] Probar el acceso y la funcionalidad
Semana 2: Implementación
Día 8-10: Reforzamiento de seguridad
- [ ] Habilitar 2FA en correo temporal seguro
- [ ] Configurar ajustes de cifrado
- [ ] Configurar VPN para acceso
- [ ] Practicar la rutina de acceso seguro
Día 11-14: Uso práctico
- [ ] Usar correo temporal seguro para un propósito real
- [ ] Monitorear en busca de problemas
- [ ] Perfeccionar prácticas de seguridad
- [ ] Documentar lo que funciona
Semana 3-4: Optimización
Día 15-21: Técnicas avanzadas
- [ ] Implementar seguridad por capas
- [ ] Probar características avanzadas
- [ ] Configurar calendario de rotación si es necesario
- [ ] Compartir conocimientos con contactos de confianza
Día 22-30: Integración
- [ ] Hacer que el correo temporal seguro sea parte del flujo de trabajo
- [ ] Reemplazar métodos inseguros
- [ ] Realizar auditoría de seguridad
- [ ] Planificar el mantenimiento continuo de seguridad
Continuo: Mantenimiento
Mensual:
- [ ] Rotar contraseñas en correos seguros a largo plazo
- [ ] Revisar registros de acceso
- [ ] Auditar ajustes de seguridad
- [ ] Actualizar prácticas de seguridad
Trimestral:
- [ ] Revisión de seguridad integral
- [ ] Probar recuperación ante desastres
- [ ] Evaluar nuevas funciones de seguridad
- [ ] Entrenar a otros en prácticas seguras
Conclusión: Máxima seguridad, total privacidad
El correo electrónico desechable seguro con protección por contraseña no se trata solo de evitar el spam, se trata de tomar el control total de la seguridad de tus comunicaciones digitales.
Lo que has aprendido:
✅ Por qué la protección por contraseña es esencial para la seguridad del correo temporal
✅ Las múltiples capas de seguridad (cifrado, conocimiento cero, autenticación)
✅ Cómo crear direcciones de correo desechable verdaderamente seguras
✅ Mejores prácticas para mantener la máxima seguridad
✅ Errores comunes y cómo evitarlos
✅ Técnicas avanzadas para seguridad a nivel experto
✅ Aplicaciones en el mundo real del correo temporal seguro
✅ El futuro de las comunicaciones cifradas
Puntos clave:
- No todos los correos temporales son seguros, la protección por contraseña marca una diferencia crítica
- El cifrado en cada nivel protege contra todos los vectores de amenaza
- La arquitectura de conocimiento cero garantiza que ni siquiera el servicio pueda acceder a tus datos
- Contraseñas seguras + 2FA crean una autenticación impenetrable
- Seguridad por capas proporciona una defensa en profundidad
- Una eliminación adecuada garantiza que no queden rastros permanentes
- MailDitch Premium ofrece funciones de seguridad máximas
Tu viaje de seguridad comienza ahora:
- Visita https://mailditch.com
- Crea tu primer correo electrónico desechable seguro con una contraseña
- Habilita todas las funciones de seguridad disponibles
- Experimenta comunicaciones verdaderamente privadas
No comprometas tu seguridad. Ya sea que estés protegiendo una denuncia, coordinando proyectos confidenciales o simplemente valorando tu privacidad, el correo electrónico desechable seguro con protección por contraseña es tu respuesta.
👉 Crea tu correo temporal seguro ahora - Máxima seguridad, total privacidad.
Cifra todo. No confíes en nadie. Mantente seguro.
Artículos relacionados
- Cómo proteger tu correo electrónico real de ataques de spam y phishing
- La guía definitiva de correo temporal gratuito para verificación
- Mantente anónimo en línea con una dirección de correo instantánea sin registro
- Uso de correo electrónico desechable para verificación de cuentas: Mejores prácticas de seguridad
Asegura tus comunicaciones
Enlaces rápidos:
- Crear correo seguro
- Actualizar a seguridad Premium
- Leer documentación de seguridad
- Contactar al equipo de seguridad
Acerca de esta guía: Creada por expertos en seguridad en MailDitch, comprometidos a brindar seguridad de grado militar para las comunicaciones de correo electrónico desechable.
Última actualización: Enero de 2026
Comparte esta guía con cualquiera que necesite comunicaciones seguras. Ayuda a construir una Internet más segura y privada.
¿Tienes preguntas sobre el correo electrónico desechable seguro? ¡Comenta abajo y nuestros expertos en seguridad te ayudarán a implementar la máxima protección!