Cómo proteger tu correo electrónico real de ataques de spam y phishing en 2026
Tu bandeja de entrada está bajo ataque. Cada día, miles de millones de mensajes de spam y de intentos de phishing inundan las bandejas de entrada de todo el mundo, amenazando los datos personales, la seguridad financiera y la tranquilidad. En 2026, proteger tu correo electrónico real de estas amenazas digitales no solo es recomendable: es esencial.
¿La buena noticia? No es necesario ser un experto en ciberseguridad para defender tu bandeja de entrada. En esta guía completa, revelaremos estrategias comprobadas para proteger tu correo electrónico real del spam y los ataques de phishing, incluyendo cómo usar una dirección de correo electrónico temporal puede servir como tu primera línea de defensa.
La amenaza creciente: Por qué tu correo electrónico es vulnerable
El correo electrónico sigue siendo la principal herramienta de comunicación para miles de millones de personas en todo el mundo, lo que lo convierte en un objetivo principal para los ciberdelincuentes. Según informes recientes de ciberseguridad, se envían más de 3.400 millones de correos electrónicos de phishing cada día, y el spam representa casi el 45% de todo el tráfico de correo electrónico.
Esta es la incómoda verdad: si utilizas tu dirección de correo electrónico real en todas partes de Internet, te estás exponiendo. Cada vez que te registras en un sitio web, te suscribes a un boletín informativo o creas una cuenta, podrías estar añadiendo tu correo electrónico a bases de datos que pueden ser hackeadas, vendidas o explotadas.
Las consecuencias son graves:
- Robo de identidad y fraude financiero
- Cuentas personales comprometidas
- Infecciones de malware en tus dispositivos
- Tiempo perdido clasificando correo basura
- Exposición a estafas sofisticadas
Pero no tiene por qué ser así.
Cómo encuentran los recolectores de spam tu dirección de correo electrónico
Entender cómo se compromete tu correo electrónico es el primer paso para protegerlo. Los spammers y los atacantes de phishing utilizan cinco métodos principales para recopilar direcciones de correo electrónico:
1. Brechas y filtraciones de datos
Cuando las empresas sufren brechas de datos, las direcciones de correo electrónico de los clientes suelen encontrarse entre los datos comprometidos. Estas listas de correo electrónico se venden luego en la dark web a spammers y ciberdelincuentes. Solo en 2025, más de 2.600 millones de registros quedaron expuestos en brechas de datos a nivel mundial.
Incluso si hoy confías tu correo electrónico a un sitio web, no hay garantía de que su seguridad no se vea comprometida mañana. Aquí es donde el uso de una dirección de correo electrónico desechable para registros no críticos se vuelve invaluable.
2. Extracción de datos web pública (Web Scraping)
Los bots automatizados escanean continuamente Internet en busca de direcciones de correo electrónico publicadas públicamente en sitios web, foros, perfiles de redes sociales y secciones de comentarios. Si tu correo electrónico está visible en cualquier parte de Internet (incluso una sola vez), puede ser recopilado y añadido a listas de spam en cuestión de horas.
¿La solución? Nunca publiques tu correo electrónico real de forma pública. Usa una dirección de correo electrónico temporal para registros e interacciones de cara al público.
3. Listas de correo electrónico compradas
Las empresas poco éticas compran y venden listas de correo electrónico a especialistas en marketing y spammers. Cuando te registras en un servicio aparentemente legítimo, tu correo electrónico podría compartirse con docenas de terceros sin tu consentimiento explícito. Antes de que te des cuenta, estás recibiendo correos promocionales de empresas de las que nunca has oído hablar.
4. Ingeniería social y Phishing
Las sofisticadas campañas de phishing engañan a los usuarios para que proporcionen voluntariamente sus direcciones de correo electrónico a través de encuestas falsas, sorteos de premios o solicitudes de verificación fraudulentas. Estas estafas están diseñadas para parecer legítimas, lo que las hace particularmente peligrosas.
5. Herramientas de recolección de correos electrónicos
Los spammers utilizan software especializado que genera combinaciones aleatorias de correo electrónico basándose en patrones comunes. Envían correos electrónicos de prueba a millones de direcciones, y cualquiera que no sea devuelto se confirma como activo y se añade a las listas de objetivos.
Conocer estas tácticas resalta por qué proteger tu correo electrónico real requiere un enfoque proactivo y de múltiples capas.
Entendiendo los ataques de Phishing: Reconoce las señales de advertencia
Los ataques de phishing han evolucionado mucho más allá de los correos electrónicos mal escritos del "príncipe nigeriano" del pasado. Las campañas modernas de phishing son sofisticadas, personalizadas e increíblemente convincentes. En 2026, el phishing es responsable de más del 90% de los ciberataques exitosos.
¿Qué es el Phishing?
El phishing es un ciberdelito en el que los atacantes se hacen pasar por organizaciones legítimas para engañarte y que reveles información confidencial, como contraseñas, números de tarjetas de crédito o datos personales. Estos ataques suelen llegar por correo electrónico, pero también pueden ocurrir a través de mensajes de texto, redes sociales o sitios web falsos.
Señales de advertencia comunes del Phishing:
- Lenguaje urgente o amenazante: "¡Tu cuenta será suspendida en 24 horas!" o "¡Se requiere acción inmediata!" son tácticas clásicas de phishing diseñadas para eludir tu pensamiento racional.
- Direcciones de remitente sospechosas: Mira de cerca el correo electrónico del remitente. Los correos de phishing a menudo provienen de direcciones que se parecen a las legítimas pero contienen diferencias sutiles, como "paypa1.com" en lugar de "paypal.com".
- Saludos genéricos: Las empresas legítimas suelen dirigirse a ti por tu nombre. Los correos de phishing a menudo utilizan saludos genéricos como "Estimado cliente" o "Usuario valioso".
- Solicitudes de información confidencial: Las empresas reales nunca piden contraseñas, números de seguro social ni datos de tarjetas de crédito por correo electrónico.
- Enlaces sospechosos: Pasa el cursor sobre cualquier enlace (sin hacer clic) para ver el destino real de la URL. Los enlaces de phishing a menudo redirigen a sitios web falsos diseñados para robar tus credenciales.
- Archivos adjuntos inesperados: Los archivos adjuntos maliciosos pueden instalar malware en tu dispositivo. Nunca abras archivos adjuntos de remitentes desconocidos.
- Ofertas demasiado buenas para ser verdad: Si has "ganado" un premio en el que nunca participaste, o alguien te ofrece una oferta increíble, es probable que sea una estafa.
El poder del correo electrónico desechable: Tu primera línea de defensa
Ahora que comprendes las amenazas, hablemos de soluciones. Una de las estrategias más eficaces para proteger tu correo electrónico real es utilizar una dirección de correo electrónico temporal (también conocida como correo desechable, correo temporal o servicio de correo de usar y tirar).
¿Qué es una dirección de correo electrónico temporal?
Una dirección de correo electrónico temporal es una dirección de correo electrónico gratuita y anónima que puedes usar en lugar de tu correo real al registrarte en sitios web, servicios o cuentas en línea. Estas direcciones reciben correos electrónicos al igual que las bandejas de entrada normales, pero eliminan los mensajes automáticamente después de un período de tiempo establecido (generalmente de 10 minutos a 48 horas).
Por qué el correo electrónico desechable es tu arma secreta:
- Cero riesgos para tu bandeja de entrada real: Cuando usas un generador de correo temporal como MailDitch, el spam y los intentos de phishing van a la dirección desechable, no a tu bandeja de entrada personal. Si ese correo temporal se ve comprometido, simplemente lo abandonas y generas uno nuevo.
- Anonimato completo: El correo electrónico temporal gratuito para verificación no requiere ninguna información personal. Sin nombre, sin número de teléfono, sin conexión a tu identidad real. Obtienes una dirección de correo electrónico instantánea sin necesidad de registro.
- Limpieza automática: A diferencia de tu correo principal, que requiere mantenimiento y filtrado constantes, los correos temporales se autodestruyen. Sin acumulación de spam, sin necesidad de borrado manual.
- Perfecto para registros riesgosos: ¿Necesitas acceder a una descarga única, leer un artículo restringido o registrarte en un servicio del que no estás seguro? Usa una dirección de correo electrónico desechable en lugar de arriesgar tu bandeja de entrada real.
- Protección contra brechas de datos: Si un sitio web en el que te registraste es hackeado, el correo electrónico expuesto es temporal y ya ha sido descartado, no es tu correo principal que está vinculado a tus cuentas bancarias, redes sociales y servicios importantes.
Paso a paso: Cómo usar el correo temporal para proteger tu correo electrónico real
Repasemos exactamente cómo implementar direcciones de correo electrónico temporales en tu rutina en línea diaria:
Paso 1: Identifica registros de alto riesgo
Antes de introducir tu correo electrónico en cualquier lugar, pregúntate:
- ¿Es esta una empresa confiable y establecida?
- ¿Necesitaré acceso a largo plazo a esta cuenta?
- ¿Me siento cómodo con que este sitio tenga mi correo electrónico real?
Si respondiste "no" a cualquiera de estas preguntas, usa una dirección de correo electrónico temporal en su lugar.
Los escenarios de alto riesgo incluyen:
- Registros de pruebas gratuitas que requieren verificación por correo electrónico
- Descargas únicas o acceso a archivos PDF
- Participaciones en concursos y sorteos
- Registros en foros
- Códigos de cupones y ofertas promocionales
- Pruebas beta o de nuevos servicios
- Secciones de comentarios públicos que requieren correo electrónico
Paso 2: Genera tu correo electrónico temporal
Usar un servicio como MailDitch es increíblemente sencillo:
- Visita el sitio web de MailDitch
- Se generará instantáneamente una dirección de correo electrónico anónima y aleatoria para ti
- Copia la dirección de correo electrónico temporal
- Úsala donde sea que necesites proporcionar un correo electrónico
Sin registro, sin formularios, sin complicaciones. Tu dirección de correo electrónico instantánea sin registro estará lista de inmediato.
Paso 3: Recibe correos electrónicos de verificación
Cuando el sitio web envía un código de verificación o un enlace de confirmación, llega a tu bandeja de entrada temporal en tiempo real. MailDitch ofrece:
- Entrega de correo instantánea (sin retrasos ni necesidad de actualizar)
- Visualización de archivos adjuntos (para documentos de verificación)
- Acceso mediante código QR (revisa tu correo temporal en dispositivos móviles)
- Historial de correo (haz un seguimiento de tus direcciones temporales)
Paso 4: Completa tu registro
Una vez que hayas recibido el correo electrónico de verificación:
- Haz clic en el enlace de confirmación o copia el código de verificación
- Completa tu registro en el sitio web original
- Tu cuenta ahora está activa sin exponer tu correo electrónico real
Paso 5: Deja que se elimine automáticamente
La belleza de los generadores de correo temporal es la limpieza automática. Después del período de tiempo que elijas (o cuando cierres el navegador), tu correo electrónico desechable y todos los mensajes se eliminan permanentemente. Sin rastros, sin acumulación de spam, sin riesgos.
Mejores prácticas para la higiene y seguridad del correo electrónico
El uso de direcciones de correo electrónico temporales es poderoso, pero es solo una parte de una estrategia integral de seguridad de correo electrónico. Aquí tienes otras prácticas recomendadas para maximizar tu protección:
Crea niveles de correo electrónico
Organiza tus direcciones de correo electrónico en niveles de seguridad:
Nivel 1 - Más seguro (Correo electrónico real):
- Instituciones bancarias y financieras
- Servicios gubernamentales
- Proveedores de atención médica
- Comunicación de empleo principal
- Contactos personales cercanos
Nivel 2 - Semiseguro (Correo electrónico secundario):
- Cuentas de compras en línea que usas regularmente
- Cuentas de redes sociales
- Servicios de streaming y suscripciones
- Redes profesionales
Nivel 3 - Seguridad mínima (Correo electrónico temporal):
- Descargas únicas
- Pruebas gratuitas
- Suscripciones a boletines
- Foros y comentarios públicos
- Sitios web nuevos o no confiables
- Cualquier registro de alto riesgo
Usa contraseñas seguras y únicas
Nunca reutilices contraseñas en distintas cuentas. Si una cuenta se ve comprometida, las contraseñas únicas evitan que la brecha se propague. Usa un administrador de contraseñas para generar y almacenar contraseñas complejas de forma segura.
Para las cuentas que usan direcciones de correo electrónico temporales, puedes usar la misma contraseña, ya que estas son desechables y no están vinculadas a información confidencial.
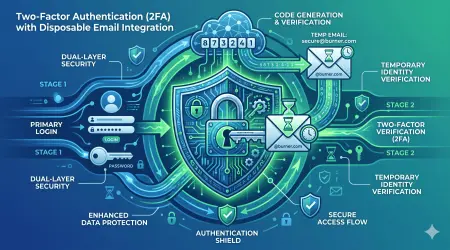
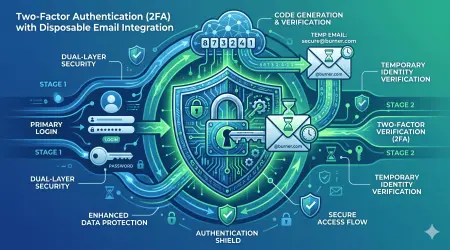
Habilita la autenticación de dos factores (2FA)
Para tu correo electrónico real y cuentas importantes, habilita siempre la autenticación de dos factores. Esto añade una capa adicional de seguridad más allá de tu contraseña. Incluso si alguien obtiene tu contraseña a través de phishing, no podrá acceder a tu cuenta sin el segundo factor de autenticación.
Sé escéptico con todos los correos electrónicos
Adopta una mentalidad de "confía, pero verifica":
- Cuestiona los correos electrónicos inesperados, incluso de contactos conocidos
- Verifica las solicitudes de información confidencial a través de canales oficiales
- No hagas clic en enlaces ni descargues archivos adjuntos a menos que estés seguro de que son legítimos
- En caso de duda, visita los sitios web directamente en lugar de hacer clic en los enlaces de los correos electrónicos
Mantén el software actualizado
Actualiza regularmente:
- Tu sistema operativo y parches de seguridad
- Tu cliente de correo y navegador
- Tu software antivirus y antimalware
- Las aplicaciones de tu dispositivo móvil y el sistema operativo
El software desactualizado contiene vulnerabilidades que los atacantes aprovechan para enviar phishing y malware.
Usa alias de correo electrónico
Para las cuentas que necesitan un correo electrónico real pero no requieren tu dirección principal, usa alias de correo. Servicios como Gmail te permiten crear variaciones de tu dirección ([email protected]) que se seguirán entregando en tu bandeja de entrada principal pero que pueden filtrarse y rastrearse por separado.
Combina esto con direcciones de correo electrónico temporales para obtener la máxima flexibilidad y seguridad.
Cómo te protege la dirección de correo electrónico anónima de MailDitch
MailDitch no es solo otro servicio de correo electrónico temporal; es una plataforma integral de protección de la privacidad diseñada específicamente para combatir las amenazas de spam y phishing. Esto es lo que hace a MailDitch la mejor alternativa a los servicios de correo temporal:
No se requiere información personal
A diferencia de los servicios que requieren registro, MailDitch proporciona una dirección de correo electrónico instantánea sin registro. Simplemente visita el sitio y tu dirección de correo electrónico anónima estará lista. Sin nombres, sin números de teléfono, sin tarjetas de crédito: anonimato total.
Bandeja de entrada en tiempo real sin retrasos
Recibe correos electrónicos de verificación y códigos de confirmación al instante. El generador de correo temporal de MailDitch entrega los mensajes en tiempo real sin necesidad de actualizar la página. Tus correos electrónicos aparecen en el momento en que se envían.
Seguridad de grado militar
Todos los correos electrónicos que pasan por MailDitch están encriptados mediante protocolos estándar de la industria. El contenido de tu correo electrónico temporal está protegido durante la transmisión y el almacenamiento, y luego se elimina de forma permanente según tus configuraciones.
Escaneo automático de malware
Cada correo electrónico entrante y archivo adjunto se escanea automáticamente en busca de virus, malware e intentos de phishing. El contenido malicioso se bloquea antes de que llegue a tu bandeja de entrada, proporcionando una capa de seguridad adicional.
Múltiples opciones de dominios
Elige entre varios dominios de correo electrónico para crear tu dirección de correo anónima perfecta. Los diferentes dominios te ayudan a organizar distintos tipos de registros y hacen que tus direcciones temporales parezcan más legítimas para los sistemas de registro.
Acceso optimizado para dispositivos móviles
Accede a tu correo electrónico desechable desde cualquier dispositivo: computadora de escritorio, tableta o móvil. El diseño responsivo de MailDitch funciona a la perfección en cualquier lugar, y los códigos QR te permiten abrir rápidamente tu bandeja de entrada de correo temporal en tu smartphone.
Períodos de retención personalizados
Los usuarios gratuitos obtienen eliminación automática después de 10 minutos a 48 horas. Los usuarios Premium pueden personalizar los períodos de retención o guardar correos importantes en favoritos para un acceso prolongado; perfecto cuando necesitas un correo temporal para la verificación pero deseas flexibilidad.
Sin anuncios en los planes Premium
Actualiza a una experiencia sin anuncios con los planes premium. Obtén funciones mejoradas que incluyen historial ilimitado, dominios personalizados y soporte prioritario, todo mientras mantienes total privacidad y anonimato.
Casos de estudio del mundo real: Cuando la protección del correo electrónico es importante
Caso de estudio 1: La brecha de datos que no importó
Sarah utilizó su correo electrónico real para registrarse en cientos de sitios web a lo largo de los años. Cuando un popular sitio de compras sufrió una brecha de datos que expuso 50 millones de correos electrónicos de clientes, la bandeja de entrada principal de Sarah se vio comprometida. En cuestión de semanas, recibió correos de phishing dirigidos que utilizaban detalles personales de la filtración.
Su colega Mike, sin embargo, había utilizado una dirección de correo electrónico desechable de MailDitch para ese mismo sitio de compras. Cuando ocurrió la filtración, su correo temporal ya había sido eliminado. Cero impacto en su bandeja de entrada real. Sin intentos de phishing. Sin spam. La brecha afectó a una dirección temporal que ya no existía.
Lección: El correo electrónico temporal para verificación crea un firewall entre tu identidad real y posibles brechas.
Caso de estudio 2: La pesadilla de la prueba gratuita
Jennifer se registró en una prueba de software "gratuita" usando su correo electrónico real. A pesar de cancelar antes de que terminara la prueba, la empresa continuó cobrando a su tarjeta de crédito y bombardeándola con correos de marketing. El enlace para darse de baja no funcionaba y el servicio de atención al cliente no respondía.
Su hermano Tom usó un generador de correo temporal para una prueba gratuita similar. Después de completar la prueba, simplemente abandonó la dirección de correo electrónico temporal. Sin cargos recurrentes (también usó un número de tarjeta de crédito virtual), sin spam, sin la molestia de intentar darse de baja.
Lección: El correo temporal gratuito para verificación te protege de prácticas de marketing poco éticas y trampas de suscripción.
Caso de estudio 3: La estafa de registro en foros
David se unió a un foro de videojuegos utilizando su correo electrónico real. Semanas después, la base de datos de ese foro fue hackeada. Los spammers obtuvieron su correo y comenzaron a enviar sofisticados intentos de phishing disfrazados de ofertas relacionadas con los juegos. Un correo afirmaba ser del soporte de Steam y casi engaña a David para que ingresara las credenciales de su cuenta de juegos.
Su amiga Lisa usó una dirección de correo anónima para registros de foros similares. Cuando esos foros se vieron comprometidos, los spammers obtuvieron direcciones temporales que ya habían expirado. La bandeja de entrada real de Lisa permaneció intacta y segura.
Lección: Los foros públicos y los sitios de comunidades tienen un alto riesgo de recolección de correos. Utiliza siempre direcciones de correo electrónico desechables para estos registros.
Estrategias avanzadas de protección de correo electrónico
Una vez que domines el uso básico del correo electrónico temporal, considera estas estrategias avanzadas:
Estrategia 1: Segmentación de direcciones de correo electrónico
Crea un enfoque sistemático para la gestión del correo electrónico:
- Correo bancario: Solo para instituciones financieras (nunca se usa en ningún otro lugar)
- Correo de compras: Exclusivamente para minoristas de confianza
- Correo social: Para redes sociales y servicios de entretenimiento
- Correo temporal: Para todo lo demás
Esta segmentación limita el daño en caso de que alguna dirección se vea comprometida.
Estrategia 2: Rotación periódica de correo electrónico
Incluso para servicios semiconfiables, considera rotar tus direcciones de correo anualmente. Actualiza tu información en los servicios importantes por direcciones nuevas, reduciendo la exposición acumulada con el tiempo.
Las direcciones de correo electrónico temporales hacen que esto no requiera esfuerzo: genera nuevas cuando sea necesario y sin compromiso.
Estrategia 3: Prueba de correos trampa (Honeypot)
Crea un correo temporal único para cada nuevo servicio o sitio web. Si comienzas a recibir spam en esa dirección específica, sabrás exactamente qué servicio vendió o filtró tu información. Entonces puedes tomar las medidas adecuadas (denunciarlos, dejar reseñas negativas, dejar de usar su servicio).
Estrategia 4: Usa diferentes identidades (Personas)
Para los diferentes tipos de actividades en línea, utiliza direcciones de correo temporal completamente distintas, con nombres y dominios no relacionados. Esto evita que los corredores de datos (data brokers) vinculen tus diversas actividades en línea y construyan perfiles exhaustivos.
Para obtener el máximo anonimato, combina el correo electrónico temporal con servicios VPN y modos de navegación privada.
Errores comunes que exponen tu correo electrónico
Evita estos errores frecuentes que socavan la seguridad del correo electrónico:
Error 1: Usar tu correo real "solo por esta vez". Cada "solo por esta vez" suma. Un correo comprometido puede resultar en años de spam e intentos de phishing. La consistencia es clave: usa siempre correos temporales para registros riesgosos.
Error 2: Ignorar las políticas de privacidad. Antes de proporcionar cualquier correo electrónico, hojea la política de privacidad. Si un sitio indica explícitamente que compartirá tu información con "socios" o "afiliados", eso es una señal de alerta. Usa una dirección de correo desechable en su lugar.
Error 3: Hacer clic en "Darse de baja" en el spam. Nunca hagas clic en "darse de baja" (unsubscribe) en correos de spam sospechosos. Esto confirma que tu correo electrónico está activo y puede generar más spam. Simplemente elimínalo o márcalo como spam. Para los boletines legítimos a los que te suscribiste, darse de baja está bien.
Error 4: Usar correo temporal para correos de recuperación. No configures un correo temporal como tu opción de recuperación para cuentas importantes. Si olvidas tu contraseña y el correo temporal ha caducado, te quedarás bloqueado permanentemente. Usa siempre tu correo real para la recuperación de cuentas en servicios críticos.
Error 5: Confiar en las apariencias del correo electrónico. Los correos de phishing suelen parecer idénticos a los mensajes legítimos. Verifica siempre la dirección real del remitente (no solo el nombre visible) y nunca hagas clic en enlaces sin pasar antes el cursor para ver la URL de destino.
Error 6: Compartir tu correo de forma pública. Nunca publiques tu correo electrónico en comentarios públicos, foros o publicaciones en redes sociales. Usa formularios de contacto o mensajes privados en su lugar. Si debes compartir un correo públicamente, usa una dirección temporal específicamente para ese propósito.
Medir tu éxito: ¿Estás realmente protegido?
¿Cómo saber si tu estrategia de protección de correo electrónico está funcionando? Monitorea estos indicadores:
Métricas de reducción de spam
Haz un seguimiento de los niveles de spam en tu bandeja de entrada principal:
- Antes de la protección: Cuenta los mensajes de spam recibidos por semana
- Después de la protección: Cuenta los mensajes de spam después de implementar el correo temporal
- Meta objetivo: Reducir el spam en al menos un 80% en 3 meses
Si utilizas constantemente direcciones de correo electrónico desechables para nuevos registros, el spam en tu bandeja de entrada real debería disminuir drásticamente con el tiempo.
Frecuencia de intentos de Phishing
Monitorea los intentos de ataques de phishing:
- Anota con qué frecuencia recibes correos sospechosos en tu dirección real
- Rastrea los intentos de phishing enviados a direcciones temporales (que no llegan a tu bandeja de entrada real)
- Mantente alerta a intentos cada vez más sofisticados
Una protección exitosa significa que menos correos de phishing llegan a tu bandeja de entrada principal.
Ahorro de tiempo
Calcula el tiempo dedicado a gestionar el correo electrónico:
- Antes: Tiempo dedicado a clasificar el spam, darse de baja y eliminar correo basura
- Después: Tiempo dedicado a una bandeja de entrada más limpia y manejable
- Beneficio: Recuperar horas cada mes para actividades productivas
Muchos usuarios informan que ahorran entre 30 y 60 minutos a la semana después de implementar estrategias de correo temporal.
Tranquilidad
Aunque es más difícil de cuantificar, una mayor tranquilidad es invaluable:
- Menos ansiedad por las brechas de datos
- Menor preocupación por el robo de identidad
- Confianza en tu seguridad en línea
- Libertad para explorar nuevos servicios sin riesgos
El futuro de la seguridad del correo electrónico en 2026 y más allá
Las amenazas al correo electrónico siguen evolucionando, pero también lo hacen las estrategias de protección. Esto es lo que se avecina:
Detección de phishing impulsada por IA: Los algoritmos de aprendizaje automático están mejorando en la identificación de intentos sofisticados de phishing, pero los atacantes también están utilizando IA para crear estafas más convincentes. La carrera armamentista continúa.
Servicios de correo de conocimiento cero (Zero-Knowledge): Más proveedores de correo están adoptando el cifrado de conocimiento cero, lo que significa que ni siquiera el proveedor de servicios puede leer tus mensajes. Esto brinda una protección adicional contra las brechas.
Adopción del correo temporal: A medida que crece la conciencia sobre la privacidad, los servicios de correo electrónico temporal como MailDitch se están convirtiendo en herramientas convencionales para los usuarios cotidianos de Internet, no solo para personas expertas en tecnología.
Verificación biométrica: La autenticación de dos factores está evolucionando más allá de los códigos y SMS para incluir factores biométricos como huellas dactilares y reconocimiento facial, lo que dificulta el secuestro de cuentas.
Correo electrónico descentralizado: Los sistemas de correo basados en blockchain prometen mayor seguridad y control por parte del usuario, aunque faltan años para su adopción generalizada.
La conclusión clave: la protección del correo electrónico no es una configuración única, sino una práctica continua. Mantente informado, sé vigilante y adapta tus estrategias a medida que evolucionan las amenazas.
Toma acción hoy: Tu lista de verificación de protección de correo electrónico
¿Estás listo para proteger tu correo electrónico real del spam y los ataques de phishing? Sigue este plan de acción:
Acciones inmediatas (Para hacer hoy):
- Visita MailDitch y genera tu primera dirección de correo electrónico temporal
- Identifica 5 sitios web donde has usado tu correo real y que no lo necesitan
- Revisa tu bandeja de entrada e identifica las fuentes obvias de spam
- Habilita la autenticación de dos factores en tu cuenta de correo principal
Acciones a corto plazo (Esta semana):
- Crea un sistema de niveles de correo para diferentes tipos de cuentas
- Actualiza las contraseñas de tus cuentas importantes a combinaciones fuertes y únicas
- Configura filtros de correo para clasificar automáticamente los mensajes entrantes
- Usa correo temporal para tus próximos 5 registros en sitios web
Acciones a largo plazo (Este mes):
- Audita todas las cuentas que usan tu correo real y migra las de baja prioridad a direcciones secundarias o temporales
- Implementa un administrador de contraseñas para el almacenamiento seguro de credenciales
- Educa a los miembros de tu familia sobre el phishing y la seguridad del correo electrónico
- Considera actualizar a MailDitch Premium para obtener funciones mejoradas
Prácticas continuas:
- Evalúa siempre el riesgo antes de compartir tu correo
- Usa el correo temporal de forma predeterminada para registros no críticos
- Mantente actualizado sobre las nuevas tácticas y amenazas de phishing
- Revisa y limpia regularmente tu lista de cuentas de correo electrónico
- Nunca bajes la guardia: la vigilancia es continua
Conclusión: Tu bandeja de entrada, tus reglas
Tu bandeja de entrada de correo electrónico debe ser una herramienta a tu servicio, no una fuente de estrés, spam y riesgos de seguridad. Al implementar las estrategias descritas en esta guía, particularmente el uso de direcciones de correo electrónico temporales para registros de alto riesgo, puedes recuperar el control de tu comunicación digital.
Recuerda los principios clave:
- Más vale prevenir que curar: Usar una dirección de correo desechable toma segundos y evita meses de spam
- El anonimato es poder: Una dirección de correo anónima protege tu identidad y privacidad
- Temporal no significa inferior: El correo temporal gratuito para verificación suele ser más inteligente que usar tu dirección real
- La seguridad por capas funciona: Combina el correo temporal con contraseñas seguras, 2FA y escepticismo para una protección máxima
- Existen herramientas para ayudarte: Servicios como MailDitch hacen que tener una dirección de correo electrónico instantánea sin registro sea simple y efectivo
Las amenazas a la seguridad de tu correo electrónico son reales y están creciendo, pero no eres impotente. Con las herramientas, los conocimientos y los hábitos adecuados, puedes proteger tu correo electrónico real del spam y los ataques de phishing en 2026 y en el futuro.
Comienza hoy con MailDitch: tu mejor alternativa a los servicios de correo temporal y tu primera línea de defensa contra las amenazas digitales. Genera ahora tu dirección de correo electrónico temporal gratuita y experimenta lo que se siente tener una bandeja de entrada verdaderamente protegida.
Tu privacidad importa. Tu seguridad importa. Tu bandeja de entrada merece algo mejor.
Protege tu correo electrónico real. Usa MailDitch.
Recursos relacionados
- ¿Qué es el correo electrónico temporal y cómo funciona?
- Guía completa para la prevención del phishing
- Las mejores soluciones de direcciones de correo electrónico anónimas
- Correo temporal gratuito para verificación: Tutorial paso a paso
- MailDitch frente a otros servicios de correo temporal: Comparación
Sobre el autor: Esta guía fue creada por el equipo de MailDitch, defensores de la privacidad dedicados a ayudar a los usuarios a proteger sus identidades digitales a través de soluciones seguras de correo electrónico desechable.
Última actualización: Enero de 2026
Llamado a la acción:
¿Listo para detener el spam y el phishing para siempre?
👉 Genera tu correo electrónico temporal gratuito ahora - ¡No se requiere registro!
Únete a miles de usuarios que ya se han librado del spam y han recuperado la privacidad de su bandeja de entrada. Tu dirección de correo electrónico anónima te espera.
Comparte este artículo: Ayuda a otros a proteger su correo electrónico compartiendo esta guía en las redes sociales. La protección de la privacidad comienza con la concienciación.