كيفية حماية بريدك الإلكتروني الحقيقي من هجمات البريد المزعج والتصيد الاحتيالي في عام 2026
صندوق الوارد الخاص ببريدك الإلكتروني يتعرض للهجوم. ففي كل يوم، تتدفق مليارات الرسائل العشوائية (Spam) ومحاولات التصيد الاحتيالي (Phishing) إلى صناديق البريد في جميع أنحاء العالم، مما يهدد البيانات الشخصية، والأمان المالي، وراحة البال. في عام 2026، لم يعد حماية بريدك الإلكتروني الحقيقي من هذه التهديدات الرقمية مجرد أمر موصى به، بل أصبح ضرورة ملحة.
الأخبار الجيدة؟ لا يلزم أن تكون خبيراً في الأمن السيبراني للدفاع عن صندوق الوارد الخاص بك. في هذا الدليل الشامل، سنكشف عن استراتيجيات مجربة لحماية بريدك الإلكتروني الحقيقي من رسائل السبام وهجمات التصيد، بما في ذلك كيف يمكن لاستخدام عنوان بريد إلكتروني مؤقت أن يكون خط دفاعك الأول.
### التهديد المتزايد: لماذا يعد بريدك الإلكتروني عرضة للاختراق؟
لا يزال البريد الإلكتروني أداة التواصل الأساسية لمليارات الأشخاص حول العالم، مما يجعله هدفاً رئيسياً لمجرمي الإنترنت. ووفقاً لتقارير الأمن السيبراني الأخيرة، يتم إرسال أكثر من 3.4 مليار بريد إلكتروني احتيالي يومياً، وتشكّل الرسائل العشوائية ما يقرب من 45% من إجمالي حركة البريد الإلكتروني.
إليك الحقيقة المزعجة: إذا كنت تستخدم عنوان بريدك الإلكتروني الحقيقي في كل مكان على الإنترنت، فإنك تترك نفسك مكشوفاً. ففي كل مرة تسجل فيها في موقع ويب، أو تشترك في نشرة إخبارية، أو تنشئ حساباً، فإنك تفتح المجال لإضافة بريدك الإلكتروني إلى قواعد بيانات يمكن اختراقها، أو بيعها، أو استغلالها.
والعواقب وخيمة:
* سرقة الهوية والاحتيال المالي
* اختراق الحسابات الشخصية
* إصابة أجهزتك بالبرامج الضارة (Malware)
* تضييع الوقت في فرز الرسائل المهملة
* التعرض لعمليات احتيال متطورة
ولكن لا يجب أن يستمر الأمر على هذا النحو.
### كيف تعثر أدوات جمع الرسائل العشوائية على عنوان بريدك الإلكتروني؟
إن فهم كيفية اختراق بريدك الإلكتروني هو الخطوة الأولى لحمايته. يستخدم مرسلو الرسائل العشوائية ومهاجمو التصيد خمس طرق رئيسية لجمع عناوين البريد الإلكتروني:
#### 1. خروقات وتسريبات البيانات
عندما تتعرض الشركات لخرق في البيانات، غالباً ما تكون عناوين البريد الإلكتروني للعملاء من بين البيانات المخترقة. ثم تُباع قوائم البريد هذه على الإنترنت المظلم (Dark Web) لمرسلي السبام ومجرمي الإنترنت. في عام 2025 وحده، تم الكشف عن أكثر من 2.6 مليار سجل في خروقات البيانات عالمياً.
حتى لو كنت تثق بموقع ويب وتمنحه بريدك الإلكتروني اليوم، فلا يوجد ضمان بأن أمانه لن يتعرض للاختراق غداً. وهنا تكمن القيمة الكبيرة لاستخدام بريد إلكتروني مؤقت (Disposable) للتسجيلات غير الضرورية.
#### 2. الكشط التلقائي للويب (Public Web Scraping)
تقوم الروبوتات المؤتمتة بمسح الإنترنت باستمرار بحثاً عن عناوين البريد الإلكتروني المنشورة علناً على مواقع الويب، والمنتديات، وملفات تعريف وسائل التواصل الاجتماعي، وأقسام التعليقات. إذا كان بريدك الإلكتروني مرئياً في أي مكان على الإنترنت—ولو لمرة واحدة—فيمكن جمعه وإضافته إلى قوائم السبام في غضون ساعات.
الحل؟ لا تنشر بريدك الإلكتروني الحقيقي علناً أبداً. استخدم بريداً إلكترونياً مؤقتاً للتسجيلات والتفاعلات العامة.
#### 3. قوائم البريد الإلكتروني المشتراة
تقوم بعض الشركات غير الأخلاقية بشراء وبيع قوائم البريد الإلكتروني للمسوقين ومرسلي الرسائل العشوائية. وعندما تسجل في خدمة تبدو شرعية، قد يتم مشاركة بريدك الإلكتروني مع عشرات الأطراف الثالثة دون موافقتك الصريحة. وقبل أن تدرك ذلك، تبدأ في تلقي رسائل بريد إلكتروني ترويجية من شركات لم تسمع بها من قبل.
#### 4. الهندسة الاجتماعية والتصيد الاحتيالي
تخدع حملات التصيد المتطورة المستخدمين لتقديم عناوين بريدهم الإلكتروني طواعية من خلال استطلاعات رأي مزيفة، أو جوائز وهدايا، أو طلبات تحقق وهمية. تم تصميم هذه الحيل لتبدو شرعية وموثوقة، مما يجعلها خطيرة للغاية.
#### 5. أدوات حصاد البريد الإلكتروني (Email Harvesting)
يستخدم مرسلو الرسائل العشوائية برامج متخصصة تولد توليفات عشوائية لعناوين البريد الإلكتروني بناءً على أنماط شائعة. ويرسلون رسائل بريد إلكتروني اختبارية إلى ملايين العناوين، وأي بريد لا يرتد يتم تأكيده كحساب نشط ويضاف إلى قوائم الاستهداف.
إن معرفة هذه التكتيكات تسلط الضوء على سبب تطلب حماية بريدك الإلكتروني الحقيقي نهجاً استباقياً ومتعدد الطبقات.
### فهم هجمات التصيد الاحتيالي: تعرّف على علامات التحذير
لقد تطورت هجمات التصيد الاحتيالي كثيراً وتجاوزت رسائل "الأمير النيجيري" الركيكة التي كانت ترسل في الماضي. حملات التصيد الحديثة باتت متطورة، ومخصصة، ومقنعة بشكل لا يصدق. وفي عام 2026، أصبح التصيد الاحتيالي مسؤولاً عن أكثر من 90% من الهجمات السيبرانية الناجحة.
**ما هو التصيد الاحتيالي؟**
التصيد الاحتيالي هو جريمة سيبرانية ينتحل فيها المهاجمون صفة منظمات شرعية لخدعك وجعلك تكشف عن معلومات حساسة مثل كلمات المرور، أو أرقام بطاقات الائتمان، أو التفاصيل الشخصية. تصل هذه الهجمات عادةً عبر البريد الإلكتروني ولكن يمكن أن تحدث أيضاً من خلال الرسائل النصية، أو وسائل التواصل الاجتماعي، أو مواقع الويب المزيفة.
**العلامات التحذيرية الشائعة للتصيد الاحتيالي:**
1. **لغة عاجلة أو تهديدية:** عبارات مثل "سيتم إيقاف حسابك خلال 24 ساعة!" أو "مطلوب اتخاذ إجراء فوري!" هي تكتيكات تصيد كلاسيكية مصممة لتعطيل تفكيرك العقلاني واستعجالك.
2. **عناوين مرسلين مشبوهة:** دقق جيداً في بريد المرسل. غالباً ما تأتي رسائل التصيد من عناوين تشبه العناوين الشرعية ولكنها تحتوي على اختلافات طفيفة مثل "paypa1.com" بدلاً من "paypal.com".
3. **التحيات العامة:** عادةً ما تخاطبك الشركات الشرعية باسمك. بينما تستخدم رسائل التصيد تحيات عامة مثل "عزيزي العميل" أو "مستخدمنا العزيز".
4. **طلبات الحصول على معلومات حساسة:** لا تطلب الشركات الحقيقية أبداً كلمات المرور، أو أرقام الهوية، أو تفاصيل بطاقة الائتمان عبر البريد الإلكتروني.
5. **الروابط المشبوهة:** قم بتمرير مؤشر الماوس فوق أي رابط (دون النقر عليه) لرؤية الوجهة الفعلية للرابط (URL). غالباً ما توجّه روابط التصيد إلى مواقع مزيفة مصممة لسرقة بيانات اعتمادك.
6. **المرفقات غير المتوقعة:** يمكن للمرفقات الخبيثة أن تثبت برامج ضارة على جهازك. لا تفتح أبداً مرفقات من مرسلين مجهولين.
7. **عروض تبدو أجمل من أن تُصدق:** إذا "فزت" بجائزة لم تشترك في مسابقتها من قبل، أو إذا كان شخص ما يقدم لك عرضاً خيالياً، فمن المرجح أنها عملية احتيال.
### قوة البريد الإلكتروني المؤقت: خط دفاعك الأول
الآن بعد أن فهمت التهديدات، فلنتحدث عن الحلول. واحدة من أكثر الاستراتيجيات فعالية لحماية بريدك الإلكتروني الحقيقي هي استخدام عنوان بريد إلكتروني مؤقت—يُعرف أيضاً باسم البريد المهمل، أو البريد المؤقت، أو خدمة البريد المستهلك (Burner Mail).
**ما هو عنوان البريد الإلكتروني المؤقت؟**
هو عنوان بريد إلكتروني مجاني ومجهول الهوية يمكنك استخدامه بدلاً من بريدك الحقيقي عند التسجيل في مواقع الويب، أو الخدمات، أو الحسابات عبر الإنترنت. تتلقى هذه العناوين الرسائل تماماً مثل الصناديق العادية ولكنها تحذف الرسائل تلقائياً بعد فترة زمنية محددة (عادةً من 10 دقائق إلى 48 ساعة).
**لماذا يعد البريد الإلكتروني المؤقت سلاحك السري؟**
1. **أمان تام لصندوق واردك الحقيقي:** عندما تستخدم مولد بريد مؤقت مثل MailDitch، تذهب محاولات السبام والتصيد إلى العنوان المؤقت—وليس إلى صندوقك الشخصي. وإذا تم اختراق هذا البريد المؤقت، فكل ما عليك فعله هو التخلي عنه وتوليد عنوان جديد.
2. **إخفاء كامل للهوية:** لا يتطلب البريد المؤقت المجاني للتحقق أي معلومات شخصية؛ لا اسم، لا رقم هاتف، ولا أي ربط بهويتك الحقيقية. ستحصل على عنوان بريد فوري دون الحاجة للتسجيل.
3. **تنظيف تلقائي:** على عكس بريدك الأساسي الذي يتطلب صيانة وتصفية مستمرة، فإن رسائل البريد المؤقت تدمر ذاتياً. لا تراكم للرسائل العشوائية، ولا حاجة للحذف اليدوي.
4. **مثالي للتسجيلات المحفوفة بالمخاطر:** هل تحتاج إلى الوصول إلى رابط تحميل لمرة واحدة، أو قراءة مقال محجوب، أو التسجيل في خدمة لست متأكداً منها؟ استخدم عنوان بريد إلكتروني مؤقت بدلاً من المخاطرة بصندوق واردك الحقيقي.
5. **الحماية من خروقات البيانات:** إذا تعرض موقع ويب سجلت فيه للاختراق، فإن البريد المكشوف سيكون مؤقتاً وتم التخلص منه بالفعل—وليس بريدك الأساسي المرتبط بحساباتك البنكية، ووسائل التواصل الاجتماعي، والخدمات الهامة.
### خطوة بخطوة: استخدام البريد المؤقت لحماية بريدك الحقيقي
دعنا نوضح لك بالضبط كيفية دمج عناوين البريد الإلكتروني المؤقتة في روتينك اليومي على الإنترنت:
#### الخطوة 1: تحديد التسجيلات عالية المخاطر
قبل إدخال بريدك الإلكتروني في أي مكان، اسأل نفسك:
* هل هذه شركة موثوقة ومعروفة؟
* هل سأحتاج إلى الوصول إلى هذا الحساب على المدى الطويل؟
* هل أنا مرتاح لامتلاك هذا الموقع لبريدي الإلكتروني الحقيقي؟
إذا كانت إجابتك "لا" على أي من هذه الأسئلة، فاستخدم عنوان بريد إلكتروني مؤقت بدلاً من ذلك.
**تشمل السيناريوهات عالية المخاطر ما يلي:**
* التسجيل في الفترات التجريبية المجانية التي تتطلب التحقق من البريد الإلكتروني
* عمليات التحميل لمرة واحدة أو الوصول إلى ملفات PDF
* الاشتراك في المسابقات والجوائز
* التسجيل في المنتديات
* رموز الكوبونات والعروض الترويجية
* اختبار النسخ التجريبية (Beta testing) أو تجربة الخدمات الجديدة
* أقسام التعليقات العامة التي تتطلب بريداً إلكترونياً
#### الخطوة 2: توليد بريدك الإلكتروني المؤقت
استخدام خدمة مثل MailDitch أمر بسيط للغاية:
1. قم بزيارة موقع MailDitch الإلكتروني.
2. يتم توليد عنوان بريد إلكتروني مجهول وعشوائي لك على الفور.
3. انسخ عنوان البريد الإلكتروني المؤقت.
4. استخدمه أينما طُلِب منك تقديم بريد إلكتروني.
لا تسجيل، لا استمارات، لا عناء. عنوان بريدك الفوري جاهز للاستخدام مباشرة دون تسجبل.
#### الخطوة 3: استقبال رسائل التحقق
عندما يرسل موقع الويب رمز التحقق أو رابط التأكيد، فإنه يصل إلى صندوق الوارد المؤقت الخاص بك في الوقت الفعلي. يوفر MailDitch:
* توصيل فوري للبريد (لا تأخير ولا حاجة لتحديث الصفحة)
* استعراض المرفقات (لمستندات التحقق)
* الوصول عبر رمز الاستجابة السريعة QR (لفحص بريدك المؤقت على الهاتف)
* سجل البريد الإلكتروني (لتتبع عناوينك المؤقتة)
#### الخطوة 4: إتمام عملية التسجيل
بمجرد استلام بريد التحقق:
1. انقر على رابط التأكيد أو انسخ رمز التحقق.
2. أتمم عملية التسجيل في الموقع الأصلي.
3. أصبح حسابك الآن نشطاً دون الكشف عن بريدك الإلكتروني الحقيقي.
#### الخطوة 5: دعه يُحذف تلقائياً
إن الميزة الأبرز في مولدات البريد المؤقت هي التنظيف التلقائي. بعد انتهاء الفترة الزمنية التي اخترتها (أو عند إغلاق المتصفح)، يتم حذف بريدك المؤقت وجميع الرسائل نهائياً. لا آثار، لا تراكم للسبام، ولا مخاطر.
### أفضل الممارسات لنظافة وأمن البريد الإلكتروني
يعد استخدام عناوين البريد الإلكتروني المؤقتة حلاً قوياً، ولكنه جزء واحد فقط من استراتيجية شاملة لأمن البريد الإلكتروني. إليك ممارسات إضافية لتعزيز حمايتك:
#### إنشاء مستويات (طبقات) للبريد الإلكتروني
قم بتنظيم عناوين بريدك الإلكتروني في مستويات أمان:
* **المستوى 1 - الأكثر أماناً (البريد الإلكتروني الحقيقي):**
* البنوك والمؤسسات المالية
* الخدمات الحكومية
* مقدمو الرعاية الصحية
* اتصالات العمل الأساسية
* جهات الاتصال الشخصية المقربة
* **المستوى 2 - شبه آمن (بريد إلكتروني ثانوي):**
* حسابات التسوق عبر الإنترنت التي تستخدمها بانتظام
* حسابات وسائل التواصل الاجتماعي
* خدمات البث والاشتراكات (Streaming)
* التواصل المهني والشبكي
* **المستوى 3 - الحد الأدنى من الأمان (البريد الإلكتروني المؤقت):**
* عمليات التحميل لمرة واحدة
* الفترات التجريبية المجانية
* الاشتراكات في النشرات الإخبارية
* المنتديات والتعليقات العامة
* المواقع غير الموثوقة أو الجديدة
* أي تسجيل محفوف بالمخاطر
#### استخدم كلمات مرور قوية وفريدة
لا تكرر استخدام كلمات المرور عبر حسابات مختلفة أبداً. إذا تم اختراق حساب واحد، فإن كلمات المرور الفريدة تمنع انتشار الاختراق إلى باقي الحسابات. استخدم برنامج إدارة كلمات المرور (Password Manager) لإنشاء وتخزين كلمات مرور معقدة بشكل آمن.
بالنسبة للحسابات التي تستخدم عناوين بريد مؤقتة، يمكنك استخدام نفس كلمة المرور لأن هذه الحسابات مستهلكة وغير مرتبطة بمعلومات حساسة.
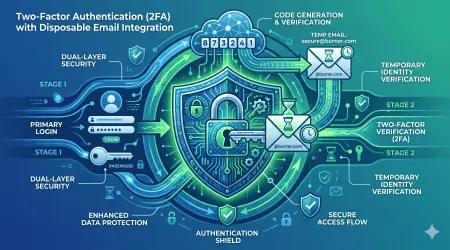
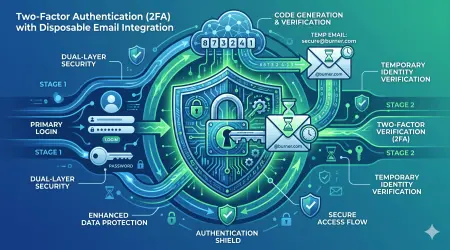
#### تفعيل المصادقة الثنائية (2FA)
بالنسبة لبريدك الإلكتروني الحقيقي وحساباتك المهمة، قم دائماً بتفعيل المصادقة الثنائية. يضيف هذا طبقة أمان إضافية تتجاوز مجرد كلمة المرور. حتى لو حصل شخص ما على كلمة مرورك من خلال التصيد، فلن يتمكن من الوصول إلى حسابك بدون عامل المصادقة الثاني.
#### كن متشككاً في كل بريد إلكتروني
تبنّ عقلية "ثق ولكن تحقق":
* تشكك في رسائل البريد غير المتوقعة، حتى لو كانت من جهات اتصال معروفة.
* تحقق من طلبات المعلومات الحساسة من خلال القنوات الرسمية للجهة.
* لا تنقر على الروابط أو تحمل المرفقات ما لم تكن متأكداً تماماً من أنها شرعية.
* عند الشك، قم بزيارة مواقع الويب مباشرة بدلاً من النقر على الروابط الموجودة في البريد الإلكتروني.
#### حافظ على تحديث البرامج
قم بتحديث ما يلي بانتظام:
* نظام التشغيل والرقع الأمنية (Security Patches)
* برنامج البريد الإلكتروني والمتصفح
* برامج مكافحة الفيروسات والبرمجيات الضارة
* تطبيقات الأجهزة المحمولة ونظام تشغيلها
تحتوي البرامج القديمة على ثغرات يستغلها المهاجمون لإرسال برمجيات التصيد والبرامج الضارة.
#### استخدام أسماء مستعارة للبريد (Email Aliases)
بالنسبة للحسابات التي تحتاج إلى بريد إلكتروني حقيقي ولكنها لا تتطلب عنوانك الرئيسي، استخدم الأسماء المستعارة. تتيح لك خدمات مثل Gmail إنشاء صيغ مختلفة من عنوانك (مثل [email protected]) والتي تصل إلى صندوق واردك الرئيسي ولكن يمكن تصفيتها وتتبعها بشكل منفصل.
اجمع بين هذه الطريقة وعناوين البريد الإلكتروني المؤقتة للحصول على أقصى قدر من المرونة والأمان.
### كيف يحميك عنوان البريد الإلكتروني المجهول من MailDitch؟
إن MailDitch ليس مجرد خدمة بريد مؤقت أخرى—بل هو منصة شاملة لحماية الخصوصية مصممة خصيصاً لمكافحة تهديدات السبام والتصيد الاحتيالي. إليك ما يجعل MailDitch البديل الأفضل لخدمات البريد المؤقت:
#### لا يتطلب أي معلومات شخصية
على عكس الخدمات التي تتطلب التسجيل، يوفر MailDitch عنوان بريد إلكتروني فوري دون تسجيل. ما عليك سوى زيارة الموقع ليكون عنوانك المجهول جاهزاً. لا اسم، لا رقم هاتف، لا بطاقة ائتمان—إخفاء كامل للهوية.
#### صندوق وارد في الوقت الفعلي وبدون تأخير
استقبل رسائل التحقق ورموز التأكيد فوراً. يقوم مولد البريد المؤقت من MailDitch بتوصيل الرسائل في الوقت الفعلي دون الحاجة لتحديث الصفحة يدوياً. تظهر رسائلك في نفس لحظة إرسالها.
#### أمان بمستوى التشفير العسكري
تُشفر جميع رسائل البريد الإلكتروني التي تمر عبر MailDitch باستخدام بروتوكولات قياسية ومعتمدة في الصناعة. محتوى بريدك المؤقت محمي أثناء الإرسال والتخزين، ثم يُحذف نهائياً وفقاً لإعداداتك.
#### فحص تلقائي للبرمجيات الضارة
يتم فحص كل بريد إلكتروني ومرفق وارد تلقائياً بحثاً عن الفيروسات، والبرامج الضارة، ومحاولات التصيد. يتم حظر المحتوى الخبيث قبل أن يصل إليك، مما يوفر طبقة أمان إضافية.
#### خيارات نطاقات (Domains) متعددة
اختر من بين نطاقات بريد إلكتروني متنوعة لإنشاء عنوان بريدك المجهول المثالي. تساعدك النطاقات المختلفة على تنظيم أنواع التسجيلات المختلفة وجعل عناوينك المؤقتة تبدو أكثر شرعية لأنظمة التسجيل.
#### وصول متوافق مع الهواتف المحمولة
اصعد إلى بريدك المؤقت من أي جهاز—سواء كان كمبيوتر مكتبياً، أو جهازاً لوحياً، أو هاتفاً محمولاً. يعمل تصميم MailDitch المستجيب بسلاسة في كل مكان، وتتيح لك رموز QR فتح صندوق بريدك المؤقت بسرعة على هاتفك الذكي.
#### فترات احتفاظ مخصصة بالرسائل
يحصل المستخدمون المجانيون على حذف تلقائي بعد 10 دقائق إلى 48 ساعة. يمكن لمستخدمي الحسابات المدفوعة (Premium) تخصيص فترات الاحتفاظ بالرسائل أو حفظ الرسائل المهمة في المفضلة للوصول إليها لفترة أطول—وهو أمر مثالي عندما تحتاج إلى بريد مؤقت للتحقق ولكنك ترغب في بعض المرونة.
#### خلو من الإعلانات في الخطط المدفوعة
قم بالترقية إلى تجربة خالية من الإعلانات مع الخطط المدفوعة. احصل على ميزات محسنة بما في ذلك سجل غير محدود، ونطاقات مخصصة، ودعم ذو أولوية—كل ذلك مع الحفاظ على الخصوصية والسرية التامة.
### حالات دراسية من الواقع: متى تظهر أهمية حماية البريد الإلكتروني؟
دعنا نلقي نظرة على سيناريوهات حقيقية منعت فيها عناوين البريد الإلكتروني المؤقتة حدوث مشكلات خطيرة:
#### الحالة الدراسية 1: خرق البيانات الذي لم يكن له أهمية
استخدمت سارة بريدها الإلكتروني الحقيقي للتسجيل في مئات مواقع الويب على مر السنين. وعندما تعرض موقع تسوق شهير لخرق بيانات كشف عن 50 مليون بريد إلكتروني للعملاء، تم اختراق صندوق وارد سارة الرئيسي. وخلال أسابيع، بدأت تتلقى رسائل تصيد مستهدفة تستخدم تفاصيلها الشخصية المسربة من الخرق.
أما زميلها مايك، فقد استخدم عنوان بريد إلكتروني مؤقت من MailDitch لموقع التسوق نفسه. وعندما حدث الخرق، كان بريده المؤقت قد حُذف بالفعل. ولم يتأثر صندوق بريده الحقيقي على الإطلاق؛ فلا محاولات تصيد ولا رسائل عشوائية. لقد أثر الخرق على عنوان مؤقت لم يعد له وجود.
* **الدرس المستفاد:** البريد الإلكتروني المؤقت للتحقق يخلق جدار حماية بين هويتك الحقيقية والخرق المحتمل.
#### الحالة الدراسية 2: كابوس الفترة التجريبية المجانية
سجلت جينيفر في فترة تجريبية "مجانية" لأحد البرامج باستخدام بريدها الحقيقي. وعلى الرغم من إلغائها للاشتراك قبل انتهاء الفترة التجريبية، استمرت الشركة في الخصم من بطاقتها الائتمانية وإمطارها برسائل البريد التسويقية. لم يكن رابط إلغاء الاشتراك يعمل، ولم تكن خدمة العملاء تستجيب.
بينما استخدم شقيقها توم مولداً للبريد المؤقت لتجربة مجانية مماثلة. وبعد إتمام التجربة، ترك العنوان المؤقت ببساطة. لم تحدث أي خصومات متكررة (حيث استخدم بطاقة ائتمان افتراضية أيضاً)، ولا رسائل سبام، ولا عناء مع إلغاء الاشتراك.
* **الدرس المستفاد:** البريد المؤقت المجاني للتحقق يحميك من ممارسات التسويق غير الأخلاقية وفخاخ الاشتراكات.
#### الحالة الدراسية 3: احتيال التسجيل في المنتديات
انضم ديفيد إلى منتدى ألعاب باستخدام بريده الإلكتروني الحقيقي. وبعد أسابيع، تم اختراق قاعدة بيانات هذا المنتدى. حصل مرسلو السبام على بريده وبدأوا في إرسال محاولات تصيد متطورة متنكرة في شكل عروض متعلقة بالألعاب. وزعم أحد البريد الإلكتروني أنه من دعم Steam، وكاد أن يخدع ديفيد ليدخل بيانات اعتماد حساب ألعابه.
بينما استخدمت صديقته ليزا عنوان بريد إلكتروني مجهول لتسجيلات مماثلة في المنتديات. وعندما تم اختراق تلك المنتديات، حصل مرسلو السبام على عناوين مؤقتة كانت قد انتهت صلاحيتها بالفعل. وظل صندوق بريد ليزا الحقيقي نظيفاً وآمناً.
* **الدرس المستفاد:** المنتديات العامة ومواقع المجتمعات هي أماكن عالية المخاطر لحصاد البريد الإلكتروني. استخدم دائماً عناوين البريد المؤقتة لهذه التسجيلات.
### استراتيجيات متقدمة لحماية البريد الإلكتروني
بمجرد إتقانك للاستخدام الأساسي للبريد الإلكتروني المؤقت، فكر في هذه الاستراتيجيات المتقدمة:
#### 1. تقسيم عناوين البريد الإلكتروني (Segmentation)
أنشئ نهجاً نظامياً لإدارة البريد الإلكتروني:
* **بريد البنوك:** للمؤسسات المالية فقط (ولا يُستخدم في أي مكان آخر أبداً)
* **بريد التسوق:** حصرياً لتجار التجزئة الموثوقين
* **بريد التواصل الاجتماعي:** لوسائل التواصل الاجتماعي وخدمات الترفيه
* **البريد المؤقت:** لكل شيء آخر
هذا التقسيم يقلل من الأضرار إذا تم اختراق أي عنوان بمفرده.
#### 2. تدوير البريد الإلكتروني الدوري (Rotation)
حتى بالنسبة للخدمات شبه الموثوقة، فكر في تدوير عناوين البريد الإلكتروني سنوياً. قم بتحديث معلوماتك في الخدمات الهامة بعناوين جديدة، مما يقلل من التعرض المتراكم بمرور الوقت. وتجعل عناوين البريد المؤقتة هذا الأمر سهلاً للغاية—حيث يمكنك توليد عناوين جديدة كلما دعت الحاجة دون أي التزام.
#### 3. اختبار البريد بطريقة "مصيدة العسل" (Honeypot Testing)
أنشئ عنوان بريد مؤقت فريد لكل خدمة أو موقع ويب جديد. إذا بدأت في تلقي رسائل سبام على هذا العنوان المحدد، فستعرف بالضبط أي خدمة باعت معلوماتك أو سربتها. يمكنك بعد ذلك اتخاذ الإجراء المناسب (الإبلاغ عنهم، ترك تقييمات سلبية، أو التوقف عن استخدام خدمتهم).
#### 4. استخدام شخصيات مختلفة (Personas)
لأنواع مختلفة من الأنشطة عبر الإنترنت، استخدم عناوين بريد مؤقتة مختلفة تماماً وبأسماء ونطاقات غير مترابطة. يمنع هذا وسطاء البيانات (Data Brokers) من ربط أنشطتك المختلفة عبر الإنترنت وبناء ملفات تعريف شاملة عنك. وللحصول على أقصى قدر من إخفاء الهوية، اجمع بين البريد الإلكتروني المؤقت وخدمات الـ VPN وأنماط التصفح الخاص.
### أخطاء شائعة تكشف بريدك الإلكتروني
تجنب هذه الأخطاء المتكررة التي تقوض أمن بريدك الإلكتروني:
* **الخطأ 1: استخدام البريد الحقيقي "لهذه المرة فقط"** كل "مرة واحدة فقط" تتراكم لتصبح مشكلة كبيرة. بريد إلكتروني واحد مخترق يمكن أن يؤدي إلى سنوات من رسائل السبام ومحاولات التصيد. الاستمرارية هي المفتاح—استخدم دائماً البريد المؤقت للتسجيلات المحفوفة بالمخاطر.
* **الخطأ 2: تجاهل سياسات الخصوصية** قبل تقديم أي بريد إلكتروني، ألقِ نظرة سريعة على سياسة الخصوصية. إذا نص الموقع صراحة على أنه سيشارك معلوماتك مع "شركاء" أو "جهات تابعة"، فهذه علامة خطر. استخدم عنوان بريد مؤقت بدلاً من ذلك.
* **الخطأ 3: النقر على إلغاء الاشتراك في رسائل السبام** لا تنقر أبداً على "إلغاء الاشتراك" (Unsubscribe) في رسائل السبام المشبوهة. هذا يؤكد لمرسلي الرسائل أن بريدك نشط، وقد يؤدي إلى استقبال المزيد منها. ببساطة قم بحذفها أو تعليمها كرسائل مزعجة. أما بالنسبة للنشرات الإخبارية الشرعية التي سجلت فيها بنفسك، فلا بأس من إلغاء الاشتراك.
* **الخطأ 4: استخدام البريد المؤقت كبريد لاسترداد الحسابات** لا تضع بريداً مؤقتاً كخيار لاسترداد حساباتك الهامة (Recovery Email). إذا نسيت كلمة مرورك وكان البريد المؤقت قد انتهت صلاحيته، فسيتم قفل حسابك نهائياً. استخدم دائماً بريدك الحقيقي لاسترداد الحسابات في الخدمات الأساسية.
* **الخطأ 5: الثقة في مظهر البريد الإلكتروني** غالباً ما تبدو رسائل التصيد مطابقة تماماً للرسائل الشرعية. تحقق دائماً من عنوان البريد الفعلي للمرسل (وليس مجرد الاسم الظاهر) ولا تنقر أبداً على الروابط دون تمرير الماوس فوقها أولاً لرؤية الرابط الحقيقي للوجهة.
* **الخطأ 6: مشاركة بريدك الإلكتروني علناً** لا تنشر بريدك الإلكتروني أبداً في التعليقات العامة، أو المنتديات، أو منشورات وسائل التواصل الاجتماعي. استخدم نماذج الاتصال أو الرسائل الخاصة بدلاً من ذلك. وإذا كان يجب عليك مشاركة بريد علناً، فاستخدم عنواناً مؤقتاً خصيصاً لهذا الغرض.
### قياس نجاحك: هل أنت محمي حقاً؟
كيف تعرف ما إذا كانت استراتيجية حماية بريدك الإلكتروني تعمل؟ راقب هذه المؤشرات:
#### مقاييس تقليل الرسائل العشوائية (Spام)
تتبع مستويات السبام في صندوق واردك الرئيسي:
* **قبل الحماية:** احسب عدد رسائل السبام المستلمة أسبوعياً.
* **بعد الحماية:** احسب رسائل السبام بعد تطبيق البريد المؤقت.
* **الهدف المستهدف:** تقليل الرسائل العشوائية بنسبة 80% على الأقل خلال 3 أشهر.
إذا كنت تستخدم عناوين البريد المؤقتة باستمرار للتسجيلات الجديدة، فستنخفض الرسائل العشوائية في بريدك الحقيقي بشكل كبير بمرور الوقت.
#### تكرار محاولات التصيد الاحتيالي
راقب هجمات التصيد المحتملة:
* لاحظ كم مرة تتلقى رسائل مشبوهة على عنوانك الحقيقي.
* تتبع محاولات التصيد المرسلة إلى العناوين المؤقتة (والتي لا تصل إلى صندوقك الحقيقي).
* ابقَ يقظاً تجاه المحاولات التي تزداد تفرداً وتطوراً.
الحماية الناجحة تعني وصول رسائل تصيد أقل إلى صندوق واردك الرئيسي.
#### توفير الوقت
احسب الوقت المستغرق في إدارة البريد الإلكتروني:
* **قبل:** الوقت المستغرق في فرز السبام، وإلغاء الاشتراك، وحذف الرسائل المهملة.
* **بعد:** الوقت المستغرق مع صندوق وارد أنظف وأسهل في الإدارة.
* **الفائدة:** استعادة ساعات كل شهر لقضاء أنشطة أكثر إنتاجية.
يفيد العديد من المستخدمين بتوفير 30-60 دقيقة أسبوعياً بعد تطبيق استراتيجيات البريد المؤقت.
#### راحة البال
على الرغم من صعوبة قياسها كمياً، إلا أن راحة البال المحسنة لا تقدر بثمن:
* قلق أقل بشأن خروقات البيانات.
* خوف أقل من سرقة الهوية.
* الثقة في أمانك الرقمي.
* الحرية في استكشاف خدمات جديدة دون مخاطر.
### مستقبل أمن البريد الإلكتروني في عام 2026 وما بعده
تستمر تهديدات البريد الإلكتروني في التطور، ولكن استراتيجيات الحماية تتطور أيضاً. إليك ما هو قادم:
* **كشف التصيد الاحتيالي القائم على الذكاء الاصطناعي:** أصبحت خوارزميات التعلم الآلي أفضل في تحديد محاولات التصيد المتطورة، ولكن المهاجمين يستخدمون الذكاء الاصطناعي أيضاً لصياغة حيل أكثر إقناعاً. سباق التسلح مستمر.
* **خدمات البريد الإلكتروني ذات المعرفة الصفرية (Zero-Knowledge):** يتبنى المزيد من مزودي البريد الإلكتروني تشفير المعرفة الصفرية، مما يعني أنه حتى مزود الخدمة نفسه لا يمكنه قراءة رسائلك. يوفر هذا حماية إضافية ضد الخروقات.
* **تبني البريد الإلكتروني المؤقت على نطاق واسع:** مع نمو الوعي بالخصوصية، أصبحت خدمات البريد المؤقت مثل MailDitch أدوات أساسية لمستخدمي الإنترنت العاديين—وليس فقط للأشخاص الشغوفين بالتقنية.
* **التحقق البيومتري (الحيوي):** تتطور المصادقة الثنائية وتتجاوز الرموز والرسائل النصية القصيرة لتشمل عوامل بيومترية مثل بصمات الأصابع والتعرف على الوجه، مما يجعل اختطاف الحسابات أكثر صعوبة.
* **البريد الإلكتروني اللامركزي:** تعد أنظمة البريد الإلكتروني القائمة على البلوكتشين (Blockchain) بأمان أكبر وتحكم أكبر للمستخدم، على الرغم من أن تبنيها على نطاق واسع لا يزال يستغرق سنوات.
الخلاصة الأساسية: حماية البريد الإلكتروني ليست إعداداً يتم لمرة واحدة بل هي ممارسة مستمرة. ابقَ مطلعاً، وابقَ يقظاً، وكيّف استراتيجياتك مع تطور التهديدات.
### اتخذ إجراءً اليوم: قائمة التحقق الخاصة بحماية بريدك الإلكتروني
هل أنت جاهز لحماية بريدك الإلكتروني الحقيقي من رسائل السبام وهجمات التصيد؟ اتبع خطة العمل هذه:
**إجراءات فورية (قم بها اليوم):**
* [ ] قم بزيارة MailDitch وولّد أول عنوان بريد إلكتروني مؤقت لك.
* [ ] حدد 5 مواقع ويب استخدمت فيها بريدك الحقيقي بينما لا تحتاج إلى ذلك.
* [ ] راجع صندوق واردك وحدد مصادر السبام الواضحة.
* [ ] قم بتفعيل المصادقة الثنائية على حساب بريدك الإلكتروني الرئيسي.
**إجراءات قصيرة المدى (هذا الأسبوع):**
* [ ] أنشئ نظام طبقات البريد الإلكتروني لأنواع الحسابات المختلفة.
* [ ] حدّث كلمات المرور في الحسابات المهمة إلى تركيبات قوية وفريدة.
* [ ] اضبط فلاتر (مرشحات) البريد الإلكتروني لفرز الرسائل الواردة تلقائياً.
* [ ] استخدم البريد المؤقت لتسجيلاتك الخمسة القادمة في مواقع الويب.
**إجراءات طويلة المدى (هذا الشهر):**
* [ ] راجع جميع الحسابات التي تستخدم بريدك الحقيقي وانقل الحسابات ذات الأولوية المنخفضة إلى عناوين ثانوية أو مؤقتة.
* [ ] استخدم برنامج إدارة كلمات المرور لتخزين بيانات الاعتماد بشكل آمن.
* [ ] ثقّف أفراد عائلتك حول التصيد الاحتيالي وأمن البريد الإلكتروني.
* [ ] فكر في الترقية إلى MailDitch Premium للحصول على ميزات محسنة.
**ممارسات مستمرة:**
* قيم المخاطر دائماً قبل مشاركة بريدك الإلكتروني.
* اجعل البريد المؤقت خيارك الافتراضي للتسجيلات غير الضرورية.
* ابقَ على اطلاع بأحدث تكتيكات وتهديدات التصيد الاحتيالي.
* راجع ونظف قائمة حسابات بريدك الإلكتروني بانتظام.
* لا تخفض دفاعاتك أبداً—اليقظة عملية مستمرة.
### الخاتمة: صندوق واردك، شروطك الخاصة
ينبغي أن يكون صندوق الوارد الخاص ببريدك الإلكتروني أداة تخدمك—وليس مصدراً للتوتر، والرسائل العشوائية، والمخاطر الأمنية. من خلال تطبيق الاستراتيجيات الموضحة في هذا الدليل، لا سيما استخدام عناوين البريد الإلكتروني المؤقتة للتسجيلات عالية المخاطر، يمكنك استعادة السيطرة على اتصالاتك الرقمية.
تذكر المبادئ الأساسية:
1. **الوقاية أسهل من العلاج:** يستغرق استخدام عنوان بريد مؤقت ثوانٍ معدودة ويمنع أشهراً من الرسائل العشوائية.
2. **السرية قوة:** يحمي عنوان البريد الإلكتروني المجهول هويتك وخصوصيتك.
3. **المؤقت ليس أقل جودة:** البريد المؤقت المجاني للتحقق غالباً ما يكون أذكى من استخدام عنوانك الحقيقي.
4. **الأمان متعدد الطبقات فعال:** اجمع بين البريد المؤقت وكلمات المرور القوية، والمصادقة الثنائية (2FA)، والتشكك للحصول على أقصى قدر من الحماية.
5. **الأدوات موجودة للمساعدة:** تجعل خدمات مثل MailDitch الحصول على عنوان بريد فوري دون تسجيل أمراً بسيطاً وفعالاً.
إن التهديدات التي تواجه أمن بريدك الإلكتروني حقيقية ومتنامية، لكنك لست عاجزاً. باستخدام الأدوات، والمعرفة، والعادات الصحيحة، يمكنك حماية بريدك الإلكتروني الحقيقي من رسائل السبام وهجمات التصيد في عام 2026 وما بعده.
ابدأ اليوم مع MailDitch—البديل الأفضل لخدمات البريد المؤقت وخط دفاعك الأول ضد التهديدات الرقمية. ولّد عنوان بريدك الإلكتروني المؤقت المجاني الآن واختبر شعور امتلاك صندوق وارد محمي بحق.
خصوصيتك تهمنا. أمانك يهمنا. صندوق واردك يستحق الأفضل.
**احمِ بريدك الإلكتروني الحقيقي. استخدم MailDitch.**
---
## موارد ذات صلة
* [ما هو البريد الإلكتروني المؤقت وكيف يعمل؟]
* [الدليل الكامل للوقاية من التصيد الاحتيالي]
* [أفضل حلول عناوين البريد الإلكتروني المجهولة]
* [بريد مؤقت مجاني للتحقق: شروحات خطوة بخطوة]
* [مقارنة: MailDitch مقابل خدمات البريد المؤقت الأخرى]
**نبذة عن الكاتب:** تم إعداد هذا الدليل بواسطة فريق MailDitch، وهم مدافعون عن الخصوصية ومكرسون لمساعدة المستخدمين على حماية هوياتهم الرقمية من خلال حلول البريد الإلكتروني المؤقتة والآمنة.
**آخر تحديث:** يناير 2026
---
**دعوة لاتخاذ إجراء:**
هل أنت مستعد لإيقاف الرسائل العشوائية والتصيد الاحتيالي إلى الأبد؟
👉 **[ولّد بريدك الإلكتروني المؤقت المجاني الآن]()** - لا يتطلب التسجيل!
انضم إلى آلاف المستخدمين الذين تخلصوا بالفعل من الرسائل العشوائية واستعادوا خصوصية صناديق بريدهم. عنوان بريدك المجهول في انتظارك.
---
**شارك هذا المقال:** ساعد الآخرين على حماية بريدهم الإلكتروني من خلال مشاركة هذا الدليل على وسائل التواصل الاجتماعي. حماية الخصوصية تبدأ بالوعي.