المصادقة الثنائية باستخدام البريد الإلكتروني القابل للتصرف: الأمان دون أي تنازلات
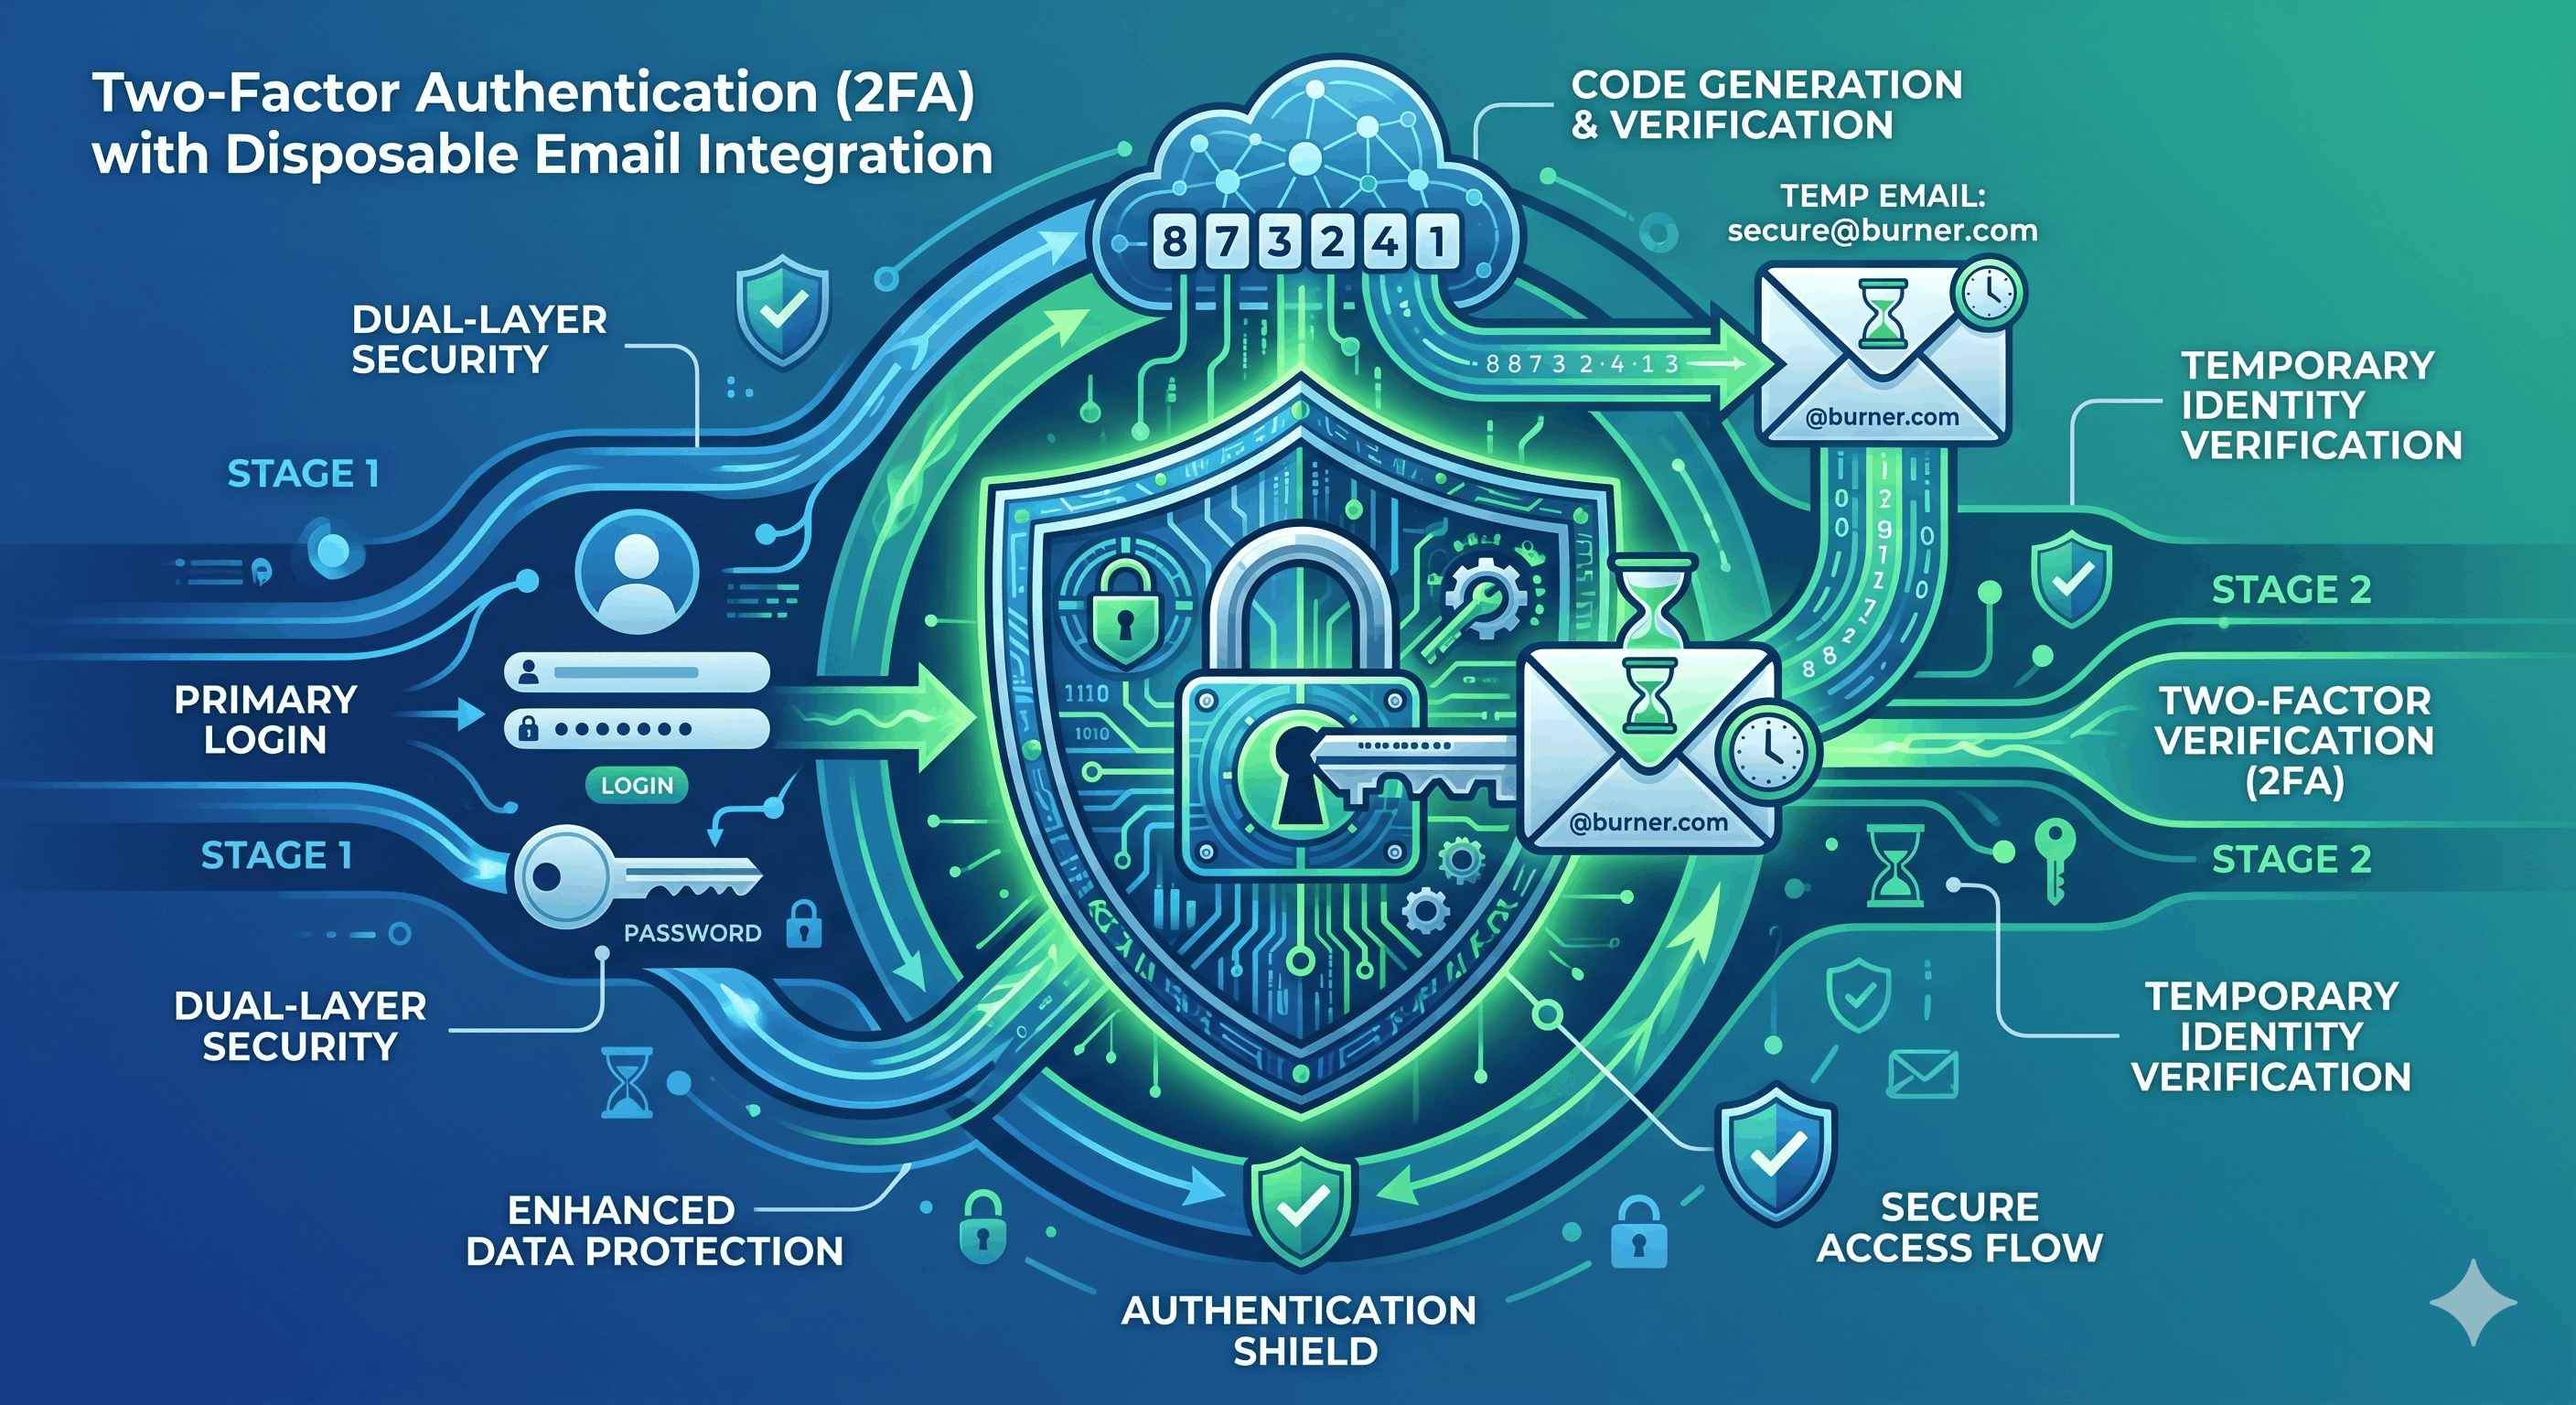
المصادقة الثنائية (2FA) هي ركيزة أساسية لا غنى عنها لأمنك الرقمي.
كل خبير أمني، وكل منصة، وكل دليل إرشادي يخبرك بالشيء نفسه دائماً: قم بتفعيل المصادقة الثنائية (2FA) على كل شيء.
وهم على حق تماماً؛ فالمصادقة الثنائية تقضي على مخاطر الاستيلاء على الحسابات بنسبة تصل إلى 99.9%. وهي الإجراء الأمني الأكثر فعالية على الإطلاق الذي يمكنك تطبيقه لحماية نفسك.
ولكن، هناك مشكلة خفية لا يتحدث عنها أحد:
تتطلب معظم أنظمة المصادقة الثنائية (2FA) إدخال عنوان بريدك الإلكتروني الحقيقي أو رقم هاتفك الصريح. هذا الأمر يخلق تنازلاً فادحاً في خصوصيتك، وإليك أبعاد المعضلة:
معضلة المصادقة الثنائية القائمة على البريد الإلكتروني:
تفعيل المصادقة الثنائية ← حساب أكثر أماناً وحصانة ✓
اشتراط البريد الحقيقي ← انتهاك الخصوصية وانكشاف الهوية ✗
تخزين البريد في قواعد البيانات ← التعرض لمخاطر خرق وتسريب البيانات ✗
بيع البريد أو تسريبه ← استقبال رسائل مزعجة (Spam) للأبد ✗
عدم قبول البريد المؤقت ← غياب أي خيارات لحماية خصوصيتك أونلاين ✗
والتداعيات حقيقية وملموسة بالواقع:
- يصبح بريدك الإلكتروني مرتبطاً بشكل دائم ومكشوف بهذا الحساب.
- تؤدي خروقات البيانات إلى كشف وتسريب إيميل المصادقة الثنائية الخاص بك جنباً إلى جنب مع تفاصيل حسابك.
- لا يمكنك تغيير إيميل الـ 2FA بسهولة دون المخاطرة بفقدان خيارات استرجاع الحساب.
- يتم رفض وحظر عناوين البريد المؤقت من قِبل معظم أنظمة المصادقة الثنائية التقليدية.
- تجد نفسك مجبراً على الاختيار بين: الأمان أو الخصوصية (دون القدرة على حيازة الاثنين معاً).
ولكن، هل أنت مجبر حقاً على هذا التنازل؟
الحقيقة هي: يمكنك حيازة أعلى مستويات الأمان والخصوصية معاً بالتوازي عندما تفهم كيف تعمل المصادقة الثنائية (2FA) هندسياً وتطبقها بشكل استراتيجي بالاعتماد على البريد الإلكتروني المؤقت والمؤمن.
يكشف هذا الدليل الشامل:
✅ كيف تعمل المصادقة الثنائية (2FA) في الواقع (أنواعها الـ 3، ونقاط قوتها، وضعفها الفني)
✅ لماذا يطبق معظم الأشخاص منظومة المصادقة الثنائية بشكل خاطئ وثغرات خطيرة
✅ كيف تستخدم البريد الإلكتروني المؤقت مع الـ 2FA بنجاح واحترافية فائقة دون قيود
✅ الاستراتيجيات البرمجية المخصصة لكل منصة لحصد حماية فولاذية + خصوصية مطلقة
✅ المنهجية الهجينة (The Hybrid Approach): حيازة أفضل المزايا من كل العوالم بالتوازي
✅ آليات النسخ الاحتياطي واسترجاع الحسابات بأمان ودون تعريض الخصوصية لأي تنازلات
✅ التكتيكات البرمجية المتقدمة ل صياغة أمان سيبراني لا يمكن اختراقه أونلاين
✅ أبرز الأخطاء الشائعة والقاتلة التي تدمر معايير الأمان والخصوصية معاً في آن واحد
سواء كنت مهتماً بالجانب الأمني، أو تركز على حماية خصوصيتك، أو تستهدف الاثنين معاً، فإن هذا الدليل سيرشدك لكيفية تطبيق نظام مصادقة ثنائية صلب دون التضحية بخصوصية بريدك الإلكتروني.
فهم الأبعاد الهندسية للمصادقة الثنائية (2FA)
قبل الشروع في تحسين المنظومة، دعنا نفهم أولاً كيف تعمل المصادقة الثنائية تقنياً.
ما هي المصادقة الثنائية؟
التعريف الفني: تتطلب المصادقة الثنائية (2FA) تقديم نوعين مختلفين من بيانات الاعتماد والتحقق للسماح بالوصول إلى الحساب: شيء تعرفه (كلمة المرور) بالإضافة إلى شيء تمتلكه (هاتف، بريد إلكتروني، مفتاح أمان) أو شيء يمثلك بيولوجياً (بصمة الإصبع أو الوجه).
عوامل التحقق والمصادقة الثلاث:
العامل 1: شيء تعرفه (Something You Know)
أبرز الأمثلة:
- كلمة المرور التقليدية (Password)
- رمز التعيين الرقمي القصير (PIN)
- الإجابات البرمجية لـ أسئلة الأمان
مستوى الحماية: متوسط الكفاءة
نقاط الضعف: قابل للاختراق، التخمين، أو السقوط في فخاخ الهندسة الاجتماعية (Phishing)
ملاحظة: لا يكفي وحده نهائياً لتأمين الحسابات الحساسة والمصيرية لأعمالك
العامل 2: شيء تمتلكه (Something You Have)
أبرز الأمثلة:
- هاتف ذكي (تلقي الأكواد عبر الرسائل النصية القصيرة SMS)
- حساب بريد إلكتروني (روابط أو أكواد تفعيل وتأكيد الربط الفني)
- تطبيقات المصادقة والأوثنتيكيتور لـ توليد الأكواد اللحظية (TOTP Apps)
- مفاتيح الأمان الفيزيائية والصلبة الموصلة بالحواسب (Hardware Keys مثل YubiKey)
مستوى الحماية: بالغ الارتفاع والتحصين السيبراني
نقاط الضعف: قابل للضياع أو الفقدان الفيزيائي (ولكن يصعب اختراقه عن بعد)
المحصلة عند دمج العوامل: تشييد حصن أمني بالهيكل والدعائم الرقمية لحسابك
العامل 3: شيء يمثلك بيولوجياً (Something You Are)
أبرز الأمثلة:
- بصمة الإصبع الصريحة (Fingerprint)
- بصمة التعرف على ملامح الوجه (Face ID)
- المسح الضوئي لـ شبكية العين والقزحية
- تقنيات وأنظمة التوثيق والتعرف على نبرات الصوت
مستوى الحماية: فائق الارتفاع والفرادة
نقاط الضعف: يستحيل تعديله أو صياغته مجدداً في حال تعرضت البيانات البيومترية للتسريب
طبيعة الاستخدام: يُدمج دورياً كطبقة تحقق إضافية مع شتى العوامل الأخرى
القاعدة السيبرانية: المصادقة الثنائية الحقيقية = تتطلب دمج عاملين مختلفين تماماً بداخل المعاملة.
الأنواع الأربعة لـ أنظمة المصادقة الثنائية (2FA)
النوع 1: المصادقة القائمة على الرسائل النصية القصيرة (SMS-Based 2FA)
آلية سير المعاملة البرمجية داخل خوادم المنصة:
1. إدخال اسم المستخدم وكلمة المرور بداخل حقول الموقع.
2. تطلق المنصة أوتوماتيكياً كود تفعيل قصير ل رقم هاتفك المسجل عبر شبكات الـ SMS.
3. تقوم بكتابة وإدخال الكود اللحظي المستلم بداخل حقل التحقق ب المنصة.
4. تمنحك الخوارزميات صلاحيات الدخول والولوج للوحة التحكم بنجاح.
أبرز المزايا والخصائص:
✓ سهولة بالغة بداخل التصفح والاستخدام لكافة فئات البشر
✓ لا يتطلب تثبيت أو ربط أي تطبيقات إضافية بالهاتف
✓ يعمل بكفاءة على شتى أنواع الهواتف الذكية والتقليدية القديمة
✓ مألوف تماماً لكافة مستخدمي الويب وقطاعات الأعمال
أبرز العيوب والثغرات الفنية الحادة:
✗ بالغ الانكشاف والسقوط أمام هجمات وعمليات قرصنة شرائح الاتصال (SIM Swapping)
✗ يمكن اعتراض نصوص رسائل الـ SMS أو التقاطها عبر ثغرات شبكات الاتصال الدولية
✗ يشترط كتابة وكشف رقم هاتفك الشخصي الفعلي علناً (انتهاك حاد للخصوصية)
✗ يتوقف تماماً ويعجز عن العمل في حال انقطاع التغطية أو غياب إشارات الشبكة
✗ يمثل أضعف وأقل أنواع أنظمة المصادقة الثنائية كفاءة وحماية سيبرانية بالويب
معدل تقييم مستوى الحماية والأمان: 6/10 معدل تقييم مستوى الخصوصية: 3/10 (بسبب كشف رقم الهاتف الحقيقي).
النوع 2: المصادقة القائمة على البريد الإلكتروني (Email-Based 2FA)
آلية سير المعاملة البرمجية داخل خوادم المنصة:
1. كتابة وإدخال اسم المستخدم وكلمة المرور بداخل استمارة الموقع.
2. يبث النظام كوداً سرياً أو رابط تفعيل فوري لصندوق الوارد لحساب بريدك المسجل.
3. تتوجه للإنبوكس وتضغط على الرابط البرمجي أو تنقل كود التحقق للمنصة.
4. يتم توثيق العملية وتمنحك الخوارزميات صلاحيات تصفح الحساب بسلام.
أبرز المزايا والخصائص:
✓ لا يشترط كشف أو تقديم أي أرقام هواتف ذكية بداخل حقول المنصات
✓ يعمل بمرونة وسلاسة فائقة من واقع أي جهاز أو حاسوب متصل بالشبكة
✓ ميسر للغاية بداخل عمليات الدمج والتطبيق التقني ب كواليس المواقع
✓ يمثل خياراً احتياطياً ممتازاً لإنقاذ الحساب في حال فقدان الهاتف الفيزيائي
أبرز العيوب والثغرات الفنية الحادة:
✗ يتحول حساب بريدك الإلكتروني لـ (نقطة فشل واحدة مركزية Single Point of Failure)
✗ وقوع اختراق أو سقوط لإيميلك الرئيسي يعني الالتفاف وتجاوز نظام الـ 2FA لكافة حساباتك
✗ يتطلب البقاء رهن اشتراط الوصول الدائم وال مستمر لصندوق الوارد طوال التشغيل
✗ تخزين نصوص بريدك بداخل قواعد بيانات المنصات يعرضك ل مخاطر التسريبات السيبرانية
✗ ترفض وتحظر خوادم المنصات الكبرى قبول أو تفعيل حسابات خدمات البريد المؤقت التقليدية
معدل تقييم مستوى الحماية والأمان: 7/10 معدل تقييم مستوى الخصوصية: 4/10 (بسبب انكشاف البريد الرئيسي).
النوع 3: المصادقة القائمة على برمجيات وتطبيقات الأجهزة الذكية (App-Based 2FA - TOTP)
آلية سير المعاملة البرمجية داخل خوادم المنصة:
1. تثبيت برمجيات وأنظمة الأوثنتيكيتور بالهاتف (مثل Google Authenticator أو Authy).
2. مسح رمز الاستجابة السريعة (QR Code) ل دمج وربط وتوصيل الحساب بالنظام سراً لمرة واحدة.
3. يشرع التطبيق في توليد وإنتاج أكواد سرية متغيرة تلقائياً بناءً على الوقت (تتجدد كل 30 ثانية).
4. كتابة وإدخال الكود اللحظي القائم حالياً بداخل شاشة التطبيق ل إتمام الولوج واللوجين بسلام.
5. تعمل المنظومة محلياً بالكامل بداخل جهازك ودون الحاجة لتوفر أي اتصالات بشبكات الإنترنت.
أبرز المزايا والخصائص:
✓ يمثل الخيار البرمجي الأكثر أماناً وحصانة وكفاءة ل عامة متصفحي الويب
✓ يعمل بكفاءة تامة بداخل البيئات والمناطق المفتقرة ل التغطية وشبكات الويب (Offline)
✓ ينفي تماماً ويحظر أي اشتراطات ل تقديم أو كتابة رقم هاتفك الصريح بالمنصات
✓ لا يتطلب كشف أو ربط بيانات إيميلك الشخصي الحقيقي بداخل أنظمة الـ 2FA للموقع
✓ يتميز بمستويات حصانة بالغة القوة والصلابة بداخل مكافحة وإحباط فخاخ الهندسة الاجتماعية
✓ يتم إنتاج وتوليد الأكواد محلياً بداخل شريحة معالج هاتفك ويستحيل اعتراضها عبر الشبكة
أبرز العيوب والثغرات الفنية الحادة:
✗ يتطلب التزام المستخدم البشري ب تثبيت وتهيئة برمجيات الأوثنتيكيتور بالهاتف أولاً
✗ تعرض الهاتف للضياع أو التلف الفيزيائي دون حيازة نسخ احتياطية ينجم عنه قفل الحساب (Lockout)
✗ يتطلب بضع خطوات إضافية مقتضبة مقارنة بـ ميزات التفعيل التلقائي ل رسائل الـ SMS
معدل تقييم مستوى الحماية والأمان: 9.5/10 معدل تقييم مستوى الخصوصية: 9/10 (أدنى مستويات مشاركة البيانات).
النوع 4: مفاتيح الأمان الفيزيائية والصلبة (Hardware Security Keys)
آلية سير المعاملة البرمجية داخل خوادم المنصة:
1. حيازة وشراء مفتاح أمان فيزيائي صلب يدعم التشفيرات العالية (مثل YubiKey أو Titan).
2. تسجيل وتوصيل وربط المفتاح الفيزيائي بداخل خيارات الحماية والأمان ل ملف حسابك بالويب.
3. عند الولوج: كتابة كلمة المرور ثم إدخال أو ملامسة مفتاح الأمان بجهاز الحاسوب أو الهاتف.
4. توثيق الشفرات والتحققات الفورية وتمنحك الخوارزميات أذونات تصفح لوحاتك بسلام كامل.
أبرز المزايا والخصائص:
✓ المعيار الذهبي والأقوى والأكثر تحصيناً بالوجود وحظر كافّة أشكال الهجمات السيبرانية
✓ يجعل من نجاح فخاخ الهندسة الاجتماعية وهجمات التصيد الاحتيالي مسألة مستحيلة تقنياً بنسبة 100%
✓ لا يشترط نهائياً كشف أو تقديم أي بيانات تخص رقم هاتفك أو بريدك الصريح للعامة أونلاين
✓ يعمل بكفاءة تامة محلياً ودون الحاجة لتوفر أي اتصالات سحابية أو شبكات ويب بداخل خوادمه
✓ حيازة أعلى مستويات السيادة الرقمية والخصوصية الفولاذية المطلقة لكامل اتصالاتك بالويب
أبرز العيوب والثغرات الفنية الحادة:
✗ يتطلب نفقات مالية لشراء القطعة الفيزيائية (تتراوح أسعارها ما بين 25 إلى 50 دولار كاش)
✗ تعرض المفتاح للضياع أو السرقة الفيزيائية يستلزم حيازة مفتاح احتياطي بديل للأنظمة سلفاً
✗ يستوجب تمليك الموظف ل مفتاح أمان احتياطي (Backup Key) ومسجل بذات الحساب للحظر
✗ تعجز بعض المواقع والمنصات الرقمية الصغيرة أو القديمة عن دعم أو توفير الربط الفني له
معدل تقييم مستوى الحماية والأمان: 10/10 معدل تقييم مستوى الخصوصية: 10/10 (صفر مشاركة أو انكشاف للبيانات).
أبعاد تحدي دمج البريد الإلكتروني المؤقت مع أنظمة الـ 2FA
**لماذا تسجل خيارات استخدام خدمات البريد المؤقت التقليدية عجزاً أو فشلاً بداخل التعامل مع المصادقة الثنائية؟**
المشكلة الأولى: السياسات والقيود الحازمة للمنصات الكبرى (Platform Restrictions)
تفرض أنظمة الفحص والأمن السيبراني للمواقع الكبرى حظراً آلياً وصارماً يستهدف رصد ومنع:**
- شتى النطاقات والدوامينات التابعة ل خدمات البريد الإلكتروني المؤقت والعشوائي المجاني (Disposable Email).
- حسابات البريد الإلكتروني العابرة والمجهولة الهوية التي تفتقر ل السجلات الرقمية الرسمية الموثقة.
- أنماط التسمية وصياغات الإيميل العشوائية والمشبوهة والتي تماثل تحركات البوتات البرمجية بالويب.
الهدف الحقيقي للمواقع: الحد من ممارسات الاحتيال، إنشاء الحسابات الوهمية، ومنع سياقات إساءة الاستخدام للأنظمة.
العواقب والتداعيات الفنية ضدك: رفض فوري وصارم يمنع كتابة أو اعتماد البريد المؤقت العشوائي بداخل حقول الـ 2FA.
أبرز رسائل الخطأ وال حظر الشائعة بداخل لوحات التحكم بالمواقع:**
❌ "مزود البريد الإلكتروني هذا غير مسموح به بداخل أنظمتنا؛ يرجى تغيير الحساب فوراً."
❌ "يرجى كتابة وإدخال عنوان بريد إلكتروني دائم وموثق ل صيانة مستويات الأمان بحسابك."
❌ "لا يمكن تفعيل أو إنقاذ خيارات المصادقة الثنائية بالاعتماد على حسابات الإيميل المؤقت."
المشكلة الثانية: الاشتراطات الصارمة لمعايير الموثوقية والاستمرارية (Reliability Requirements)
تستلزم وتتطلب عمليات إدارة وتشغيل ميزات المصادقة الثنائية (2FA) توفر الشروط التقنية الأربعة التالية:**
- بقاء واستقرار خوادم البريد الإلكتروني وجعل علبة الوارد قابلة للولوج والدخول السلس بداخل أي وقت طوال العام.
- ميزات التسليم الفوري واللحظي (Instant Delivery) لكافة الأكواد والرسائل ل حظر انتهاء صلاحيتها الزمنية القصيرة.
- توافر الحساب وال صندوق على المدى الطويل وضمان صيانة خطوط اتصالاته ومحتوياته وعزلها عن مخاطر الحذف الفجائي.
- تمليك المستخدم القدرة الفورية والكاملة على استقبال روابط وعروض الإنقاذ واسترجاع الحساب بداخل الحالات الطارئة.
أبرز تحديات خدمات ومواقع البريد المؤقت التقليدية والعشوائية بالويب المعاصر:**
- تعرض الصندوق للزوال والانتهاء التلقائي والمحو التام لكافة محتوياته ورسائله قبل حاجتك الفنية لإعادة الدخول.
- تسجيل فترات تأخير أو بطء بداخل فترات استقبال أو معالجة رسائل وأكواد التحقق؛ مما يتسبب في انتهاء صلاحية الكود.
- قيام المستخدم ب حرق وإلغاء الصندوق البريدي؛ مما يجعله في وضعية العجز التام وال انقطاع عن خوادم المنصة المستهدفة.
- استحالة تامة ل إعادة توليد أو فتح ذات الحساب المستعار مجدداً؛ مما يتسبب في ضياع وقفل حساباتك للأبد ب كواليس النظام.
الهواجس الحقيقية للمنصات الرقمية: خوف حازم من قيام المستخدم ب قفل حساباته ومنع نفسه من الدخول؛ وإغراق الدعم الفني بطلبات الإنقاذ.
المشكلة الثالثة: صلاحيات الوصول ل قنوات وآليات استرجاع وإعادة تفعيل الحسابات (Recovery Access)
تستلزم وتتطلب عمليات إدارة وتأمين خطط إنقاذ واسترجاع الحسابات المقفلة بالويب توفر المعايير الثلاث التالية:**
- حتمية توفر صلاحيات دخول ميسرة وآمنة لصندوق الوارد للبريد الإلكتروني المخصص ل عمليات الـ 2FA والإنقاذ بالشركة.
- بقاء واستمرار وجود الحساب البريدي بداخل خوادم الويب واستبعاد شتى احتمالات حذفه أو إلغائه أو تجميد خياراته الفنية.
- الجاهزية التشغيلية الكاملة ل استقبال وقراءة شتى روابط وأكواد ومستندات تأكيد الهوية الصادرة من إدارة المنصة أونلاين.
التهديدات والمخاطر السيبرانية الناشئة عن خيارات الاستعانة ب البريد المؤقت العشوائي وال ركيك الحماية السيبرانية:**
- حدوث سيناريوهات الانتهاء التلقائي والزوال الكامل لعمر الصندوق البريدي المؤقت وتلاشيه من الوجود كلياً بالخلفية.
- تفعيل أمر الحرق والتدمير الشامل للإيميل العابر دون الانتباه لوجود حسابات مصيرية مرتبطة هندسياً به ب كواليس النظام.
- عجز تام ومطلق عن استقبال روابط الإنقاذ؛ مما يتسبب في قفل إمبراطوريتك الرقمية وضياع حساباتك للأبد وبدون أي حلول.
الحل التكنولوجي الاستراتيجي: التطبيق الميداني والمنهجي المحكم للمنظومة
**الاستراتيجية 1: مصفوفة المستويات الطبقية وتوزيع الحسابات بناءً على معدلات الخطورة (The Tiered 2FA Approach)**
المستوى الطبقي الأول: الحسابات المصيرية والحيوية بالغة الحساسية والخطورة (Tier 1 - Critical Accounts)
أبرز الأمثلة والجهات المندرجة بداخل هذا النطاق التشغيلي الحرج والمصيري ل صيانة ممتلكاتك وثرواتك المادية:**
- الحسابات والمنصات البنكية والمصرفية والائتمانية والدوائر الاستثمارية ومحافظ العملات المشفرة (Financial Accounts).
- البوابات والمنصات الرقمية وسجلات الرعاية الصحية والطبية والعيادات وحسابات شركات التأمين الصحي الحامية لسلامة حياتك.
- الدوائر والهيئات والمواقع والمنصات الحكومية والرسمية والسيادية التابعة للدولة (المعاملات والأوراق الرسمية الموثقة ببلدك).
- حساب بريدك الإلكتروني المركزي والأساسي الحاكم لمسيرتك المهنية ومراسلات التوظيف وعقود المشتريات المصيرية لشركتك.
بروتوكول وأنظمة المصادقة الثنائية (2FA) الإلزامية والصارمة الواجب إنفاذها لحماية اتصالات هذا المستوى بالملي:**
✓ تفعيل ميزات المصادقة القائمة على برمجيات وتطبيقات الأجهزة الذكية ل توليد الأكواد اللحظية (App-Based TOTP) - كخيار أساسي ومركزي.
✓ دمج وتسجيل واستغلال مفاتيح الأمان الفيزيائية والصلبة (Hardware Security Keys مثل YubiKey) - كمعيار ذهبي فائق الحصانة والأمان.
✓ الاستعانة ب حساب بريدك الإلكتروني الشخصي الفعلي والصريح - كخيار احتياطي وللطوارئ القصوى وبحدود ضيقة جداً وفي حال إجبار النظام لك.
موقف وخيارات الاستعانة ب البريد المؤقت بداخل معاملات هذا المستوى الحرج: يحظر حظراً باتاً وقاطعاً استخدام أي إيميل مؤقت هنا (مخاطرة فادحة).
المسوغات والأبعاد الاستراتيجية للقرار: ترجح وتتصدر معايير الحماية الرقمية والأمان السيبراني الفولاذي (Security) على حساب اعتبارات الخصوصية (Privacy).
المستوى الطبقي الثاني: الحسابات والمنصات الهامة ومتوسطة الأولوية التشغيلية بالشركة (Tier 2 - Important Accounts)
أبرز الأمثلة والجهات المندرجة بداخل هذا النطاق التشغيلي بالويب ل إدارة معاملات طواقم الموظفين لشركتك:**
- منصات ومواقع التجارة الإلكترونية والتبضع والشراء أونلاين ومتاجر الإنترنت الكبرى (مثل حسابات Amazon ومثيلاتها بالأسواق).
- الحسابات والمنصات المهنية والرسمية المخصصة ل إدارة البراند الشخصي والتوظيف وبناء العلاقات التجارية (مثل حساب LinkedIn للبيزنس).
- منصات وشبكات التواصل الاجتماعي والترفيه وبث مقاطع الفيديو وحسابات القنوات العمودية التخصصية وال نيتشات المتنوعة.
- مساحات التخزين السحابية والملفات والبرمجيات وأدوات العمل وال ربط البرمجي اليومية للمؤسسة (SaaS Tools & Cloud Storage).
بروتوكول وأنظمة المصادقة الثنائية (2FA) الإلزامية والصارمة الواجب إنفاذها لحماية اتصالات هذا المستوى بالملي:**
✓ تفعيل ميزات المصادقة القائمة على برمجيات وتطبيقات الأجهزة الذكية ل توليد الأكواد اللحظية (App-Based TOTP) - كخيار أساسي ومركزي مفرغ.
✓ الاستعانة ب خدمات وميزات باقة خطة منصة MailDitch Premium الاحترافية لقطاعات الأعمال والشركات - كقناة إيميل احتياطية للأنظمة.
  • المكاسب والفوائد الفنية: حيازة ميزات فترات استبقاء وأرشفة زمنية مطولة وممتدة وغير قابلة للانتهاء؛ تضمن صيانة وحماية الحساب للأبد سراً.
✓ الاستعانة ب حساب بريدك الإلكتروني الشخصي الفعلي والصريح - كخيار دفاعي أخير وللطوارئ الهيكلية الفجائية والانهيارات التقنية للخوادم.
موقف وخيارات الاستعانة ب البريد المؤقت بداخل معاملات هذا المستوى الهام: نعم وبقوة (بشرط قصر الاستخدام على باقات Premium الموثقة والمحمية).
المكاسب والجدوى الاقتصادية والسيبرانية المحققة: حصد المعادلة الذهبية وتطبيق أرقى معايير الحماية الرقمية الشاملة بالتوازي مع صيانة كامل الخصوصية.
المستوى الطبقي الثالث: الحسابات والمنصات المنخفضة الخطورة وعمليات العبور العابرة بالويب (Tier 3 - Low-Risk Accounts)
أبرز الأمثلة والجهات المندرجة بداخل هذا النطاق التشغيلي العابر والمحدود الأثر الفني بداخل البنية التحتية لشركتك:**
- المنتديات والمجتمعات الرقمية والمدونات المفتوحة وحسابات التصفح والقراءة العابرة ل محتويات المواقع أونلاين عبر الشبكة.
- الخدمات والبرمجيات والمواقع والتطبيقات التجريبية والمستغلة لمرة واحدة فقط ل غايات حصد منفعة فنية مقتضبة وإغلاق الحساب فورا.
- الحسابات والمنصات الاستكشافية المخصصة ل فحص واختبار خوارزميات الويب، وتجارب صناعة محتوى جريء ب ممارسات الماركتنج للفريق.
- الحسابات والملفات المستحدثة ل غايات الدخول في المسابقات الرقمية وحملات السحب وتفعيل قسائم الخصومات والكوبونات السعرية للمتاجر.
بروتوكول وأنظمة المصادقة الثنائية (2FA) الإلزامية والصارمة الواجب إنفاذها لحماية اتصالات هذا المستوى بالملي:**
✓ تفعيل ميزات المصادقة القائمة على برمجيات وتطبيقات الأجهزة الذكية ل توليد الأكواد اللحظية (TOTP) - بداخل حال توفرها ودعم المنصة للربط الفني.
✓ الاستعانة ب خدمات وميزات باقة خطة MailDitch Free القياسية والمجانية بالكامل بالويب - بداخل حال كان النظام يفرض المصادقة البريدية حصرياً.
✓ إلغاء وتجميد خيارات تفعيل ميزات الـ 2FA بالكامل بداخل هذا الحساب - بداخل حال كانت محتوياته تفتقر للأهمية وقبول تضحية وضياع الحساب (Accept Risk).
موقف وخيارات الاستعانة ب البريد المؤقت بداخل معاملات هذا المستوى العابر: نعم كلياً وتلقائياً (الاعتماد الكامل على الصناديق القياسية أو العابرة).
المكاسب والفوائد التشغيلية والسيبرانية المستفادة: حيازة السيادة المطلقة وأعلى مستويات الخصوصية الفولاذية؛ وقصر الحماية على الحدود المقبولة تجارياً.
الاستراتيجية 2: تفعيل المصادقة القائمة على التطبيقات (القطع التام والكامل لصلة البريد الإلكتروني بنظام الـ 2FA)
**المنهجية والحل التكنولوجي الأقوى كفاءة وحصانة: صيانة وتشغيل ميزات الـ 2FA بالاعتماد حصرياً على تطبيقات الأوثنتيكيتور المشفرة محلياً.**
**كيف تساهم هذه الاستراتيجية المتقدمة بداخل نسف وبتر شتي المخاطر وانتهاكات الخصوصية من منبعها فوراً؟**
تتميز منظومة المصادقة الثنائية القائمة على تطبيقات الأجهزة الذكية بكونها تؤدي وظائفها الفنية بالتالي:**
✓ تعجز وتمنع خوادم المنصات من فرض أي اشتراطات تلزمك ب تقديم أو كتابة أو ربط إيميلك الشخصي الحقيقي بنظام الـ 2FA نهائياً.
✓ تنفي تماماً وتحظر كافّة متطلبات وممارسات كشف أو كتابة أرقام هواتفك الذكية الصريحة بداخل حقول التوثيق والمصادقة بالمواقع أونلاين.
✓ تمنح المستخدم البشري السيادة المطلقة وأعلى مستويات الخصوصية الفولاذية (صفر مشاركة أو تسريب للبيانات الحيوية مع الجهات الخارجية).
✓ تتيح لك إمكانية استغلال وتوظيف عناوين البريد المؤقت الحامية بداخل عمليات إنشاء وتفعيل وتدشين ملفات الحسابات بالمواقع بسلام كامل.
✓ تمتاز بمستويات أمان وحصانة سيبرانية تفوق بمراحل قياسية شتى خيارات وقنوات المصادقة التقليدية القائمة على الإيميل أو رسائل الـ SMS.
خطوات مسار وآلية العمل البرمجية ل إتمام تسجيل الدخول الآمن بداخل مفاصل إمبراطوريتك الرقمية بالشركة:**
1. إطلاق عملية إنشاء وتفعيل الحساب بداخل الموقع بالاعتماد حصرياً على إيميل معزول ومستخلص من خوادم منصة MailDitch للأعمال.
2. استقبال وقراءة كود التحقق والتأكيد الأولي لمرة واحدة فقط بداخل صندوق بريدك المؤقت المعزول وتفعيل الحساب بداخل المنصة بنجاح.
3. التوجه مباشرة لقسم الحماية والأمان بالمنصة وتفعيل ميزات المصادقة القائمة على تطبيقات الأجهزة الذكية (App-Based 2FA).
4. مسح رمز الاستجابة السريعة (QR Code) بواسطة هاتف الذكي وتثبيت الحساب بداخل تطبيق الأوثنتيكيتور المشفر ل يبدأ ب توليد الأكواد محلياً.
5. تحميل وحفظ وتأمين الأكواد الاحتياطية ورموز الطوارئ ل عمليات الاسترجاع بداخل مساحات برمجية مستقلة وبالغة القيود الأمنية بالشركة.
6. حرق وإعدام وتدمير وإلغاء عنوان البريد المؤقت العابر فوراً وبأمان تام؛ لكون نظام الـ 2FA أصبح يعمل الآن هندسياً بمعزل تام عن الإيميل.
آليات التشغيل وتصفح الحسابات طوال الفترات القادمة من أعمالك بداخل الساحات الرقمية للويب:**
- خطوت تسجيل الدخول اليومية: كتابة اسم المستخدم وكلمة المرور + إدخال الكود اللحظي القائم حالياً بداخل شاشة تطبيق الأوثنتيكيتور بهاتفك بالملي.
- انعدام تام وفوري ومطلق لأي حاجة أو اشتراط يوجب فتح أو تفقد أو استخدام حساب بريد إلكتروني أو استقبال رسائل نصية أونلاين عبر الشبكة.
- يتحول عنوان البريد المؤقت القديم وال مستغل بداخل كواليس عمليات التأسيس الأولى ل مسألة عديمة القيمة والأثر الفني بداخل سياقات نظام الـ 2FA الحالي.
- حصد المعادلة الذهبية وصيانة وحماية أصولك الرقمية وممتلكاتك وثرواتك المعرفية بأرقى معايير الحماية السيبرانية بالتوازي مع صيانة كامل الخصوصية.
**قائمة المنصات والبرمجيات التخصصية والموصى بتبنيها وتثبيتها بداخل هواتف طواقم موظفي شركتك:**
1. تطبيق Authy العالمي المحصن ل حماية اتصالات المجموعات وفرق العمل بالشركات الكبرى:**
   ✓ يدعم ميزات تشييد وإنشاء حزم النسخ الاحتياطي التلقائي لكافة الحسابات بداخل السحب وتشفير البيانات بأرقى معايير الحماية الدولية (Encrypted).
   ✓ يتيح خيارات مرنة تضمن مزامنة وتوصيل وربط شتى الأكواد والحسابات بالتوازي بداخل مجموعة متنوعة من الأجهزة الذكية والحواسب (Multi-device).
   ✓ ييسر مسارات وعمليات استرجاع وإعادة تفعيل الحسابات وصناعة الأكواد اللحظية بداخل كواليس الفترات الكارثية وحوادث ضياع أو تلف الهواتف.
2. تطبيق Google Authenticator التابع لمنظومة غوغل الفنية ل تصفح ميسر بالويب المعاصر:**
   ✓ يمتاز بتصميم واجهات بالغة البساطة، السلاسة، والنقاء التصفحي الخالي تماماً من التعقيدات والخطوات الإجرائية المجهدة ليومك.
   ✓ انعدام مطلق لأي متطلبات تشترط إنشاء حساب مستخدم أو كتابة بيانات شخصية لبدء تشغيله وتوليد الأكواد البرمجية محلياً بالهاتف.
   ✗ عجز فني عن توفير خيارات النسخ السحابي الآلي (مما يستوجب إلزامية تصوير وحفظ لقطات الشاشة ل رموز الـ QR كحل احتياطي فولاذي صخر).
3. تطبيق Microsoft Authenticator التابع لمنظومة مايكروسوفت ل إدارة قطاعات الأعمال والمؤسسات:**
   ✓ دعم كامل ل ميزات إنشاء حزم النسخ الاحتياطي السحابي المشفر لكافة الحسابات وال سجلات بداخل خوادم الأنظمة التابعة ل شركتك بالويب.
   ✓ دعم ميزات التنبيهات الفورية الفورية وتقنيات ميزات التأكيد التلقائي عبر خيارات الضغط بنقرة واحدة (Push Notifications) لتسهيل الدخول.
   ✓ توافق كامل وتام وتزامن ميسر بداخل تشغيله وتصفحه عبر مجموعة متنوعة من الأجهزة والأنظمة الذكية التابعة لطواقم موظفيك بالفريق.
4. تطبيق 2FAS التخصصي المفتوح المصدر والموجه ل عشاق ومحترفي الخصوصية الفولاذية والمجهولية (Open Source):**
   ✓ صياغة وهندسة وبناء كامل مفاصل النظام والبرمجيات ل تضع اعتبارات حماية وصيانة الخصوصية الفولاذية كشرط جوهري ومركزي صخر.
   ✓ انعدام تام لأي اتصالات سحابية أو خوادم خارجية؛ وقصر تخزين وتوليد وصيانة شفرات الحسابات محلياً بداخل مساحة هاتفك الآمنة (Local Only).
   ✓ كود برمجي مفتوح المصدر بالكامل (Open Source) متاح للفحص والتدقيق والتحليل والتحقق المستمر من قِبل كبار الخبراء والمنظمات الدولية ل حظر الثغرات.
الاستراتيجية 3: الاستعانة بـ مفاتيح الأمان الفيزيائية والصلبة (المعيار الفولاذي والذهبي المطلق للحماية الرقمية)
**لماذا يمثل دمج مفاتيح الأمان الفيزيائية الصلبة مع خيارات استخدام البريد المؤقت التوليفة الأكثر ذكاءً وحصانة بالوجود؟**
على صعيد اعتبارات صيانة وحماية الخصوصية الفولاذية المطلقة بالويب (Privacy Features):**
✓ انعدام مطلق وبتر كامل لكافة المتطلبات أو القيود التي تشترط كتابة أو تقديم أو ربط بريدك الإلكتروني الشخصي الحقيقي بنظام الـ 2FA للأبد.
✓ حظر تام وقفل محكم يمنع خوادم المنصات والمواقع من فرض شروط تلزمك ب كتابة أو تقديم أرقام هواتفك الذكية الصريحة بداخل حقول التوثيق.
✓ حظر كافّة ممارسات التتبع، تجميع البيانات، أو تقفي البصمات الرقمية لهويتك وسلوكك التصفحي من قِبل شبكات الإعلانات أونلاين عبر الشبكة.
✓ تمليك ومنح المستخدم البشري صلاحيات إنشاء وتفعيل عدد ضخم ومتنوع من الحسابات والمنصات المستعارة والمجهولة الهوية بأمان سيبراني تام.
على صعيد اعتبارات صيانة وحماية الأمن الرقمي والحصانة الفولاذية ضد الهجمات (Security Features):**
✓ يجعل من نجاح فخاخ الهندسة الاجتماعية وهجمات التصيد الاحتيالي والالتقاط المخادع لكلمات المرور مسألة مستحيلة تقنياً بنسبة 100% كاملة.
✓ يستحيل اختراقه، أو الالتفاف عليه، أو قرصنة شفراته وحسابه عن بعد؛ ل كونه يشترط إلزامية التواجد وال ملامسة الفيزيائية للقطعة الصلبة بالحاسوب.
✓ قصر وصيانة وحصر صلاحيات الولوج والدخول السلس لكافة لوحات تحكم حساباتك ومنصاتك على شخصك الكريم والممسك بالقطعة الفيزيائية يدوياً.
✓ يمثل أقوى وأعتى وأصلب خطوط الدفاع السيبراني الحامية ل استقرار ونمو بيزنس أعمالك وثرواتك المعرفية بداخل شتى بقاع الفضاء المفتوح بالويب.
مسارات عمليات التوافق والدمج الفني السلس للحسابات (Perfect Privacy + Bulletproof Security System):**
- خطوت تسجيل الدخول والإنشاء: توليد بريد مؤقت معزول من MailDitch ← تفعيل الحساب لمرة واحدة ← تسجيل وربط مفتاح الأمان الفيزيائي بنظام الـ 2FA.
- النتيجة الفورية المحققة: يتحول عنوان البريد الإلكتروني المؤقت ل مسألة عابرة وعديمة الأهمية والأثر الفني؛ وتخلو المنظومة من ثغرات الانكشاف للأبد.
**خطوات خطة ومصفوفة التطبيق العملي والميداني ل تدشين منظومة مفاتيح الأمان بداخل شركتك بالملي:**
1. إجراءات الشراء والامتلاك التكتيكي للترسانة الفيزيائية لحمايتك وسحق شتي المخاطر والأضرار السيبرانية:**
   - قم ب شراء حزمة تحتوي على مفتاحي أمان فيزيائيين بالتوازي يدعمان ميزات الربط اللاسلكي (مثل مفتاح YubiKey 5 NFC بمتوسط كلفة 45 دولار للقطعة).
   - المفتاح الأول: تعيينه وتسميته ليكون مفتاح أمانك المركزي والرئيسي واليومي والمسؤول عن إدارة عمليات تسجيل دخولك لكافة حساباتك بالويب (Primary Key).
   - المفتاح الثاني: تعيينه وتسميته ليكون مفتاح أمانك الاحتياطي وللطوارئ؛ والمسؤول عن إنقاذ حساباتك في حال فقدان المفتاح الأول (Backup Key).
2. آلية مسار وخطوات التجهيز والضبط الفني بداخل كواليس إعدادات وأنظمة الحسابات والمنصات الرقمية:**
   - انطلق لتوليد وإنشاء حسابك بداخل المنصة المستهدفة بالاعتماد حصرياً على بريد مؤقت ومستقر ومستخلص من خوادم منصة MailDitch للأعمال.
   - تفتيش صندوق بريدك المؤقت المعزول والتقاط كود التفعيل والتحقق الأولي الصادر من المنصة؛ وكتابته بالحقول ل تفعيل حسابك بنجاح بسلام.
   - التوجه الفوري ل خيارات الأمان والخصوصية بالحساب؛ واختيار بند "إضافة مفتاح أمان فيزيائي" (Register Hardware Security Key) بداخل لوحة التحكم.
   - قم ب ملامسة أو إدخال مفتاح أمانك الرئيسي (Primary) بداخل الحاسوب ليقوم بتوثيق الشفرات وسجل الأكواد البرمجية وتثبيته بالنظام بنجاح كامل.
   - اشرع فوراً بداخل ذات الجلسة ل تسجيل وربط مفتاح أمانك الاحتياطي (Backup) بذات الحساب وال ملف؛ ل تضمن صيانة خطوط الاسترجاع والإنقاذ للطوارئ.
   - قم ب تحميل وتنزيل وحفظ وتأمين الأكواد الاحتياطية ورموز الطوارئ ل عمليات الاسترجاع (Backup Codes) وجعلها بالغة التشفير والقيود الأمنية بالشركة.
   - الآن تنقضي وتنعدم تماماً أي حاجة أو أهمية فنية لبقاء أو استمرار وجود حساب البريد الإلكتروني المؤقت القديم؛ ويمكنك إهماله أو حرقه بأمان سيبراني تام.
3. مسارات وآليات استخدام وتصفح وإدارة حساباتك الرقمية والمنصات طوال الفترات القادمة من أعمالك:**
   - خطوت تسجيل الدخول اليومية: كتابة وإدخل اسم المستخدم وكلمة المرور بداخل حقول استمارة الموقع بنقاء وسهولة تامة وبدون مشتتات.
   - قم ب إدخال أو ملامسة مفتاح أمانك الفيزيائي الرئيسي (Primary Key) بداخل هاتف الذكي أو حاسوبك الشخصي ل ثانية واحدة ونظيفة بالملي.
   - تمنحك الخوارزميات والأنظمة الفورية صلاحيات الولوج والدخول السلس لكافة لوحات تحكم حسابك؛ وصفر اتصالات أو تفقد ل علب البريد الإلكتروني للأبد.
4. بروتوكول وإجراءات إنقاذ الحساب وإعادة تفعيل خيارات الدخول بداخل كواليس السيناريوهات التشاؤمية وحوادث ضياع المفتاح:**
   - بداخل حال تعرض مفتاح أمانك الرئيسي (Primary) للضياع أو التلف الفيزيائي: توجه فورا لقاصتك الحديدية بالمنزل واسحب مفتاح أمانك الاحتياطي (Backup Key).
   - قم ب إدخال وملامسة المفتاح الاحتياطي بداخل الحاسوب ل توثيق الشفرات واستعادة كامل صلاحيات دخولك وسيطرتك الفولاذية على حسابك ب ثوانٍ معدودة وبسلام.
   - بداخل حال تعرض كلا المفتاحين للضياع المتزامن فجأة (سيناريو تشاؤمي نادر): استخدم واكتب أحد الأكواد الاحتياطية ورموز الطوارئ الورقية الصخرية المحفوظة لديك سلفاً.
   - انعدام مطلق وبتر كامل لكافة التهديدات والمخاطر السيبرانية؛ ونظام حماية فولاذي ومحصن يفتقر لأي صلاحيات ل إقحام أو انكشاف بيانات بريدك الصريح بالوجود.
**أبرز المواقع والمنصات الكبرى بالويب الداعمة ل خيارات الربط والتكامل مع مفاتيح الأمان الفيزيائية (YubiKey):**
✓ شتى خدمات ومواقع منظومة غوغل المركزية وحسابات جي ميل بالكامل (Google/Gmail Accounts) (✓).
✓ شتى منصات وشبكات شركة ميتا العالمية وحسابات فيسبوك وإنستغرام (Facebook & Instagram) (✓).
✓ منصة وشبكة التواصل الاجتماعي ومتابعة الأنباء العالمية إكس (Twitter/X سابقاً بالويب المعاصر) (✓).
✓ منصة ومستودعات البرمجة العالمية وإدارة الأكواد والملفات للمطورين والمهندسين غيت هاب (GitHub) (✓).
✓ مساحات التخزين السحابية ومشاركة المستندات والملفات وال برمجيات ل قطاعات الأعمال دروب بوكس (Dropbox) (✓).
✓ غالبية المنصات والمواقع والشركات العالمية الكبرى والصاعدة بالويب وتتسع القائمة بانتظام (Growing) (✓).
الاستراتيجية 4: المنهجية الهجينة متكاملة الطبقات والأبعاد الدفاعية (The Hybrid Approach)
**تجميع وترسيخ وحقن شتى معالم المزايا والخصائص التنافسية والأمنية لكافة الأنظمة بداخل ترسانة دفاعية واحدة موحدة تحميك:**
**الهيكلية الهندسية وتوزيع الطبقات الدفاعية لمنظومة الـ 2FA الهجينة بداخل مفاصل مؤسستك الرقمية بالملي:**
الطبقة الدفاعية الأولى والمركزية (خط الدفاع الأساسي واليومي لإدارة عمليات تسجيل الدخول السلس - Primary Layer):**
- التوعية والتفعيل المستمر ل ميزات المصادقة القائمة على تطبيقات الأجهزة الذكية ل توليد الأكواد اللحظية (Authenticator App - TOTP).
- قصر الاستخدام اليومي والميداني لكافة موظفي شركتك على مراجعة شاشة التطبيق محلياً محاصرة شتي المشتتات والسبام والوقت المهدر.
- المكاسب التشغيلية والسيبرانية: سهولة فائقة بالولوج، عزل كامل للبريد الإلكتروني، وصيانة وحفظ كامل معالم خصوصية البيانات بالثانية.
الطبقة الدفاعية الثانية والمساندة (خط الدفاع الاحتياطي والموثق لمواكبة فترات السفر والرحلات الدولية - Backup Layer):**
- دمج وتسجيل واستغلال مفاتيح الأمان الفيزيائية والصلبة (Hardware Security Keys مثل YubiKey) بداخل شتى الحسابات بالتوازي بالويب.
- قصر الاستخدام حصرياً كقناة احتياطية ومحكمة بداخل حال تعرض الهاتف الفيزيائي أو برمجيات الأوثنتيكيتور ل العجز أو الأعطال الفنية الطارئة بالخلفية.
- المكاسب التشغيلية والسيبرانية: حيازة أرقى مستويات الحصانة الفولاذية ضد هجمات التصيد الاحتيالي؛ وتوفير بيئة إنقاذ بالغة الشرعية والسرعة التام.
الطبقة الدفاعية الثالثة وللطوارئ (صمام الأمان الأخير ولإحباط مخاطر الانهيارات التقنية الفجائية للخوادم - Emergency Layer):**
- تخصيص وتوليد عنوان بريد إلكتروني مستقل ومتخصص ومستخلص حصرياً من خدمات باقة خطة منصة MailDitch Premium الاحترافية للأعمال.
- ميزات فترات استبقاء وأرشفة زمنية ممتدة ومطولة وغير قابلة للانتهاء؛ تضمن الحفاظ على قنوات استقبال روابط وعروض الإنقاذ للأبد سراً.
- المكاسب التشغيلية والسيبرانية: ملاذ أمني أخير يمنع قفل الحساب ويقضي تماماً على أي ثغرات لانكشاف أو تسريب بيانات إيميلك الشخصي الصريح.
الطبقة الدفاعية الرابعة والقصوى (الخيار والحل النووي والدفاعي المدمر لكافة التهديدات والمخاطر السيبرانية - Nuclear Layer):**
- تحميل وتنزيل وحيازة الأكواد الاحتياطية ورموز الطوارئ ل عمليات الاسترجاع (Backup Codes) الصادرة من إعدادات المنصة لمرة واحدة بنجاح.
- طباعة نسخ ورقية فيزيائية صلبة وصيانة وتخزين محتوياتها بداخل قاصات وخزائن حديدية محمية ومغلقة ومخفية بداخل مقر إقامتك الفيزيائي بالواقع.
- المكاسب التشغيلية والسيبرانية: ضمان تمليك شخصك الكريم القدرة المطلقة لاستعادة كامل السيطرة والسيادة على حساباتك في حال دمار شتي الطبقات الثلاث السابقة.
**خطوات الخطة والمصفوفة الإجرائية لمرة واحدة فقط وبجلسة عمل لا تتخطى 30 دقيقة كاملة بالفريق:**
1. انطلق لتوليد وإنشاء الحساب بداخل المنصة المستهدفة بالاعتماد حصرياً على بريد مؤقت ومستقر ومستخلص من خوادم منصة MailDitch Premium للأعمال سراً.
2. توجه فورا لخيارات الحماية وقوم ب تفعيل وإعداد منظومة المصادقة القائمة على تطبيقات الأجهزة الذكية لتكون خط دفاعك الأساسي واليومي للولوج (Primary).
3. اشرع بداخل ذات الجلسة ل تسجيل وربط مفتاح أمانك الفيزيائي الصلب (YubiKey) بذات الحساب وال ملف ليكون خط دفاعك المساند والاحتياطي للأنظمة (Backup).
4. اضغط على خيار "تحميل الأكواد الاحتياطية ل الطوارئ" (Download Backup Codes)؛ وقم ب طباعتها فوراً ورسخ حفظ محتوياتها بداخل قاصتك الحديدية بأمان صخر.
5. خوض غمار تجارب فحص ومحاكاة عمليات الإنقاذ واسترجاع الحساب بالاعتماد بالتوالي على شتي الطبقات الأربع للتأكد من سلامة وصيانة المنظومة كلياً.
الرؤى والمعايير والنتائج الفعليّة المحققة من إنفاذ الهندسة البرمجية للمنظومة الهجينة بداخل مؤسستك:**
✓ حيازة وقوف أرقى مستويات الحصانة والأمان السيبراني الفولاذي الشامل لكافة حساباتك ومنصاتك أونلاين عبر الويب (Maximum Security) (✓).
✓ صيانة وحفظ وحماية كامل معالم الخصوصية الفولاذية والمجهولية المطلقة لكافة اتصالاتك وحظر انكشاف بريدك الصريح (Maximum Privacy) (✓).
✓ حيازة منظومة حماية وإدارة بالغة الموثوقية والاستمرارية وتوفر قنوات حماية بديلة تمنع الشلل أو التعطيل للأعمال (Maximum Reliability) (✓).
✓ مرونة وفورية فائقة تتيح لك إمكانية الإنقاذ واستعادة السيطرة الفولاذية على ممتلكاتك بداخل ثوانٍ معدودة وبأقصر الطرق (Flexibility) (✓).
✓ راحة البال والنقاء الذهني الكامل واليقين المطلق بكون كامل مفاصل ثرواتك المعرفية محصنة كلياً ومحمية ضد غوائل المخاطر وال كوارث السيبرانية للأبد (✓).
آليات التهيئة والضبط الفني بداخل شتى المنصات الرقمية وقطاعات الأعمال
إليك طرق تفصيل وتهيئة بنية هندسة المصادقة الثنائية المعزولة لتتلاءم مع طبيعة متطلبات وأنشطة الأقسام وال حسابات بالتوالي بالملي:
1. محددات وبروتوكولات إدارة حسابات منظومة غوغل وحسابات جي ميل (Google/Gmail with Temp Email + 2FA)
**التحدي والمعضلة الفنية للأنظمة: تفرض خوارزميات غوغل حظراً آلياً صارماً يستهدف رصد ومنع شتي نطاقات البريد المؤقت العشوائي بالحقول.**
المنهجية والحل التكنولوجي الاستراتيجي المعزول ل صيانة حماية الحساب وتجاوز شتي خيارات الرصد وال حظر للأنظمة بالشركة:**
1. خطوات التأسيس والإنشاء الأولي للحساب بداخل كواليس خوادم المنصة للويب بسلام كامل:**
   - الاستعانة بخدمات وميزات باقة خطة منصة MailDitch Premium الاحترافية لقطاعات الأعمال والشركات الكبرى أونلاين.
   - تمنحك المنظمة ميزات ربط وتشغيل النطاقات والدوامينات الخاصة بشركتك (Custom Domains)؛ مما يجعل بريدك يظهر بمظهر مهني واحترافي طبيعي وموثق.
   - تعجز أنظمة وفلاتر غوغل عن تصنيف أو رصد هذا البريد المخصص كبريد مؤقت أو عابر؛ ويمر ب سلاسة فائقة عبر شتى بوابات التحقق والتوثيق للأنظمة.
   - بداخل حال فرض النظام إلزامية التفعيل بواسطة رقم الهاتف: اكتب واستخدم أرقام هواتف افتراضية محمية وموثقة (Google Voice مقبول تماماً فنيّاً).
2. خطوات خطة ومصفوفة التدريع السيبراني والتحصين الفولاذي ل خيارات الـ 2FA بداخل إعدادات حساب غوغل بالملي:**
   - التوجه الفوري ل خيارات الحماية والأمان بالحساب؛ واختيار بند "المصادقة الثنائية" وتعيين (تطبيقات الأجهزة الذكية Authenticator App) كخيار مركزي وأول.
   - اشرع بداخل ذات الجلسة ل تسجيل وربط مفتاح أمانك الفيزيائي الصلب (YubiKey) بذات الحساب وال ملف ليكون خط دفاعك المساند والاحتياطي للأنظمة للطوارئ.
   - توجه لحقل "رقم الهاتف المسجل للحساب"؛ وقم ب محو وإلغاء وإزالة رقم هاتفك الصريح بالكامل من الإعدادات (خياري اختياري ومتاح عقب تفعيل المفتاح الفيزيائي).
3. المحصلة والنتائج الفعليّة المحققة للفريق بداخل مفاصل البنية التحتية لشركتك:**
   - تشييد وبناء حساب غوغل محصن كلياً ومحمى بأرقى معايير الحماية السيبرانية الفولاذية الدولية وحظر كافّة أشكال الهجمات والاختراقات عن بعد للأنظمة.
   - عجز كامل ومطلق لكافة الجماهير أو الجهات الخارجية عن تتبع أو رصد أو التقاط بيانات بريدك الإلكتروني الشخصي الفعلي والصريح أو رقم هاتفك الخاص.
   - إمكانية الدخول وتصفح وإدارة كافّة لوحات تحكم حسابك بالاعتماد حصرياً على شفرات تطبيق الأوثنتيكيتور أو ملامسة مفتاح أمانك الفيزيائي الصلب بثوانٍ.
2. محددات وبروتوكولات إدارة الحسابات والمنصات البنكية والمصرفية والائتمانية الكبرى (Banking & Financial Security)
**التحدي والمعضلة الفنية للأنظمة: تستلزم وتتطلب الدوائر المالية والمصرفية أعلى مستويات الحصانة والموثوقية وتفرض إدخال بريدك وهاتفك الصريح.**
الرد التعاقدي والتوصية الفنية الصارمة لكبار المستشارين السيبرانيين: يحظر حظراً باتاً وقاطعاً استخدام أي إيميل مؤقت بداخل معاملات البنوك نهائياً للأبد.**
المسوغات والحلول البديلة والناجحة لحماية ثرواتك وأموالك بالتوازي مع صيانة الحدود المقبولة والمحمية ل الخصوصية بالويب المعاصر:**
- نرتضي ونقبل بالتنازل عن اعتبارات الخصوصية (Privacy) لصالح فرض أعلى مستويات الحماية والأمان السيبراني الفولاذي الصخر (Security) لحماية الأموال.
- التكتيك البديل والمحمي: قم ب إنشاء وتخصيص عنوان بريد إلكتروني حقيقي وثابت وفريد ومستقل تماماً كلياً عن حساب بريدك الإلكتروني الرئيسي والأساسي لعملك.
- قصر استخدام هذا البريد المالي المستحدث حصرياً على استقبال وإدارة المراسلات والفواتير والخطط الصادرة من الدوائر البنكية والمحافظ الاستثمارية الموثقة.
- إنفاذ وتفعيل أقوى وأعتى وأصلب خطوط دفاع أنظمة المصادقة الثنائية (2FA) المتاحة بداخل لوحات البنك (تطبيقات الأوثنتيكيتور أو مفاتيح الأمان الفيزيائية).
- تفعيل خيارات حزم الأكواد الاحتياطية ورموز الطوارئ ل عمليات الاسترجاع؛ وصيانة سجلات التدقيق والمراقبة الشاملة واللحظية لكامل حركات الدخول للأنظمة.
3. محددات وبروتوكولات إدارة حسابات السوشيال ميديا ومنصات التواصل الاجتماعي (Social Media Privacy Focus)
**التحدي والمعضلة الفنية للأنظمة: رغبة حازمة لحماية الخصوصية وعزل تفاصيل حياتك بالتوازي مع حظر وقوع أي اختراقات أو بلاغات كيدية ضدك.**
الخطة التنفيذية وال بروتوكول التشغيلي المعتمد ل إدارة وتأمين شتى حسابات السوشيال ميديا بالاعتماد على بنية البريد المؤقت للأعمال بالملي:**
1. مسارات وآليات إنشاء وتفعيل الحساب بداخل المنصة بالاعتماد على خدمات خطة MailDitch Premium للأعمال:**
   - توليد وإنشاء عنوان بريد إلكتروني مؤقت ومستقل ومعزول ومستخلص من خوادم المنصة والمربوط ب النطاق والدومين المخصص ل شركتك ومؤسستك الحيوية.
   - يظهر البريد بمظهر مهني واحترافي طبيعي وموثق بداخل حقول استمارات المنصات؛ ويعبر ب سلاسة فائقة عبر شتى بوابات وفلاتر وأنظمة الفحص السيبراني للويب.
   - استقبال لمرة واحدة فقط لكود التحقق والتأكيد الأولي بداخل صندوق بريدك المؤقت المعزول وتفعيل ملفات الحساب بداخل المنصة بنجاح واحترافية فائقة.
2. خطوات خطة ومصفوفة التدريع السيبراني والتحصين الفولاذي ل خيارات الـ 2FA بداخل إعدادات حساب السوشيال ميديا (إنستغرام، فيسبوك، إكس):**
   - التوجه الفوري ل خيارات الحماية والأمان بالحساب؛ واختيار بند "المصادقة الثنائية" وتعيين (تطبيقات الأجهزة الذكية Authenticator App) كخيار مركزي وأول.
   - تضمن لك شتى منصات التواصل الاجتماعي الدعم الكامل والتام ل ميزات الربط الفني مع تطبيقات الأوثنتيكيتور ل توليد الأكواد اللحظية محلياً بالهاتف.
   - ينفي تماماً ويحظر هذا الخيار البرمجي المتقدم أي اشتراطات تلزمك ب تقديم أو كتابة رقم هاتفك الصريح بداخل حقول التوثيق والمصادقة بالمواقع أونلاين.
3. مسارات وآليات استخدام وتصفح وإدارة حسابات السوشيال ميديا طوال الفترات القادمة من أعمالك بداخل الساحات الرقمية:**
   - تجري عمليات تسجيل الدخول اليومية بالاعتماد حصرياً على اسم المستخدم وكلمة المرور + إدخال الكود اللحظي المتغير القائم حالياً بداخل شاشة تطبيق الأوثنتيكيتور.
   - انعدام تام وفوري ومطلق لأي حاجة أو اشتراط يوجب فتح أو تفقد أو استخدام حساب بريد إلكتروني أو استقبال رسائل نصية أونلاين عبر الشبكة بالخلفية.
   - حصد كامل المكالمات التنافسية والتشغيلية؛ وتشييد حسابات منيعة ضد مخاطر الاختراقات والاستيلاء؛ وصيانة كامل معالم خصوصيتك الفولاذية للأبد.
4. محددات وبروتوكولات إدارة الحسابات والمنصات ومستودعات الأكواد للمطورين والمهندسين (GitHub/Development Privacy)
**الخطة والمصفوفة الفنية والنموذجية المثالية ل تشييد بيئة تطوير برمجية بالغة السرية والتحصين والخصوصية الفولاذية بداخل شركتك بالملي:**
1. خطوات التأسيس والإنشاء الأولي للحساب بداخل كواليس خوادم منصة غيت هاب (GitHub Account Setup):**
   - صياغة وتوليد عنوان بريد إلكتروني مؤقت ومستقل ومعزول وفريد يندرج تحت صيغة التسمية المنظمة للقسم: [email protected] بداخل المنصة سراً.
   - انعدام مطلق وبتر كامل لكافة المتطلبات أو القيود التي تشترط كتابة أو تقديم رقم هاتفك الذكي الصريح بداخل حقول التوثيق والمصادقة بالموقع.
   - إنفاذ وتفعيل ميزات الربط والتكامل الفني المتقدم وقصر عمليات تصفح وولوج وسحب ورفع الأكواد والملفات على مفاتيح التشفير الآمنة (SSH Keys).
2. خطوات خطة ومصفوفة التدريع السيبراني والتحصين الفولاذي ل خيارات الـ 2FA بداخل إعدادات حساب غيت هاب ل المهندسين والمطورين بالشركة:**
   - خط الدفاع الأساسي واليومي لإدارة عمليات تسجيل الدخول السلس (Primary): تفعيل وتعيين (تطبيقات الأجهزة الذكية Authenticator App) كخيار مركزي وأول.
   - خط الدفاع الاحترافي والمساند لمواكبة فترات فحص الأكواد وحماية مستودعات الشركة (Backup): دمج وتسجيل مفاتيح الأمان الفيزيائية والصلبة (YubiKey) بالحساب.
   - انعدام مطلق وبتر كامل لكافة التهديدات والمخاطر السيبرانية؛ ونظام حماية فولاذي يفتقر لأي صلاحيات ل إقحام أو انكشاف بيانات بريدك الصريح بالوجود.
3. المحصلة والنتائج الفعليّة المحققة للمؤسسة البرمجية بداخل مفاصل البنية التحتية لأعمالك:**
   - حيازة وتشييد حساب مطور محصن كلياً ومحمى بأرقى معايير الحماية الرقمية وعزل كامل يمنع تداخل أو تسريب بيانات الأكواد والملفات والمستندات الحساسة للشركة.
   - صيانة وحفظ وحماية سرية ومجهولية هويات وممارسات الطواقم الفنية والمهندسين أونلاين؛ وصفر أضرار أو انكشاف ل بي بيانات شخصية تابعة للموظفين بالويب.
   - بيئة عمل هندسية بالغة النقاء والترتيب والمؤسسية تضمن ل شركتك صدارة التحركات التنافسية؛ وبتر شتي المخاطر والثغرات السيبرانية من منبعها كلياً للأبد.
الاستراتيجيات المتقدمة ل إدارة حزم النسخ الاحتياطي واسترجاع الحسابات
**المعضلة والتحدي الحرج ل عمليات إنقاذ الحسابات الرقمية (The Recovery Dilemma):**
المشكلة والأزمة الطارئة بداخل كواليس الأنظمة: تعرض هاتف الذكي الحاوي ل برمجيات تطبيقات الأوثنتيكيتور ل مخاطر الفقدان الفيزيائي أو الضياع أو التلف الصخر.**
الحاجة الملحة والمصيرية للشركة: استرجاع وإعادة تفعيل صلاحيات دخولك وسيطرتك الفولاذية على كامل مفاصل حساباتك ومنصاتك الرقمية ب ثوانٍ معدودة.
التحدي والمحكم الفني للأنظمة: كيف يمكن هندسة وتوجيه عمليات الإنقاذ وال استرجاع الفوري للحسابات؛ وبدون تعريض معايير خصوصية بريدك لأي تنازلات خطيرة؟
extinction
**المنهجية والحل التكنولوجي الاستراتيجي: صياغة وتطبيق منظومة الطبقات الخمس لحزم النسخ الاحتياطي والإنقاذ (The Five-Layer Recovery System):**
الطبقة الإستراتيجية الأولى للإنقاذ: برمجيات وأنظمة الأوثنتيكيتور الاحتياطية (Backup Authenticator Protocols)
آليات التجهيز والضبط الفني بداخل كواليس معالج الهاتف ل حيازة خطوط إنقاذ برمجية فورية للحسابات بالشركة بالملي:**
- التوعية والتفعيل المستمر ل ميزات برمجيات تطبيق Authy العالمي لكونه يدعم ميزات إنشاء حزم النسخ الاحتياطي التلقائي لكافة الحسابات بداخل السحب المشفرة (Cloud).
- خيار برمي مدمج وبديل يقضي بـ تثبيت وتهيئة وربط شتى حساباتك وأكوادك اللحظية بالتوازي بداخل جهاز هاتف ذكي ثانٍ أو حاسوب مستقل ومنعزل تماماً بالمنزل.
المكاسب والفوائد التشغيلية الفورية: تعرض هاتف الرئيسي للضياع أو التلف = لا يمثل أي أزمة؛ فشتى الأكواد حية ونشطة بجهازك الاحتياطي وتدخل لحساباتك ب ثوانٍ.
حجم ونسب الحاجة ل فتح أو إقحام أو استخدام قنوات وعروض الإنقاذ عبر البريد الإلكتروني بداخل هذا المستوى الأمني المحمي: صفر حاجة كلياً (✓).
الطبقة الإستراتيجية الثانية للإنقاذ: التكرار والربط المتوازي ل مفاتيح الأمان الفيزيائية (Backup Hardware Key)
آليات التجهيز والضبط الفني بداخل كواليس معالج الهاتف ل حيازة خطوط إنقاذ برمجية فورية للحسابات بالشركة بالملي:**
- قصر وصيانة وحصر صلاحيات العمل على حيازة مفتاحي أمان فيزيائيين صلبين (مثل قطعتين من مفاتيح YubiKey المتطورة) وتسجيلهما معاً بالتوازي بداخل ذات الحساب.
- الاحتفاظ بالمفتاح الرئيسي (Primary Key) بداخل ميدالية مفاتيحك الشخصية واليومية؛ وصيانة وتخزين المفتاح الاحتياطي (Backup Key) بداخل قاصتك الحديدية بالمنزل سراً.
المكاسب والفوائد التشغيلية الفورية: تعرض مفتاحك الرئيسي للضياع الفيزيائي = يتطلب منك فقط فتح قاصتك الحديدية وسحب المفتاح الاحتياطي وملامسته للحاسوب فورا.
حجم ونسب الحاجة ل التواصل مع إدارات المنصات أو فتح تذاكر دعم مساعد معقدة لاستعادة كامل صلاحيات دخولك للحساب: انعدام تام وصفر خطوات مجهدة (✓).
الطبقة الإستراتيجية الثالثة للإنقاذ: حزم الأكواد الاحتياطية ورموز الطوارئ الصخرية الورقية (Backup Codes)
آليات التجهيز والضبط الفني بداخل كواليس معالج الهاتف ل حيازة خطوط إنقاذ برمجية فورية للحسابات بالشركة بالملي:**
- تحميل وتنزيل وحيازة حزم الأكواد الاحتياطية ورموز الطوارئ ل عمليات الاسترجاع (Backup Codes) الصادرة من إعدادات المنصة فور البدء بتفعيل ميزات الـ 2FA بنجاح.
- تذكر دائماً بأن كل كود رقمي مدرج بداخل وثيقة المستند يمتلك صلاحيات العمل وال توثيق ل مرة واحدة فقط بالوجود؛ ويتم حرقه وإلغاؤه من أنظمة الموقع عقب الاستخدام.
- طباعة نسخ ورقية فيزيائية صلبة وصيانة وتخزين محتوياتها بداخل قاصات وخزائن حديدية محمية ومغلقة ومخفية بداخل مقر إقامتك الفيزيائي بالواقع بعيداً عن أعين الموظفين.
المكاسب والفوائد التشغيلية الفورية: تعرض هاتف ومفاتيح أمانك للضياع المتزامن فجأة = تفتح قاصتك الحديدية وتنقل كوداً رقمياً واحداً ل شاشة الموقع وتدخل لوحاتك ب ثوانٍ.
بمجرد نفاذ عملية الإنقاذ بنجاح: انطلق فوراً لقسم الحماية والأمان والتقط وحمل حزمة مستحدثة وجديدة من الأكواد الاحتياطية ل صيانة خطوط دفاع حسابك مستقبلاً.
الطبقة الإستراتيجية الرابعة للإنقاذ: قنوات خطة منصة MailDitch Premium الاحترافية لل بريد (Premium Recovery Email)
آليات التجهيز والضبط الفني بداخل كواليس معالج الهاتف ل حيازة خطوط إنقاذ برمجية فورية للحسابات بالشركة بالملي:**
- تخصيص وتوليد عنوان بريد إلكتروني مستقل ومتخصص ومستخلص حصرياً من خدمات باقة خطة منصة MailDitch Premium الاحترافية للأعمال لشركتك أونلاين.
- تعيين وربط وتثبيت هذا البريد الاحترافي المحمي ليكون هو "إيميل الطوارئ والإنقاذ المعتمد" (Recovery Email) بداخل ملفات الحسابات والمنصات التابعة لأعمالك.
- تمنحك المنظمة ميزات فترات استبقاء وأرشفة زمنية ممتدة، مطولة، وغير قابلة للانتهاء؛ مما يضمن بقاء واستقرار خوادم صندوق بريدك حياً ونشطاً طوال أشهر العام بالتوالي.
المكاسب والفوائد التشغيلية الفورية: تمثل هذه الطبقة ملاذك الدفاعي والأخير بداخل حال سجلت شتى الطبقات الثلاث السابقة فصلاً أو دماراً شاملاً لكامل جزيئاتها وأنظمتها الفنية.
الآلية التشغيلية للإنقاذ: تطلب من الموقع إرسال رابط إعادة تعيين الخيارات ل إيميل الطوارئ ← تفتح صندوق MailDitch Premium وتضغط الرابط وتستعيد كامل صلاحيات سيطرتك الفولاذية.
المحصلة والنتائج الفعليّة المحققة: استرجاع ميسر وسريع لكامل مفاصل حسابك بداخل الأوقات الطارئة؛ بالتوازي مع حظر وانعدام أي مخاطر ل كشف بيانات إيميلك الشخصي الصريح.
الطبقة الإستراتيجية الخامسة للإنقاذ: فتح تذاكر الاتصال والمساندة القانونية الفجائية مع الدعم (Support Ticket - Nuclear Option)
الملاذ الدفاعي والأخير والحل النووي بداخل هرمية منظومة الاسترجاع (الخيارات التشاؤمية الكبرى بداخل حال انهيار وسحق شتي الطبقات الأربع السابقة كلياً بالشركة):**
- التوجه الفوري ل قنوات الاتصال الرسمية لإدارة المنصة الرقمية وفتح تذكرة دعم فني معقدة ل المطالبة ب إبطال نظام الـ 2FA وإعادة تفعيل خيارات دخولك سراً للأنظمة.
- الاضطرار مجبراً ل خوض غمار مسارات وعمليات فحص وتدقيق وتحققات بالغة التعقيد وال صرامة لإثبات ملكيتك الفنية والشرعية والقانونية الكاملة ل هذا الحساب بالويب.
- نفقات زمنية وفترات عطل وشلل تام لأعمالك التجارية والشراكات الإعلانية قد تمتد ل أيام متتالية أو أسابيع طويلة بداخل طاولات المراجعات التقنية للمهندسين بالموقع.
- التضحية بـ اعتبارات الخصوصية والقبول ب تقديم وعرض وثائق هويتك الصريحة، وأوراق شركتك الموثقة، أو جواز سفرك لإدارة المنصة ل حسم وتأكيد عمليات الربط الفني.
المواقيت والمواضع المعتمدة ل تفعيل هذا الخيار الصارم: يُحظر اللجوء ل هذا المسار المعقد إلا بداخل كواليس الظروف النادرة وال حوادث الكارثية التي تشهد سحق شتي الخطوط السابقة.
**أفضل الممارسات والمعايير المهنية ل حوكمة وفحص أنظمة النسخ الاحتياطي بالشركة:**
- **إنفاذ بروتوكولات الفحص والتحليل الدوري ل خطوط الإنقاذ (Annual Recovery Testing Protocols):**
- الالتزام بإنفاذ وإجراء ممارسات ومحاكاة عمليات الإنقاذ واسترجاع الحسابات بالاعتماد بالتوالي على شتي الطبقات الأربع مرة واحدة سنوياً بانتظام (Annually).
- التحقق التقني اللحظي من دقة وسلامة وجاهزية شتى مفاتيح الأمان الفيزيائية، وصحة الأكواد الاحتياطية الورقية، واستقرار اتصالات إيميل MailDitch Premium.
- تحديث صياغة وتعديل نصوص وثيقة خطط الاسترجاع الفوري لكافة الحسابات بالشركة؛ وسحب وإلغاء شتى خيارات الربط القديمة والمفتقرة ل معايير الحصانة الصخر.
- حظر وقوع أي مفاجآت كارثية أو أعباء مجهدة بداخل كواليس فترات الأزمات الحقيقية؛ وحصد اليقين المطلق بكون كامل مفاصل إمبراطوريتك الرقمية محمية بالملي.
التكتيكات البرمجية المتقدمة ل صيانة أمان المنظومة وحصانتها
**التكتيك 1: ميزات أرشفة وتصوير لقطات الشاشة ل رموز الاستجابة السريعة ل التأسيس (QR Code Backup Protocols)**
المنهجية والآلية التقنية المتقدمة ل صيانة وحفظ شفرات دمج الحسابات بأنظمة الأوثنتيكيتور بداخل خوادم شركتك بالملي:**
1. بداخل فترات مراحل التجهيز والضبط الفني المبدئي ل ميزات الـ 2FA بداخل إعدادات الموقع وقبل النقر على خيار تفعيل الكود محلياً بالهاتف.
2. قم ب التقاط لقطة شاشة (Screenshot) بالغة الدقة والوضوح ل صورة رمز الاستجابة السريعة (QR Code) المعروضة أمامك ب شاشة الحاسوب سراً للأنظمة.
3. توجه فوراً لحفظ وتخزين حزمة صور الـ QR المقتنصة بداخل مساحات ملفات رقمية بالغة التشفير والتعقيد والقيود الأمنية (مثل برمجيات التشفير VeraCrypt).
4. خيارات التخزين البديلة والمحمية بالشركة: صيانة وحفظ تفاصيل صور الشفرات بداخل برمجيات أنظمة إدارة كلمات السر المشفرة أو بداخل أقراص تخزين صلبة ومخفية بالمنزل.
المكاسب والفوائد السيبرانية: تعرض هاتف الرئيسي للضياع أو التلف الشامل = يتطلب منك فقط فتح الملف المشفر وإعادة مسح صورة الـ QR بواسطة هاتفك البديل بنجاح.
المخرجات الفنية الفورية: إعادة توليد وإنتاج ذات سجل الأكواد اللحظية بداخل ثوانٍ معدودة وبنقاء تام وبشكل يطابق تماماً مواصفات شفرات الحساب القديم بالملي للأبد.
**التكتيك 2: حيازة وتأمين الشفرات والنصوص البرمجية التأسيسية لخوارزميات الأكواد (TOTP Secret Key Backup)**
الفهم والتحليل الهندسي لكيفية عمل وإنتاج برمجيات وتطبيقات الأوثنتيكيتور ل الأكواد اللحظية بداخل معالجات الأجهزة الذكية بالخلفية:**
تعتمد شتى تطبيقات توليد الأكواد (Google Authenticator, Authy, etc) بداخل حساباتها الرياضية على معادلة برمجية تخصصية تجمع بالتوازي بين عاملتن اثنين:**
- الشفرة والنصوص البرمجية التأسيسية والسرية للحساب (The Secret Key - وهي تفاصيل الشفرات المدمجة بداخل أكواليس صورة رمز الاستجابة السريعة QR Code).
- التوقيت الزمني الفعلي والحالي ل اللحظة الحقيقية والمعتمد بداخل معالجات خوادم أنظمة الويب العالمية ومواقيت الأجهزة الذكية للمتصفحين أونلاين.
- الخوارزمية الرياضية الحاكمة ل صياغة المعادلات وإنتاج الأكواد الرقمية المتغيرة بداخل لوحة التحكم: خوارزمية TOTP (Time-based One-Time Password).
الفوائد والمكاسب التقنية المستخلصة ل حماية اتصالاتك: متى ما نجحت في حيازة وتأمين وحفظ نصوص الشفرة التأسيسية والسرية (Secret Key) بداخل مستنداتك الآمنة؛
أصبحت تملك القدرة المطلقة والكاملة لإعادة توليد وإنتاج شتي الأكواد اللحظية لحسابك بداخل أي وقت ومن واقع أي تطبيق أو برمجية أوثنتيكيتور بالوجود كلياً.
خطوات مسار وآلية العمل البرمجية ل التقاط وحفظ نصوص الشفرة التأسيسية والسرية بداخل كواليس إعدادات وأنظمة المواقع بالشركة:**
الخيار الأول والأسهل للأنظمة: التقاط وتصوير وأرشفة لقطات الشاشة ل صورة رمز الاستجابة السريعة (QR Code) وحفظ محتوياتها بداخل ملفات مشفرة (✓).
الخيار الثاني والأدق للمهندسين: التفتيش بداخل شاشة الموقع الملصقة ل صورة الـ QR والتقاط نصوص السلسلة الرقمية المكتوبة ب بند (Manual Entry Key).
- تظهر السلسلة البرمجية أمام عينك ب هيئة سياقات ونصوص برمجية طويلة تحتوي على باقة من الأرقام والحروف والرموز البالغة التعقيد والفرادة الفنية للحساب.
- قم ب نسخ ونقل وتدوين هذه السلسلة البرمجية الصخرية بدقة متناهية بداخل ملفاتك ومستنداتك المركزية المشفرة والمحمية بأرقى قيود الوصول السيبراني بالشركة.
- بداخل حال فترات الطوارئ: تفتح أي تطبيق أوثنتيكيتور وتختار خيار (إدخال يدوي للمفتاح) وتنص السلسلة البرمجية ل يبدأ التطبيق فوراً ب إنتاج أكوادك اللحظية بنجاح.
**التكتيك 3: تخصيص وتوزيع قنوات وعناوين البريد المؤقت بناءً على درجات ومستويات الأهمية (Recovery Hierarchy)**
صياغة وهندسة وبناء هرمية بريدية معزولة ومحمية مخصصة حصرياً ل إدارة اتصالات ملفات خطط الاسترجاع الفوري للحسابات بالشركة بالملي:**
قنوات بريد الإنقاذ من المستوى الأول والمصيرة ل إدارة اتصالات أصولك الاستراتيجية الكبرى (Primary Recovery Email Tier):**
- العنوان البريد المعتمد بأنظمة الويب: تخصيص وتوليد عنوان بريد إلكتروني مستقل وفريد مستخلص حصرياً من باقة خطة منصة MailDitch Premium للأعمال.
- صيغة ونمط التسمية المنظمة للأنظمة: [email protected] بداخل لوحة التحكم المركزية للمنصة سراً حماية لسلامتك بالويب.
- نطاقات الاستخدام المعتمدة: تعيينه وتثبيته ليكون هو "إيميل الطوارئ المعتمد" ل حماية وإنقاذ حساباتك ومنصاتك الـ 10 الكبرى والأكثر حساسية وخطورة بالشركة.
- المكاسب والفوائد السيبرانية: ميزات فترات استبقاء وأرشفة زمنية ممتدة ومطولة وغير قابلة للانتهاء؛ تضمن الحفاظ على قنوات استقبال روابط الإنقاذ للأبد سراً.
قنوات بريد الإنقاذ من المستوى الثاني والمتوسطة الأولوية التشغيلية ل طواقم أفراد الفريق (Secondary Recovery Email Tier):**
- العنوان البريد المعتمد بأنظمة الويب: تخصيص وتوليد عنوان بريد إلكتروني معزول ومستخلص من خطط إيميلات MailDitch القياسية المعزولة أونلاين.
- صيغة ونمط التسمية المنظمة للأنظمة: [email protected] بداخل لوحة التحكم المركزية للمنصة سراً حماية لسلامتك بالويب.
- نطاقات الاستخدام المعتمدة: تعيينه وتثبيته ليكون هو "إيميل الطوارئ المعتمد" ل حماية وإنقاذ حسابات المتاجر ومنصات السوشيال ميديا وحسابات النيتشات المتنوعة بالشركة.
قنوات بريد الإنقاذ من المستوى الثالث والمنخفضة الخطورة وعمليات العبور العابرة بالويب (Tertiary Recovery Email Tier):**
- العنوان البريد المعتمد بأنظمة الويب: الاستعانة الكاملة ب ميزات وقنوات صناديق البريد الإلكتروني المؤقت والعابر والقابل للتخلص منه وحرقه فوراً بالمنصة.
- صيغة ونمط التسمية المنظمة للأنظمة: [email protected] بداخل لوحة التحكم المركزية للمنصة سراً حماية لسلامتك بالويب.
- نطاقات الاستخدام المعتمدة: تعيينه وتثبيته ليكون هو "إيميل الطوارئ المعتمد" ل حماية وإنقاذ حسابات المنتديات والمواقع التجريبية وعمليات الفحص الاستباقي العابرة.
المكاسب والفوائد السيبرانية والتشغيلية المحققة من إنفاذ هرمية بريد الإنقاذ: تجزئة هيكلية كاملة ل مساحات وأسطح المخاطر؛ وحظر تداخل البيانات بالشركة للأبد.
أبرز الأخطاء والممارسات السلوكية الخاطئة والواجب بترها نهائياً
**الممارسة الخاطئة 1: الاكتفاء بقناة وقناة تحقق واحدة يتيمة بداخل نظام المصادقة الثنائية للحساب**
❌ السلوك التشغيلي القاتل للأنظمة: تفعيل نظام المصادقة الثنائية بالاعتماد حصرياً على استقبال رسائل الـ SMS الفردية ل الهاتف (SMS 2FA Only).
✓ الإجراء الأمني الاحترافي والصائب: دمج وتكامل ميزات تطبيقات الأوثنتيكيتور + مفاتيح الأمان الفيزيائية الصلبة + تحميل وحفظ حزم الأكواد الاحتياطية للشركة.
المسوغات والأبعاد الاستراتيجية لحصانتك: بقاء واستمرار اعتمادك على قناة تحقق يتيمة يضع حساباتك تحت رحمة (نقطة فشل واحدة مركزية) تعطل أعمالك بداخل حال ضياعها.
**الممارسة الخاطئة 2: التهاون أو التغافل عن تحميل وحفظ الأكواد الاحتياطية ورموز الطوارئ ل عمليات الاسترجاع**
❌ السلوك التشغيلي القاتل للأنظمة: إغلاق معالج إعدادات ال الـ 2FA بالموقع فور ربط الهاتف والتغافل عن تنزيل المستند البرمي والاعتماد على الأوهام الذهنية.
✓ الإجراء الأمني الاحترافي والصائب: تحميل كافّة الأكواد الاحتياطية فوراً، وطباعة نسخ ورقية فيزيائية صلبة، وتخزين محتوياتها بداخل قاصتك الحديدية بأمان صخر.
المسوغات والأبعاد الاستراتيجية لحصانتك: تتعرض الأجهزة الذكية والهواتف ل مخاطر الفقدان، التلف الصخر، أو السرقة الفيزيائية؛ وتظل الأكواد الورقية هي طوق النجاة الأخير لإنقاذك.
**الممارسة الخاطئة 3: استخدام وتكرار كتابة ذات عنوان البريد الإلكتروني المؤقت لكافة حساباتك ومنصاتك الرقمية**
❌ السلوك التشغيلي القاتل للأنظمة: صياغة وتوليد إيميل مؤقت فردي واحد واستغلاله بداخل عمليات إنشاء وتفعيل وتأمين شتى حساباتك ومنصاتك بالتوازي بالويب.
✓ الإجراء الأمني الاحترافي والصائب: تخصيص وتوليد عنوان بريد إلكتروني مؤقت ومستقل ومعزول وفريد لكل حساب ومنصة على حدة بناءً على مستويات هرمية المخاطر بالشركة.
المسوغات والأبعاد الاستراتيجية لحصانتك: حدوث سيناريوهات اختراق أو تسريب أو سقوط ل إيميل مؤقت مشترك واحد ينجم عنه تعريض كامل حساباتك ل مخاطر الاختراق المتزامن فوراً.
**الممارسة الخاطئة 4: الإهمال والتغافل عن إجراء تجارب فحص ومحاكاة دورية ل عمليات الإنقاذ واسترجاع الحسابات**
❌ السلوك التشغيلي القاتل للأنظمة: تشييد وتفعيل إعدادات نظام الـ 2FA بداخل حساباتك ومنصاتك الرقمية؛ ودون التفقد أو المراجعة الفنية لها طوال أشهر العام بالتوالي.
✓ الإجراء الأمني الاحترافي والصائب: إلزامية إنفاذ وإجراء ممارسات ومحاكاة عملية كاملة ل خطط الإنقاذ واسترجاع الحسابات مرة واحدة سنوياً بانتظام للتأكد من سلامتها.
المسوغات والأبعاد الاستراتيجية لحصانتك: تتيح لك عمليات الفحص الاستباقي القدرة الفورية على رصد وتحديد وتعديل شتى المشاكل والثغرات الفنية قبل حدوث الأزمات وال كوارث الحقيقية.
**الممارسة الخاطئة 5: تصوير وحفظ الأكواد الاحتياطية ورموز الطوارئ بداخل مساحات معرض الصور ل هاتفك الذكي**
❌ السلوك التشغيلي القاتل للأنظمة: التقاط لقطات شاشة ل نصوص الأكواد الاحتياطية وحفظ ملفاتها بداخل استوديو هاتف الذكي الصريح والمفتوح للحسابات أونلاين.
✓ الإجراء الأمني الاحترافي والصائب: طباعة نسخ ورقية فيزيائية صلبة وصيانة وتخزين محتوياتها بداخل قاصات وخزائن حديدية محمية ومغلقة ومخفية بداخل منزلك الصخر.
المسوغات والأبعاد الاستراتيجية لحصانتك: تعرض هاتف الذكي ل مخاطر الاختراقات السيبرانية أو التطبيقات الخبيثة يعني كشف وتسريب شتى أكواد إنقاذ حساباتك للمخترق فوراً.
**الممارسة الخاطئة 6: التخلي والتغافل عن تفعيل خيارات الـ 2FA بحق الحسابات المصنفة كـ "منخفضة الأولوية والخطورة"**
❌ السلوك التشغيلي القاتل للأنظمة: إهمال تفعيل معايير الأمان بحق حسابات المنتديات أو المواقع الصغيرة بدعوى كونها تفتقر للأهمية أو وجود بيانات حساسة بداخلها.
✓ الإجراء الأمني الاحترافي والصائب: فرض معيار إلزامي يوجب إنفاذ وتفعيل خيارات أنظمة الـ 2FA بحق كافة حساباتك ومنصاتك الرقمية بالوجود وبدون أي استثناءات فنية.
المسوغات والأبعاد الاستراتيجية لحصانتك: ينجح المخترقون بداخل الاستيلاء على الحسابات الصغيرة وعزلها؛ واستغلالها كقنوات ومنصات ل شن هجمات واختراقات تستهدف منصاتك الكبرى بالشركة.
مصفوفة وجدول التقييم والتدقيق الأمني ل منظومة حساباتك بالشركة
**قائمة ومصفوفة الأسئلة والشروط الفنية الواجب إنفاذها للتحقق من سلامة وصيانة مستويات حمايتك السيبرانية (Security Checklist):**
□ تم تفعيل وإنفاذ خيارات أنظمة المصادقة الثنائية (2FA) بحق كافة الحسابات والمنصات الرقمية التابعة لأعمالك أونلاين (✓).
□ تعيين وتفضيل خيارات التفعيل بالاعتماد حصرياً على تطبيقات الأجهزة الذكية أو مفاتيح الأمان الفيزيائية وحظر رسائل الـ SMS كلياً (✓).
□ تم تحميل وتنزيل وحفظ كافّة الأكواد الاحتياطية ورموز الطوارئ ل عمليات الاسترجاع بداخل مساحات برمجية ورقية بالغة القيود والأمان (✓).
□ توافر حيازة جهاز هاتف احتياطي بديل أو مفتاح أمان فيزيائي ثانٍ ومسجل بذات الحساب وال ملف ل صيانة خطط الإنقاذ للطوارئ (✓).
□ تم تعيين وتثبيت خيارات إيميل الطوارئ والإنقاذ بالاعتماد حصرياً على خدمات خطة منصة MailDitch Premium الاحترافية للأعمال (✓).
□ تم إنفاذ وإجراء ممارسات ومحاكاة عملية كاملة ل خطط الإنقاذ واسترجاع الحسابات وتفقد كفاءتها خلال أشهر العام الحالي بنجاح (✓).
□ خلو كامل وانعدام مطلق لأي حساب أو منصة رقمية تعتمد على الرسائل النصية القصيرة ل الهواتف كقناة تحقق يتيمة ووحيدة للحساب (✓).
□ التزام كافّة طواقم موظفيك ب استغلال وكتابة إيميلات البريد المؤقت المعزول بداخل شتى العمليات والمنصات التي تستلزم صيانة الخصوصية (✓).
□ الاستغلال الكامل والامتلاك التكتيكي ل مفاتيح الأمان الفيزيائية والصلبة (YubiKey) ل حماية وحصانة أصولك الاستراتيجية المصيرية الكبرى (✓).
□ تم إتمام تجميع وحفظ وأرشفة شتى الشفرات والنصوص البرمجية التأسيسية ل خوارزميات الأكواد اللحظية بداخل ملفات رقمية بالغة التشفير (✓).
**جداول ومستويات احتساب النتائج والدرجات الفنية ل صدارة الجاهزية السيبرانية للمؤسسة (Security Score Matrix):**
- حيازة إجمالي علامات نجاح تقدر بـ (10/10 شروط مستوفاة بالكامل): مستويات حماية قياسية، صدارة سيبرانية، وحصانة فولاذية مطلقة للأبد (Excellent) (✓).
- حيازة إجمالي علامات نجاح تقدر بـ (من 7 إلى 9 شروط مستوفاة بالأنظمة): مستويات حماية جيدة (بشرط الإسراع بداخل معالجة وتعديل البنود المتبقية فورا) (Good).
- حيازة إجمالي علامات نجاح تقدر بـ (من 4 إلى 6 شروط مستوفاة بالأنظمة): مستويات حماية مقبولة (تستلزم صياغة خطط عاجلة ل ترقية وإصلاح الثغرات الحالية بالشركة) (Adequate).
- حيازة إجمالي علامات نجاح تقدر بـ (من 0 إلى 3 شروط مستوفاة بالأنظمة): مستويات انكشاف خطيرة، ركاكة أمنية حادة، وجاهزية تامة للسقوط ب فخاخ الاختراقات (Vulnerable) (✗).
خطة العمل التنفيذية والجدول الزمني للبدء الفوري في التطبيق (Action Plan)
الأسبوع 1: مرحلة تشييد وبناء وتدشين الدعائم التأسيسية الأولى للمنظومة التكنولوجية المحمية (Foundation Setup)
- [ ] اختيار وفحص وتثبيت برمجيات أنظمة الأوثنتيكيتور المشفرة بداخل معالجات هواتف طواقم موظفي شركتك (يوصى بتبني وتثبيت تطبيق Authy للفرق).
- [ ] اشرع فوراً بداخل التخطيط المالي والامتلاك التكتيكي ل حزمة مفاتيح الأمان الفيزيائية والصلبة (شراء قطعة أساسية وقطعة احتياطية YubiKey للأنظمة).
- [ ] الاشتراك الفوري وتفعيل خطة حسابات باقة خطة الأعمال لمنصة البريد المؤقت الفائقة للأعمال والشركات MailDitch Premium الحامية للبيانات سراً.
- [ ] صياغة وتحديث وهندسة مستند وثيقة خطط الاسترجاع الفوري وال نسخ الاحتياطي لكافة الأصول والثروات المعرفية التابعة لأعمالك أونلاين.
- [ ] إتمام تحميل وتنزيل وحفظ شتى الأكواد الاحتياطية ورموز الطوارئ ل عمليات الاسترجاع ل الحسابات التأسيسية ل شركتك بأمان سيبراني تام وصخر.
الأسبوع 2: مرحلة التدريع السيبراني والتحصين الفولاذي لكافة الحسابات والمنصات المصيرية (Critical Accounts Hardening)
- [ ] إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) القائمة على تطبيقات الأجهزة الذكية بحق الحسابات والمنصات البنكية والمصرفية والائتمانية الكبرى.
- [ ] إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) القائمة على تطبيقات الأجهزة الذكية بحق حساب بريدك الإلكتروني الرئيسي والأساسي ل بيزنس أعمالك.
- [ ] إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) القائمة على تطبيقات الأجهزة الذكية بحق البوابات والمنصات الرقمية وسجلات الرعاية الصحية والطبية.
- [ ] التحميل والتوثيق والتقييد الصارم لكافة حزم الأكواد الاحتياطية ورموز الطوارئ ل عمليات الإنقاذ الصادرة من إعدادات تلك الحسابات المصيرية بالشركة.
- [ ] خوض غمار تجارب فحص ومحاكاة ميدانية وعملية كاملة ل خطط الإنقاذ واسترجاع الحسابات المصيرية ل تضمن سلامة وثبات خوادم وأنظمة الأمان.
الأسبوع 3: مرحلة التدريع السيبراني والتحصين الفولاذي للحسابات والمنصات الهامة ومتوسطة الخطورة (Important Accounts Hardening)
- [ ] إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) القائمة على تطبيقات الأجهزة الذكية بحق حسابات ومنصات ومواقع التجارة الإلكترونية ومتاجر الإنترنت.
- [ ] إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) القائمة على تطبيقات الأجهزة الذكية بحق حسابات ومنصات وشبكات التواصل الاجتماعي الكبرى للأعمال.
- [ ] إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) القائمة على تطبيقات الأجهزة الذكية بحق مساحات التخزين السحابية والملفات والبرمجيات للشركة.
- [ ] إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) القائمة على تطبيقات الأجهزة الذكية بحق الحسابات والمنصات المهنية والرسمية المخصصة للتوظيف.
- [ ] التدوين والتوثيق والتقييد الكامل لكافة إعدادات وال خيارات الأمنية المطبقة بداخل وثائق ومستندات قاعدة بيانات المعرفة المركزية والمشتركة بالشركة.
الأسبوع 4: مرحلة النشر والتفعيل والسيادة المؤسسية الشاملة لكافة بقايا المنظومة البريدية (Comprehensive Deployment)
- [ ] إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) بالاعتماد على التكتيكات البرمجية المتقدمة بحق كافّة بقية حساباتك ومنصاتك الرقمية بالويب بالتوالي.
- [ ] إتمام المراجعة والتدقيق والتحليل والفحص الأمني والسيبراني الشامل والنهائي لكافة مفاصل إمبراطوريتك الرقمية ل تضمن حيازة الامتياز والموثوقية.
- [ ] خوض غمار تجارب محاكاة وفحص عملية كاملة ل شتى خطط ومسارات وأدوات وعروض خيارات الإنقاذ واسترجاع الحسابات بداخل شتى الحالات الطارئة للشركة.
- [ ] تعيين وتحديد جدول زمني دوري وثابت ومحكم مخصص ل قود وتوجيه ممارسات الفحص وال مراجعة الأمنية السنوية الشاملة لكامل مفاصل الأنظمة بالشركة.
- [ ] عقد ورش العمل التدريبية وجلسات التوعية والتأهيل الفني والعملي المكثف لكافة موظفي وأعضاء أفراد طواقم عملك ل نشر وتثبيت ثقافة الأمان السيبراني.
فترات المتابعة المستمرة مستقبلاً: حوكمة المنظومة الأمنية والمحافظة على الصدارة وحصانة الخصوصية (Optimization)
- [ ] إجراء مراجعات وفحوص وتدقيقات دورية ومنتظمة بانتظام (بشكل شهري ثابت) لحصر أحجام وطرق استخدامات الصناديق وتقارير لوحات التحكم بالشركة.
- [ ] المراجعة والتنقيح والتعديل الدوري (بشكل ربع سنوي محدد) لكافة سجلات ووثائق وبيانات الحسابات وكلمات المرور وتحديث أدلة خطط الاسترجاع.
- [ ] المراجعة والتنقيح والتعديل السنوي الشامل لكافة السياسات واللوائح والاشتراطات الأمنية والسيبرانية الحاكمة للمنظومة لتواكب أحدث التطورات العالمية للويب.
- [ ] تحديث وتطوير حجم البنية التحتية الفنية والبرمجية وربط كافّة الحسابات والمنصات والمواقع المستحدثة ل غايات مواكبة وتوسعات ونمو أعمالك بالأسواق.
خاتمة الدليل: تكنولوجيا الـ 2FA كأداة استراتيجية ل فرض السيادة والأمان والحصانة الرقمية المطلقة
إنفاذ وتفعيل خيارات أنظمة المصادقة الثنائية (2FA) بداخل حساباتك ومنصاتك الرقمية لم يعد يعنى بالضرورة التنازل أو التضحية ب اعتبارات صيانة وحماية خصوصية بريدك الإلكتروني الصريح الحقيقي أونلاين؛ **بل غدا وبفضل دمج الهندسة البرمجية للتطبيقات ومفاتيح الأمان الفيزيائية مع ميزات تكنولوجيا البريد المؤقت الاحترافي الخيار التقني الأكثر ذكاءً وحصانة وكفاءة ل تمليك ومنح شخصك الكريم كامل معالم السيادة والسيطرة الفولاذية المطلقة لحماية ممتلكاتك وثرواتك المعرفية أونلاين للأبد بكفاءة.**
ملخص ومستخلص الرؤى والدروس والفوائد السيبرانية التي حزتها بداخل دراستك وتفحصك لهذا التحقيق الشامل:
✅ تفصيل وتحليل الأبعاد الهندسية والتعاريف الفنية الحاكمة ل أطر عمل المصادقة الثنائية وعوامل التحقق والمصادقة الثلاث بالويب معاصر لعام 2026.
✅ دراسة وفحص مقارنات ومصفوفات التحليل الفني والخصائص والمزايا والعيوب الفادحة لكافة الأنظمة الأربعة لـ الـ 2FA (الـ SMS، الإيميل، التطبيقات، والمفاتيح).
✅ استيعاب حقيقة وتفنيد شتى أسباب وعوامل قصور وعجز خدمات البريد المؤقت العشوائي والتقليدي بداخل التعامل مع متطلبات الـ 2FA وأنظمة الفحص للموقع.
✅ صياغة وتشييد وبناء الاستراتيجيات الأربعة الميدانية المحكمة ل إتمام التوافق والدمج الفني الناجح (المستويات الطبقية، التطبيقات المشفرة، المفاتيح، والمنظومة الهجينة).
✅ تفصيل وشرح آليات التهيئة والضبط الفني المعزول بداخل كواليس خوادم وأنظمة حسابات (غوغل وجي ميل، المعاملات البنكية، السوشيال ميديا، ومستودعات GitHub).
✅ صياغة وهندسة مصفوفة أنظمة جرد وحزم النسخ الاحتياطي وبناء وثيقة خطط الإنقاذ واسترجاع الحسابات بالاعتماد على منظومة الطبقات الخمس الفولاذية للشركات.
✅ تفصيل شروحات التكتيكات البرمجية المتقدمة ل أرشفة صور الـ QR وحفظ نصوص الشفرات التأسيسية لخوارزميات الـ TOTP؛ وتفصيل اللوائح المنظمة ل حظر الأخطاء.
✅ تحديد ورصد وفرز شتى معايير ومؤشرات قياس مستويات نجاح وقوة تفعيل المنظومة وبناء خطة العمل التنفيذية والجدول الزمني الفعلي للمشروع بالملي بتميز تلو الآخر.
الركائز والدعائم الدفاعية الفولاذية الصخرية الواجب التزام طواقم موظفي شركتك بإنفاذ بنودها دائماً وأبداً:
- قصر وصيانة وحصر عمليات الـ 2FA اليومية على استخدام تطبيقات الأوثنتيكيتور المشفرة محلياً: صيانة وحفظ كامل معالم الخصوصية الفولاذية وحظر شتي متطلبات وممارسات كشف أو كتابة بيانات رقم هاتفك أو بريدك الإلكتروني الصريح الحقيقي بداخل حقول التوثيق والمصادقة بالمواقع أونلاين.
- الامتلاك التكتيكي والاستغلال الكامل ل ميزات وقدرات ومفاتيح الأمان الفيزيائية والصلبة (Hardware Keys): تحقيق الحسم التام وبتر المخاطر وجعل نجاح هجمات التصيد الاحتيالي وفخاخ الهندسة الاجتماعية مسألة مستحيلة تقنياً بنسبة 100%؛ وصيانة أصولك وثرواتك المعرفية بأرقى الموثوقية الشاملة.
- الاعتماد الحصري والكامل على خدمات باقة خطة MailDitch Premium الاحترافية ل قنوات خطط الإنقاذ: حيازة ميزات فترات استبقاء وأرشفة زمنية ممتدة، مطولة، وغير قابلة للانتهاء بالخلفية؛ تضمن الحفاظ على استقرار واستمرارية قنوات استقبال روابط وعروض استعادة السيطرة للأبد بسلام.
- الالتزام الصارم بإنفاذ وبناء وتحديث حزم النسخ الاحتياطي وتدوين السجلات البريدية بداخل وثيقة خطط الاسترجاع: حظر ترك أي مساحات أو ملفات للمصادقة العشوائية يدوياً؛ وحصد اليقين المطلق والاطمئنان والجاهزية الكاملة ل إنقاذ وإعادة تفعيل أي حساب أو منصة رقمية ب ثوانٍ معدودة وبدون أعباء ملاحقة.
الخلاصة والرسالة الختامية الحتمية والمصيرية لكافة رواد متصفحي الويب وقيادات قطاعات الأعمال الكبرى:
كف فوراً وبحزم عن القبول أو الاستسلام ل حوادث الاختراقات، أو الرضا بالتنازل عن الخصوصية وكشف أسرارك وإيميلك الرئيسي ليكون هدفاً سهلاً ومكشوفاً بداخل الفضاء السيبراني المفتوح؛ وابدأ من هذه اللحظة في صياغة وهندسة وتدشين منظومتك البريدية الفولاذية المعزولة ل تفرض سيادتك وحصانتك الرقمية المطلقة كلياً بامتياز وثقة.
انطلق بثبات، واحمِ حساباتك، وصن خصوصية بياناتك، وعزز إنتاجية مكاتب عملك، وافرض حصانتك السيبرانية الفولاذية المطلقة كلياً بداخل الأسواق التجارية.
👉 انطلق الآن بتفعيل وبناء منظومة المصادقة الثنائية المعزولة ل حساباتك بالاعتماد على خدمات خطة MailDitch Premium للأعمال - حيازة أرقى الميزات والخصائص والأدوات البرمجية المتطورة المتوافقة بالكامل مع شتى أنظمة الأمان العالمية، وبكامل الموثوقية والصدارة، وقابلية الإلغاء بداخل أي وقت وبدون شروط مادية مسبقة.
**حساباتك ومنصاتك الرقمية المحصنة كلياً ومحمية بأرقى معايير الأمان السيبراني الدولية... معالم خصوصيتك الفولاذية والمجهولية المطلقة لكافة اتصالاتك بالويب... ترسانتك التقنية الحامية ل صيانة ثروات وممتلكات إمبراطوريتك من غوائل الاختراقات بالاعتماد على حلول البريد المؤقت للأعمال!**
**خض غمار التحول التكنولوجي، طهر ونظف مفاصل خوادم حساباتك، واحصد مكاسب السيادة والريادة والنجاح الباهر من هذه اللحظة اليوم بامتياز وجدارة وصدارة فولاذية صخر!**
مقالات وإرشادات توعوية وتنافسية ذات صلة يوصي كبار مهندسي الأمن السيبراني بمطالعتها بانتظام:
- الدليل الاستراتيجي الشامل ل حماية وتأمين البريد الإلكتروني المؤقت القابل للتخصيص بكلمات مرور ورموز تفعيل محمية بداخل بيئات عمل المجموعات والشركات
- عناوين البريد الإلكتروني مجهولة الهوية (Anonymous Email): كشف خفايا آليات تشفير الاتصالات وصيانة هويتك وبصمتك الرقمية من شبكات تجميع البيانات بالويب
- الدليل الأمني الفني والاستراتيجي الكامل ل إتقان تكنولوجيا سرية المراسلات البريدية: أدوات، تقنيات، وخطط حظر الرصد والتتبع والالتقاط أونلاين
- طرق صيانة وحماية عنوان بريدك الإلكتروني الشخصي الفعلي والصريح من مخاطر التعرض ل حملات رسائل السبام المزعجة وهجمات وفخاخ التصيد الاحتيالي
الحلول التكنولوجية الفائقة والمنصات المعتمدة ل حماية خيارات الـ 2FA وصيانة الخصوصية الدولية للشركات
روابط وصمامات أمان وصلاحيات وصول سريعة ومباشرة تهمك بداخل منصة MailDitch العالمية للحماية:
- بدء التسجيل الفوري وتفعيل باقة خطة الأعمال والخصائص الاحترافية لحسابات Premium Business ل منصة البريد المؤقت الفائقة للأعمال والشركات الكبرى
- فتح تذكرة اتصال مباشرة والحديث الفوري مع فريق مهندسي ومستشاري الأمن السيبراني ل المنصة ل حصد حلول وتصاميم مخصصة ل حماية شركتك
حول هذا الدليل الإرشادي والتنافسي للمؤسسات وحصانة البيانات: تم إعداد وتدقيق وصياغة شتى محتويات وتوصيات ومصفوفات وجداول هذا الدليل الاستراتيجي الاحترافي بالكامل بواسطة فريق الخبراء والمهندسين الاستشاريين المتخصصين بداخل شؤون الحوكمة الأمنية وإدارة المخاطر الرقمية وحماية البيانات وهندسة خصوصية قنوات الاتصال بداخل قطاع المؤسسات والأعمال الكبرى (Enterprise Security Team) التابع لمنصة MailDitch العالمية، بهدف تمكين قادة الشركات ورواد الأعمال وتزويدهم بأرقى الرؤى والأدوات والحلول التكنولوجية الكفيلة بحصد مزايا تنافسية هائلة، ورفع كفاءة عملياتهم، وفرض أعلى مستويات الأمان السيبراني لحماية مؤسساتهم وإمبراطورياتهم الرقمية أونلاين عبر الويب بامتياز وثقة صخرية صلبة.
تاريخ آخر مراجعة وتحديث شامل وموثق لكافة نصوص ومصفوفات المحتوى: مايو 2026
شارك هذا الدليل الاستراتيجي والتحقيق التوعوي الحاسم مع فريق عملك وموظفيك والمقربين منك بالشركة - وساعد زملائك بداخل مكاتب الإدارة ومجالس الإشراف على اكتشاف حجم المزايا التنافسية والمكاسب الأمنية والتشغيلية الهائلة الكامنة وراء دمج وتطبيق تكنولوجيا هندسة بنية البريد الإلكتروني المؤقت بداخل مفاصل أنظمتكم أونلاين وبتر المخاطر.
هل تساورك أي شكوك، أو استفسارات فنية معقدة، أو تحتاج لعقد جلسة استشارية مخصصة ل هندسة وتصميم بنيتك البريدية الآمنة وتأمين حساباتك من مخاطر الانكشاف؟ ضع سؤالك أو تفاصيل طلبك بداخل القسم المخصص للتعليقات أدناه، أو افتح قناة اتصال مباشرة مع فريق قطاع الأمن وحماية البيانات لدينا، وسيسعد الخبراء الاستشاريون بمواكبتك وتقديم كافّة الحلول والهندسة العكسية اللازمة ل إنجاح وتأمين وتطوير قنوات عمل مؤسستك السيبرانية بامتياز وضمان تفوقكم بالأسواق!