تجنب عمليات التصيد الاحتيالي: كيف يحافظ البريد المؤقت على سلامتك
<p>
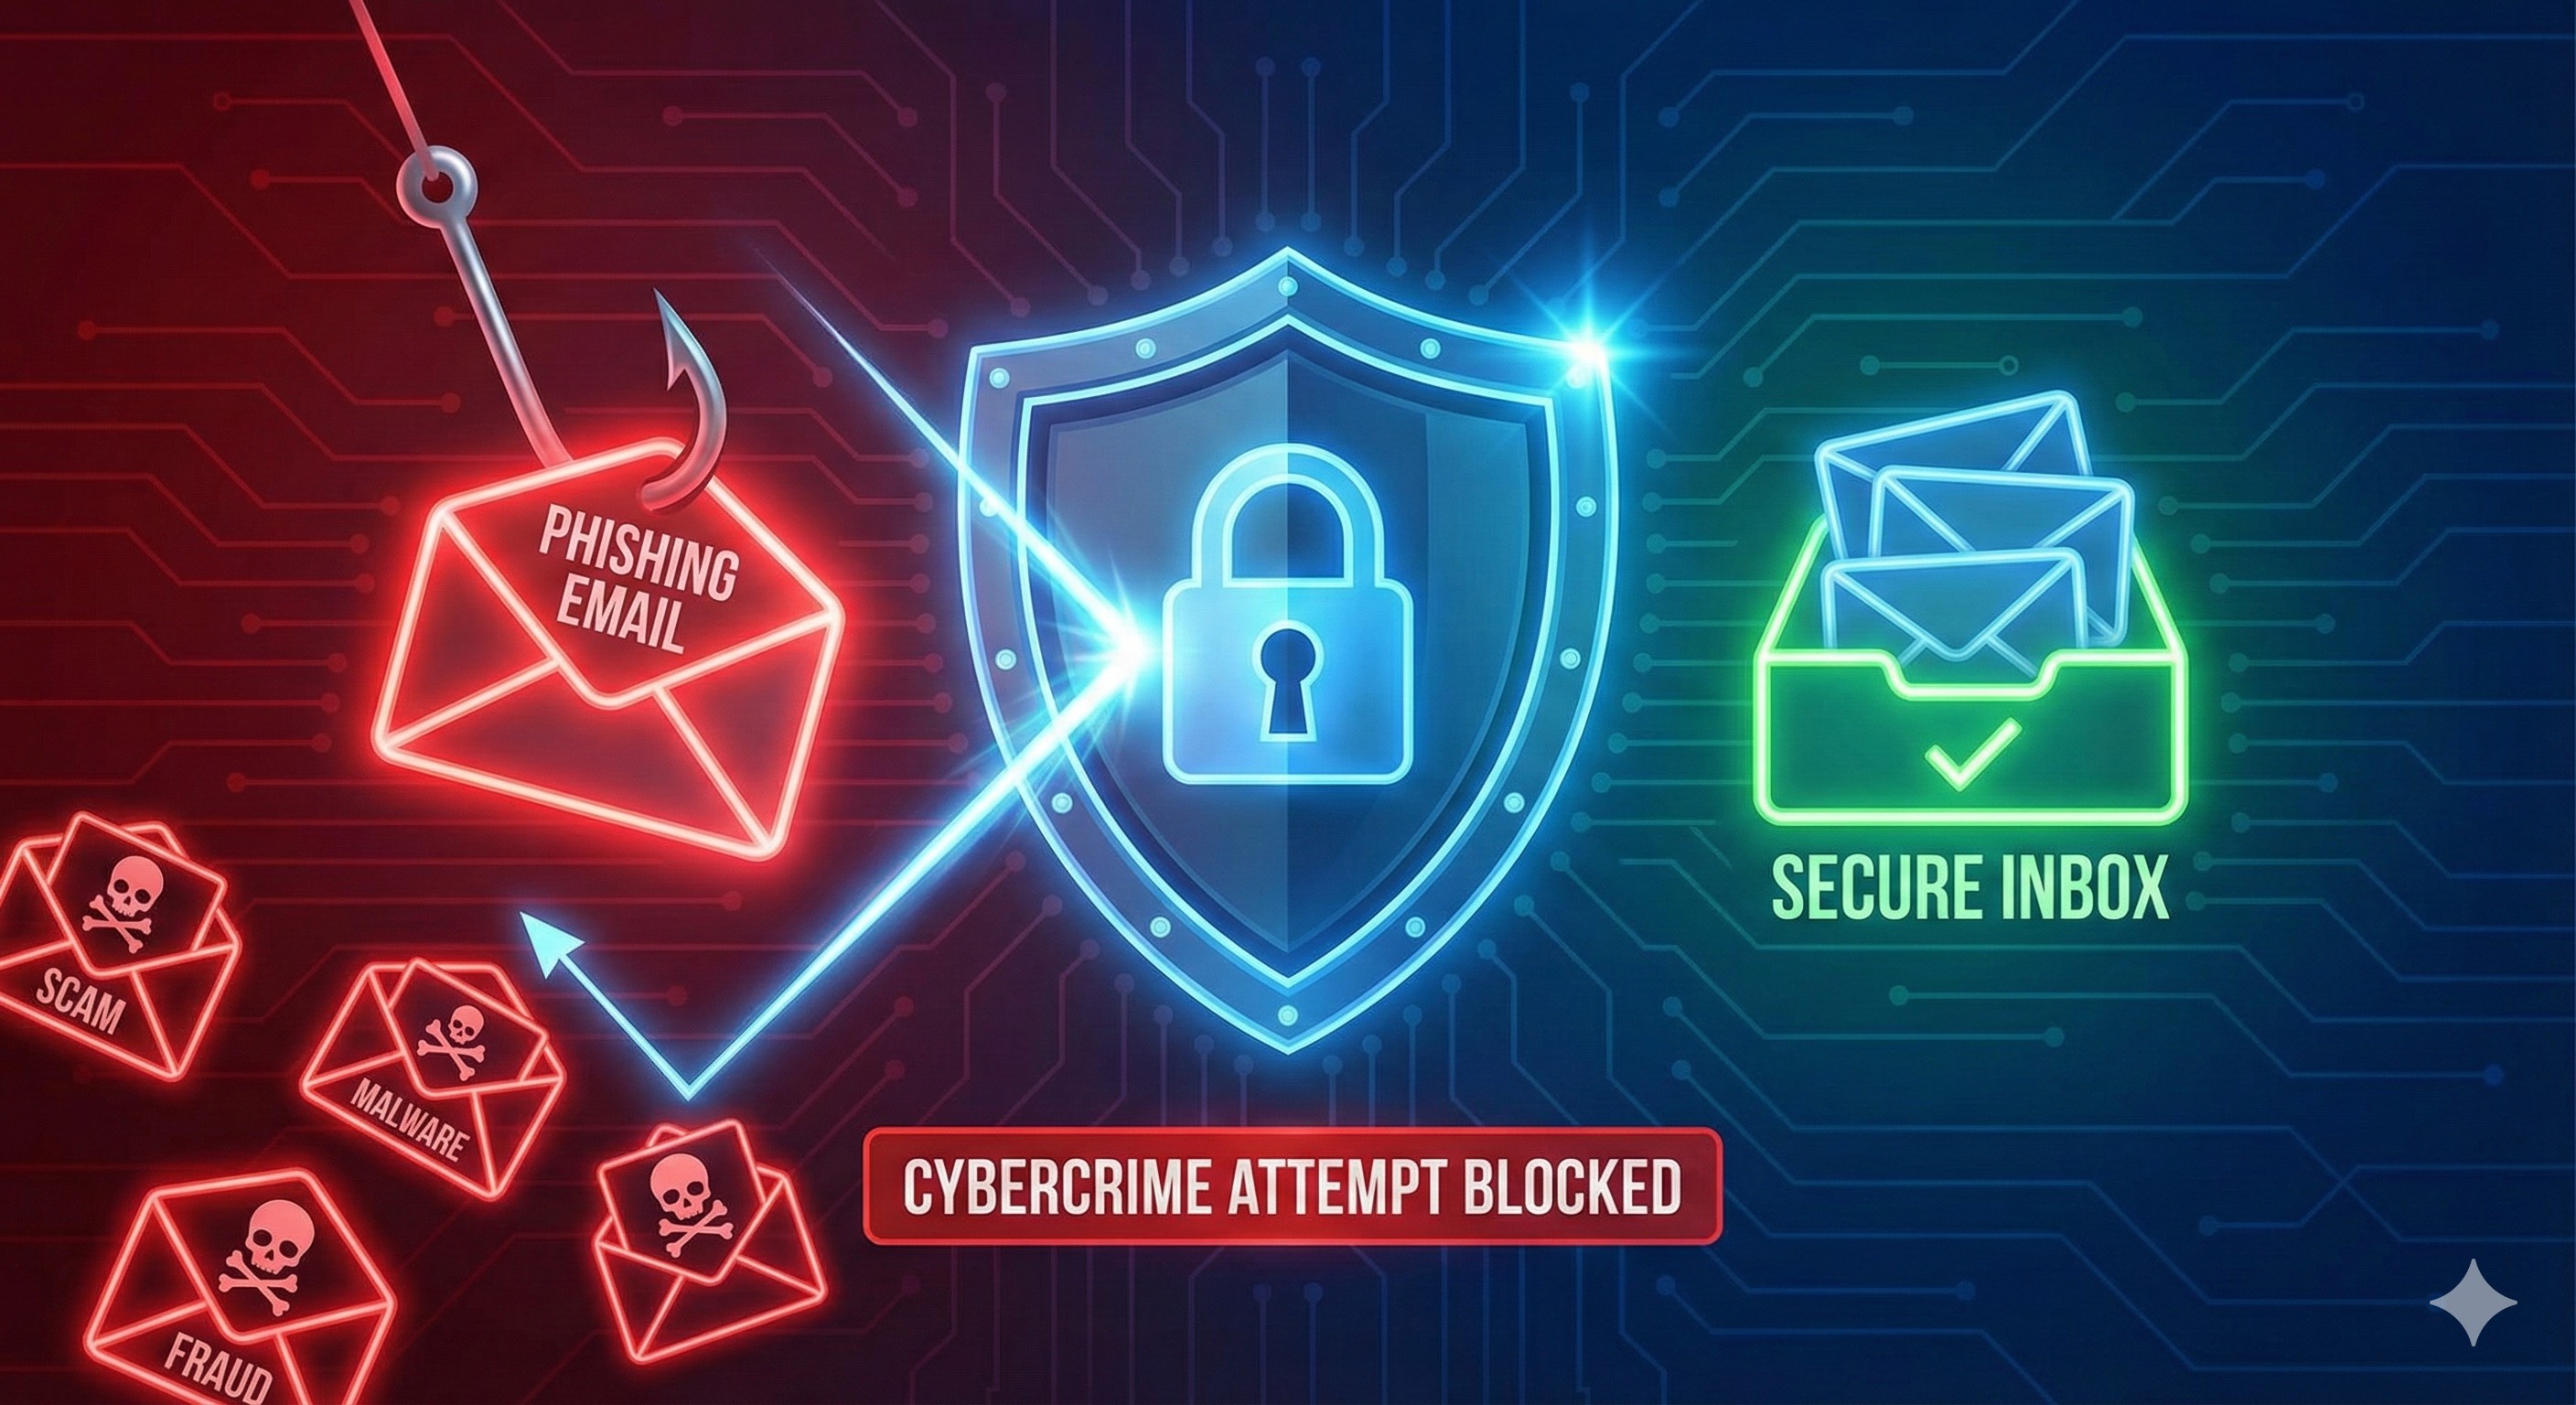
تتلقى رسالة بريد إلكتروني تبدو شرعية تماماً: شعار البنك الذي تتعامل معه، التنسيق الاحترافي، واللغة العاجلة التي تحذر من "نشاط مشبوه" في حسابك. تنقر على الرابط، وتدخل بيانات اعتمادك... وها أنت ذا قد وقعت ضحية للتصيد الاحتيالي (Phishing).
</p>
<p>
**لقد أصبحت خديعة التصيد الاحتيالي التهديد السيبراني رقم 1 في عام 2026.**
</p>
<p>
الإحصائيات والأرقام مثيرة للقلق بشكل كبير:
</p>
<ul>
<li>
وارتباطاً بذلك، يتم إرسال <strong>3.4 مليار رسالة تصيد احتيالي</strong> يومياً.
</li>
<li>
يتم خسارة <strong>12.5 مليار دولار</strong> سنوياً بسبب عمليات التصيد الاحتيالي.
</li>
<li>
تبدأ <strong>71% من الهجمات المستهدفة</strong> برسالة تصيد احتيالي.
</li>
<li>
<strong>متوسط الخسارة لكل ضحية:</strong> 1,200 دولار.
</li>
<li>
<strong>3% فقط</strong> من رسائل التصيد الاحتيالي يتم الإبلاغ عنها.
</li>
<li>
<strong>يتم إنشاء مواقع تصيد جديدة:</strong> كل 20 ثانية.
</li>
</ul>
<p>
ولكن هنا ما لا يدركه معظم الناس: <strong>عنوان بريدك الإلكتروني هو ناقل الهجوم الرئيسي (Primary Attack Vector) لعمليات التصيد الاحتيالي.</strong> بمجرد أن يمتلك مجرمو الإنترنت بريدك الإلكتروني، تصبح هدفاً مباشراً لهم. وكلما تواجد بريدك الإلكتروني الحقيقي في أماكن أكثر، كلما أصبحت أكثر عرضة للاختراق.
</p>
<p>
**هناك دفاع قوي يتخفى في وضح النهار: البريد الإلكتروني المؤقت (Temporary Mail).**
</p>
<p>
عند استغلاله بشكل استراتيجي، **يخلق البريد الإلكتروني المؤقت حواجز منيعة** بينك وبين هجمات التصيد الاحتيالي. فهو يحد من نطاق كشف بياناتك، ويجزئ المخاطر المحيطة بك، ويضمن أن محاولات التصيد الناجحة لن تمتد وتنهار كشلالات تدمر كامل حياتك الرقمية.
</p>
<p>
يكشف هذا الدليل الشامل عن كيفية عمل خديعة التصيد الاحتيالي في الواقع، ولماذا تفشل الدفاعات التقليدية غالباً، وكيف يوفر البريد المؤقت حماية تتجاوز مجرد تصفية الرسائل المزعجة (Spam filtering). ستتعلم كيفية التعرف على محاولات التصيد، وفهم دور البريد المؤقت في استراتيجيتك الأمنية، وتطبيق نظام دفاع متعدد الطبقات.
</p>
<p>
سواء كنت قد استُهدفت من قبل أو ترغب في منع أول هجوم لك، فإن هذا الدليل سيغير الطريقة التي تفكر بها بشأن أمن البريد الإلكتروني والحماية من التصيد الاحتيالي.
</p>
<h3>
فهم التصيد الاحتيالي: تطور التهديد السيبراني
</h3>
<p>
قبل أن نستعرض حلول المشكلة، دعنا نفهم أولاً طبيعة التهديد الذي ندافع ضدة.
</p>
<h4>
ما هو التصيد الاحتيالي (Phishing)؟
</h4>
<p>
**تعريفه التقني:** **التصيد الاحتيالي** هو جريمة سيبرانية يقوم فيها المهاجمون بانتحال صفة منظمات ومؤسسات شرعية وقانونية عبر البريد الإلكتروني لخداع الضحايا ودفعهم للكشف عن معلومات حساسة (كلمات المرور، بطاقات الائتمان، أرقام الضمان الاجتماعي) أو زرع وتثبيت البرمجيات الخبيثة (Malware).
</p>
<p>
**أصل التسمية:** اشتقت كلمة "Phishing" عبر دمج مقطع "ph" من مصطلح "phreaking" (والذي يعبر عن اختراق الهواتف قديماً) مع كلمة "fishing" (والتي تعني الصيد بالصنارة)؛ حيث يقوم المهاجم بـ "صيد" بياناتك ومعلوماتك مستخدماً "طعماً" مقنعاً للغاية.
</p>
<h4>
التشريح الهيكلي لهجوم التصيد الاحتيالي
</h4>
<p>
**مراحل الهجوم الخمس المتتالية:**
</p>
<p>
<strong>المرحلة 1: جمع واقتناص الأهداف (Target Acquisition)</strong>
</p>
<pre><code>يحصل المهاجم على عنوان بريدك الإلكتروني من عدة مصادر:
- اختراقات قواعد البيانات وتسريبات المواقع
- قواعد البيانات العامة المتاحة أونلاين
- قوائم الإيميلات المتاحة للبيع والتداول
- كشط بيانات الحسابات من وسائل التواصل الاجتماعي
- استمارات التسجيل بداخل المواقع غير الآمنة
- أدلة الشركات والمؤسسات المكشوفة أونلاين
</code></pre>
<p>
<strong>المرحلة 2: البحث والتحضير (Research and Preparation)</strong>
</p>
<pre><code>يقوم المهاجم بدراسة وبحث السجلات التالية:
- ملفاتك الشخصية على شتى وسائل التواصل الاجتماعي
- جهة عملك، منصبك، وطبيعة قطاعك المهني الحالي
- اهتماماتك الشخصية وسلوكياتك وتفضيلاتك الرقمية
- شبكة اتصالاتك وعلاقاتك وأصدقائك المقربين
- أنشطتك وتحركاتك ومعاملاتك الأخيرة أونلاين
- نقاط ضعفك النفسية (الخوف، التعجل، الفضول)
</code></pre>
<p>
<strong>المرحلة 3: صياغة وهندسة خديعة الهجوم (Crafting the Attack)</strong>
</p>
<pre><code>يصمم المهاجم رسالة بريد إلكتروني مقنعة للغاية:
- ينسخ بدقة تصاميم وشعارات الشركات الرسمية المشهورة
- يستخدم لغة عاجلة، طارئة، أو تحمل طابع التهديد لإثارة الذعر
- يشيد رابطاً (URL) مزيفاً ولكنه يبدو شديد القرب من الأصلي
- يدرج تفاصيلك الشخصية الواقعية بداخل النص لزيادة الموثوقية
- يرسل الإيميل في توقيت استراتيجي مدروس (مواسم الضرائب، إلخ)
</code></pre>
<p>
<strong>المرحلة 4: إطلاق وتنفيذ الهجوم (The Attack Launch)</strong>
</p>
<pre><code>يتم إرسال رسالة التصيد الاحتيالي وهي تحتوي على:
- رابط خبيث يقود إلى موقع ويب مزيف ومطابق للأصلي
- أو: ملف مرفق ملغوم بالبرمجيات التخريبية وفيروسات الفدية
- أو: طلب مباشر وصريح لكتابة وإرسال معلومات بالغة الحساسية
- تظهر الرسالة في بريدك وكأنها صادرة من مصدر موثوق تثق به
</code></pre>
<p>
<strong>المرحلة 5: الاستغلال ووقوع الضرر (Exploitation)</strong>
</p>
<pre><code>في حال ابتلعت الطعم وتفاعلت مع الرسالة:
- يتم سرقة كلمات مرورك فور إدخالها في صفحة تسجيل الدخول المزيفة
- تنصيب برامج التجسس بداخل جهازك بمجرد فتح الملف المرفق
- تجميع بياناتك الحساسة واستغلالها من المهاجم مباشرة
- بيع اعتماداتك المسروقة بأسواق الإنترنت المظلم أو استخدامها للنصب المالي
- بدء مسارات سرقة هويتك وتدمير شؤونك الرقمية
</code></pre>
<p>
**معدلات النجاح الفعلي للهجمات:**
</p>
<ul>
<li>
يتم فتح <strong>30%</strong> من رسائل البريد الإلكتروني الخاصة بالتصيد الاحتيالي.
</li>
<li>
يقوم <strong>12%</strong> من المستلمين بالنقر الفعلي على الروابط الخبيثة المرفقة.
</li>
<li>
يقع <strong>3%</strong> في الفخ ويقومون بكتابة وإرسال تفاصيل بياناتهم الحساسة.
</li>
<li>
النتيجة: <strong>مليارات الدولارات من الخسائر المادية سنوياً</strong> للأفراد والشركات.
</li>
</ul>
<h4>
أنواع وأنماط هجمات التصيد الاحتيالي في عام 2026
</h4>
<p>
<strong>النوع 1: التصيد العام والمكثف (Mass Phishing / Spray and Pray)</strong>
</p>
<p>
**كيف يعمل:**
</p>
<pre><code>إرسال ملايين الرسائل العشوائية والمتطابقة لشرائح ضخمة من الناس
عنوان الرسالة: "تم تعليق حسابك البنكي بشكل عاجل!"
المرسل: "[email protected]" (لاحظ كتابة الحرف k مرتين كخديعة)
الرابط المرفق: fake-bank-login.com/verify
الاستراتيجية: مجهود منخفض، حجم رسائل هائل، واصطياد غير الحذرين
</code></pre>
<p>
**مستوى التعقيد:** منخفض **نسبة النجاح:** 2-3% **الدرع الدفاعي:** تصطادها الفلاتر الأساسية للبريد
</p>
<p>
<strong>النوع 2: التصيد الموجه والمخصص (Spear Phishing)</strong>
</p>
<p>
**كيف يعمل:**
</p>
<pre><code>هجوم مخصص ومصمم بدقة شديدة لاستهداف فرد أو موظف معين بذاته
عنوان الرسالة: "RE: تقرير ميزانية الربع الرابع - مراجعة عاجلة مطلوبة"
المرسل: "[email protected]" (انتحال هوية المدير المالي للشركة)
المحتوى: يتضمن أسماء مشاريع حقيقية، وزملائك، وتفاصيل دقيقة من واقع عملك
الاستراتيجية: بحث عميق مسبق، وتخصيص بالغ الإقناع والموثوقية
</code></pre>
<p>
**مستوى التعقيد:** مرتفع **نسبة النجاح:** 30-40% **الدرع الدفاعي:** يصعب رصده بالأنظمة التقليدية
</p>
<p>
<strong>النوع 3: تصيد الحيتان الكبيرة وتنفيذيي الشركات (Whaling)</strong>
</p>
<p>
**كيف يعمل:**
</p>
<pre><code>هجمات نوعية بالغة الخطورة تستهدف كبار المدراء التنفيذيين (CEOs)
عنوان الرسالة: "أمر استدعاء قضائي رسمي - استجابة فورية إلزامية"
المرسل: يظهر كأنه مكتب محاماة شهير، جهة حكومية سيادية، أو عضو مجلس إدارة
الهدف المالي: طلب تحويل أموال ضخمة، أو كشف أسرار فنية وتجارية مصيرية
الاستراتيجية: هندسة اجتماعية فائقة الذكاء، وتضليل مدروس بعناية
</code></pre>
<p>
**مستوى التعقيد:** مرتفع جداً **نسبة النجاح:** 40-50% **حجم الضرر:** ملايين الدولارات لكل هجوم ناجح
</p>
<p>
<strong>النوع 4: التصيد المستنسخ (Clone Phishing)</strong>
</p>
<p>
**كيف يعمل:**
</p>
<pre><code>يقوم المهاجم باعتراض رسالة بريد شرعية وقانونية قمت باستلامها سابقاً
يصنع نسخة مطابقة منها بالملي مع استبدال الرابط الشرعي بآخر خبيث
يعيد إرسالها إليك من عنوان منتحل ومقارب تماماً للمرسل الأصلي
ستفكر تلقائياً: "هذه هي المرة الثانية التي يرسلون فيها الرسالة، يبدو الأمر هاماً"
</code></pre>
<p>
**مستوى التعقيد:** متوسط إلى مرتفع **نسبة النجاح:** 20-30% **الدرع الدفاعي:** يصعب جداً التفريق بينها وبين الأصل
</p>
<p>
<strong>النوع 5: التصيد الصوتي عبر الهاتف (Vishing)</strong>
</p>
<pre><code>تتلقى مكالمة هاتفية تظهر بداخل شاشتك كأنها صادرة من البنك الذي تتعامل معه
يمتلك المتصل اسمك، وإيميلك، وبعض تفاصيل سجلاتك الشخصية الواقعية
يخبرك بنبرة جادة: "لقد رصدنا نشاطاً مالياً مشبوهاً يجري على حسابك الآن"
يطلب منك تأكيد هويتك عبر النقر على رابط تحقق بريدي سيقوم بإرساله لك فوراً
تصل رسالة التصيد لبريدك أثناء المكالمة (مما يمنحها موثوقية بالغة ومصيدة محكمة)
</code></pre>
<p>
**مستوى التعقيد:** مرتفع **نسبة النجاح:** 35-45% **الدرع الدفاعي:** دمج قنوات الاتصال يجعل الخديعة بالغة الإقناع
</p>
<p>
<strong>النوع 6: التصيد عبر الرسائل النصية القصيرة (Smishing)</strong>
</p>
<pre><code>تصلك رسالة SMS: "فشل تسليم طردك البريدي - يرجى تأكيد وتحديث عنوان بريدك"
تقودك الرسالة لرابط موقع ويب مزيف يطالبك بكتابة وتفعيل إيميلك الشخصي
عقب ذلك: يتم إمطار بريدك برسائل تصيد مخصصة لاختراق حساباتك وتجريدك منها
</code></pre>
<p>
**مستوى التعقيد:** متوسط **نسبة النجاح:** 15-25% **الدرع الدفاعي:** مستخدمو الهواتف يكونون أقل حذراً عادة أثناء التصفح
</p>
<p>
<strong>النوع 7: التصيد المعزز بتقنيات الذكاء الاصطناعي (AI-Enhanced Phishing)</strong>
</p>
<pre><code>يقوم الذكاء الاصطناعي بتحليل أسلوبك في الكتابة من واقع المراسلات المسربة
يولد تلقائياً رسالة تصيد تحاكي بدقة متناهية نمطك الأدبي وطريقتك بداخل الويب
تستخدم الرسالة مصطلحاتك المعتادة، التنسيق الذي تفضله، ونبرتك الشخصية الحقيقية
بل ويتوافق توقيت إرسال الرسالة الخبيثة مع مواعيد استخدامك المعتادة للبريد
</code></pre>
<p>
**مستوى التعقيد:** فائق التعقيد والخطورة **نسبة النجاح:** 50-60% **الدرع الدفاعي:** يستحيل تقريباً كشفها بالطرق التقليدية (تهديد حديث 2025+)
</p>
<h4>
أبرز إشارات وعلامات الخطر للتصيد الاحتيالي (Red Flags)
</h4>
<p>
<strong>إشارة الخطر 1: استخدام لغة عاجلة، طارئة، أو تحمل طابع التهديد</strong>
</p>
<pre><code>❌ "سيتم إغلاق وتجميد حسابك بالكامل خلال 24 ساعة فقط!"
❌ "رصد أنشطة مشبوهة - اضغط هنا لتأكيد هويتك فوراً"
❌ "الإنذار الأخير والنهائي - إجراءات ملاحقة قانونية قيد التنفيذ"
❌ "مبروك لقد فزت بجائزة كبرى! اضغط للمطالبة بها خلال ساعة واحدة"
</code></pre>
<p>
**لماذا تنجح:** الخوف والتعجل يشلان التفكير العقلاني ويدفعان الضحية لاتخاذ قرارات مندفعة.
</p>
<p>
<strong>إشارة الخطر 2: عناوين مريبة وغير متطابقة للمرسلين</strong>
</p>
<pre><code>❌ [email protected] (كتابة الرقم 1 بدلاً من الحرف l)
❌ [email protected] (امتداد net وليس الموقع الرسمي amazon.com)
❌ [email protected] (استخدام نطاق فرعي مريب ومخالف للبنك)
❌ الاسم الظاهر في البريد: "Apple" ولكن الإيميل الفعلي خلفه: [email protected]
</code></pre>
<p>
**كيف تتحقق:** قم بتمرير مؤشر الفأرة (Hover) فوق الاسم الظاهر للمرسل لتكشف عنوان البريد الإلكتروني الفعلي والحقيقي الكامن خلفه.
</p>
<p>
<strong>إشارة الخطر 3: التحيات العامة والمبهمة</strong>
</p>
<pre><code>❌ "عزيزي العميل" (Dear Customer)
❌ "مرحباً بمستخدمنا الكريم"
❌ "إلى عضو المنصة المحترم"
</code></pre>
<p>
**الشركات الحقيقية:** تخاطبك دائماً باستخدام اسمك الشخصي الصريح والمسجل بداخل قواعد بياناتها الموثقة.
</p>
<p>
<strong>إشارة الخطر 4: الروابط والوجهات المشبوهة (Suspicious Links)</strong>
</p>
<pre><code>❌ النص المكتوب أمامك في الرسالة: www.paypal.com/verify
الوجهة الفعلية والحقيقية للرابط: www.paypa1-verify.com
❌ استخدام الروابط المختصرة المخفية الوجهة مثل (bit.ly أو tinyurl) لحجب الرابط الأصلي
❌ ظهور أرقام الـ IP المباشرة بداخل شريط العنوان بدلاً من أسماء النطاقات الصريحة
❌ كتابة نطاقات بأسماء مغلوطة إملائياً بشكل طفيف جداً مثل (microsofft.com)
</code></pre>
<p>
**How to Check:** مرر مؤشر الفأرة فوق الرابط دون النقر عليه؛ لتجد الرابط الفعلي والوجهة الحقيقية تظهر بوضوح في شريط الحالة بأسفل المتصفح.
</p>
<p>
<strong>إشارة الخطر 5: الملفات المرفقة المفاجئة وغير المتوقعة</strong>
</p>
<pre><code>❌ Invoice.pdf.exe (استخدام امتداد مزدوج لحجب صيغة الملف التنفيذية الخبيثة)
❌ الملفات المضغوطة بصيغة (ZIP أو RAR) والواردة من مرسلين مجهولي الهوية
❌ مستندات حزمة Office التي تطلب منك بشكل إلحاحي تفعيل ميزات الماكرو (Enable Macros)
</code></pre>
<p>
<strong>إشارة الخطر 6: طلبات صريحة لكتابة وإرسال معلومات بالغة الحساسية</strong>
</p>
<pre><code>❌ "يرجى كتابة وإعادة إرسال كلمة المرور الحالية لتأكيدها"
❌ "أدخل رقم ضمانك الاجتماعي لتحديث ملفك"
❌ "حدث تفاصيل بطاقتك الائتمانية عبر الرد على هذا الإيميل"
❌ "زودنا باعتمادات دخولك للنظام لحل العطل الفني"
</code></pre>
<p>
**الحقيقة الثابتة:** المنظمات والشركات الشرعية والمحترفة لا تطالبك مطلقاً بكتابة أو إرسال بياناتك السرية أو كلمات مرورك عبر رسائل البريد الإلكتروني.
</p>
<p>
<strong>إشارة الخطر 7: العروض والوعود السخية التي لا يصدقها عقل</strong>
</p>
<pre><code>❌ "لقد فزت بمبلغ 10,000 دولار بدون سحب مسبق!"
❌ "فرصة استثمارية مذهلة ستحولك لمليونير في غضون أيام"
❌ "أمير إفريقي يحتاج لمساعدتك العاجلة لنقل ثروته وسيعطيك نصفها"
❌ "احصل على هاتف آيفون مجاني تماماً مقابل ملء هذا الاستبيان العابر"
</code></pre>
<p>
**القاعدة الفولاذية:** إذا بدا العرض مغرياً جداً لدرجة لا يمكن معها تصديقه عقلياً، فهو بالتأكيد فخ احتيالي ملغوم لسرقتك.
</p>
<p>
<strong>إشارة الخطر 8: ركاكة الصياغة اللغوية والأخطاء الإملائية البدائية</strong>
</p>
<pre><code>❌ "لقد تم تعليق حساباتكم يرجى التحقق من معلوماتكم التقنية"
❌ وجود تضارب وتناقض واضح في تنسيقات الخطوط والألوان بداخل نص الرسالة
❌ الاستخدام العشوائي والخاطئ للحروف وعلامات الترقيم بداخل الجمل
</code></pre>
<p>
**تنبيه هام:** هجمات التصيد المتطورة والحديثة صامتة وخالية تماماً من الأخطاء الإملائية؛ فهذه الإشارة تفضح فقط الهجمات البدائية والبدئية.
</p>
<h3>
لماذا يجعلك بريدك الإلكتروني التقليدي الرئيسي فريسة سهلة للتصيد؟
</h3>
<p>
عنوان بريدك الإلكتروني الشخصي الرئيسي الحالي هو الثغرة الأكبر ونقطة الضعف المركزية التي ينطلق منها شتى قراصنة التصيد لانتهاك حياتك.
</p>
<h4>
معضلة الانكشاف وتفشي البيانات (The Exposure Problem)
</h4>
<p>
**في كم موقع ومنصة قمت بكتابة واستخدام بريدك الإلكتروني الحقيقي؟**
</p>
<pre><code>المستخدم العادي أونلاين يمتلك بالمتوسط:
- أكثر من 130 حساباً رقمياً بداخل شتى المواقع والخدمات
- 47 موقعاً ومتجراً إلكترونياً لإجراء عمليات التسوق والشراء أونلاين
- 23 ملفاً وحساباً شخصياً بداخل منصات التواصل الاجتماعي المختلفة
- 89 اشتراكاً نشطاً بداخل النشرات البريدية والمجلات والمشروعات الرقمية
- ما يتخطى 200 موضع انكشاف وتواجد علني لبريده الإلكتروني الحقيقي عبر الشبكة
كل موضع تواجد = سجل مستخدم دائم ينتظر وقوعه بداخل قواعد بيانات التصيد
</code></pre>
<p>
**الحسبة الرياضية المخيفة للواقع السيبراني:**
</p>
<pre><code>إيميل شخصي واحد مستخدم للتسجيل بداخل 200 موقع أونلاين
↓
تعرض 50 موقعاً من تلك المواقع لاختراقات سيبرانية وتسريبات لقواعد بياناتها
↓
استقرار واستقراء بريدك الحقيقي بداخل 50 قاعدة بيانات مختلفة للهاكرز
↓
بيع بريدك الإلكتروني بأسواق الإنترنت المظلم (بمتوسط 0.50 دولار لكل سجل مستخدم)
↓
شراء القوائم البريدية المجمعة من قِبل أكثر من 1,000 مقرصن ومحتال عالمي
↓
توجيه وشن ما متوسطه 5 إلى 10 محاولات تصيد احتيالي مخصصة ضدك يومياً
↓
استقبال ما يقارب 3,650 رسالة تصيد ملغومة تستهدفك بشكل مباشر سنوياً بداخل إنبوكسك
</code></pre>
<h4>
معضلة اختلاط الثقة والالتباس بداخل الإنبوكس (The Trust Problem)
</h4>
<p>
**تداخل الرسائل الشرعية والقانونية مع فخاخ التصيد بداخل صندوق واحد:**
</p>
<p>
**يستقبل بريدك الإلكتروني الرئيسي يومياً سيل المراسلات التالي:**
</p>
<pre><code>✅ رسالة شرعية: كشف حساب بنكي حقيقي صادر من البنك الذي تتعامل معه فعلياً
❌ رسالة تصيد: "تنبيه أمني عاجل وطارئ" مرسل من بنك وهمي يحاكي بنكك الحقيقي
✅ رسالة شرعية: فاتورة وتأكيد نجاح عملية شراء حقيقية من موقع أمازون
❌ رسالة تصيد: "فشل تسليم شحنتك البريدية" مرسلة من حساب وهمي يدعي أنه أمازون
✅ رسالة شرعية: تذكير رسمي بضرورة تقديم الإقرارات الضريبية من هيئة الضرائب الرسمية
❌ رسالة تصيد: "إخطار خضوع للفحص المالي والغرامات" صادر من جهة منتحلة لاسم الضرائب
✅ رسالة شرعية: رابط إعادة تعيين كلمة المرور لأحد حساباتك قمت أنت بطلبه بنشاط
❌ رسالة تصيد: "أعد تعيين رمزك السري فوراً" لخدمة لم تطلب تغيير بياناتها مطلقاً
</code></pre>
<p>
**التحدي المصيري:** التمييز الدقيق والفصل القاطع بين ما هو حقيقي وما هو مزيف بداخل هذا البحر المتلاطم من الرسائل المتداخلة يغدو أمراً أشبه بالمستحيل على العقل البشري المجهد يومياً.
</p>
<h4>
مصيدة الاختراق المتتالي والانهيار الهيكلي لحياتك الرقمية (Cascading Compromise)
</h4>
<p>
**التبعات الكارثية والمتلاحقة في حال نجاح الهاكر في اصطيادك لمرة واحدة:**
</p>
<p>
**السيناريو الواقعي: الوقوع ضحية لرسالة تصيد بنكية عابرة**
</p>
<pre><code>1. ينجح المخترق في الاستيلاء على اعتمادات دخولك لبوابتك المصرفية أونلاين
2. يلج المقرصن لحسابك البنكي ويبسط سيطرته على أرصدتك ومدخراتك المالية
3. يرصد المقرصن عنوان بريدك الإلكتروني الرئيسي المعتمد والمربوط بالمعاملات البنكية
4. يوجه المقرصن هجمات تصيد بالغة التطور والعدوانية لاختراق هذا الإيميل المحدد
5. ينجح في اختراق البريد الإلكتروني الرئيسي والسيطرة الكاملة على الإنبوكس
6. يستغل البريد لإرسال طلبات إعادة تعيين كلمات المرور لكافة حساباتك الأخرى أونلاين
7. يغير رموز الدخول ويستولي على حسابات عملك، وسائل تواصلك، ومساحاتك السحابية
8. اكتمال عملية سرقة هويتك الرقمية والواقعية بالكامل وتدمير حياتك في غضون دقائق
</code></pre>
<p>
**نقطة الفشل الفردية والقاتلة (Single Point of Failure):** إن اعتمادك على بريد إلكتروني رئيسي واحد وموحد، وتعرضه للاختراق نتيجة كبوة أو نقرة عفوية على رابط تصيد، كفيل بتدمير وتبخير كامل سيادتك وحياتك الرقمية ل ثوانٍ معدودة.
</p>
<h3>
ميكانيكية عمل البريد المؤقت في سحق وإحباط هجمات التصيد من المنبع
</h3>
<p>
الآن نصل لاستعراض السلاح الدفاعي الأقوى والحصن الحصين لصيانة سلامتك: **الاستغلال الاستراتيجي والممنهج لعناوين البريد الإلكتروني المؤقتة.**
</p>
<h4>
الآلية الدفاعية 1: التحجيم الصارم لمواضع الانكشاف والبيانات (Exposure Limitation)
</h4>
<p>
**المنهجية التقليدية العتيقة (فتح الباب للمخربين):**
</p>
<pre><code>بريدك الإلكتروني الرئيسي الموحد: [email protected]
يتم استخدامه وكتابته للتسجيل بداخل:
- موقع الشراء (أ): [email protected]
- متجر التسوق (ب): [email protected]
- النشرة البريدية (ج): [email protected]
- المنتدى العام (د): [email protected]
[... وكتابته بداخل أكثر من 200 موقع ومنصة أخرى عبر الشبكة]
تعرض الموقع (أ) للاختراق السيبراني ← استقرار بريدك الحقيقي بداخل قواعد بيانات التصيد العالمية
تعرض المتجر (ب) لتسريب بيانات العوام ← استقرار ذات البريد بداخل سجلات قراصنة آخرين
تعرض النشرة (ج) للاختراق وسرقة السجلات ← وصول بريدك الرئيسي لقوائم محتالي الإنترنت المظلم
النتيجة الحتمية: بريدك الحقيقي متواجد بداخل أكثر من 50 قاعدة بيانات خبيثة
محاولات التصيد الاحتيالي ضدك: هجوم وقصف بريدي متواصل لا يتوقف على مدار الساعة لإنبوكسك الحقيقي
</code></pre>
<p>
**منهجية العمل الذكية بالبريد المؤقت (فرض الحصانة الفولاذية):**
</p>
<pre><code>بريدك الإلكتروني الرئيسي الحقيقي: [email protected] (مقتصر ومحجور حصرياً على المنصات المصيرية الحيوية)
عناوين البريد الإلكتروني المؤقتة البديلة:
- موقع الشراء (أ): [email protected]
- متجر التسوق (ب): [email protected]
- النشرة البريدية (ج): [email protected]
- المنتدى العام (د): [email protected]
تعرض الموقع (أ) للاختراق ← تسريب البريد المؤقت العابر والمستقل (من يهتم؟)
تعرض المتجر (ب) لتسريب البيانات علناً ← كشف إيميل مؤقت منفصل عابر (لا قيمة له)
تعرض النشرة (ج) للسرقة والانكشاف ← تسريب صندوق عابر انتهت صلاحيته مسبقاً (أمر غير ذي أهمية)
النتيجة الفعليّة: بريدك الإلكتروني الرئيسي الحقيقي والواقعي لَمْ ولَنْ يقع أبداً بداخل أي قاعدة بيانات خبيثة
محاولات التصيد الاحتيالي الموجهة لبريدك الرئيسي الحقيقي: تكاد تنعدم وتصل لنسبة صفر% مطلقاً
</code></pre>
<p>
**الحصانة الأمنية:** يعجز قراصنة الإنترنت ومحتالو التصيد الاحتيالي عن استهداف أو ضرب أو اختراق ما لا يملكون وجوده أو عنوانه في سجلاتهم مسبقاً.
</p>
<h4>
الآلية الدفاعية 2: التجزئة الهيكلية والعزل التام للمخاطر (Compartmentalization)
</h4>
<p>
**المبدأ الفني المعتمد:**
</p>
<pre><code>عناوين بريد مؤقتة مختلفة ومنفصلة كلياً = عزل تام واحتواء مطلق للمخاطر الرقمية أونلاين
حتى في حال تعرض أحد الصناديق البريدية المؤقتة للانكشاف ← تبقى شتى شؤونك الأخرى معزولة ومحصنة تماماً
</code></pre>
<p>
**الواقع العملي التطبيقي للمنظومة الدفاعية:**
</p>
<p>
**سيناريو رسالة التصيد البنكية المقنعة في ظل المنظومة الحديثة:**
</p>
<pre><code>المنهجية التقليدية العتيقة:
يحصل المحتال على بريدك الحقيقي من تسريب بيانات موقع تسوق عابر قمت بالاشتراك فيه سابقاً
يرسل رسالة تصيد تحاكي بنكك الحقيقي إلى هذا الإيميل الحقيقي المستهدف
تظهر الرسالة الخبيثة بداخل نفس الإنبوكس الرئيسي الذي يستقبل رسائل وكشوفات البنك الفعلية
يحدث التباس وخلط ذهني وتزداد احتمالية نقرك على الرابط والوقوع ضحية للاختراق وتدمير شؤونك
المنهجية الحديثة بالبريد المؤقت:
موقع التسوق العابر يمتلك بداخل سجلاته بريدك المؤقت المعزول: [email protected]
البنك الحقيقي والمنصات المالية تمتلك جهاراً وصراحة: بريدك الإلكتروني الرئيسي الحقيقي والسرّي
يستولي المحتال على الإيميل المؤقت temp_shopping من تسريب بيانات موقع التسوق
يرسل رسالة تصيد تحاكي البنك إلى هذا البريد المؤقت temp_shopping المستهدف
ولكن كافّة مراسلات البنك الحقيقية مستحيل أن تصل لهذا الصندوق المؤقت المنعزل هيكلياً
تنكشف الخديعة فوراً وتظهر الرسالة كفخ غبي ومنفصل ومفضوح الأركان ويتم إهمالها ومحوها دون أدنى تفكير
</code></pre>
<p>
**الحصانة الأمنية:** تعجز رسائل وفخاخ التصيد الاحتيالي عن الخداع أو التخفي بزي المراسلات الرسمية الموثوقة عندما تكون حساباتك وبصمتك الرقمية مجزأة ومحصنة بداخل صناديق بريدية مستقلة تماماً.
</p>
<h4>
الآلية الدفاعية 3: ميزة التدمير والاحتراق والتخلص الفوري (Expendability)
</h4>
<p>
**القوة الكامنة للعناوين القابلة للتضحية والحرق الفوري:**
</p>
<p>
<strong>في حال وقوع بريدك الإلكتروني الدائم والتقليدي بداخل مصيدة الاختراق:</strong>
</p>
<pre><code>1. وقعت ضحية لخدعة تصيد ونقرت على رابط خبيث مستخدماً وعبر بريدك الرئيسي الحقيقي
2. يستقر إيميلك الرئيسي الحقيقي في قواعد بيانات المخترقين كصيد ثمين ومكشوف الحماية
3. تعجز تماماً عن هجر أو إغلاق هذا البريد نظراً لكونه شريان الحياة المربوط بـ 200 حساب رقمي لك
4. تضطر مرغماً لخوض ماراثون معقد ومجهد لتبديل وتغيير كلمات المرور لكافة حساباتك أونلاين
5. تلتزم بإخطار كافّة جهات اتصالك وزملائك وأقاربك بتحذيرهم من استقبال رسائل ملغومة باسمك
6. تقضي أسابيع متعاقبة من العمل المجهد والمضني لمحاولة احتواء الضرر ومحاولة استرداد ما سُلِب
7. تظل بالرغم من ذلك في دائرة الخطر والتهديد الدائم لكون إيميلك الحقيقي مسجلاً في أدلة الهاكرز للأبد
</code></pre>
<p>
<strong>في حال وقوع بريدك الإلكتروني المؤقت والعابر بداخل مصيدة الاختراق:</strong>
</p>
<pre><code>1. نقرت بالخطأ على رابط تصيد خبيث مرسل لعنوان بريدك الإلكتروني المؤقت العابر
2. تعرض الصندوق المؤقت الفردي للانكشاف والاستقرار بداخل سجلات الجهة المخترقة
3. بضغطة زر واحدة وفي ثانية، قم بحرق، وتدمير، وإلغاء، ومحو هذا البريد المؤقت كلياً من الوجود
4. توجه لـ MailDitch وقم فوراً وبنقرة واحدة بتوليد وإنشاء عنوان بريد مؤقت جديد تماماً في 3 ثوانٍ
5. انعدام تام وفوري لكافة المخاوف وتبعات التقييد وحجم المجهود المهدور لاسترداد الحسابات
6. تعود لممارسة حياتك وتصفحك للويب بأمان تام وفي نفس اللحظة وبدون أدنى أضرار ملاحقة لك
</code></pre>
<p>
**الحصانة الأمنية:** يتلاشى تماماً الخوف من فخاخ وهجمات التصيد الاحتيالي عندما تدرك يقيناً بأن الوعاء البريدي المستخدم للتسجيل هو كيان عابر، مؤقت، وقابل للتضحية به وحرقه في أي وقت دون أدنى تبعات مادية أو معنوية عليك.
</p>
<h4>
الآلية الدفاعية 4: التقليص الجذري لمساحات أسطح الهجمات السيبرانية (Reduced Attack Surface)
</h4>
<p>
**مفهوم وميكانيكية سطح الهجوم أونلاين:** يعبر سطح الهجوم عن إجمالي النطاقات ونقاط البيانات العلنية والمكشوفة التابعة لك والتي يستطيع المهاجمون استغلالها كمدخل لشن ضرباتهم السيبرانية واختراقك.
</p>
<p>
**هيكلية سطح الهجوم بداخل بريد الإنترنت التقليدي والموحد:**
</p>
<pre><code>تواجد بريدك الرئيسي الحقيقي بداخل سجلات 200 موقع أونلاين = امتلاك الهاكرز لـ 200 ثغرة وناقل هجوم محتمل ضدك
كل منصة أو موقع تسجل فيه يمثل نقطة ضعف كامنة وثغرة أمنية تنتظر التعرض للاختراق وتسريب البيانات
كل تسريب ناجح لقاعدة بيانات أي موقع = استقرار بريدك الرئيسي وصيدك الثمين بداخل أدلة التصيد والمحتالين
المحصلة الإجمالية لسطح الهجوم الفني لحياتك الرقمية: مساحة بالغة الضخامة، مكشوفة الحماية، وشديدة الهشاشة
</code></pre>
<p>
**هيكلية سطح الهجوم بداخل منظومة البريد المؤقت الحديثة والذكية:**
</p>
<pre><code>حصر وتقنين تواجد إيميلك الرئيسي الحقيقي بداخل 8 مواقع ومنصات رسمية ومصيرية بالغة الحماية والأمان فقط
الاعتماد المطلق على الصناديق المؤقتة لـ MailDitch للتسجيل بداخل شتى المواقع والمنتديات والخدمات الأخرى العابرة عبر الويب
(من يهتم أو يكترث إذا تعرضت قواعد بيانات تلك المواقع والمنتديات والخدمات للاختراقات والتسريبات السيبرانية؟)
مساحة سطح الهجوم الفعلي المسلطة على بريدك الرئيسي الحقيقي الحساس: تنكمش وتتقلص لأدنى حدودها المعيارية والممكنة
مستويات ومعدلات خطر وقوعك ضحية للتصيد الاحتيالي: تسجل هبوطاً تاريخياً مدوياً وتراجعاً حاسماً يتجاوز نسبة 96% كاملة
</code></pre>
<p>
**الحصانة الأمنية:** تحويل هويتك وبصمتك الرقمية إلى هدف بالغ الصغر، متناهي الدقة، وشديد الشح والندرة ومستحيل الرصد والاقتناص بداخل أدلة وبوتات قراصنة التصيد عبر الشبكة.
</p>
<h4>
الآلية الدفاعية 5: منظومة الإنذار المبكر ومصائد الاستطلاع السيبراني (Canary System)
</h4>
<p>
**استغلال العناوين البريدية المؤقتة كمصايد ل رصد وتعرية الاختراقات الصامتة للموقع:**
</p>
<p>
**الخطة الدفاعية التطبيقية للاستطلاع الفني:**
</p>
<pre><code>قم بتوليد وإنشاء عنوان بريد مؤقت ومخصص وفريد للتسجيل بداخل موقع ويب محدد بذاته (SiteX)
قم بكتابة وتقديم هذا الإيميل الحصري بداخل حقول التسجيل للموقع (SiteX.com) دون مشاركته مع أي جهة أخرى
في حال رصدت وصول أول رسالة تصيد احتيالي أو ترويج إعلاني مريب بداخل هذا الصندوق البريدي المؤقت المحدد:
← تدرك وتستنتج يقيناً وبالدليل الفني القاطع أن الموقع المحدد (SiteX.com) قد تعرض لاختراق صامت وقاعدته سُرِبت
← أو تكتشف فوراً قيام إدارة الموقع بانتهاك الخصوصية وبيع سجلات مستخدميها وقوائمها البريدية لجهات مشبوهة
← تمتلك الصلاحية والقدرة الفورية على إخطار وتحذير زملائك والمجتمع الرقمي من مخاطر المنصة وتصفحها
← تتخذ إجراءً أمنياً حاسماً بحرق وتدمير هذا البريد المؤقت كلياً وبتر قناة الاتصال بالمنصة وقطع تتبعها لحياتك
</code></pre>
<p>
**النموذج التطبيقي الفعلي:**
</p>
<pre><code>عنوان بريدك المؤقت المستولد: [email protected]
المنصة الوحيدة التي تمتلك هذا العنوان: موقع الشراء المسمى SiteX.com
تلقي رسالة تصيد بنكية خبيثة بداخل الإنبوكس لـ [email protected]
الاستنتاج التقني الموثق: موقع الشراء SiteX.com مخترق سيبرانياً أو يتاجر ببيانات العملاء أونلاين
الإجراء الفوري الحاسم: تحذير مجتمعك الرقمي، حرق الصندوق وتدميره كلياً من المنبع، ومواصلة تصفحك بأمان تام
</code></pre>
<p>
**الحصانة الأمنية:** امتلاك قدرة فائقة على الرصد والاستكشاف الفوري واللحظي لشتى الاختراقات السيبرانية الصامتة للمواقع وتحديد الجهات التي تسرب بياناتك بدقة متناهية وبثوانٍ معدودة.
</p>
<h3>
الدليل الخططي التطبيقي لإنفاذ استراتيجيات مكافحة التصيد الاحتيالي
</h3>
<p>
إن الأفكار والنظريات الأمنية تكون عديمة الفائدة ما لم يتم ترجمتها وإنفاذها بداخل مجالات العمل الفعلي؛ وإليك كيفية بناء حصنك السيبراني:
</p>
<h4>
الاستراتيجية 1: منظومة التصنيف الهيكلي والطبقي للأمن البريدي (Tiered Security System)
</h4>
<p>
**قم بفرز وتوزيع حساباتك أونلاين بناءً على مستويات حرجية ومخاطر البيانات:**
</p>
<p>
<strong>الطبقة 1: طبقة الأمان الفصلي والقصوى (بريد حقيقي دائم محصن كلياً)</strong>
</p>
<pre><code>طبيعة الحسابات والمنصات المستهدفة:
- المعاملات والمنصات والخدمات البنكية، المصرفية، والمحافظ المالية أونلاين
- البوابات والخدمات والمحافل الحكومية والرسمية التابعة للدولة
- أنظمة الرعاية الصحية والمستشفيات وسجلات ملفاتك الطبية الشخصية الحساسة
- عنوان البريد الإلكتروني الرئيسي والأساسي المعتمد لمهنتك أو شركتك الحالية
الوعاء البريدي المعتمد للتشغيل: عنوان بريدك الإلكتروني الرئيسي والواقعي الدائم والمحمي بكلمات مرور بالغة التعقيد
المسوغ الأمني والفني: تستلزم هذه الخدمات الحيوية وجود قنوات اتصال دائمة، مستقرة، وموثوقة لاستقبال رسائل الأمان المصيرية.
منظومة مكافحة التصيد المتبعة هنا:
- إبداء أقصى درجات اليقظة والانتباه والشك الفطري تجاه كافّة الرسائل الواردة بداخل هذا الصندوق الحساس.
- الحظر المطلق والبات للنقر على أي روابط أو تحميل مرفقات بداخل المراسلات الواردة بداخل هذا الصندوق نهائياً.
- الالتزام الصارم بالولوج وتصفح شتى هذه المواقع والخدمات عبر كتابة عناوينها (URLs) يدوياً بداخل شريط متصفحك دائماً.
</code></pre>
<p>
<strong>الطبقة 2: طبقة الحسابات المستقرة ولكن القابلة للاستبدال (بريد حقيقي ثانٍ منعزل)</strong>
</p>
<pre><code>طبيعة الحسابات والمنصات المستهدفة:
- متاجر التسوق الإلكتروني الكبرى والشهيرة التي تشتري منها بشكل دوري ومستمر (مثل أمازون ونون)
- المنصات والخدمات الرقمية التي تدفع لها رسوماً واشتراكات دورية ثابتة وتثق في سمعتها التجارية
- شبكات التواصل المهنية والأعمال الرسمية المعتمدة أونلاين (مثل منصة LinkedIn للأعمال)
- ملفاتك وحساباتك الشخصية الأساسية والموثقة بداخل وسائل التواصل الاجتماعي المختلفة
الوعاء البريدي المعتمد للتشغيل: عنوان بريد إلكتروني حقيقي ودائم ثانٍ ومنفصل تماماً وعزل كلي عن الصندوق الرئيسي للطبقة الأولى
المسوغ الأمني والفني: استخدام دوري ومستمر يستلزم وجود قناة اتصال مستقرة وقائمة للمدى الطويل لتتبع المشتريات والمعاملات.
منظومة مكافحة التصيد المتبعة هنا:
- التحلي بمستويات يقظة وانتباه مرتفعة، وتصفح وقراءة الرسائل بحذر وتأنٍ.
- عزل وتأمين كامل لكافة الاتصالات الخاصة بهذه المنصات بعيداً عن بريدك المالي الرئيسي للطبقة الأولى الحساسة.
- سهولة ومرونة فائقة في تبديل وتغيير وإعادة بناء هذا البريد بالكامل في حال تعرضه للانكشاف لكونه منعزلاً عن البنوك.
</code></pre>
<p>
<strong>الطبقة 3: طبقة الفضاء الرقمي المفتوح والمشتت (عناوين البريد المؤقتة لـ MailDitch)</strong>
</p>
<pre><code>طبيعة الحسابات والمنصات المستهدفة:
- الفترات التجريبية المجانية واستكشاف الأدوات والبرامج والخدمات الرقمية الناشئة عبر الشبكة
- عمليات تحميل الملفات، الكتب الرقمية، والقوالب الفنية لمرة واحدة وعابرة من شتى المواقع أونلاين
- الاشتراك في النشرات البريدية والمجلات الرقمية والمدونات للحصول على أكواد خصم أو قراءة مقالات
- التسجيل والمشاركة بداخل المنتديات العامة، المجتمعات الرقمية، والمواقع الترفيهية المتنوعة
- شتى المنصات والخدمات والروابط العابرة التي تتصفحها لثوانٍ وقد لا تعود لزيارتها مجدداً في حياتك مستقبلاً
- أي موقع، أو خدمة، أو رابط يقع خارج نطاق ثقتك الكاملة أو يصنف كبيئة رقمية عالية المخاطر السيبرانية
الوعاء البريدي المعتمد للتشغيل: الصناديق البريدية المؤقتة والعشوائية والمشفرة الفورية التوليد من منصة MailDitch.com
المسوغ الأمني والفني: كيانات عابرة لا تستحق المخاطرة، وقابلة للتضحية بها وحرقها ومحوها فوراً دون أي تبعات أو consequences ملاحقة.
منظومة مكافحة التصيد المتبعة هنا:
- انعدام تام وفوري لكافة المخاوف وتبعات القلق من فخاخ التصيد؛ فحتى لو نجح المحتال في اصطياد البريد؛ فلا قيمة له إطلاقاً.
- إمكانية حرق، وتدمير، وإلغاء، ومحو الإيميل المؤقت المخترق في ثانية واحدة والتخلص من شتى المراسلات والروابط الخبيثة التابعة له.
- فرض حصانة مطلقة صلبة تحمي هويتك الحقيقية وبياناتك الحساسة وبريدك الرئيسي من التتبع أو الاستهداف من المنبع.
</code></pre>
<p>
**المنظومة التنفيذية لرحلة التسجيل أونلاين:**
</p>
<pre><code>الإقدام على إنشاء حساب أو تسجيل جديد بداخل موقع ما على الشبكة
↓
طرح السؤال الأمني المفصلي: "هل يصنف هذا الموقع ككيان حرج وضمن الطبقة الأولى أو الثانية؟"
↓
إجابة بـ (لا) ← توجه فوراً لـ MailDitch.com وقم بنقرة واحدة بتوليد بريد مؤقت مجهول لإنهاء التسجيل بأمان خصوصية تام.
إجابة بـ (نعم) ← استخدم البريد الدائم المخصص والمطابق للمستوى المعين مع تفعيل كافّة حواسك الدفاعية وأقصى درجات اليقظة والحذر.
</code></pre>
<h4>
الاستراتيجية 2: صياغة وتخصيص الصناديق المؤقتة بناءً على نوعية وأهداف الأنشطة
</h4>
<p>
**احرص على هيكلية وتوزيع بريدك المؤقت بداخل فئات واضحة المعالم لمنع تداخل الرسائل الخبيثة:**
</p>
<p>
<strong>الصناديق البريدية المؤقتة لقطاعات المشتريات والتسوق (Shopping Emails):</strong>
</p>
<pre><code>[email protected]
[email protected]
[email protected]
المكاسب الأمنية المستفادة:
- حصر واحتواء شتى رسائل التصيد التسوقية بداخل الصناديق المخصصة للمشتريات فقط وعزلها كلياً عن حياتك.
- سهولة رصد وفضح فخاخ التصيد المكشوفة (تلقي رسالة تحذير بنكية بداخل إيميل مخصص لشراء الملابس يؤكد كذبها الفج).
- القدرة على حرق وإلغاء كافّة صناديق هذه الفئة بضغطة زر واحدة في حال رصد تكدس رسائل التصيد أو التسريبات بداخلها.
</code></pre>
<p>
<strong>الصناديق البريدية المؤقتة للنشرات والمجلات الرقمية (Newsletter Emails):</strong>
</p>
<pre><code>[email protected]
[email protected]
المكاسب الأمنية المستفادة:
- احتواء وتحجيم شتى رسائل التصيد التي تستهدف اهتماماتك وقراءاتك الثقافية بداخل وعاء منعزل.
- منع الهاكرز من استغلال التوجهات الفكرية التي تتابعها لصياغة رسائل هندسة اجتماعية موجهة ومخصصة ضدك.
- سهولة هجر وتدمير صندوق النشرات بالكامل في حال تبين تعرض أي مجلة بريدية اشتركت فيها للاختراق السيبراني.
</code></pre>
<p>
<strong>الصناديق البريدية المؤقتة لعمليات التجريب والخدمات المجهولة (Testing Emails):</strong>
</p>
<pre><code>[email protected]
[email protected]
المكاسب الأمنية المستفادة:
- عزل المنصات والأدوات الناشئة وغير الموثوقة كلياً بداخل مصيدة بريدية منفصلة ومحاطة بالضمانات الأمنية.
- في حال تبين أن الخدمة الرقمية عبارة عن واجهة وهمية مصممة للتصيد؛ ينحصر الضرر بداخل الصندوق المؤقت المفرغ.
- عزل شتى الأنشطة التصفحية والتجريبية عالية المخاطر السيبرانية بعيداً عن بريدك الرئيسي الحقيقي وعن أجهزتك الحساسة.
</code></pre>
<h4>
الاستراتيجية 3: المصفوفة الزمنية والجدول الدوري لتدوير وإحراق العناوين البريدية
</h4>
<p>
**الالتزام بإنعاش حضورك وتطهير بصمتك الرقمية بانتظام عبر إعدام المراسلات القديمة زال صلاحيتها:**
</p>
<p>
<strong>استراتيجية التدوير والتبديل الشهري للصناديق (Monthly Rotation):</strong>
</p>
<pre><code>الشهر الأول: توليد واعتماد المجموعة (أ) من الصناديق البريدية المؤقتة المخصصة للتسجيلات والعروض.
- قصر كافّة عمليات التسجيل والتحقق والتصفح طوال هذا الشهر على استخدام المجموعة (أ) حصرياً وبدقة.
الشهر الثاني: توليد وإنشاء المجموعة (ب) الجديدة كلياً من العناوين البريدية المؤقتة لبدء مرحلة تسجيلات جديدة.
- توجيه شتى عمليات التحقق والإنشاءات الحديثة لاستخدام المجموعة (ب) الفورية الصنع بنجاح واحترافية.
- إطلاق أمر الإعدام، والتدمير، والحرق، والمحو النهائي لكافة صناديق المجموعة (أ) القديمة التابعة للشهر المنصرم كلياً.
الشهر الثالث: توليد وإنشاء المجموعة (ج) ومواصلة تطبيق نفس الأنماط السلوكية الدورية بانتظام وتيقظ صارم.
المكاسب الأمنية المستفادة:
- إنهاء وصلاحية شتى السجلات القديمة المسرّبة بداخل أدلة الهاكرز وتحويلها لبيانات منتهية الصلاحية وعاجزة عن استهدافك.
- تجديد دائم ومستمر لهويتك وبصمتك الرقمية أونلاين وإحباط شتى أنظمة التعقب المتقاطع القائمة على تجميع السجلات لشهور.
- تحجيم وتقليص فترات ومستويات انكشاف بياناتك بداخل شتى المواقع والخدمات بحد زمني أقصى لا يتجاوز 30 يوماً فقط.
</code></pre>
<p>
<strong>استراتيجية التطهير العميق ربع السنوي (Quarterly Deep Clean):</strong>
</p>
<pre><code>عند حلول نهاية كل 3 أشهر من العام بانتظام تيقظ:
- قم بإجراء مراجعة وتدقيق سيبراني موسع وشامل لكامل عناوين بريدك المؤقتة النشطة والقائمة حالياً بداخل متصفحك.
- أطلق أمر الحرق والتدمير الفوري القطعي لكافة الصناديق والرسائل التي انقضى الغرض الفني منها ولم تعد بحاجة إليها مطلقاً.
- قم بدمج وتوطيد الصناديق الهامة والمستمرة بداخل باقة Premium لضمان استقرار قنوات الاتصال الضرورية لطلبياتك القادمة.
- ابدأ فصلاً جديداً من فصول تصفحك للويب بسجل بكر ونظيف، وصفحة بيضاء خالية تماماً من شتى ممارسات التتبع أو المخاطر.
المحصلة الفعليّة: بقاء عمر بياناتك وانكشافها أونلاين تحت سقف زمني ضيق ومحكم يقطع دابر أي محاولات استغلال ممتد ضدك.
</code></pre>
<h4>
الاستراتيجية 4: فحص واختبار المراسلات المشبوهة بداخل البيئة الآمنة (Phishing Sandbox)
</h4>
<p>
**استغلال الميزات الفنية للبريد المؤقت لفحص والتحقق من مصداقية الرسائل المريبة دون أدنى مخاطر:**
</p>
<p>
**خطوات الفحص الأمني للرسائل الواردة:**
</p>
<pre><code>تلقيت رسالة بريدية غير متوقعة تزعم أمراً طارئاً: "فشل شحن طردك البريدي - انقر هنا فوراً لتحديث السجلات"
بدلاً من الاندفاع العفوي والنقر على الرابط وتفجير الثغرات بداخل جهازك؛ طبق البروتوكول الأمني التالي:
1. توجه فوراً لـ MailDitch وقم بنقرة واحدة بتوليد وإنشاء عنوان بريد مؤقت جديد كلياً في ثانية واحدة.
2. استخدم هذا البريد المؤقت الجديد لمراسلة أو الدخول للموقع الرسمي لشركة الشحن الحقيقية والاستفسار المباشر منهم.
3. في حال كان الأمر حقيقياً وشرعياً؛ ستؤكد لك الشركة تفاصيل الشحنة وتزودك بالمعلومات الصائبة بأمان.
4. في حال كانت الرسالة فخ تصيد خبيث؛ ينحصر شتى الاستكشاف ومحاولات المقرصن بداخل الصندوق المؤقت الجديد المستولد.
5. أطلق أمر الحرق الفوري وتدمير هذا البريد المؤقت كلياً عقب انتهاء الفحص الفني لتمحو كافّة خيوط الهجوم بأمان.
</code></pre>
<p>
**المكاسب الحيوية المحققة:** القدرة الفائقة والكاملة على اختبار، وتعرية، وفحص، والتحقق من شتى الرسائل والروابط والمرفقات المشبوهة في بيئة رقمية معزولة ومحصنة بالكامل وضمان حماية بريدك الإلكتروني الرئيسي وأجهزتك من شتى الأضرار أو التبعات في حال تبين زيف المراسلات.
</p>
<h3>
المهارات البشرية والتقنية الصارمة للتعرف الفوري على فخاخ التصيد وإحباطها
</h3>
<p>
على الرغم من الحصانة الفولاذية التي يمنحها لك البريد المؤقت، يبقى الوعي البشري وإبداء الشك الفطري الذكي الركيزة الأساسية لحظر شتى محاولات الخداع الإعلاني:
</p>
<h4>
بروتوكول الفحص البشري السريع بداخل ثانيتين (Two-Second Check)
</h4>
<p>
**قبل الإقدام على النقر على أي رابط أو التفاعل مع أي رسالة بريدية تفد إليك؛ أجب بصرامة على الأسئلة الأربعة التالية:**
</p>
<p>
<strong>السؤال الأول: هل كنت أنتظر أو أتوقع استقبال هذه الرسالة البريدية بوعي؟</strong>
</p>
<pre><code>❌ الإجابة بـ (لا) ← الرسالة تقع فوراً بداخل دائرة الاشتباه الأمني الشديد وتستلزم أقصى درجات الحذر والحيطة.
✅ الإجابة بـ (نعم) ← خطوة مبدئية جيدة، ولكنها غير كافية مطلقاً؛ وعليك الانتقال فوراً لتطبيق الفحص التالي الصارم.
</code></pre>
<p>
<strong>السؤال الثاني: هل عنوان النطاق البريدي الفعلي للمرسل حقيقي وشرعي ويطابق المنصة الرسمية؟</strong>
</p>
<pre><code>قم بتمرير مؤشر الفأرة (Hover) فوق الاسم الظاهر للمرسل بداخل الرسالة.
افحص بدقة الحروف والرموز المكونة للاسم والنطاق (Domain) الكامن خلف الاسم الظاهر جهاراً.
قارن المعالم والحروف والامتدادات المكتوبة أمام عيونك بالنطاق الرسمي والموثق للشركة بداخل محركات البحث.
❌ رصد أي اختلاف، تضارب، أو تلاعب بالحروف (مثل كتابة الرقم 1 بدلاً من حرف l) = رسالة تصيد احتيالي مؤكدة قاطعاً.
</code></pre>
<p>
<strong>السؤال الثالث: هل الرابط والوجهة الفعليّة المخفية تطابق تماماً النص المكتوب أمام عيونك؟</strong>
</p>
<pre><code>مرر مؤشر الفأرة فوق الرابط المرفق بداخل نص الرسالة بحذر متناهٍ (واحذر تماماً من النقر عليه أو ضغطه).
القي نظرة ثاقبة وفاحصة على زاوية المتصفح السفلية اليسرى (أو اليمنى حسب لغة عرض نظامك التصفحي حالياً).
طالع ودقق في هيكلية وحروف عنوان الـ URL والوجهة الفعليّة والحقيقية التي ستنتقل إليها في حال النقر.
❌ عدم تطابق النص المكتوب بالرسالة مع الوجهة الحقيقية المخفية بأسفل الشاشة = فخ تصيد احتيالي ملغوم لسرقتك.
</code></pre>
<p>
<strong>السؤال الرابع: هل تصاغ وتكتسح الرسالة عبارات ولغة عاجلة، طارئة، أو تحمل طابع التهديد؟</strong>
</p>
<pre><code>❌ "تحديث عاجل وإلزامي للملفات!" أو "رصد اختراق لحسابك اضغط فوراً!" أو "إنذار أخير قبل تجميد الأرصدة البنكية!"
الدلالة السيبرانية: محاولات مستميتة وخبيثة لهندسة مشاعرك الإنسانية وإثارة الرعب والتعجل بداخل عقلك لشل تفكيرك المنطقي.
</code></pre>
<p>
**حتى في حال نجاح الرسالة في اجتياز هذه الفحوص الأربعة بنجاح؛ احذر تماماً من النقر على الروابط؛ وتوجه لزيارة الموقع من متصفحك بشكل مستقل دائماً لتأمين سلامتك.**
</p>
<h3>
الدليل الإجرائي الحاسم للتعامل السليم مع الرسائل الفخاخ (Response Strategies)
</h3>
<p>
إن طريقة ونوعية تصرفك وإجراءاتك الفورية فور رصد أو استلام رسالة تصيد احتيالي هي التي تصنع الفارق بين النجاة التامة والوقوع ضحية للاختراق:
</p>
<h4>
المسار التنفيذي الوقائي الفوري فور استلام رسالة تصيد:
</h4>
<pre><code>رصد واستلام رسالة بريد إلكتروني مشبوهة وتصنف كفخ تصيد احتيالي بداخل وعاء الصندوق
↓
الخطوة 1: الحظر والامتناع التام عن النقر على أي روابط، أو تحميل مرفقات، أو الرد على الرسالة، أو التفاعل معها مطلقاً.
↓
الخطوة 2: التوجه لزيارة الموقع الرسمي للجهة المنتحلة عبر نافذة مستقلة وبشكل يدوي تماماً للتحقق من وجود أي تنبيهات حقيقية.
↓
الخطوة 3: قم بتصدير وإعادة توجيه رسالة التصيد الاحتيالي كاملة مع ترويستها الفنية للجهات الرسمية لمكافحة الجرائم السيبرانية:
(عبر إرسال المستندات والملفات والبيانات فوراً إلى البريد الموثق: [email protected])
↓
الخطوة 4: في حال كانت الرسالة الخبيثة قد وفدت واستقرت بداخل عنوان بريدك الإلكتروني المؤقت التابع لـ MailDitch:
[انقر فوراً على خيار "حرق وتدمير العنوان البريدي المؤقت نهائياً" وامحُ كافّة خيوط الهجوم والرسالة في ثانية واحدة]
↓
الخطوة 5: سجل ملامح الخديعة والأساليب الفنية المستخدمة لتثقيف وعيك الأمني ومشاركة هذه المعرفة الثمينة لصيانة سلامة مجتمعك.
</code></pre>
<h4>
خطة الطوارئ وإنقاذ الموقف في حال نقرك بالخطأ على رابط خبيث (Incident Response)
</h4>
<p>
**في حال زلت قدمك ونقرت على الرابط أو أدخلت بياناتك؛ تسلح بالهدوء التام ونفذ الإجراءات التالية بأقصى سرعة زمنية ممكنة لإيقاف الضرر:**
</p>
<p>
<strong>الإجراءات العاجلة خلال أول 5 دقائق (الحظر والاحتواء الصارم):</strong>
</p>
<ul>
<li>
1. قم بإغلاق المتصفح والنوافذ المفتوحة فوراً؛ واقطع اتصال جهازك بشبكة الإنترنت كلياً (تعطيل الـ Wi-Fi وسحب كابل الشبكة).
</li>
<li>
2. في حال اقتصر الأمر على النقر دون كتابة أو إدخال أي كلمات مرور أو بيانات؛ يتوقف الخطر هنا غالباً عند حدود احتواء المتصفح.
</li>
<li>
3. في حال قمت بكتابة وإرسال تفاصيل كلمات مرورك أو اعتمادات دخولك للحساب؛ تأهب فوراً لخوض خطوات السيناريو الأسوأ للحماية.
</li>
</ul>
<p>
<strong>الإجراءات الوقائية خلال أول 30 دقيقة (تغيير الرموز واستعادة السيطرة):</strong>
</p>
<ul>
<li>
4. استخدم جهازاً آخر ومنعزلاً تماماً وآمناً أونلاين؛ وقم بالولوج فوراً لحسابك المخترق وتغيير كلمة المرور لأخرى بالغة التعقيد.
</li>
<li>
5. فعل فوراً ميزات المصادقة الثنائية (2FA) بالاعتماد على تطبيقات الأجهزة الذكية لتوفير جدار حماية صلب يمنع دخول المهاجم.
</li>
<li>
6. تفقد سجلات وجلسات الدخول الحديثة (Active Sessions) وقم بعمل تسجيل خروج إجباري لكافة الأجهزة والارتباطات الأخرى فوراً.
</li>
<li>
7. راقب بدقة سجل حركات الأموال أو المعاملات الأخيرة، وتواصل هاتفياً وعاجلاً مع البنك أو خدمة العملاء لتجميد الحساب والأرصدة.
</li>
</ul>
<p>
<strong>الإجراءات الأمنية والمراقبة خلال أول 24 ساعة (تنظيف البيئة والتوثيق):</strong>
</p>
<ul>
<li>
8. قم بتغيير كلمات المرور لكافة الحسابات والخدمات الرقمية الأخرى التي تشترك أو تتشابه في رموزها مع الحساب المخترق سابقاً.
</li>
<li>
9. راقب كشوفات بطاقاتك الائتمانية وحساباتك المصرفية بدقة متناهية طوال الساعات القادمة لرصد أي محاولات سحب مريبة.
</li>
<li>
10. تقدم ببلاغ رسمي للجهات المختصة بمكافحة الجرائم المعلوماتية بداخل بلدك ووثق كافة تفاصيل الحادثة وروابط الخديعة.
</li>
<li>
**في حال كان الحساب المربوط بالتسجيل يعتمد على بريد مؤقت من MailDitch: تنتهي المخاوف هنا كلياً؛ فقم بحرق البريد المؤقت المخترق في ثانية ليموت الحساب ومحاولات المهاجم معه للأبد، وتبقى شؤونك الحقيقية وحياتك بأمان تام وحصانة مطلقة.**
</li>
</ul>
<p>
</p>
<h3>
التكتيكات المتقدمة والفائقة لفرض السيادة والحصانة السيبرانية (Advanced OPSEC)
</h3>
<p>
للارتقاء بمعايير أمنك الشخصي لأعلى المستويات العالمية المعتمدة لدى خبراء الاستخبارات ودفاع الأنظمة السيبرانية؛ طبق التكتيكات التالية:
</p>
<p>
<strong>التكتيك 1: استراتيجية المرجعية الحصرية لعلامات التصفح (Browser Bookmark Strategy)</strong>
</p>
<ul>
<li>
احظر تماماً وبشكل قاطع النقر على أي روابط ترد إليك عبر رسائل البريد لزيارة مواقعك البنكية، أو المالية، أو حساباتك الحيوية.
</li>
<li>
قم بزيارة شتى هذه المواقع الرسمية لمرة واحدة يدوياً، وقم بوضعها وتثبيتها بداخل قائمة "المفضلة المرجعية" (Bookmarks) لمتصفحك.
</li>
<li>
اجعل من فتح وتصفح شؤونك المالية والمصرفية إجراءً ينطلق حصرياً وعبر النقر على علامات التصفح المحفوظة بمتصفحك دائماً.
</li>
<li>
الأثر السيبراني: استحالة مطلقة وقاطعة لوقوعك ضحية للتصيد الاحتيالي عبر الروابط البريدية؛ لكونك ألغيت ناقل الهجوم من جذوره.
</li>
</ul>
<p>
<strong>التكتيك 2: بروتوكول المصادقة اللفظية المزدوجة للمراسلات الحرجة (Verification Call Protocol)</strong>
</p>
<ul>
<li>
عند تلقيك لرسالة بريدية طارئة ومصيرية تطالبك بإجراءات مالية أو تحويل أموال أو كشف سجلات حساسة من قِبل جهة أو شخصية مرموقة.
</li>
<li>
امتنع تماماً عن الاستجابة الفورية أو التفاعل البريدي؛ وقم بالتقاط هاتفك والاتصال المباشر واللفظي بالشخص المرسل (عبر رقمه الموثق لديك).
</li>
<li>
تحقق منه شفهياً وصراحة حول صحة ومصداقية الرسالة البريدية المرسلة باسمه، وتأكد من كونه هو الصادر الفعلي والمباشر للمستندات.
</li>
<li>
الأثر السيبراني: إحباط وتدمير شتى هجمات تصيد الحيتان (Whaling) والهندسة الاجتماعية المتقدمة وتوفير صمام أمان يحمي ملايين الدولارات.
</li>
</ul>
<p>
<strong>التكتيك 3: بيئات الفحص المعزولة والافتراضية للمرفقات (Virtual Machine Sandbox)</strong>
</p>
<ul>
<li>
في حال فرضت عليك طبيعة مهنتك أو أعمالك ضرورة فتح ملفات مرفقة أو مستندات مجهولة المصدر وواردة من جهات خارجية غير موثقة.
</li>
<li>
قم بتشييد وتنصيب بيئة نظام تشغيل افتراضية منعزلة بالكامل بداخل حاسوبك الشخصي بالاستعانة ببرامج مجانية شهيرة مثل (VirtualBox).
</li>
<li>
اجعل من فتح وتفحص شتى الملفات والمرفقات المشبوهة إجراءً يتم بالكامل بداخل هذه البيئة الافتراضية المعزولة عن ملفاتك الأصلية.
</li>
<li>
الأثر السيبراني: في حال كانت المرفقات ملغومة بالبرمجيات الخبيثة وفيروسات الفدية؛ ينحصر شتى التدمير بداخل النظام الوهمي المعزول؛ وتقوم بمحوه وإعادة بنائه في ثوانٍ دون أن تتأثر ملفات حاسوبك الحقيقية بأي ضرر.
</li>
</ul>
<h3>
مستقبل هجمات التصيد الاحتيالي والخطوط الدفاعية المتطورة لعام 2026 وما بعده
</h3>
<p>
تتطور وتتسلح التهديدات السيبرانية بطفرات تكنولوجية مذهلة تستلزم مواكبة دورية وتحديثاً مستمراً لآليات وأنظمة دفاعك الشخصي:
</p>
<p>
<strong>التهديدات والأسلحة السيبرانية القادمة للهاكرز:</strong>
</p>
<ul>
<li>
🤖 **التصيد المؤتمت والمصاغ بالكامل بالذكاء الاصطناعي:** صياغة وهندسة رسائل تفوق بروعتها وبلاغتها وفصاحتها اللغوية والتنسيقية شريحة المراسلات البشرية؛ لكون الخوارزميات تتعلم بنشاط وتتطور من واقع ملايين البيانات والملفات المسربة أونلاين لتصنع فخاخاً يستحيل التفريق بينها وبين الأصل بالعين المجردة.
</li>
<li>
🗣️ **التصيد الصوتي المعزز بالتزييف العميق (Deepfake Vishing):** قيام أنظمة الذكاء الاصطناعي بنسخ ومحاكاة البصمة الصوتية والنبرة الحقيقية لمديرك في العمل أو عائلتك بدقة متناهية؛ والتواصل الهاتفي المباشر معك ومطالبتك بإجراءات مالية أو أمنية عاجلة بالتزامن مع وصول رسالة التصيد لبريدك لإحكام المصيدة.
</li>
<li>
🌐 **الهجمات متعددة النواقل والمتزامنة التداخل (Multi-Vector Attacks):** تنسيق وشن حملة هجومية موحدة تنطلق وتضرب شتى أجهزتك وقنواتك الرقمية في نفس الثانية (استقبال إيميل خبيث، تتبعه رسالة SMS تحذيرية، وتتزامن معه مكالمة هاتفية آلية)؛ لخلق بيئة من الرعب العارم تضمن إجبارك على الانصياع والخضوع للخديعة.
</li>
</ul>
<p>
**الاستراتيجية الدفاعية المتطورة لمواكبة وحسم المعركة لصالحك:**
</p>
<p>
<strong>1. ترسيخ وتعميق استخدام حلول البريد المؤقت كبنية أساسية</strong>
</p>
<pre><code>✅ تم إنفاذها وتطبيقها بنجاح واحترافية بداخل تصفحك اليومي للويب
✅ توفر حصانة مطلقة صلبة تحميك من هجمات التصيد الحالية والمستقبلية كلياً
✅ تجزئ وتهيكل شتى المخاطر والتهديدات الرقمية بداخل صناديق معزولة تماماً
✅ تضمن تقليص مساحات أسطح الهجمات السيبرانية لبريدك الرئيسي لأدنى الحدود
</code></pre>
<p>
<strong>2. إنفاذ سياسة ومبدأ "انعدام الثقة المطلق" تجاه المراسلات (Zero-Trust)</strong>
</p>
<pre><code>✅ احظر تماماً التعامل مع أي رسالة بريدية باعتبارها موثوقة بناءً على المظهر فقط
✅ التزم بالتحقق والتأكد الصارم من مصداقية المراسلات عبر قنوات اتصال بديلة مستقلة
✅ امتنع باتاً عن النقر على الروابط المرفقة؛ وقم بكتابة وتصفح شتى العناوين يدوياً
✅ تشكك وفطرياً بداخل كل جملة أو طلب يستحثك على العجلة أو يثير مخاوفك أونلاين
</code></pre>
<p>
<strong>3. الالتزام بالثقافة الأمنية والمتابعة المستمرة للمستجدات</strong>
</p>
<pre><code>✅ واكب بانتظام أحدث الأنباء والتقارير الفنية المعنية برصد أنماط وتكتيكات الهاكرز الحديثة
✅ تدرب عملياً وبصورة مستمرة على رصد واستكشاف إشارات وعلامات الخطر للمراسلات
✅ انشر الوعي والمعرفة الثمينة التي حزتها لصيانة سلامة عائلتك وزملائك في المجتمع
✅ خض دورات تدريبية متخصصة في رفع مستويات الوعي الأمني والسلامة الرقمية السيبرانية
</code></pre>
<p>
<strong>4. تشييد المنظومة الدفاعية المتكاملة متعددة الطبقات لحياتك</strong>
</p>
<pre><code>✅ جدار الحماية الأول: حلول البريد المؤقت لـ MailDitch لقطع وتصفية المخاطر من المنبع.
✅ جدار الحماية الثاني: كلمات مرور فريدة، مستقلة، وبالغة التعقيد والقوة لكل حساب.
✅ جدار الحماية الثالث: تفعيل المصادقة الثنائية (2FA) عبر برمجيات الأجهزة الذكية المحصنة.
✅ جدار الحماية الرابع: الاعتماد على السجلات البيومترية (بصمات الوجه والأصابع) لتأكيد هويتك.
✅ جدار الحماية الخامس: الرصد والمراقبة الدورية المستمرة لشتى حركات أموالك وسجلات حساباتك.
</code></pre>
<h3>
خلاصة البيان: حصانة فولاذية ضد التصيد... مجهولية تامة وسيادة مطلقة
</h3>
<p>
إن هجمات وفخاخ التصيد الاحتيالي لن تتوقف عن التطور؛ وستغدو أكثر شراسة، ذكاءً، وعدوانية بمرور السنين؛ وتشييد المعارف الواعية وتطبيق الاستراتيجيات الصائبة هو وحده الكفيل بقطع دابر هذه التهديدات وحماية سلامتك؛ **وأنت لست مجبراً على أن تكون الضحية القادمة بداخل قوائمهم السيبرانية.**
</p>
<p>
<strong>الركائز الذهبية الثابتة المستفادة من هذا الدليل الشامل:</strong>
</p>
<ol>
<li>
<strong>بريدك الإلكتروني الرئيسي هو الهدف الأول للهاكرز:</strong> احرص على صيانته وسريته وحمايته كأنه كلمة مرورك المصيرية، واحظر كشفه أو استخدامه بداخل الفضاء الرقمي المفتوح.
</li>
<li>
<strong>الانكشاف العلني للبيانات يساوي الضعف الأمني الحاد:</strong> كلما قللت وقننت مواضع تواجد بريدك الحقيقي عبر المواقع؛ كلما غدوت شخصاً محصناً ومستحيل الرصد والاقتناص أونلاين.
</li>
<li>
<strong>البريد المؤقت يقطع قنوات الاتصال بالمخربين:</strong> يمنحك حرية كاملة للتسجيل والوصول وتفعيل شتى الحسابات؛ مع إبقاء بريدك الرئيسي الحقيقي غائباً تماماً عن أدلة الهاكرز وبوتاتهم.
</li>
<li>
<strong>التجزئة الهيكلية تحجم المخاطر بداخل مصائد معزولة:</strong> حتى في حال حدوث تسريب لبيانات موقع ما؛ ينحصر شتى استهداف المقرصن وفخاخه بداخل البريد المؤقت المنعزل هيكلياً عن بقية حياتك.
</li>
<li>
<strong>ميزة التدمير الفوري تسقط شتى مخاوف الاختراقات:</strong> تمتع بأعلى مستويات الطمأنينة والسلام النفسي؛ فبضغطة زر يزول البريد المؤقت المخترق وتتبخر معه كافّة فخاخ ومحاولات المهاجم للأبد.
</li>
<li>
<strong>الامتناع الصارم والبات عن النقر على الروابط البريدية:</strong> اجعل من كتابة العناوين يدوياً أو استخدام علامات التصفح المحفوظة بمتصفحك سلوكاً روتينياً ثابتاً للولوج لكافة حساباتك المهمة.
</li>
<li>
<strong>التحقق المستقل عبر القنوات البديلة الموازية:</strong> إبداء الشك الفطري والذكي تجاه كافّة المراسلات العاجلة؛ والالتزام بالاتصال المباشر واللفظي بالجهات للتأكد من شرعية الطلبات وصحتها.
</li>
<li>
<strong>تشييد صمامات الأمان متعددة الطبقات بالتوازي لحمايتك:</strong> الجمع الذكي والاحترافي بين كفاءة البريد المؤقت، وقوة كلمات المرور المعقدة، وحصانة المصادقة الثنائية (2FA) لتأمين السيادة.
</li>
</ol>
<p>
<strong>الحقيقة والواقع السيبراني الثابت والموثق جهاراً:</strong>
</p>
<p>
**تنجح وتكتسح هجمات التصيد الاحتيالي وتدمر البشر لأن بريدهم الإلكتروني الحقيقي متواجد ومكشوف في كل زاوية ومنصة عبر الشبكة؛ والاعتماد على حلول البريد المؤقت يجعل بريدك الحقيقي متواجداً في لا مكان أونلاين، باستثناء تلك المواضع والمحافل المصيرية التي تختارها أنت بعناية وحذر.**
</p>
<p>
**ابدأ الآن بفرض حصانتك السيبرانية وحماية إنبوكسك من قراصنة التصيد:**
</p>
<p>
كف عن تقديم محددات هويتك الحقيقية وبياناتك الشخصية على طبق من ذهب للمحتالين وسماسرة السجلات أونلاين؛ واتخذ خطوات استباقية ذكية لصيانة أمنك بالكامل.
</p>
<ol>
<li>
توجه فوراً لزيارة المنصة الرسمية الرائدة عبر الرابط المباشر: <a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/">https://mailditch.com</a>
</li>
<li>
بنقرة واحدة وفي ثانية واحدة، قم بتوليد وإنشاء عنوان بريدك المؤقت الأول والمشفر والمحصن بالكامل (مجاناً وبدون أي شروط تسجيل بيانات)
</li>
<li>
استخدم البريد الفوري الناتج لإتمام تفعيل وحماية حسابك القادم أونلاين، وعش روعة الجمع الفريد بين تلبية متطلبات الأمان والخصوصية المطلقة
</li>
</ol>
<p>
**يعجز صيادو وقراصنة الإنترنت ومحترفو الهندسة الاجتماعية عن قنص أو صيد أو اختراق ما لا يمتلكون سبيلاً أو قناة اتصال للوصول إليه مطلقاً.**
</p>
<p>
**احم بريدك الحقيقي... حصن حساباتك الثمينة من الاختراق... وابسط سيادتك وسيطرتك السيبرانية المطلقة من الآن فصاعداً بالاعتماد على حلول البريد الإلكتروني المؤقت.**
</p>
<hr>
<h2>
مقالات وإرشادات توعوية ذات صلة يوصي خبراء الأمن السيبراني بقراءتها:
</h2>
<ul>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/post/protect-real-email-spam-phishing-attacks">الدليل التقني المتكامل لحماية وتأمين بريدك الإلكتروني الحقيقي من هجمات التصيد الاحتيالي ورسائل السبام المزعجة</a>
</li>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/post/online-shopping-safety-temporary-email-address">سلامة وأمن التسوق عبر الإنترنت: الأسباب الملحة التي تجعل من استخدام البريد الإلكتروني المؤقت ضرورة قصوى</a>
</li>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/post/secure-disposable-email-password-guide">تأمين وحماية البريد الإلكتروني المؤقت القابل للتخصيص بكلمات مرور: الدليل الأمني والاستراتيجي الشامل</a>
</li>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/post/digital-privacy-2026-temporary-mail-generator">الخصوصية الرقمية في عام 2026: الأبعاد الفنية التي تجعل من استخدام مولدات البريد المؤقت أمراً حتمياً وصائباً</a>
</li>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/post/anonymous-email-addresses-protect-digital-identity">عناوين البريد الإلكتروني المجهولة السرية: الدرع الدفاعي الأقوى لحماية الهوية الرقمية وصيانة البيانات من التعقب</a>
</li>
</ul>
<hr>
<h2>
اقطع دابر هجمات وفخاخ التصيد الاحتيالي عن حياتك اليوم
</h2>
<p>
<strong>روابط وصمامات أمان سريعة ومباشرة تهمك داخل منصة MailDitch:</strong>
</p>
<ul>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/">قم بنقرة واحدة بتوليد وإنشاء عنوان بريد إلكتروني مؤقت ومشفر ومستقر مجاناً الآن لحماية خصوصيتك</a>
</li>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/register">الترقية والاستفادة الفورية من المزايا الاحترافية الفائقة والخصائص المتقدمة الحصرية لـ Premium</a>
</li>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/privacy-policy">الاطلاع وفحص البنود والالتزامات الصارمة لتوثيق ومعايير سياسة الخصوصية والأمان المعتمدة لدينا بالمنصة</a>
</li>
<li>
<a target="_blank" rel="noopener noreferrer" href="https://mailditch.com/contact">فتح تذكرة مراسلة مباشرة والتواصل الفعال مع فريق خبراء الأمن السيبراني والسلامة الرقمية للمنصة</a>
</li>
</ul>
<hr>
<p>
<strong>حول هذا الدليل الإرشادي:</strong> تم إعداد وتدقيق وصياغة شتى محتويات وتوصيات ومصفوفات هذا الدليل الأمني الاستراتيجي بالكامل بواسطة فريق الخبراء التقنيين المتخصصين في شؤون الهندسة العكسية للدفاع السيبراني وصيانة الخصوصية وحماية الهوية بداخل منصة MailDitch، بهدف تمكين شريحة المستخدمين وتزويدهم بأرقى المعارف والأدوات الكفيلة بحظر عمليات التجسس أو تتبع وتعدين بياناتهم الشخصية وسحق شتى فخاخ التصيد الاحتيالي أونلاين عبر الشبكة.
</p>
<p>
<strong>تاريخ آخر مراجعة وتحديث شامل للمحتوى:</strong> يناير 2026
</p>
<hr>
<p>
<strong>شارك هذا الدليل الإرشادي والتوعوي الشامل</strong> مع أفراد عائلتك، أصدقائك، وزملائك في العمل وكل من تراه مهتماً برفع كفاءة معايير أمانه الرقمي وتأمين خصوصية حساباته أونلاين من مخاطر الاختراقات والتصيد؛ وساعدهم على اتخاذ خطوات سلوكية ذكية تضمن سلامة شؤونهم بالكامل وبدون قيود.
</p>
<hr>
<p>
<strong>هل تساورك أي شكوك، أو مخاوف، أو استفسارات تقنية حول كيفية كشف ترويسة الرسائل (Headers) أو فحص مصداقية الروابط بداخل البيئات الافتراضية؟</strong> ضع سؤالك أو تفاصيل استشارتك بداخل القسم المخصص للتعليقات أدناه، وسيسعد فريق خبراء السلامة والأنظمة السيبرانية لدينا بتقديم الإرشاد والدعم الأمني والمشورة الفورية والمخصصة لمساعدتك على فرض أمانك وسيادتك الرقمية المطلقة ضد التصيد!
</p>