البريد الإلكتروني الآمن القابل للتخلص مع كلمة المرور: دليل الأمان الكامل لعام 2026
في عالم عناوين البريد الإلكتروني المؤقتة، هناك سؤال بالغ الأهمية نادراً ما يُطرح: "ما مدى أمان بريدي الإلكتروني المؤقت بالفعل؟"
يستخدم معظم الأشخاص خدمات البريد الإلكتروني المؤقت لتجنب الرسائل المزعجة (Spam) وحماية خصوصيتهم؛ حيث يقومون بإنشاء عنوان مؤقت سريع، واستخدامه للتسجيل في موقع ما، ثم يتابعون عملهم. لكن ما لا يدركونه هو أن خدمات البريد المؤقت ليست متساوية عندما يتعلق الأمر بالأمان.
بدون تدابير أمنية مناسبة، وتحديداً حماية كلمة المرور والتشفير، قد يكون بريدك المؤقت "الخاص" عرضة لكل من:
- أي شخص يحزر عنوان بريدك الإلكتروني أو يعثر عليه
- الجهات الخبيثة التي تفحص الشبكة بحثاً عن إيميلات مؤقتة نشطة
- مزودي الخدمة الذين يسجلون بياناتك ويحتفظون بها
- المخترقين (الهاكرز) الذين يعترضون الاتصالات غير المشفرة
- الرقابة الحكومية التي تستعرض الرسائل
هنا يأتي دور البريد الإلكتروني المؤقت الآمن المحمي بكلمة مرور ليغير كل شيء.
في هذا الدليل الأمني الشامل، ستكتشف كيفية استخدام عناوين البريد الإلكتروني المؤقتة بأقصى درجات الأمان. ستتعرف على الحماية بكلمة المرور، التشفير، أفضل الممارسات الأمنية، وكيف تضمن أن بريدك المؤقت خاص بالفعل، وليس مجرد وسيلة مريحة وسريعة.
سواء كنت حريصاً على خصوصيتك، أو مهتماً بالجانب الأمني، أو تتعامل مع اتصالات حساسة، فإن هذا الدليل سيعلمك كيفية إنشاء عناوين بريد إلكتروني مؤقتة منيعة تحمي بياناتك بالفعل.
فهم أساسيات أمان البريد الإلكتروني المؤقت
قبل التعمق في التنفيذ الآمن، دعنا نفهم المشهد الأمني لخدمات البريد الإلكتروني المؤقت.
مستويات أمان البريد الإلكتروني المؤقت (طيف الأمان)
المستوى 1: غير آمن تماماً (خطير)
- لا توجد حماية بكلمة مرور
- يمكن لأي شخص لديه عنوان البريد الوصول إلى صندوق الوارد
- لا يوجد تشفير للبيانات أثناء النقل أو أثناء التخزين
- يقوم مزود الخدمة بتسجيل جميع البيانات
- مشاركة البيانات مع أطراف ثالثة
- مثال: العديد من الخدمات المجانية التي تفضل سهولة الاستخدام على الأمان
المخاطر: رسائلك "الخاصة" هي في الواقع عامة ومتاحة لأي شخص يعثر على العنوان.
المستوى 2: أمان أساسي (غير كافٍ)
- اتصال HTTPS (مُشفر أثناء النقل)
- ولكن بدون حماية بكلمة مرور
- يمكن لأي شخص لديه الرابط قراءة رسائل البريد الإلكتروني
- يتم تخزين الرسائل بدون تشفير
- قد يقوم مزود الخدمة بتسجيل النشاط
- مثال: معظم خدمات البريد الإلكتروني المؤقت القياسية
المخاطر: أفضل من لا شيء، ولكنه لا يزال عرضة لمشاركة الرابط، أو التخمين، أو وصول مزود الخدمة نفسه للبيانات.
المستوى 3: أمان مُعزز (جيد)
- تشفير عبر بروتوكول HTTPS
- حماية اختيارية بكلمة مرور
- تشفير الرسائل أثناء التخزين
- تسجيل محدود جداً للبيانات
- حذف تلقائي للرسائل
- مثال: خدمات البريد الإلكتروني المؤقت الأفضل حالاً
الوضع الحالي: كافٍ لمعظم حالات الاستخدام، ولكنه لا يمثل الأمان الأقصى.
المستوى 4: أمان أقصى (الأفضل)
- تشفير من طرف إلى طرف (End-to-End Encryption)
- حماية إلزامية بكلمة مرور
- بنية معرفة صفرية (Zero-Knowledge Architecture)
- عدم تسجيل أي بيانات أو أنشطة تماماً
- برمجيات مفتوحة المصدر وقابلة للتدقيق الأمني
- طبقات أمان متعددة
- مثال: MailDitch Premium مع تفعيل الميزات الأمنية
النتيجة: أمان بمستوى عسكري لبريدك الإلكتروني المؤقت.
لماذا تعد الحماية بكلمة مرور مهمة للبريد الإلكتروني المؤقت؟
المشكلة في غياب كلمات المرور:
تخيل هذا السيناريو:
- تقوم بإنشاء بريد مؤقت:
[email protected] - تستخدمه للتسجيل في خدمة ما
- تتلقى رسالة بريد إلكتروني للتحقق من الحساب
- ولكن إليك ما لا تعرفه: يمكن لأي شخص يكتب هذا العنوان بالتحديد في الخدمة أن يرى صندوق الوارد الخاص بك
لا توجد كلمة مرور = لا توجد خصوصية.
أساليب الهجوم في العالم الحقيقي:
الهجوم 1: مشاركة الرابط (URL Sharing) تفتح صندوق الوارد المؤقت الخاص بك عبر هذا الرابط: https://tempmail.com/inbox/temp_user_12345
المشكلة: إذا شاركت هذا الرابط، أو نشرته علناً، أو ظهر في سجل المتصفح على جهاز كمبيوتر مشترك، فيمكن لأي شخص لديه الرابط قراءة رسائلك.
الهجوم 2: تخمين عنوان البريد الإلكتروني يقوم المهاجم بإنشاء أنماط شائعة للإيميلات المؤقتة مثل:
ويقوم بفحص كل عنوان في خدمة البريد المؤقت. أي عنوان نشط لا يحتوي على حماية بكلمة مرور سيكشف عن جميع الرسائل بداخله.
الهجوم 3: اعتراض رمز التحقق
- تستخدم بريداً مؤقتاً للتحقق من حسابك
- يخمن المهاجم بريدك المؤقت أو يعثر عليه
- يستعرض رمز التحقق في صندوق الوارد الخاص بك
- يستخدم الرمز للتحقق من الحساب الذي يحاول اختطافه
- يتمكن من الوصول إلى حسابك والسيطرة عليه
الهجوم 4: وصول مزود الخدمة للبيانات بدون تشفير وأمان مناسبين:
- يمكن لموظفي الخدمة قراءة رسائلك
- يمكن للحكومات استدعاء البيانات غير المشفرة قانونياً
- المخترقون الذين يخترقون الخدمة يحصلون على رسائل البريد الإلكتروني بنص واضح
- تقوم أدوات التحليل التابعة لجهات خارجية بتتبع استخدامك
الحل: بريد إلكتروني مؤقت آمن ومحمي بكلمة مرور يخلق جداراً لا يمكن اختراقه.
ما الذي يجعل البريد المؤقت آمناً حقاً؟
يجب أن تطبق خدمة البريد الإلكتروني المؤقت الآمنة حقاً طبقات أمان متعددة:
طبقة الأمان 1: الحماية بكلمة المرور
الميزات الأساسية:
1. إنشاء كلمة مرور إلزامية
- يحدد المستخدم كلمة مرور عند إنشاء البريد المؤقت
- تطبيق معايير صارمة لقوة كلمة المرور
- عدم السماح بكلمات مرور افتراضية أو متوقعة
- لا يتم إرسال كلمة المرور إلى الخادم بنص واضح أبداً
2. التخزين الآمن لكلمات المرور
- تشفير كلمات المرور (Hashing) باستخدام bcrypt أو Argon2 أو ما يماثلهما
- استخدام تقنية (Salted hashes) لمنع هجمات جداول قوس قزح (Rainbow table)
- زيادة التكرارات المصاحبة للتشفير لزيادة صعوبة الاختراق
- المعرفة الصفرية: لا يمكن للخدمة فك تشفير البيانات باستخدام كلمة المرور
3. متطلبات كلمة المرور
- الحد الأدنى للطول (يُنصح بـ 12 حرفاً أو أكثر)
- متطلبات التعقيد (مزج أنواع مختلفة من الحروف والرموز)
- منع كلمات المرور الشائعة الموجودة في قواعد بيانات الاختراقات
- دعم اختياري لعبارات المرور (Passphrases) لتسهيل تذكرها
مثال على التنفيذ:
بريدك المؤقت: [email protected]
تعيين كلمة المرور: MyS3cur3P@ssw0rd!2026
تأكيد كلمة المرور: إعادة إدخال كلمة المرور
الأمان: تم تشفير كلمة المرور بـ bcrypt (معامل التكلفة 12)
النتيجة: أنت فقط من يمكنه الوصول إلى صندوق الوارد هذا
طبقة الأمان 2: التشفير
نقاط التشفير الحرجة:
1. التشفير أثناء النقل (TLS/SSL)
- تستخدم جميع الاتصالات بروتوكول HTTPS
- الحد الأدنى TLS 1.2 (ويفضل TLS 1.3)
- استخدام مجموعات التشفير القوية فقط (Strong cipher suites)
- تفعيل ميزة السرية الأمامية المثالية (Perfect Forward Secrecy)
- تطبيق بروتوكول HSTS (أمن النقل الصارم لـ HTTP)
الفائدة: يمنع هجمات "رجل في المنتصف" (Man-in-the-middle) والتنصت على الشبكة.
2. التشفير أثناء التخزين (Encryption at Rest)
- تشفير الرسائل داخل قاعدة البيانات
- استخدام معيار AES-256 أو ما يعادله
- فصل مفاتيح التشفير عن البيانات
- تشفير النسخ الاحتياطية (في حال وجودها)
الفائدة: أي اختراق لقاعدة البيانات لن يؤدي إلى كشف محتوى الرسائل.
3. التشفير من طرف إلى طرف (الأمان الأقصى)
- تشفير الرسائل من جهة العميل (جهازك)
- المستلم فقط هو من يمكنه فك التشفير
- لا يستطيع مزود الخدمة قراءة الرسائل
- بنية المعرفة الصفرية
الفائدة: حتى مزود الخدمة نفسه لا يمكنه الوصول إلى رسائلك.
لماذا يعد هذا أمراً مهماً؟
بدون تشفير:
- يرى مزود خدمة الإنترنت (ISP) محتوى البريد الإلكتروني
- يقرأ مزود الخدمة كل شيء
- المخترقون الذين يخترقون الخادم يحصلون على نص واضح
- الرقابة الحكومية تصل إلى الرسائل بسهولة
مع التشفير:
- يرى مزود الإنترنت فقط أنك زرت موقع البريد المؤقت
- يرى مزود الخدمة بيانات مشفرة فقط
- أي اختراق يؤدي فقط إلى بيانات مشفرة عديمة الفائدة للمخترق
- تتطلب المراقبة كلمة المرور الخاصة بك (والتي لا تملكها الخدمة)
طبقة الأمان 3: بنية المعرفة الصفرية (Zero-Knowledge Architecture)
ما هي المعرفة الصفرية؟
تم تصميم الخدمة بطريقة تجعلها لا تستطيع مطلقاً الوصول إلى بياناتك حتى وإن أرادت ذلك.
كيف تعمل:
البنية التقليدية:
- تقوم بإنشاء بريد مؤقت
- تخزن الخدمة كلمة المرور (مُشفرة)
- تخزن الخدمة الرسائل (بشكل يمكن للخدمة قراءته)
- يمكن للخدمة الوصول إلى صندوق الوارد الخاص بك إذا أُجبرت على ذلك
بنية المعرفة الصفرية:
- تقوم بإنشاء بريد مؤقت مع كلمة مرور
- تُستخدم كلمة المرور لإنشاء مفتاح تشفير (على جهازك مباشرة)
- تُشفر جميع الرسائل بمفتاحك الخاص قبل رفعها إلى الخادم
- تخزن الخدمة البيانات المشفرة فقط
- لا يمكن للخدمة فك التشفير، أنت فقط من يملك القدرة على ذلك
الفوائد:
- لا يمكن لمزود الخدمة قراءة رسائلك
- أي استدعاء قانوني للبيانات لا ينتج عنه سوى بيانات مشفرة
- استبعاد أي سلوك سيئ أو اختراق من موظفي الخدمة
- اختراق الهاكرز لا يكشف عن شيء
- تحتفظ بالسيطرة الكاملة والملكية لبياناتك
تطبيق MailDitch: يقدم MailDitch Premium تشفيراً بمعرفة صفرية لأقصى درجات الأمان. لا تغادر كلمة المرور جهازك أبداً، ويتم تشفير جميع الرسائل محلياً قبل تخزينها.
طبقة الأمان 4: العمليات التي تركز على الخصوصية
تدابير الأمن التشغيلي:
1. الحد الأدنى من جمع البيانات
- لا تطلب أي معلومات شخصية
- لا يتم تسجيل محتوى البريد الإلكتروني
- الاحتفاظ بالحد الأدنى من البيانات الوصفية (Metadata)
- السماح بالاستخدام المجهول تماماً
2. غياب تتبع الطرف الثالث
- لا توجد أدوات تحليلية تتبع الأفراد
- لا توجد أدوات تتبع إعلانية
- لا توجد بكسلات تتبع لوسائل التواصل الاجتماعي
- لا يتم مشاركة البيانات مع أي شركاء
3. سياسة خصوصية شفافة
- شرح واضح لكيفية التعامل مع البيانات
- تأكيدات صريحة على عدم تسجيل الأنشطة (Non-logging)
- عمليات تدقيق منتظمة وتقارير شفافية
- متاحة للمراجعة من قبل الباحثين الأمنيين
4. اعتبارات الولاية القضائية
- تتم استضافة الخدمة في ولاية قضائية صديقة للخصوصية
- غير خاضعة لقوانين المراقبة الاجتياحية
- مقاومة التجاوزات الحكومية
- حماية خصوصية المستخدم حسب التصميم (By Design)
5. الحذف التلقائي
- تطهير الرسائل وحذفها تلقائياً
- لا يوجد احتفاظ بالبيانات على المدى الطويل
- الحذف نهائي ولا يمكن استعادته
- عمليات مسح دورية ومنتظمة لبيانات النظام
طبقة الأمان 5: المصادقة وعناصر التحكم في الوصول
إدارة قوية للوصول:
1. مصادقة قوية
- طلب كلمة المرور عند كل عملية دخول
- لا توجد ميزة "البقاء قيد تسجيل الدخول" بدون اختيار صريح
- انتهاء صلاحية الجلسة تلقائياً بعد فترة من الخمول
- إعادة المصادقة للعمليات الحساسة
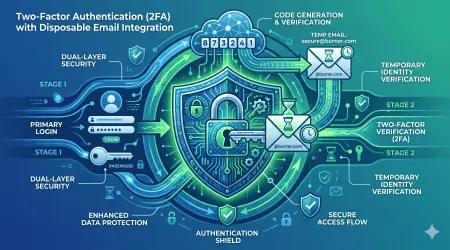
2. مصادقة ثنائية اختيارية (2FA)
- دعم تطبيقات المصادقة (TOTP)
- توفير رموز احتياطية للطوارئ
- دعم مفاتيح الأمان الأجهزة (U2F/WebAuthn)
- مصادقة ثنائية عبر البريد الإلكتروني (إلى عنوان مختلف)
3. مراقبة نشاط الحساب
- سجل تسجيل الدخول مرئي للمستخدم
- تتبع عناوين الـ IP والأجهزة المستخدمة
- تنبيهات عند رصد نشاط غير معتاد
- إمكانية إلغاء الجلسات النشطة عن بُعد
4. الحماية من هجمات القوة الغاشمة (Brute Force)
- تحديد حد أقصى لمحاولات إدخال كلمة المرور (Rate limiting)
- إغلاق الحساب مؤقتاً بعد عدة محاولات فاشلة
- ظهور اختبار كابتشا (CAPTCHA) بعد الأنشطة المشبوهة
- تنبيهات عند تكرار محاولات تسجيل الدخول الفاشلة
كيفية إنشاء بريد إلكتروني مؤقت آمن ومحمي بكلمة مرور
الآن، دعنا ننتقل إلى الخطوات العملية لإنشاء عنوان بريد إلكتروني مؤقت واستخدامه بأقصى درجة من الأمان.
خطوة بخطوة: إعداد بريد مؤقت آمن
الخطوة 1: اختر خدمة تركز على الجوانب الأمنية
قم بزيارة https://mailditch.com وابحث عن وجود:
- ✅ خيار الحماية بكلمة مرور
- ✅ الإشارة إلى التشفير ضمن الميزات
- ✅ سياسة خصوصية واضحة
- ✅ اتصال آمن عبر HTTPS
- ✅ خلو الموقع من أي أكواد برمجية مشبوهة لأطراف ثالثة
الخطوة 2: أنشئ بريدك الإلكتروني المؤقت
الإنشاء الأساسي:
انقر على "إنشاء بريد إلكتروني آمن"
تم إنشاء بريد عشوائي: [email protected]
الإنشاء المخصص (في حال توفره):
اختر بادئة مخصصة: myproject_secure
أضف لاحقة عشوائية: _xyz789
النتيجة: [email protected]
الخطوة 3: تعيين كلمة مرور قوية
متطلبات كلمة المرور:
- ألا تقل عن 12 حرفاً
- تضمين حروف كبيرة، حروف صغيرة، أرقام، ورموز
- تجنب الكلمات أو الأنماط الشائعة
- لا تقم بإعادة استخدام كلمات مرور من حسابات أخرى
أمثلة على كلمات مرور قوية:
Tr0pic@l-M0nkey#2026
$unset*Boulevard!42
Quantum%Leap@2026!
يُنصح باستخدام مدير كلمات المرور: دع مدير كلمات المرور الخاص بك يقوم بإنشاء وحفظ الكلمة:
الكلمة المُنشأة: hK9$mP2@vL5^nQ8&rT3!wY6
تم حفظها مع: [email protected]
ملاحظة: بريد مؤقت آمن للمشروع (X)
الخطوة 4: التأكيد والتفعيل
البريد الإلكتروني: [email protected]
كلمة المرور: [كلمة المرور القوية الخاصة بك]
تأكيد كلمة المرور: [إعادة الإدخال]
خيار الأمان: تفعيل التشفير ✓
المصادقة الثنائية 2FA (اختياري): إعداد تطبيق المصادقة ✓
انقر على: إنشاء صندوق وارد آمن
الخطوة 5: حفظ بيانات الوصول
هام جداً: توثيق كل شيء
داخل مدير كلمات المرور الخاص بك:
الخدمة: بريد MailDitch المؤقت الآمن
البريد الإلكتروني: [email protected]
كلمة المرور: [كلمة المرور الآمنة]
رابط الوصول المباشر: https://mailditch.com/secure/myproject_secure_xyz789
تاريخ الإنشاء: 15-01-2026
الغرض: اتصالات المشروع X
تاريخ الانتهاء: 30 يوماً (أو مخصص)
ملاحظات: محمي بكلمة مرور ومشفر
الخطوة 6: الدخول إلى صندوق الوارد الآمن
انتقل إلى: صندوق وارد MailDitch الآمن
أدخل البريد الإلكتروني: [email protected]
أدخل كلمة المرور: [كلمة المرور الخاصة بك]
المصادقة الثنائية الاختيارية: [أدخل الرمز من تطبيق المصادقة]
تم السماح بالدخول: استعراض صندوق الوارد المشفر
الخطوة 7: الاستخدام الآمن للبريد
الآن استخدم بريدك المؤقت المحمي بكلمة مرور من أجل:
- التسجيلات الحساسة في المواقع
- الاتصالات الخاصة
- عمليات التحقق السرية
- المعاملات المالية المجهولة
- أي شيء يتطلب الحفاظ التام على الخصوصية
ميزات الأمان التي تتمتع بها الآن:
- ✅ كلمة المرور تمنع الوصول غير المصرح به
- ✅ التشفير يحمي محتوى الرسائل
- ✅ المعرفة الصفرية تعني أنه حتى الخدمة لا يمكنها قراءة رسائلك
- ✅ عدم تسجيل البيانات يحافظ تماماً على خصوصيتك
- ✅ الحذف التلقائي يضمن عدم بقاء أي شيء بشكل دائم
- ✅ الاستخدام المجهول يحمي هويتك الحقيقية
إعدادات الأمان المتقدمة
للحصول على أقصى درجات الأمان:
الخيار 1: تفعيل التشفير الأقصى
الإعدادات > الأمان
☑ تفعيل التشفير من طرف إلى طرف
☑ تشفير جميع المرفقات
☑ وضع المعرفة الصفرية
☑ الحذف الآمن (الكتابة فوق البيانات الملغاة لمنع استعادتها)
الخيار 2: ضبط الحذف التلقائي الصارم
الاحتفاظ بالرسائل: 10 دقائق بعد القراءة
الرسائل غير المقروءة: حذف بعد ساعة واحدة
انتهاء صلاحية صندوق الوارد: 24 ساعة
☑ حذف نهائي (لا يمكن استعادته)
الخيار 3: مصادقة مُعززة
☑ طلب كلمة المرور عند كل جلسة
☐ السماح بـ "تذكرني" (معطلة من أجل الأمان)
☑ تفعيل المصادقة الثنائية 2FA
☑ التنبيه عند تسجيل الدخول من جهاز جديد
☑ طلب إعادة المصادقة للإجراءات الحساسة
الخيار 4: زيادة الخصوصية إلى الحد الأقصى
☑ حظر بكسلات التتبع في الرسائل
☑ إزالة البيانات الوصفية (Metadata) من المرفقات
☑ تعطيل إيصالات القراءة
☐ السماح بإعادة توجيه البريد (معطلة)
☑ مسح الجلسات فور إغلاق المتصفح
أفضل الممارسات الأمنية للبريد المؤقت المحمي بكلمة مرور
طبق هذه الممارسات للحفاظ على أعلى مستويات الأمان:
الممارسة 1: استخدم كلمات مرور فريدة وقوية
لماذا يهم هذا الأمر؟ حتى مع وجود التشفير، فإن كلمات المرور الضعيفة تقوض الأمن تماماً.
معايير قوة كلمة المرور:
ضعيفة (لا تستخدمها أبداً):
❌ password123
❌ temp@email
❌ 12345678
❌ qwerty
❌ letmein
متوسطة (غير كافية):
⚠️ TempMail2026
⚠️ MyEmail123!
⚠️ Secure.Password
قوية (جيدة):
✅ Tr0pic@l-M0nkey#2026!
✅ $ecure_D!sp0s@ble*89
✅ Quantum&Leap%2026^
قوية جداً (الأفضل):
✅✅ hK9$mP2@vL5^nQ8&rT3!wY6zX4
✅✅ Correct_Horse_Battery_Staple_2026!
✅✅ My$ecure#Temp@Email%For&Project*X
التنفيذ:
استخدم مدير كلمات المرور لإنشاء كلمات مرور عشوائية تتجاوز 20 حرفاً
احفظها مع تفاصيل البريد الإلكتروني المؤقت
لا تقم بإعادة استخدامها أبداً عبر إيميلات مؤقتة مختلفة
قم بتغييرها فوراً إذا ساورك الشك في تعرضها للاختراق
الممارسة 2: تفعيل المصادقة الثنائية (2FA)
لماذا تضيف مصادقة ثنائية لبريد مؤقت؟
قد يبدو الأمر متناقضاً (مؤقت + مصادقة ثنائية)، ولكن:
- يحمي الاتصالات المؤقتة عالية القيمة والحساسية
- يمنع الوصول غير المصرح به في حال تسريب كلمة المرور
- مفيد للإيميلات المؤقتة الآمنة التي تُستخدم لفترات أطول نسبياً
- يضيف طبقة حماية للمشاريع الحساسة
كيفية التطبيق:
الخطوة 1: اختر طريقة المصادقة الثنائية
الأفضل: تطبيق مصادقة (Google Authenticator، Authy)
جيد: مفتاح أمان مادي (YubiKey، Titan Key)
مقبول: الرموز الاحتياطية
تجنب: الرسائل النصية القصيرة SMS (أقل أماناً)
الخطوة 2: إعداد تطبيق المصادقة
1. افتح تطبيق المصادقة على هاتفك
2. امسح رمز الاستجابة السريعة (QR Code) من MailDitch
3. أدخل الرمز المكون من 6 أرقام للتحقق
4. احفظ الرموز الاحتياطية في مكان آمن
5. أصبحت المصادقة الثنائية مطلوبة الآن للوصول
الخطوة 3: اختبار الميزة
سجل الخروج من البريد المؤقت الآمن
سجل الدخول مجدداً:
  - أدخل عنوان البريد الإلكتروني
  - أدخل كلمة المرور
  - أدخل رمز 2FA من تطبيق المصادقة الخاص بك
  - تم السماح بالوصول
متى تستخدم المصادقة الثنائية على البريد المؤقت:
- ✅ عند التعامل مع معلومات سرية للغاية
- ✅ للاتصالات الآمنة طويلة الأجل (أسابيع/أشهر)
- ✅ للمعاملات أو عمليات التحقق عالية القيمة والأهمية
- ✅ عندما يكون الأمان الأقصى مطلباً لا غنى عنه
- ❌ لا داعي لها للإيميلات المؤقتة قصيرة الأجل جداً (استخدام لمدة 10 دقائق)
- ❌ لا داعي لها عند التسجيل الروتيني قليل الأهمية في المواقع
الممارسة 3: لا تشارك كلمة المرور أو رابط الوصول أبداً
الثغرة المحتملة:
يتحول البريد الإلكتروني الآمن إلى بريد غير آمن تماماً بمجرد مشاركتك لبيانات الاعتماد.
ما يجب عليك تجنبه (لا تفعله):
❌ إرسال كلمة المرور لشخص ما عبر البريد الإلكتروني
❌ مشاركة رابط الوصول في منتدى عام أو دردشة جماعية
❌ نشر البريد المؤقت وكلمة مروره على وسائل التواصل الاجتماعي
❌ حفظ البيانات في تطبيق ملاحظات غير مشفر
❌ حفظ البيانات في المتصفح بدون تعيين كلمة مرور رئيسية للمتصفح
❌ مشاركة الشاشة أثناء عرض كلمة المرور
❌ إرسال كلمة المرور عبر رسالة نصية SMS غير مشفرة
المشاركة الصحيحة (إذا كانت ضرورية للغاية):
✅ استخدم ميزة المشاركة الآمنة في مدير كلمات المرور الخاص بك
✅ شاركها عبر تطبيقات المراسلة المشفرة (Signal، Session)
✅ استخدم رابطاً آمناً مؤقتاً ينتهي مفعوله تلقائياً بعد القراءة لمرة واحدة
✅ تواصل بشأن كلمة المرور عبر قناة اتصال منفصلة تماماً
✅ قم بإعداد بريد مؤقت آمن منفصل للطرف الآخر المستلم
✅ استخدم ميزات الوصول المشترك إذا كانت الخدمة توفرها
النهج الأفضل: ألا تشاركها على الإطلاق. إذا كان العمل التعاوني مطلوباً، فأنشئ إيميلات مؤقتة آمنة ومنفصلة لكل طرف.
الممارسة 4: استخدم الاتصالات الآمنة فقط
قائمة التحقق لأمن الاتصال:
قبل الدخول إلى البريد المؤقت:
☑ تحقق من وجود HTTPS في شريط العنوان (أيقونة القفل)
☑ تأكد من أن الشهادة صالحة (انقر فوق القفل للتحقق)
☑ استخدم شبكة VPN إذا كنت متصلاً بشبكة عامة أو غير موثوقة
☐ لا تدخل أبداً عبر بروتوكول HTTP (غير مشفر)
☐ تجنب استخدام شبكات الواي فاي العامة بدون VPN
☑ استخدم وضع التصفح الخفي/الخاص
☑ امسح بيانات المتصفح بعد انتهاء الجلسة
مستويات أمان الشبكة:
آمنة (ضوء أخضر):
- شبكة المنزل المشفرة بمعيار WPA3
- بيانات الهاتف المحمول (LTE/5G)
- شبكة العمل الموثوقة
- استخدام شبكة VPN على أي شبكة كانت
مشبوهة (يجب استخدام VPN):
- شبكة واي فاي الفندق
- شبكة واي فاي المقهى
- شبكات المطارات
- شبكة منزل أحد الأصدقاء
خطيرة (لا تستخدمها أبداً):
- شبكات الواي فاي العامة المفتوحة (بدون كلمة مرور)
- الشبكات المخترقة أو المشبوهة
- نقاط اتصال "الواي فاي المجاني" غير المعروفة
- الاتصالات غير المحمية
متطلبات الـ VPN: عند الدخول إلى بريد مؤقت محمي بكلمة مرور:
1. اتصل بشبكة VPN أولاً
2. تأكد من أن الـ VPN نشط ويعمل بنجاح
3. ثم افتح البريد المؤقت الآمن
4. هذا يمنحك طبقة تشفير إضافية
5. يتم قناع وإخفاء عنوان الـ IP الخاص بك
6. لا يمكن لمزود الإنترنت رؤية نشاطك
الممارسة 5: التدقيق الأمني الدوري
قائمة التحقق الأمنية الشهرية:
مراجعة الوصول:
☑ فحص سجل تسجيل الدخول لرصد أي نشاط مشبوه
☑ التأكد من أن جميع الجلسات النشطة تخصك بالفعل
☑ مراجعة الأجهزة التي وصلت إلى صندوق الوارد
☑ إلغاء الجلسات القديمة أو غير التعرف عليها
☑ التحقق من وجود أي محاولات فاشلة لتسجيل الدخول
صيانة كلمات المرور:
☑ تغيير كلمة المرور كل 90 يوماً (للإيميلات المستخدمة على المدى الطويل)
☑ استخدام مدير كلمات المرور لتتبع مواعيد التغيير
☑ تحديث كلمة المرور فوراً عند وجود أي قلق أمني
☑ عدم تقليل مستوى قوة كلمة المرور الجديدة بأي حال
☑ إعادة اختبار عملية استعادة كلمة المرور
التحقق من إعدادات الأمان:
☑ التأكد من أن التشفير لا يزال مفعلاً
☑ التحقق من أن المصادقة الثنائية 2FA لا تزال نشطة
☑ مراجعة إعدادات الحذف التلقائي للرسائل
☑ مراجعة تفضيلات الخصوصية
☑ التحديث المستمر في حال توفر ميزات أمنية جديدة
تقييم التهديدات:
☑ التحقق مما إذا كان البريد المؤقت قد ظهر في أي تسريبات للبيانات
☑ فحص صندوق الوارد لرصد أي محاولات تصيد احتيالي (Phishing) وصلت إليك
    ☑ تقييم ما إذا كانت هناك حاجة مستمرة للبريد المؤقت
    ☑ التخلص من البريد (Burn) إذا زادت المخاطر حوله
    ☑ إنشاء بريد آمن جديد تماماً في حال تعرض الحالي للاختراق
الممارسة 6: الحذف الآمن والصحيح للبيانات
عند الانتهاء من استخدام البريد المؤقت الآمن:
الخطوة 1: حفظ البيانات الهامة
- تصدير الرسائل الهامة (بشكل مشفر)
- أخذ لقطات شاشة للمعلومات الحيوية
- تحميل المرفقات التي تحتاجها
- توثيق تفاصيل الحساب إذا كنت ستحتفظ به
- الاحتفاظ بنسخة احتياطية في وحدة تخزين مشفرة
الخطوة 2: مسح جميع البيانات
- حذف كافة الرسائل
- إزالة جميع المرفقات
- مسح العناصر المفضلة أو المحفوظة
- حذف أي فلاتر أو قواعد تم إنشاؤها
- تفرغ مجلدات الرسائل المزعجة وسلة المهملات
الخطوة 3: حذف الحساب
- استخدم ميزة حذف الحساب المتاحة بالخدمة
- تأكيد الرغبة في الحذف النهائي
- التأكد من إلغاء تفعيل عنوان البريد تماماً
- مسح بيانات المتصفح ذات الصلة
- إزالة الحساب من مدير كلمات المرور
الخطوة 4: التطهير الآمن للمتصفح
- مسح ذاكرة التخزين المؤقت للمتصفح (Cache)
- حذف ملفات تعريف الارتباط (Cookies)
- إزالة مدخلات الإكمال التلقائي
- مسح السجل (History) لروابط البريد المؤقت
- تسجيل الخروج من أي جلسات نشطة
الخطوة 5: التحقق من إتمام الحذف
- حاول الدخول إلى البريد القديم (يجب أن تفشل المحاولة)
- التأكد من عدم إمكانية إعادة إنشاء نفس العنوان فوراً
- التحقق من عدم بقاء أي بيانات عالقة
- تأكيد الإزالة الكاملة والنهائية من النظام
أخطاء أمنية شائعة يجب تجنبها
تعلم من هذه الأخطاء المتكررة لحماية نفسك:
الخطأ 1: استخدام كلمات مرور ضعيفة
الوقوع في الخطأ:
البريد: [email protected]
كلمة المرور: password أو 123456 أو temp123
المخاطر المترتبة:
- سهولة تخمينها من قبل المهاجمين
- نجاح هجمات القوة الغاشمة خلال ثوانٍ معدودة
- تجاوز وضرب جميع التدابير الأمنية الأخرى في مقتل
التصحيح:
البريد: [email protected]
كلمة المرور: hK9$mP2@vL5^nQ8&rT3!wY6
يتم إنشاؤها وحفظها بالكامل في مدير كلمات المرور
الخطأ 2: إعادة استخدام كلمة المرور عبر عدة إيميلات مؤقتة
الوقوع في الخطأ: استخدام نفس كلمة المرور لأكثر من بريد مؤقت مختلف.
المخاطر المترتبة:
- تعرض بريد مؤقت واحد للاختراق يعني اختراق جميع حساباتك الأخرى تلقائياً
- عدم القدرة على إلغاء صلاحية وصول محددة دون التأثير على البقية
- زيادة مساحة السطح المعرض للهجمات (Attack Surface)
التصحيح: تعيين كلمة مرور فريدة لكل بريد مؤقت آمن:
البريد المؤقت 1: password_ABC123!@#
البريد المؤقت 2: password_DEF456!@#
البريد المؤقت 3: password_GHI789!@#
الخطأ 3: الدخول إلى الحساب عبر شبكات غير آمنة
الوقوع في الخطأ: فتح البريد المؤقت المحمي بكلمة مرور عبر شبكة واي فاي عامة ومفتوحة بدون تشغيل VPN.
المخاطر المترتبة:
- التعرض لهجمات "رجل في المنتصف"
- اعتراض كلمة المرور وسرقتها
- اختطاف الجلسة النشطة (Session Hijacking)
- تحليل ومرقبة حركة المرور على الشبكة
التصحيح:
1. اتصل بشبكة VPN أولاً
2. تحقق من أمان واستقرار الاتصال
3. ثم افتح بريدك المؤقت
4. سجل الخروج فور الانتهاء
5. افصل الاتصال بالشبكة غير الموثوقة
الخطأ 4: حفظ كلمات المرور في المتصفح بدون تعيين كلمة مرور رئيسية
الوقوع في الخطأ: السماح للمتصفح بحفظ كلمة المرور، دون وجود كلمة مرور رئيسية (Master Password) لحماية المتصفح نفسه.
المخاطر المترتبة:
- يمكن لأي شخص يستخدم جهاز الكمبيوتر الخاص بك استعراض كلمة المرور
- تستطيع البرمجيات الخبيثة استخراج كلمات المرور المحفوظة بسهولة
- غياب الحماية والتشفير الفعلي للبيانات
التصحيح:
الخيار أ: استخدام مدير كلمات مرور مخصص ومنفصل
الخيار ب: تعيين كلمة مرور رئيسية للمتصفح
الخيار ج: عدم حفظ كلمات المرور (كتابتها يدوياً في كل مرة)
الخطأ 5: عدم تفعيل الميزات الأمنية المتاحة بالخدمة
الوقوع في الخطأ: توفر الخدمة ميزات التشفير، المصادقة الثنائية، والمعرفة الصفرية، ولكن المستخدم يتجاهلها ولا يقوم بتفعيلها.
المخاطر المترتبة:
- انخفاض مستوى الأمان بشكل كبير بالرغم من توفر الحماية
- وجود ثغرات ونقاط ضعف لا داعي لها
- منح المستخدم شعوراً زائفاً بالأمان
التصحيح:
☑ تفعيل كافة ميزات الأمان المتاحة بالمنصة
☑ ضبط إعدادات التشفير على الحد الأقصى
☑ تنشيط المصادقة الثنائية 2FA
☑ استخدام وضع المعرفة الصفرية
☑ ضبط خيار الحذف التلقائي الصارم للرسائل
الخطأ 6: مشاركة البريد المؤقت الآمن على نطاق واسع وبحرية زائدة
الوقوع في الخطأ: نشر عنوان البريد المؤقت وكلمة المرور الخاصة به بشكل علني أو شبه علني.
المخاطر المترتبة:
- إمكانية وصول أي شخص للحساب
- إحباط وإلغاء الغرض الأساسي من الأمان والحماية
- صعوبة إلغاء أو تقييد صلاحيات الوصول لاحقاً
التصحيح: الحفاظ على سرية وخصوصية بيانات الاعتماد:
- لا تنشر البيانات علناً أبداً
- شاركها فقط عبر قنوات اتصال مشفرة وموثوقة
- الأفضل: امنح الآخرين عناوين بريد مؤقتة آمنة خاصة بهم
الخطأ 7: ترك البريد المؤقت نشطاً لفترة أطول من اللازم
الوقوع في الخطأ: الإبقاء على البريد "المؤقت" نشطاً لشهور أو سنوات مع احتوائه على بيانات ومعلومات حساسة.
المخاطر المترتبة:
- زيادة نافذة التعرض للمخاطر (Exposure Window)
- منح المهاجمين وقتاً أطول لشن الهجمات
- تأثير وعواقب أكبر وأخطر في حال حدوث اختراق
- منافاة الغرض الأساسي من كونه بريداً "مؤقتاً"
التصحيح:
تحديد تواريخ انتهاء الصلاحية:
- للاحتياجات الأمنية العالية: من 7 إلى 30 يوماً كحد أقصى
- للأمان المتوسط: من 30 إلى 90 يوماً
- للمدى الطويل: الانتقال إلى بريد إلكتروني آمن ودائم
المراجعة الدورية: التخلص الفوري من الإيميلات التي لم تعد هناك حاجة إليها
تقنيات أمنية متقدمة
ارتقِ ببريدك الإلكتروني المؤقت الآمن إلى مستوى الخبراء والمحترفين:
التقنية 1: نهج الأمن متعدد الطبقات (Layered Security)
الدمج بين تدابير أمنية متعددة:
الطبقة 1: أمان الخدمة نفسها
- اختيار خدمة MailDitch التي تدعم التشفير
- صندوق وارد محمي بالكامل بكلمة مرور
- اعتماد بنية المعرفة الصفرية
الطبقة 2: أمان الاتصال والشبكة
- الاتصال الدائم عبر الـ VPN
- التحقق من تفعيل بروتوكول HTTPS
- استخدام نظام DNS آمن ومحمي (DoH/DoT)
الطبقة 3: أمان الجهاز المستخدم
- تشفير القرص الصلب للجهاز بالكامل
- تحديث برنامج مكافحة الفيروسات باستمرار
- تفعيل جدار الحماية (Firewall)
- التأكد من خلو الجهاز من برامج تسجيل ضربات المفاتيح (Keyloggers)
الطبقة 4: الأمان السلوكي للمستخدم
- استخدام وضع التصفح الخاص/الخفي دائماً
- مسح كافة البيانات بعد انتهاء الجلسات مباشرة
- عدم مشاركة كلمات المرور مطلقاً
- إجراء عمليات تدقيق أمني دورية لشخصك
الطبقة 5: أمان المصادقة
- استخدام كلمات مرور قوية وفريدة من نوعها
- تفعيل ميزة المصادقة الثنائية 2FA
- استخدام المقاييس الحيوية (البيومترية مثل البصمة) عند توفرها
- الاعتماد على مفاتيح الأمان المادية للحسابات شديدة الحساسية
النتيجة: وجود طبقات متعددة يعني أن اختراق طبقة واحدة لن يؤدي إلى انهيار أو اختراق النظام بأكمله.
التقنية 2: الوصول المعزول (Air-Gapped) لأقصى درجات الأمان
للاتصالات فائقة الحساسية والسرية:
الإعداد:
- تخصيص جهاز كمبيوتر أو هاتف مستقل ومحدد للبريد المؤقت الآمن فقط
- عدم استخدام هذا الجهاز في أي أغراض أخرى على الإطلاق
- تثبيت الحد الأدنى من البرامج الضرورية فقط
- عدم الاحتفاظ بأي بيانات شخصية على هذا الجهاز
- تفعيل تشفير القرص بالكامل (Full Disk Encryption)
- استخدام شبكة VPN مخصصة ومنفصلة له
الاستخدام:
1. قم بتشغيل الجهاز الآمن والمعزول
2. اتصل بشبكة الـ VPN المخصصة له
3. افتح البريد الإلكتروني المؤقت الآمن
4. أجرِ الاتصالات والمراسلات اللازمة
5. احفظ البيانات الحيوية في وحدة تخزين USB مشفرة ومستقلة
6. امسح كافة بيانات المتصفح تماماً
7. قم بإيقاف تشغيل الجهاز
الفائدة: عزل تام وكامل عن أنشطتك الحوسبية واليومية المعتادة؛ بحيث لا يؤثر أي اختراق محتمل لأجهزتك الشخصية على بريدك المؤقت الآمن.
التقنية 3: تشفير PGP كطبقة حماية فوق البريد المؤقت
استراتيجية التشفير المزدوج:
الإعداد:
- أنشئ بريداً مؤقتاً آمناً (تشفير الطبقة الأولى)
- قم بإنشاء زوج من مفاتيح تشفير PGP (مفتاح عام ومفتاح خاص)
- شارك مفتاحك العام (Public Key) مع الأشخاص الذين تراسلهم
- يقوم هؤلاء الأشخاص بتشفير رسائلهم لك باستخدام مفتاحك العام
- تقوم أنت بفك تشفير الرسائل الواردة باستخدام مفتاحك الخاص (Private Key)
العملية:
الرسالة الصادرة منهم:
  ← تُشفر بـ PGP باستخدام مفتاحك العام
  ← تُرسل إلى بريدك المؤقت
  ← يطبق البريد المؤقت تشفيره الخاص (تشفير الطبقة الأولى)
  ← تُخزن الرسالة مشفرة على الخادم
  ← تفتح الحساب باستخدام كلمة مرورك
  ← تسترجع الرسالة المشفرة بـ PGP
  ← تفك التشفير محلياً على جهازك بمفتاحك الخاص
  ← تقرأ النص الواضح الأصلي للرسالة
الأمان المتوفر:
- طبقات تشفير مزدوجة ومتتالية
- حتى في حال اختراق البريد المؤقت نفسه، فإن تشفير PGP يظل حامياً لمحتوى الرسائل
- تحقيق مبدأ المعرفة الصفرية والتشفير من طرف إلى طرف بأعلى صوره
- أقصى مستوى أمان ممكن الوصول إليه رقمياً
التقنية 4: التدوير الدوري للإيميلات المؤقتة الآمنة
أمن استباقي من خلال آلية التدوير (Rotation):
الاستراتيجية:
الأسبوع 1: إنشاء بريد مؤقت آمن رقم (1)
  استخدامه في كافة المراسلات خلال هذا الأسبوع
الأسبوع 2: إنشاء بريد مؤقت آمن رقم (2)
  الانتقال واستخدام البريد الجديد
  يتحول بريد الأسبوع الأول إلى وضع "استقبال فقط"
الأسبوع 3: إنشاء بريد مؤقت آمن رقم (3)
  التخلص نهائياً من بريد رقم (1) (الذي مر عليه أسبوعان)
  يتحول بريد رقم (2) إلى وضع "استقبال فقط"
الأسبوع 4: إنشاء بريد مؤقت آمن رقم (4)
  التخلص نهائياً من بريد رقم (2)
  متابعة السير على هذا النمط المستمر...
الفوائد:
- يقلل ويحد من فترة التعرض للمخاطر بشكل كبير
- أي بريد يتعرض للاختراق لن يؤثر إلا على إطار زمني قصير جداً
- بدايات جديدة ونظيفة بشكل منتظم ومتكرر
- يقلل من تراكم المخاطر المرتبطة بالحسابات القديمة
التنفيذ:
- اضبط تذكيرات على تقويمك لمواعيد تدوير الحسابات
- استخدم تسميات متسقة ومنظمة: project_week01, project_week02
- قم بتحديث جهات اتصالك بالعنوان الجديد فور تدويره
- أتمتة العملية وحفظ البيانات في ملاحظات مدير كلمات المرور
التقنية 5: التعاون الآمن عبر التشفير المشترك
أطراف متعددة، قناة آمنة موحدة:
الإعداد:
- أنشئ بريداً مؤقتاً آمناً محمياً بكلمة مرور
- قم بتوليد عبارة مرور (Passphrase) قوية ومعقدة
- شارك عبارة المرور عبر قناة مشفرة منفصلة (تطبيق Signal، إلخ)
- يستطيع جميع الأطراف المعتمدين الدخول إلى نفس صندوق الوارد الآمن
- يتم التعاون وتبادل المعلومات عبر مسودات الرسائل المحفوظة (Drafts) أو الإيميلات الواردة
الاعتبارات الأمنية:
- شاركه فقط مع الأطراف الموثوقين تماماً والشركاء الفعليين
- استخدم عبارة مرور معقدة للغاية وغير قابلة للتخمين
- توصيل عبارة المرور خارج النطاق الرقمي المعتاد (Out-of-band)
- تفعيل المصادقة الثنائية 2FA إن أمكن ذلك
- الاتفاق المسبق بين الأطراف على موعد التخلص النهائي من الحساب (Burn)
حالات الاستخدام الشائعة:
- اتصالات الصحفيين مع المصادر السرية
- التنسيق والتعاون بين المبلغين عن المخالفات (Whistleblowers)
- تنظيم العمل الجماعي المجهول عبر الإنترنت
- التعاون المشترك في المشاريع والملفات شديدة الحساسية
البديل الأفضل: منح كل طرف بريداً مؤقتاً آمناً خاصاً به، واستخدام المراسلات المشفرة من طرف إلى طرف فيما بينهم.
مقارنة خدمات البريد الإلكتروني المؤقت الآمن
لا تقدم جميع الخدمات نفس المستويات الأمنية. إليك ما يجب عليك البحث عنه والمقارنة بناءً عليه:
قائمة مراجعة ميزات الأمان الأساسية
عند تقييمك لخدمات البريد المؤقت المختلفة:
ميزات يجب توفرها (Must-Have):
☑ توفر حماية بكلمة مرور للحساب
☑ تشفير الاتصال عبر HTTPS/TLS
☑ وجود سياسة خصوصية واضحة ومحددة
☑ ادعاءات وتأكيدات صريحة بعدم تسجيل أنشطة المستخدمين (No data logging)
☑ الحذف التلقائي والدوري للرسائل
    ☑ الحد الأدنى من جمع البيانات الشخصية عند الاستخدام
ميزات يُوصى بها بشدة (Highly Recommended):
☑ دعم التشفير من طرف إلى طرف (End-to-end encryption)
☑ بنية المعرفة الصفرية (Zero-knowledge architecture)
☑ إمكانية تفعيل المصادقة الثنائية (2FA)
    ☑ برمجيات مفتوحة المصدر أو خاضعة لتدقيق جهات مستقلة
☑ ولاية قضائية قوية تحمي قوانينها خصوصية البيانات الرقمية
☑ الخلو التام من أدوات تتبع الأطراف الثالثة
ميزات إضافية جيدة (Nice to Have):
☑ دعم النطاقات المخصصة (Custom domains)
    ☑ خيارات تمديد فترة الاحتفاظ بالرسائل حسب الحاجة
☑ تشفير الملفات المرفقة بالرسائل
    ☑ التكامل والدعم لبرمجيات تشفير PGP
☑ إزالة وتطهير البيانات الوصفية (Metadata) تلقائياً
☑ توفير طرق دفع مجهولة وهوية محمية (للخدمات المدفوعة)
المزايا الأمنية لخدمة MailDitch
لماذا تتربع MailDitch على قمة خدمات الأمان:
1. حماية اختيارية بكلمة مرور
- تعيين كلمات مرور على أي بريد مؤقت يتم إنشاؤه
- تطبيق معايير صارمة وقوية لكلمات المرور لضمان عدم ضعفها
- تشفير آمن ومتقدم لكلمات المرور باستخدام خوارزمية (bcrypt)
- لا توجد ميزة استعادة كلمة المرور (أنت وحدك من يملك ويتحكم في صلاحية الوصول)
2. تشفير شامل عند كل المستويات
- اعتماد بروتوكول TLS 1.3 لتشفر البيانات أثناء النقل
- اعتماد معيار AES-256 لتشفر البيانات أثناء التخزين على الخوادم
- توفر خيار المعرفة الصفرية لحماية مطلقة
- توفير ميزة التشفير من طرف إلى طرف (في الباقة المدفوعة Premium)
- لا يتطلب استخدام الخدمة أي عملية تسجيل مسبقة (في المستوى الأساسي)
- الحد الأدنى والصارم من جمع البيانات والمعلومات
- عدم تسجيل أي أنشطة أو تحركات للمستخدم على الإطلاق
- خلو المنصة تماماً من أي أدوات تتبع تابعة لجهات خارجية
- سياسة خصوصية معلنة وشفافة وواضحة البنود
4. ميزات أمنية متكاملة
- فحص الرسائل الواردة لرصد البرمجيات الخبيثة (Malware scanning)
- أنظمة متطورة لكشف محاولات التصيد الاحتيالي (Phishing detection)
- فحص الملفات المرفقة وتطهيرها قبل التحميل
- تصفية وفلترة الرسائل المزعجة (Spam filtering)
- استخدام اختبارات كابتشا لمنع وإيقاف الهجمات الآلية والروبوتات (Bots)
5. مستويات أمان مرنة ومتعددة
- إمكانية اختيار مستوى الأمان الذي يناسب احتياجاتك الحالية
- الباقة المجانية: تمنحك أماناً أساسياً وموثوقاً
- الباقة المدفوعة (Premium): تفتح لك ميزات الأمان القصوى والمتقدمة
- خيارات مخصصة: لتلبية متطلبات أمنية محددة بدقة للمؤسسات
6. الامتثال لبنود الثقة والقوانين العالمية
- الامتثال الكامل للائحة العامة لحماية البيانات (GDPR)
- الخضوع لعمليات تدقيق أمني دورية ومنتظمة من جهات خارجية
- عمليات تشغيلية شفافة وتقارير معلنة للعامة
- الاستجابة السريعة والتعاون مع الباحثين في مجالات الأمن الرقمي
- إطلاق برنامج مكافآت رصد الثغرات الأمنية (Bug bounty program)
حالات استخدام واقعية للبريد المؤقت الآمن
دعنا نرى كيف يعمل البريد الإلكتروني المؤقت الآمن والمشفر في سيناريوهات من الحياة الواقعية:
الحالة 1: الإبلاغ السري عن المخالفات (Confidential Whistleblowing)
السيناريو: موظف يكتشف حالات احتيال واسعة داخل شركته، ويرغب في إبلاغ الصحفيين بشكل مجهول تماماً دون كشف هويته لتجنب الملاحقة.
الإعداد الأمني المتبع:
1. استخدام متصفح تور (Tor Browser) لضمان إخفاء الهوية الرقمية
2. إنشاء بريد مؤقت آمن على منصة MailDitch
3. تعيين كلمة مرور معقدة للغاية (باستخدام مدير كلمات المرور)
4. تفعيل المصادقة الثنائية 2FA عبر تطبيق مصادقة مستقل
5. تفعيل ميزة تشفير المعرفة الصفرية لحماية الرسائل الواردة
6. التواصل مع الصحفي عبر هذا البريد المؤقت الجديد
7. مشاركة كلمة مرور البريد مع الصحفي عبر تطبيق Signal (قناة منفصلة)
8. تبادل المستندات والملفات الحساسة والمشفرة بين الطرفين
9. الحذف التنهائي للبريد المؤقت فور انتهاء التحقيقات بالكامل
الفوائد الأمنية المحققة:
- متصفح Tor يخفي تماماً عنوان الـ IP الخاص بالمبلغ
- كلمة المرور تمنع أي شخص غير مصرح له من محاولة التجسس على الصندوق
- تطبيق 2FA يضيف طبقة مصادقة قوية وحاسمة لمنع الاختراق
- بنية المعرفة الصفرية تضمن عدم قدرة MailDitch نفسها على الاطلاع على المحتوى
- اعتماد قناة منفصلة وآمنة تماماً لتداول كلمات المرور والبيانات الحيوية
- الإزالة والتطهير الشامل لكافة البيانات بعد تحقيق الهدف منها
مستوى الحماية المحقق:
- حماية كاملة ومضمونة لهوية الشخص المبلغ عن المخالفات
- تشفير كافة المراسلات والملفات المتبادلة بين الطرفين
- عدم بقاء أي سجلات أو آثار دائمة للعملية على الإنترنت
- تمكين الصحفي من التحقق من صحة ومصداقية الوثائق بأمان
- الحفاظ على الحماية القانونية والسرية التامة للمصدر
الحالة 2: تنسيق الأبحاث الطبية الحساسة
السيناريو: باحثون طبيون ينسقون العمل فيما بينهم عبر مؤسسات مختلفة لمعالجة بيانات وتاريخ مرضى سري للغاية دون تسريبها.
الإعداد الأمني المتبع:
بريد المشروع: [email protected]
كلمة المرور: [كلمة مرور معقدة ومكونة من 25 حرفاً ورمزاً]
المصادقة الثنائية 2FA: مفعّلة وإلزامية لجميع أعضاء الفريق البحثي
التشفير: تفعيل وضع المعرفة الصفرية بالكامل
الوصول: يقتصر حصرياً على أعضاء الفريق الطبي المعتمدين فقط
مدة الاحتفاظ: 90 يوماً وهي المدة المحددة لإتمام المشروع
الحذف: مسح وتطهير آمن وشامل فور اختتام المشروع وإعلان النتائج
آلية وسير العمل (Workflow):
1. يقوم الباحث الرئيسي بإنشاء البريد الإلكتروني المؤقت الآمن
2. يشارك كلمة المرور مع أعضاء الفريق عبر قنوات مشفرة آمنة
3. تتم كافة المراسلات الرسمية والداخلية عبر هذا البريد فقط
4. يتم تشفير جميع الملفات الطبية محلياً قبل إرفاقها وإرسالها
5. تدوير وتغيير كلمة مرور الحساب بشكل دوري ومنتظم (شهرياً)
6. الاحتفاظ بسجل تدقيق داخلي لمراقبة عمليات الدخول والوصول
7. التخلص النهائي من الحساب فور نشر البحث العلمي رسمياً
الامتثال لقوانين الخصوصية الطبية (مثل HIPAA):
- تشفير كافة الاتصالات والمراسلات الطبية المتبادلة
- عناصر تحكم صارمة وقوية لإدارة صلاحيات الوصول للحساب
- إمكانية التدقيق الأمني ومراقبة الأنشطة الداخلية
- آلية الحذف التلقائي والدوري لمنع تراكم البيانات
- عدم التخزين الدائم أو طويل الأجل للمعلومات الطبية الحساسة
- تعاون بحثي وعلمي مشترك مع الحفاظ التام على خصوصية المرضى
الحالة 3: تنظيم العمل الناشط والمجهول
السيناريو: ناشطون ينظمون حملات أو احتجاجات سلمية في مناطق جغرافية تفرض قيوداً صارمة وتجرم المعارضة السياسية.
الإعداد الأمني المتبع:
بريد التنظيم: [email protected]
كلمة المرور: عبارة مرور قوية وسهلة التذكر يتم مشاركتها شفهياً وشخصياً
المصادقة الثنائية 2FA: توزيع الرموز الاحتياطية بشكل مادي ويدوي بين الأعضاء
شبكة VPN: التزام جميع الأعضاء بتشغيل الـ VPN عند محاولة الدخول
الوصول: يسمح بالدخول فقط عبر أجهزة آمنة ومحددة مسبقاً
الاتصالات: تنسيق التحركات، وتبادل الموارد والملفات اللازمة الحملة
التخلص (Burn): حذف الحساب فور انتهاء الفعالية أو الحدث مباشرة
الأمن التشغيلي المتبع (Operational Security):
- منع الدخول أو فتح الحساب نهائياً دون التأكد من تفعيل شبكة VPN
- منع استخدام الأجهزة الشخصية المعتادة لفتح هذا البريد المؤقت
- مشاركة كلمة المرور شفهياً وجهاً لوجه (وليس عبر أي وسيلة رقمية)
- خلو رسائل البريد الإلكتروني تماماً من أي معلومات تكشف الهوية الحقيقية
- استخدام أجهزة كمبيوتر عامة أو مقاهي إنترنت مستقلة لإتمام العمليات
- تدوير وتغيير عنوان البريد الإلكتروني بشكل دوري وسريع (أسبوعياً)
- الحذف الفوري والتخلص من الحساب فور الشك في وجود أي اختراق محتمل
مستوى السلامة المحقق:
- حماية هويات الناشطين والمشاركين من أنظمة المراقبة والتعقب
- تشفير كافة الاتصالات لضمان عدم اطلاع الجهات الأمنية عليها
- القدرة على التنسيق والتعاون المشترك بأمان وفاعلية عالية
- سهولة التخلي عن الحساب وتدميره فوراً في حال استشعرت المجموعة الخطر
- عدم ترك أي سجلات أو مستندات دائمة تكشف آليات التنظيم الداخلي
الحالة 4: الاتصالات الآمنة بين المحامي والموكل
السيناريو: محامٍ يحتاج إلى إنشاء قناة اتصال مؤقتة وشديدة الأمان مع موكله لتداول مستندات قضية حساسة للغاية.
الإعداد الأمني المتبع:
بريد القضية: [email protected]
كلمة المرور: [يقوم المحامي بتوليد كلمة مرور معقدة وقوية]
مشاركة كلمة المرور: تتم خلال اجتماع شخصي ومباشر مع الموكل
المصادقة الثنائية 2FA: يقوم كلا الطرفين بإعداد تطبيقات المصادقة لديهما
التشفير: تفعيل وضع التشفير من طرف إلى طرف (End-to-end) بالكامل
الامتياز القانوني: الحفاظ على سرية وحصانة العلاقة بين المحامي والموكل
المدة الزمنية: طول فترة النظر في القضية + 30 يوماً كمهلة إضافية
النهاية: حذف الحساب نهائياً مع توثيق عملية التدمير الآمن للبيانات
الحماية القانونية المتوفرة:
- الحفاظ التام على الحصانة والسرية القانونية بين المحامي وموكله
- حماية وتأمين كافة المراسلات المشفرة من المتطفلين
- منع الأطراف الثالثة أو الخصوم من القدرة على الاطلاع على المستندات
- الامتثال الكامل للمتطلبات والمعايير الأخلاقية والمهنية للمحاماة
- توثيق التدمير الآمن للبيانات لضمان عدم تسريبها مستقبلاً
الحالة 5: تنسيق المعاملات المالية الضخمة والحساسة
السيناريو: تنسيق صفقة تجارية أو مالية ضخمة تتطلب اتصالات سرية للغاية بين الأطراف لمنع التجسس الصناعي.
الإعداد الأمني المتبع:
بريد الصفقة: [email protected]
كلمة المرور: معقدة للغاية (يجب على كلا الطرفين حفظها وتذكرها دون تدوينها)
المصادقة الثنائية 2FA: استخدام مفاتيح أمان مادية وأجهزة مخصصة لكلا الطرفين
التشفير: ضبط إعدادات الأمان والتشفير على المستويات القصوى بالمنصة
التحقق: يقوم كلا الطرفين بالتحقق الكامل من مصداقية وأصل كل رسالة واردة
المدة الزمنية: مقتصرة تماماً على فترة إتمام الصفقة المالية فقط
الحذف: التدمير الفوري والشامل للحساب فور إغلاق الصفقة بنجاح
سير العملية (Process):
1. إنشاء البريد الإلكتروني المؤقت المشفر والمخصص لهذه المعاملة المالية
2. مشاركة بيانات الاعتماد عبر قنوات اتصال آمنة ومشفرة ومستقلة تماماً
3. التحقق القاطع والكامل من الهويات الحقيقية لكافة الأطراف المشاركة
4. تبادل التفاصيل والبيانات المالية والبنكية السرية عبر الصندوق المشفر
5. تنسيق ومتابعة كافة العناصر والخطوات التنفيذية الخاصة بالصفقة
6. التأكيد النهائي من كافة الأطراف على إتمام الصفقة بنجاح
7. الحذف والتدمير الآمن الفوري لكافة الرسائل والمراسلات المتبادلة
مستويات الحماية المتوفرة:
- تشفير البيانات والتفاصيل المالية الحساسة ومنع الاطلاع عليها
- عدم ترك أي أثر أو سجل دائم للخطوات التفصيلية للمعاملة على الإنترنت
- الحماية الكاملة والمضمونة ضد محاولات التجسس الصناعي والشركات المنافسة
- الامتثال الصارم والكامل لاتفاقيات السرية وعدم الإفصاح المبرمة (NDAs)
- إنهاء نظيف وآمن تماماً لقناة الاتصال فور تحقيق الهدف منها
مستقبل البريد الإلكتروني المؤقت الآمن
مع تقدمنا وتطورنا التكنولوجي المستمر:
التقنيات الأمنية الناشئة
التشفير المقاوم للحوسبة الكمومية (Quantum-Resistant Encryption):
- اعتماد خوارزميات التشفير ما بعد الكمومية (Post-Quantum Cryptography)
- الحماية الاستباقية ضد قدرات الحواسب الكمومية الخارقة والمستقبلية
- بدء منصة MailDitch في تطبيق أنظمة تشفير آمنة ومقاومة للكم (Quantum-Safe)
- تأمين المستقبل الرقمي وضمان عدم فك تشفير البيانات لاحقاً
الهوية القائمة على تقنيات البلوكشين (Blockchain-Based Identity):
- التحقق اللامركزي من الهويات الرقمية دون الحاجة لجهة مركزية
- توفير ميزة مجهولية الهوية مع إمكانية التحقق من المصداقية في آن واحد
- إلغاء وجود "نقطة الفشل الفردية" (Single Point of Failure) في الأنظمة
- منح المستخدم السيطرة الكاملة والملكية المطلقة لبيانات اعتماده
أنظمة كشف التهديدات المدعومة بالذكاء الاصطناعي (AI-Powered):
- استخدام تقنيات التعلم الآلي لرصد وتحديد محاولات التصيد الاحتيالي بدقة
- أنظمة كشف الشذوذ (Anomaly detection) لحماية الحسابات من الاختراقات
- التحليل السلوكي لإصدار التنبيهات الأمنية الفورية للمستخدمين
- الاستجابة الآلية والذكية للتهديدات السيبرانية لحظرها فوراً
بنية الثقة الصفرية (Zero-Trust Architecture):
- المبدأ الأساسي: "لا تثق بأحد أبداً، تحقق دائماً من كل شيء"
- عمليات مصادقة مستمرة وديناميكية طوال فترة الجلسة النشطة
- عناصر تحكم دقيقة ومفصلة لمنح صلاحيات الوصول للحسابات
- تطبيق مبدأ الحد الأدنى من الصلاحيات (Minimal Privilege Principle)
التطورات التنظيمية والتشريعية
تعزيز وتقوية قوانين حماية الخصوصية:
- توجه المزيد من الدول لاعتماد لوائح وقوانين صارمة على غرار الـ GDPR
- الاعتراف القانوني بحق الأفراد في الحصول على اتصالات مشفرة بالكامل
- فرض قيود وعقوبات صارمة على عمليات جمع البيانات غير المصرح بها
- منح المستخدمين الحق الكامل في السيطرة على بياناتهم الرقمية
المتطلبات والمعايير الأمنية المفروضة:
- فرض معايير تشفير إلزامية على الشركات ل حماية بيانات مستخدميها
- إلزام الشركات بالإبلاغ الفوري والعلني عن أي خروقات أمنية تحدث
- فرض التزامات دورية لإجراء عمليات تدقيق أمني مستقلة للأنظمة
- إلزام مزودي الخدمات بنشر تقارير الشفافية الدورية للعامة
تمكين وتعزيز حقوق المستخدمين:
- كفالة الحق القانوني في استخدام وسائل الاتصال المجهولة على الإنترنت
- توفير الحماية القانونية الكاملة لمطوري ومستخدمي أدوات الخصوصية
- الدعم القانوني والتشريعي لتقنيات التشفير القوية ومنع حظرها
- فرض قيود صارمة على المطالبات الحكومية بإنشاء أبواب خلفية (Backdoors) للتجسس
خطة العمل الخاصة ببريدك الإلكتروني المؤقت الآمن
هل أنت مستعد لتطبيق أقصى درجات الأمان وحماية خصوصيتك؟ اتبع هذه الخطة العملية:
الأسبوع 1: التأسيس وبناء المعرفة
اليوم 1-2: التعلم والتقييم
- [ ] قراءة هذا الدليل الأمني بشكل شامل ودقيق وفهم تفاصيله
- [ ] استيعاب وفهم أساسيات ومفاهيم الأمن الرقمي الواردة هنا
- [ ] تقييم وتحديد طبيعة احتياجاتك الأمنية الحالية بدقة
- [ ] تحديد حالات الاستخدام المناسبة للبريد المؤقت الآمن في أنشطتك
اليوم 3-4: اختيار الخدمة المناسبة وبدء الإعداد
- [ ] قم بزيارة الموقع الرسمي لمنصة MailDitch عبر: https://mailditch.com
- [ ] استكشاف والتعرف على ميزات الأمان المتوفرة داخل المنصة
- [ ] اتخاذ القرار المناسب لك بين استخدام الباقة المجانية أو الترقية لـ Premium
- [ ] تثبيت وإعداد تطبيق مدير كلمات المرور على جهازك إذا لم تكن تملك واحداً
اليوم 5-7: إنشاء أول بريد إلكتروني آمن لك
- [ ] توليد وإنشاء أول بريد إلكتروني مؤقت محمي بكلمة مرور خاصة بك
- [ ] تعيين كلمة مرور قوية وفريدة ومطابقة لمعايير الأمان المذكورة
- [ ] تفعيل كافة ميزات وخيارات الأمان المتاحة لك بالمنصة فوراً
- [ ] اختبار عملية الدخول والوصول واستعراض وظائف صندوق الوارد
الأسبوع 2: التنفيذ الفعلي والتطبيق
اليوم 8-10: تحصين الإعدادات الأمنية (Hardening)
- [ ] تفعيل ميزة المصادقة الثنائية 2FA على بريدك المؤقت الآمن
- [ ] ضبط وتخصيص إعدادات التشفير المتقدمة حسب رغبتك
- [ ] إعداد وتشغيل تطبيق الـ VPN وتأكيد عمله قبل محاولة الدخول للحساب
- [ ] الممارسة والتعود على روتين الوصول الآمن والمحمي لصندوق الوارد
اليوم 11-14: الاستخدام العملي الفعلي
- [ ] البدء في استخدام بريدك المؤقت الآمن في أغراضك ومعاملاتك الحقيقية
- [ ] مراقبة ومتابعة الأداء لرصد أي مشكلات أو عقبات قد تظهر والعمل على حلها
- [ ] صقل وتحسين ممارساتك الأمنية اليومية وتطوير وعيك الرقمي
- [ ] توثيق وحفظ آليات العمل الناجحة والخطوات التي أثبتت فاعليتها معك
الأسبوع 3-4: التحسين والتحسين المستمر
اليوم 15-21: تطبيق التقنيات المتقدمة للمحترفين
- [ ] البدء في تطبيق نهج الأمن متعدد الطبقات لحماية أجهزتك واتصالاتك
- [ ] تجربة واستكشاف الميزات المتقدمة مثل تشفير الملفات المرفقة وغيرها
- [ ] وضع وجدولة جدول زمني محدد لتدوير الإيميلات المؤقتة إذا لزم الأمر
- [ ] مشاركة هذه المعرفة والوعي الأمني مع جهات اتصالك المقربة والموثوقة
اليوم 22-30: دمج الأداة في سير عملك اليومي
- [ ] جعل استخدام البريد المؤقت الآمن جزءاً أساسياً لا يتجزأ من سير عملك
- [ ] استبدال كافة الأساليب والطرق التقليدية غير الآمنة بهذه الأداة المشفرة
- [ ] إجراء مراجعة وتدقيق أمني شامل لكافة حساباتك وإعداداتك الحالية
- [ ] التخطيط ووضع استراتيجية واضحة للصيانة الأمنية المستمرة لحساباتك الرقمية
العمل المستمر: الصيانة والمتابعة الدورية
الإجراءات الشهرية المتبعة:
- [ ] تدوير وتغيير كلمات المرور للإيميلات الآمنة المستخدمة على المدى الطويل
- [ ] مراجعة سجلات الدخول والوصول بدقة للتأكد من خلوها من أي اختراقات
- [ ] التدقيق ومراجعة كافة إعدادات وتفضيلات الأمان داخل المنصة وتحديثها
- [ ] تحديث وتطوير ممارساتك الأمنية لمواكبة التهديدات السيبرانية الجديدة
الإجراءات الربع سنوية (كل 3 أشهر):
- [ ] إجراء مراجعة وتقييم أمني شامل ومتكامل لكافة أجهزتك وأنظمتك الرقمية
- [ ] اختبار خطط استعادة البيانات والتعافي من الكوارث الرقمية (Disaster recovery)
- [ ] تقييم واستكشاف ميزات الأمان الجديدة التي قد تطرحها منصة MailDitch
- [ ] تدريب وتوعية الأشخاص المحيطين بك على الممارسات الرقمية الآمنة والحديثة
الخلاصة: أمان أقصى، وخصوصية مطلقة ومضمونة
إن استخدام بريد إلكتروني مؤقت آمن ومحمي بكلمة مرور لا يقتصر فقط على الرغبة في تجنب الرسائل المزعجة (Spam)، بل يتعلق بفرض سيطرتك الكاملة والملقة على أمن وحصانة اتصالاتك الرقمية.
أهم ما تعلمته من هذا الدليل:
✅ لماذا تعد الحماية بكلمة مرور عنصراً جوهرياً وحاسماً لأمن البريد المؤقت
✅ طبقات الأمان المتعددة والمتكاملة (التشفر، بنية المعرفة الصفرية، آليات المصادقة القوية)
✅ الخطوات العملية المفصلة لإنشاء عناوين بريد إلكتروني مؤقتة آمنة تماماً ومحسنة
✅ أفضل الممارسات والمعايير العالمية للحفاظ على أقصى درجات الأمان الرقمي لشخصك
✅ الأخطاء الأمنية الشائعة والمتكررة وكيفية تجنب الوقوع فيها لحماية بياناتك
✅ التقنيات والأساليب المتقدمة للارتقاء بأمن حساباتك إلى مستويات الخبراء والمحترفين
✅ التطبيقات والسيناريوهات الواقعية المتعددة للاستفادة من البريد المؤقت الآمن في الحياة
✅ الرؤية المستقبلية وتطور تقنيات المراسلات والاتصالات المشفرة في الأعوام القادمة
النقاط الجوهرية المستفادة:
- ليست جميع خدمات البريد المؤقت آمنة، وجود الحماية بكلمة مرور يصنع فارقاً حاسماً وجوهرياً
- التشفر عند كل المستويات يمنحك حماية قوية وضمانة ضد كافة أنواع التهديدات السيبرانية
- بنية المعرفة الصفرية تضمن عدم قدرة مزود الخدمة نفسه على الاطلاع على بياناتك بأي حال
- اعتماد كلمات مرور قوية + تفعيل الـ 2FA يخلق جدار مصادقة منيعاً لا يمكن اختراقه أو تجاوزه
- نهج الأمن متعدد الطبقات يوفر لك استراتيجية دفاع عميقة وشاملة لحماية أجهزتك رقمياً
- آلية الحذف الآمن والصحيح تضمن لك عدم ترك أي آثار أو سجلات دائمة لبياناتك على الشبكة
- باقة MailDitch Premium تفتح لك الميزات الأمنية القصوى والمتقدمة لحماية شاملة وموثوقة
رحلتك نحو تعزيز أمنك الرقمي تبدأ الآن:
- قم بزيارة الموقع الرسمي لمنصة MailDitch عبر: https://mailditch.com
- أنشئ أول بريد إلكتروني مؤقت آمن ومحمي بكلمة مرور خاصة بك فوراً
- قم بتفعيل كافة ميزات وخيارات الأمان المتاحة لك داخل المنصة دون تأخير
- خض تجربة اتصالات ومراسلات رقمية تتمتع بخصوصية حقيقية ومطلقة وآمنة تماماً
لا تقبل بأنصاف الحلول أو المساومة عندما يتعلق الأمر بأمنك. سواء كنت تبحث عن حماية هويتك لإبلاغ عن مخالفات، أو تنسق مشاريع وأبحاث حساسة، أو كنت ببساطة شخصاً يثمن ويقدر خصوصيته الرقمية، فإن البريد الإلكتروني المؤقت الآمن والمحمي بكلمة مرور هو الإجابة المثالية والحل الفعال لك.
👉 أنشئ بريدك الإلكتروني المؤقت الآمن الآن - أمان أقصى، وخصوصية تامة ومطلقة.
شفر كل شيء. لا تثق بأحد. حافظ على أمنك الرقمي دائماً.
مقالات ذات صلة
- كيفية حماية بريدك الإلكتروني الحقيقي من الرسائل المزعجة وهجمات التصيد الاحتيالي
- الدليل الشامل لاستخدام البريد الإلكتروني المؤقت المجاني لعمليات التحقق من الحسابات
- حافظ على مجهولية هويتك عبر الإنترنت باستخدام عناوين بريد فوري وبدون الحاجة للتسجيل
- استخدام البريد المؤقت للتحقق من الحسابات: أفضل الممارسات والمعايير الأمنية المتبعة
أمّن اتصالاتك الرقمية ومراسلاتك
روابط سريعة ومباشرة:
- إنشاء بريد إلكتروني آمن ومحمي
- الترقية إلى باقة الأمان المتقدمة Premium Security
- الاطلاع على وثائق ومستندات الأمان والحماية بالمنصة
- التواصل المباشر مع فريق الأمن السيبراني والدعم الفني
حول هذا الدليل الأمني: تم إعداد وصياغة هذا الدليل بالكامل بواسطة خبراء الأمن الرقمي في منصة MailDitch، الملتزمين بتقديم حلول أمان بمستويات عسكرية لحماية اتصالات البريد المؤقت.
آخر تحديث للمحتوى: يناير 2026
شارك هذا الدليل الأمني مع أي شخص يحتاج إلى حماية اتصالاته ومراسلاته الرقمية. ساهم معنا في بناء شبكة إنترنت أكثر أماناً وتتمتع بخصوصية أفضل للجميع.
هل لديك أي أسئلة أو استفسارات حول البريد المؤقت الآمن؟ شاركنا برأيك واستفسارك في التعليقات أدناه، وسيقوم خبراء الأمن لدينا بمساعدتك فوراً لتطبيق أقصى درجات الحماية لحساباتك!