استخدام البريد الإلكتروني القابل للتخلص من التحقق من الحساب: أفضل ممارسات الأمان
باتت عملية التحقق من الحسابات (Account verification) جزءاً لا يتجزأ من تصفحنا اليومي؛ فسواء كنت تسجل في خدمة بث رقمي، أو تقوم بتحميل برنامج، أو تحاول الوصول إلى محتوى حصري، أو تنشئ حساباً على تطبيق جديد، فأنت مطالب دوماً بالتحقق من صحة بريدك الإلكتروني.
ولكن هنا تكمن المعضلة الحقيقية: **عملية التحقق تحمي الأمان الرقمي للمنصات، ولكن استخدام بريدك الحقيقي فيها يسحق خصوصيتك الشخصية.**
في كل مرة تؤكد فيها حساباً باستخدام بريدك الإلكتروني الشخصي، فإنك تبني رابطاً ممتداً بين هويتك الواقعية وتلك الخدمة؛ ليتحول بريدك فجأة إلى نقطة تتبع نشطة، ومغناطيس لجلب الرسائل المزعجة (Spam)، وثغرة أمنية كامنة قد تنفجر في وجهك في حال تعرض هذا الموقع للاختراق.
**ما هو الحل إذن؟ الاعتماد على البريد الإلكتروني المؤقت (Disposable email) لإتمام عمليات التحقق.**
عند استغلالها بالشكل الصحيح، تمنحك عناوين البريد الإلكتروني المؤقتة (والتي تُعرف أيضاً بالبريد العشوائي أو التمب ميل) كافة المزايا الأمنية التي تطلبها المنصات مع توفير حصانة مطلقة لخصوصيتك وحماية إنبوكسك من الغرق في سيل الإعلانات. ولكن، هناك طريقة صحيحة وآمنة لتطبيق ذلك، وطرق أخرى خاطئة قد تؤذيك.
يقدم لك هذا الدليل الشامل **أفضل الممارسات الأمنية لاستخدام البريد الإلكتروني المؤقت في التحقق من الحسابات**، مما يضمن بقاء حساباتك مؤمنة، وهوية بياناتك مخفية، وحمايتك التامة من خطر الانغلاق وفقدان الوصول إلى الخدمات الحيوية.
سواء كنت مهتماً بالخصوصية، أو محترفاً حريصاً على السلامة السيبرانية، أو ببساطة ضقت ذرعاً برسائل السبام، فإن هذا الدليل سيرشدك خطوة بخطوة لكيفية تفعيل وتأكيد حساباتك بأمان تام عبر العناوين البريدية المؤقتة.
فهم أبعاد التحقق من الحسابات: الأسباب والدوافع التقنية
قبل أن نستعرض الممارسات الأمنية السليمة، دعنا نفهم أولاً ماهية عملية التحقق من الحساب (Account Verification) ولماذا تلجأ إليها المواقع والخدمات أونلاين.
ما هي عملية التحقق من الحساب؟
**التحقق من الحساب** هو إجراء أمني تقني تتبعه المواقع للتأكد من عدة نقاط جوهرية:
- أن عنوان البريد الإلكتروني الذي قمت بإدخاله هو بريد حقيقي وقائم ومفعّل بالفعل
- أنك تمتلك صلاحية الوصول الفوري والسيطرة الكاملة على هذا البريد
- أنك مستخدم بشري حقيقي وشرعي، ولست عبارة عن كود أو بوت (Bot) مؤتمت
- امتلاك وسيلة اتصال موثوقة للوصول إليك في حال نسيانك لكلمة المرور الخاصة بك
**مسار عملية التحقق التقليدية:**
- تقوم بكتابة وإدخال عنوان بريد إلكتروني ما في استمارة التسجيل (Signup form)
- يقوم الموقع بإرسال رسالة تحقق آلية (Verification email) إلى هذا العنوان المحدد
- تتلقى الرسالة وبداخلها رابط تأكيد نشط (Confirmation link) أو رمز رقمي مؤقت (OTP)
- تقوم بالنقر على الرابط المرسل أو نسخ وإدخال الرمز في خانة التفعيل
- يتم تفعيل حسابك رسمياً ويصنف كحساب مؤكد وجاهز للاستخدام
الأسباب المشروعة لطلب المواقع عملية التحقق
**الدوافع الأمنية والقانونية للمنصات:**
1. مكافحة وإحباط البوتات الهجومية (Bot Prevention)
- حظر الأنظمة البرمجية المؤتمتة من إنشاء آلاف الحسابات الوهمية والمزيفة في ثوانٍ
- تقليل معدلات الأنشطة التخريبية ورسائل السبام وضمان استقرار مجتمعات المنصة
- الحفاظ على جودة ونزاهة وموارد الخوادم الموفرة للمستخدمين الحقيقيين
2. استرداد وصيانة الحسابات (Account Recovery)
- توفير قناة اتصال آمنة وموثوقة لإعادة تعيين كلمات المرور المنسية
- تمكين المستخدمين من استعادة السيطرة على حساباتهم في حال انغلاقها لأي سبب
- حظر الفقدان الدائم للحسابات والبيانات والملفات الهامة المخزنة بداخلها
3. فتح قنوات المراسلة الأمنية (Communication Channel)
- تسهيل إرسال التنبيهات الأمنية الفورية في حال رصد أي محاولات دخول مريبة
- إخطار المستخدم بالتحديثات الدورية الهامة وتغييرات بنود الخدمة الحيوية
- توفير البنية التحتية لتفعيل ميزات المصادقة الثنائية (2FA) لرفع مستويات الأمان
4. فرض وإنفاذ شروط الخدمة (ToS Enforcement)
- خلق بيئة من المسؤولية والمحاسبة القانونية والأخلاقية لتصرفات المستخدمين أونلاين
- جعل قرارات حظر المخالفين فعالة (منعهم من إنشاء حساب بديل فوراً في نفس اللحظة)
- ردع السلوكيات الخبيثة، ومحاولات التحرش السيبراني، أو التلاعب بأنظمة الموقع
5. مكافحة الاحتيال والجرائم المالية (Fraud Prevention)
- تقليص معدلات النصب والاحتيال المالي بداخل بوابات الدفع وأنظمة المعاملات
- توثيق الهويات والارتباطات عند إجراء عمليات حساسة أو نقل للأموال
- توفير حماية تداخلية تصون مصالح شريحة المستخدمين ومقدمي الخدمة على حد سواء
**هذه كلها أسباب مشروعة ومنطقية للشركات — والبريد الإلكتروني المؤقت يستطيع تلبية هذه الشروط بكفاءة مع إبقاء خصوصيتك الحقيقية مصونة بعيداً عن الأعين.**
معادلة الموازنة: الخصوصية في مواجهة الأمان الرقمي
**التفكير التقليدي العتيق:**
- زيادة إجراءات التحقق = ارتفاع معدلات الأمان الرقمي بالضرورة
- البريد الإلكتروني الحقيقي = هوية موثوقة ومؤكدة للمستخدم
- التمسك بالخصوصية والسرية = إضعاف الأمان وفتح الباب للمخربين
**الواقع الفعلي الحديث:**
- عملية التحقق التقني لا تستلزم بالضرورة كشف أو التضحية بهويتك الواقعية الحقيقية
- عناوين البريد الإلكتروني المؤقتة قابلة لاستقبال رسائل التفعيل وتأكيد الحسابات بكفاءة
- الخصوصية الفردية والأمان الرقمي للمنصات أمران متوافقان ويمكن جمعهما معاً بذكاء
**السر كله يكمن في تطبيق الأمر بالأسلوب البرمجي والأمني الصحيح.**
المخاطر الحصينة لاعتماد بريدك الحقيقي في كافة عمليات التحقق
قبل أن نتطرق إلى استعراض أفضل الممارسات، دعنا نتأمل بعمق الأسباب التي تجعل من كتابة بريدك الإلكتروني الشخصي في كل استمارة تحقق ممارسة بالغة الخطورة:
الخطر 1: تراكم رسائل السبام وضياع الإنبوكس
**المشكلة:** كل حساب تؤكده عبر بريدك الحقيقي يضيفك تلقائياً إلى القوائم التسويقية للشركة، لتبدأ خوادمهم في إمطارك بـ:
- الرسائل والعروض الترويجية والإعلانات اليومية
- تحديثات المنتجات والخدمات التي قد لا تهمك مطلقاً
- عروض الشراكة والإعلانات المدفوعة التابعة لجهات خارجية
- حملات استعادة المستخدمين المزعجة من عينة "لقد اشتقنا إليك"
- طلبات تقييم الخدمات وملء استبيانات الرأي الطويلة
**الإحصائيات الرسمية الموثقة:**
- تقوم 67% من مواقع الويب بمشاركة أو بيع القوائم البريدية لمستخدميها لصالح جهات خارجية
- يستقبل المستخدم العادي **ما متوسطه 121 رسالة بريدية يومياً**، تصنف 50% منها كرسائل تطفلية وغير مرغوب فيها
- نسبة نجاح تفعيل خيار إلغاء الاشتراك (Unsubscribe) لا تتعدى 60%؛ حيث تستمر الكثير من المواقع في الإرسال رغماً عنك
**النتيجة:** ينتهي المطاف ببريدك الشخصي الحقيقي غارقاً ومكدساً بآلاف رسائل السبام، مما يجعل العثور على رسائل عملك أو عائلتك المهمة أشبه بالبحث عن إبرة في كومة قش.
الخطر 2: الوقوع في مصيدة اختراقات قواعد البيانات (Data Breaches)
**المشكلة:** عندما تتعرض المواقع والخدمات للاختراقات السيبرانية (وهو أمر يقع ل كبرى الشركات بشكل دوري ومستمر)، فإن عناوين البريد الإلكتروني المؤكدة بداخلها تكون أول ما يتم تسريبه علناً.
**الأرقام والواقع السيبراني:**
- وقوع أكثر من 2,200 اختراق ضخم للبيانات في عام 2025 وحده
- انكشاف وتسريب 5.9 مليار سجل بريدي وشخصي بداخل تلك الهجمات
- المعدل التقريبي لضرر تسريب البريد: يقدر بـ 150 دولاراً كخسائر غير مباشرة لكل سجل مستخدم متضرر
- **الحقيقة الثابتة: بريدك الشخصي الحالي متواجد على الأغلب بداخل عدة تسريبات سابقة دون علمك**
**التبعات الأمنية الخطيرة بعد تسريب بريدك الحقيقي:**
- إدراج بريدك في شتى قوائم وبوتات السبام العالمية لشن حملات إعلانية مضاعفة عليك
- استغلال الهاكرز لبريدك لشن هجمات تصيد احتيالي (Phishing) بالغة التطور ومخصصة ضدك
- استخدام الإيميل المسرّب في هجمات حشو الاعتمادات (Credential Stuffing) لاختراق بقية حساباتك
- عرض بريدك للبيع والتدوال بداخل أسواق ومنصات الإنترنت المظلم (Dark Web Markets)
الخطر 3: مطابقة وترابط الهوية السلوكية (Identity Correlation)
**المشكلة:** استخدامك لعنوان بريد إلكتروني واحد وموحد لكافة عمليات التحقق يتيح للشركات تعقب ورسم ملامح حياتك وأنشطتك عبر شتى المواقع والمنصات.
**آلية عمل وميكانيكية التتبع المتقاطع:**
- الموقع (أ) يرصد بريدك ويعلم أنك تبحث ومهتم بمجالات اللياقة البدنية والصحة
- الموقع (ب) يسجل نفس البريد ويعلم تفاصيل توجهاتك وقناعاتك الفكرية والسياسية
- الموقع (ج) يتتبع ذات البريد ويسجل بدقة كامل عاداتك الشرائية ومستويات إنفاقك المالي
- يأتي دور سماسرة البيانات (Data Brokers) ليقوموا بدمج ومطابقة شتات هذه السجلات عبر الإيميل المشترك
- يتم بناء ملف تعريفي كامل وعميق وشامل عن حياتك وشخصيتك وسلوكك وبيعه دون إذنك أو علمك
**الأثر والضرر الواقع عليك في الحياة الواقعية:**
- تلاحقك الإعلانات الموجهة بدقة شديدة في كل زاوية وتتحكم في قراراتك وتصفحك للويب
- تبدأ شركات التأمين في تعديل ودراسة نسبها ومستويات أسعارها بناءً على ملفاتك السلوكية المرصودة
- قد تتأثر قرارات التوظيف وقبولك في الأعمال مستقبلاً بناءً على تلك البيانات المجمعة عنك
- تستغل الحملات السياسية والتوعوية هذه الملفات لممارسات التوجيه الفكري الدقيق (Micro-targeting) ضدك
آلية عمل البريد الإلكتروني المؤقت في التحقق الآمن من الحسابات
دعنا الآن ننتقل للجانب العملي ونستكشف كيف يمكنك استغلال البريد المؤقت لإتمام عمليات التحقق بكفاءة مع الحفاظ التام على أمانك الرقمي:
خطوات المسار الأمني الصحيح
**الخطوة 1: تقييم وفحص مستوى المخاطر (Risk Assessment).** قبل الشروع في إنشاء أي حساب جديد على أي موقع، قم أولاً بتحليل وتقدير مدى أهميته وحرجية بياناته:
الحسابات بالغة الأهمية والحرجية (التزم باستخدام بريدك الحقيقي):
- المعاملات والمنصات البنكية، المصرفية، والمحافط المالية أونلاين
- البوابات والخدمات الحكومية والرسمية التابعة للدولة
- أنظمة الرعاية الصحية والمستشفيات وملفاتك الطبية الحساسة
- البريد الإلكتروني الرئيسي المعتمد الخاص بمهنتك أو شركتك الحالية
- أي حساب أو منصة تحتوي على تفاصيل بطاقاتك الائتمانية الدائمة أو شؤونك المالية
الحسابات متوسطة الأهمية (استخدم بريداً حقيقياً ثانوياً ومنعزلاً):
- متاجر التسوق الإلكتروني الكبرى والشهيرة التي تشتري منها بشكل دوري ومستمر
- منصات الاشتراك الرقمية المعروفة والتي تدفع لها رسوماً دورية ثابتة
- شبكات التواصل المهنية والأعمال الرسمية المعتمدة (مثل LinkedIn)
- حساباتك الشخصية الأساسية والموثقة على وسائل التواصل الاجتماعي
الحسابات منخفضة الأهمية والعابرة (الخيار المثالي لاستخدام البريد المؤقت):
- تفعيل الفترات التجريبية المجانية واستكشاف الأدوات والبرامج الجديدة
- عمليات تحميل الملفات والكتب الرقمية لمرة واحدة من المواقع
- الاشتراك في النشرات البريدية والمجلات الرقمية للحصول على كود خصم عابر
- التسجيل والمشاركة في المنتديات العامة والمجتمعات والمدونات الرقمية
- الخدمات والمواقع العابرة التي تتصفحها وقد لا تعود إليها مجدداً في المستقبل
- أي موقع أو خدمة تقع خارج نطاق ثقتك أو تصنف كمنصة عالية المخاطر
**الخطوة 2: توليد وإنشاء عنوان بريد مؤقت آمن ومحصن**
توجه لزيارة منصة موثوقة ورائدة في هذا المجال مثل https://mailditch.com للاستفادة من مزاياها:
- توليد وإنشاء فوري وعشوائي لعنوان البريد بنقرة واحدة (بدون اشتراط كتابة بياناتك)
- توفر خيارات متعددة لنطاقات الامتداد (Domains) لتجاوز فلاتر المواقع وحظرها
- استقبال وعرض فوري ومباشر في نفس اللحظة لرسائل التفعيل وأكواد التحقق
- تأمين وحماية كاملة للمراسلات عبر تشفير حزمة البيانات بروتوكولياً (SSL/TLS)
**الخطوة 3: إتمام وإجراء عملية التحقق**
استخدم البريد المؤقت الذي قمت بتوليده لبدء وإنشاء حسابك بداخل الموقع المستهدف:
- قم بنسخ الإيميل المؤقت ولصقه بداخل خانة البريد الإلكتروني في استمارة التسجيل
- اضغط على زر إتمام التسجيل أو إرسال كود التحقق من الموقع
- توجه فوراً لصفحة إنبوكس منصة MailDitch لتجد رسالة التحقق قد وصلت في ثوانٍ
- انقر على رابط التأكيد النشط بداخل الرسالة أو قم بنسخ رمز التفعيل الرقمي (OTP)
- عد لصفحة الموقع وقم بإدخال الرمز لإتمام وتأكيد تفعيل الحساب بنجاح وأمان
الممارسة الأمنية #1: اختر منصة البريد المؤقت الصحيحة والموثوقة
ليست كل خدمات ومواقع البريد المؤقت المتوفرة على الشبكة متطابقة أو آمنة؛ فحماية أمنك الرقمي تستلزم منك اختيار الأداة بعناية فائقة بناءً على أسس أمنية واضحة.
المواصفات الأمنية الواجب توفرها في الخدمة:
1. انعدام شرط التسجيل المسبق (No Registration Required)
- الخدمات التي تطالبك بكتابة اسمك أو بريدك الحقيقي لتعطيك إيميل مؤقت تهدم المبدأ من جذوره
- يجب أن تمنحك المنصة صلاحية توليد العناوين فوراً بمجرد دخولك للموقع وبدون قيود
- توفر لك منصة MailDitch عناوين بريدية فورية ومباشرة دون مطالبتك بأي بيانات شخصية
2. تشفير حزمة المراسلات والبيانات (Encrypted Transmission)
- يجب أن تمر كافّة الرسائل والبيانات الواردة للصندوق عبر بروتوكولات تشفير معتمدة (SSL/TLS)
- تأكد دوماً من وجود علامة القفل وظهور بروتوكول HTTPS الآمن في شريط عنوان متصفحك
- يضمن التشفير حماية أكواد التفعيل وروابط حساباتك من الاعتراض والتجسس أثناء انتقالها عبر الشبكة
3. الحذف التلقائي والدوري للمراسلات (Automatic Deletion)
- ينبغي أن تقوم الخوادم بمحو وتدمير الرسائل والمحتويات تلقائياً فور انتهاء صلاحية الصندوق البريدي
- يقطع هذا الإجراء دابر تعرض بياناتك أو أكوادك القديمة للانكشاف أو الاستغلال على المدى الطويل
- تعد ميزة التحكم وتحديد فترات الاحتفاظ بالرسائل خياراً مثالياً يرفع من كفاءة وخصوصية استخدامك
4. الفحص النشط ومكافحة البرمجيات الخبيثة (Malware Scanning)
- يجب أن تخضع كافّة المراسلات والملفات المرفقة الواردة لفحص دقيق ومستمر للكشف عن الفيروسات
- تحميك هذه الميزة التلقائية من الوقوع ضحية لرسائل التحقق الملغومة بالملفات التخريبية أو برامج الفدية
- تتكفل خوادم MailDitch بفحص وتصفية كافّة المرفقات والرسائل الواردة أوتوماتيكياً لضمان سلامتك
الممارسة الأمنية #2: خصص عناوين بريد مؤقتة مختلفة لكل غرض ونشاط
السر الأكبر لفرض الحصانة الرقمية يكمن في تطبيق العزل والتجزئة الهيكلية — فلا تقم أبداً بربط أو استخدام نفس الإيميل المؤقت في شتى المواقع والحسابات الرقمية.
الأبعاد والاستراتيجيات المعتمدة لتوزيع وتصنيف الصناديق البريدية:
الفئة 1: فئة التجريب واختبار الأدوات والبرامج (Testing/Trials)
- الهدف والوظيفة: استكشاف البرامج والتطبيقات والمواقع الجديدة وتقييم جودتها لفترات وجيزة.
- فترة الاحتفاظ بالصندوق: قصيرة المدى وتتراوح بين 10 دقائق إلى 30 دقيقة كحد أقصى.
- أمثلة حية: تحميل ملف أو كتاب رقمي لمرة واحدة، التسجيل للحصول على Trial عابر لبرنامج معين.
- الخطة الدفاعية المتبعة: التخلص من العنوان وحرقه ومحوه تماماً من الوجود فور إتمام الغرض منه.
الفئة 2: فئة المتاجر الرقمية والتسوق العابر (Shopping/E-commerce)
- الهدف والوظيفة: شراء منتج أو إجراء معاملة عابرة من متاجر إلكترونية ناشئة أو غير معروفة كلياً لك.
- فترة الاحتفاظ بالصندوق: تظل نشطة وممتدة حتى استلام المنتج والتحقق من سلامة الطلبية وتأكيد المعاملة.
- أمثلة حية: مواقع الشراء الدولية الجديدة، المتاجر التي تزورها للاستفادة من قسيمة خصم ترحيبية لمرة واحدة.
- الخطة الدفاعية المتبعة: تخصيص عنوان بريد مستقل لكل متجر أو طلب شراء منفصل لقطع دابر تعقب بطاقاتك.
الفئة 3: فئة الحسابات والمنصات الاجتماعية البديلة (Social Media Alternatives)
- الهدف والوظيفة: إنشاء ملفات وحسابات اجتماعية بديلة أو مستعارة تتيح لك التصفح والتفاعل بسرية تامة.
- فترة الاحتفاظ بالصندوق: طويلة المدى وممتدة لفترات زمنية متعاقبة (أشهر أو سنوات حسب حاجتك).
- أمثلة حية: الحسابات المستعارة على تباين المنصات، الملفات المخصصة لرصد وبحث مجالات معينة أونلاين.
- الخطة الدفاعية المتبعة: الترقية والاعتماد على مزايا باقة MailDitch Premium لضمان بقاء الوصول للبريد متاحاً دوماً.
الممارسة الأمنية #3: افهم بوضوح الحالات والمواضع التي يُحظر فيها استخدام البريد المؤقت
إن جوهر الوعي الأمني السليم لا يقتصر فقط على معرفة كيفية استغلال الأدوات، بل يتعداه لضرورة إدراك وفهم الحدود والخطوط الحمراء التي يمنع فيها تماماً الاستعانة بالبريد المؤقت لإنشاء حساباتك.
إياك واستخدام عنوان بريد إلكتروني مؤقت بداخل هذه القطاعات:
1. البوابات والخدمات والمحافل المالية والمصرفية (Financial Institutions)
- الحسابات والخدمات البنكية، تطبيقات بطاقات الائتمان، ومنصات الاستثمار والأسهم والمحافط المالية.
- بوابات ومعالجات الدفع الرقمية العالمية والمحلية (مثل PayPal, Stripe وغيرها).
- منصات وتطبيقات تداول العملات الرقمية والمشفرة (Crypto Exchanges) التي تحوي أصولاً أو مدخرات مالية لك.
- حسابات وبوابات شركات التأمين وإدارة شؤونك ومستحقاتك المالية والتعويضية.
💡 **الأسباب الأمنية المنطقية للامتناع:** تستلزم هذه الخدمات الحيوية وجود قناة اتصال دائمة، مستقرة، وشديدة الأمان والموثوقية لاستقبال التنبيهات الأمنية الفورية، وإخطارات المعاملات، وإتمام عمليات إثبات الهوية الصارمة وإعادة تعيين كلمات المرور عند الطوارئ؛ فتبعات فقدان الوصول أو حدوث خلل هنا قد تكلفك خسارة مدخراتك وأموالك بالكامل.
2. المنصات والبوابات الصحية والطبية (Healthcare Providers)
- بوابات المستشفيات، العيادات، والمراكز الطبية المخصصة للتواصل مع أطبائك الشخصيين.
- حسابات شركات التأمين الصحي والملفات والتقارير الرقمية التي تحوي تاريخك الطبي.
- منصات ومواقع تقديم الاستشارات الطبية عن بعد (Telemedicine Platforms).
- تطبيقات الصيدليات الرقمية المعنية بإدارة وصرف وتجديد وصفاتك الدوائية الدورية.
💡 **الأسباب الأمنية المنطقية للامتناع:** المراسلات والإشعارات الصحية هي اتصالات بالغة الحساسية، حرجة، ومقيدة بعوامل زمنية ضيقة جداً؛ كما تفرض القوانين الدولية (مثل HIPAA) معايير تواصل موثقة لا يمكن التهاون فيها. حالات الطوارئ الطبية لا تحتمل أبداً الانتظار أو فقدان حسابك بسبب انتهاء صلاحية إيميل مؤقت.
3. السحابات التخزينيه ومستودعات البيانات الرئيسية (Primary Cloud Storage)
- حسابات السحب التخزينية المخصصة لحفظ وثائقك وملفاتك الرسمية والشخصية الهامة.
- مستودعات الصور ومكتبات الذكريات العائلية والشخصية التي لا يمكن تعويضها في حال فقدانها.
- أنظمة النسخ الاحتياطي (Backup Systems) المؤتمتة لملفات أجهزتك وحواسبك الشخصية.
- مساحات العمل التشاركية الرقمية التي تحوي كود برمجياً، أو أسرار عمل، أو بيانات بالغة السرية والأهمية.
💡 **الأسباب الأمنية المنطقية للامتناع:** إذا تعرضت لنسيان كلمة المرور الخاصة بحساب تخزين سحابي يعتمد على إيميل مؤقت منتهي الصلاحية، فإن كافّة ملفاتك الحيوية، وذكرياتك العائلية، وبيانات عملك الثمينة المخزنة بداخل السحابة ستضيع وتتبخر للأبد دون وجود أي فرصة تقنية أو قانونية لاستردادها مجدداً.
الممارسة الأمنية #4: طبق معايير صارمة وقوية لسلامة كلمات المرور لحساباتك المؤقتة
اعتمادك على عنوان بريد إلكتروني مؤقت وعابر لإتمام تفعيل حساب ما، لا يسقط عنك أبداً ضرورة صياغة وتطبيق كلمات مرور بالغة القوة والتعقيد لحماية هذا الحساب من الاختراق.
الركائز الأساسية لإدارة كلمات المرور بذكاء:
1. حظر صياغة كلمات مرور مكررة أو معاد استخدامها (Unique Passwords)
- إياك وتكرار استخدام نفس كلمة المرور بداخل شتى المواقع والحسابات الرقمية على الإطلاق
- تضمن لك هذه الممارسة حصر واحتواء الضرر؛ فتعرض موقع معين للاختراق يترك بقية شؤونك آمنة تماماً
- اعتمد كلياً على مولدات ومديرات كلمات المرور (Password Managers) لصياغة وحفظ السجلات بشكل آلي ومحكم
2. الالتزام بالحدود المعيارية لتعقيد الرمز وقوته
- يجب ألا يقل طول كلمة المرور بأي حال من الأحوال عن **16 خانة أو حرفاً** (وكلما زاد الطول، تضاعفت الحصانة)
- احرص على دمج صياغة عشوائية تجمع بين الحروف الكبيرة (Uppercase)، الصغيرة (Lowercase)، الأرقام، والرموز الخاصة
- تجنب تماماً استخدام الكلمات القاموسية الشائعة، العبارات المتداولة، أو التوليفات المتوقعة لسهولة كسرها عبر البوتات
- احظر إدراج أي معلومات أو سجلات تخص حياتك الشخصية (مثل اسمك، تاريخ ميلادك، أو عنوان سكنك) بداخل الرمز
3. الاستعانة الإلزامية ببرامج ومديرات كلمات المرور الاحترافية
- تعد مديرات كلمات المرور الأداة الأساسية والمستحيل الاستغناء عنها لإدارة شتات حساباتك المؤقتة والمنفصلة بكفاءة
- تمنحك بيئة مشفرة بالكامل لحفظ السجلات، وتوليد الرموز المعقدة بنقرة واحدة، والمزامنة الآمنة بين شتى أجهزتك
- تتيح لك كتابة هوامش وملاحظات سرية (Secure Notes) لتوثيق وتتبع طبيعة ونوع البريد المؤقت المربوط بكل حساب بدقة
**أبرز وأقوى الخيارات البرمجية المتاحة في السوق السيبراني:**
- Bitwarden: برنامج رائد، مفتوح المصدر (Open Source)، ويقدم خطة مجانية متكاملة وشديدة الأمان.
- 1Password: منصة احترافية بالغة التطور، تمتاز بواجهات مستخدم ممتازة وتجربة استخدام سلسة (مدفوعة).
- KeePassXC: خيار أمني صارم، يعمل بالكامل أوفلاين (Offline) بدون خوادم سحابية، لمن يطلبون أقصى درجات السيادة والسرية.
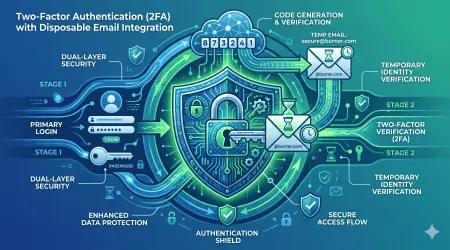
الممارسة الأمنية #5: قم بتفعيل ميزات المصادقة الثنائية (2FA) حيثما توفرت
تضيف المصادقة الثنائية (Two-Factor Authentication) جدار حماية ودفاع صلب ومستقل تماماً عن طبقة التحقق عبر البريد الإلكتروني، مما يحميك حتى في حال فقدان الصندوق البريدي.
مستويات الأمان وطرق التفعيل المتوافقة مع الحسابات المؤقتة:
الطريقة 1: تطبيقات توليد الرموز المؤقتة (Authenticator Apps) — الخيار الموصى به بشدة
- آلية عملها الفنية: تعتمد على توليد رموز رقمية متغيرة تلقائياً كل 30 ثانية بشكل محلي بداخل جهازك الذكي (تعتمد على الوقت TOTP).
- التوافق مع البريد المؤقت: ممتاز ومثالي جداً؛ حيث يتم مسح كود الـ QR لمرة واحدة عند إنشاء الحساب وينقطع بعدها ارتباطها بالإيميل.
- مستوى الأمان المحقق: **مرتفع جداً ومحصن سيبرانياً.**
- أبرز التطبيقات المعتمدة: Google Authenticator, Aegis Authenticator, Microsoft Authenticator.
🎯 **الميزة الاستراتيجية القاتلة:** حتى لو انتهت صلاحية بريدك المؤقت تماماً أو قمت بحرقه، ستظل قادراً على تسجيل الدخول والوصول لحسابك بفضل الرموز المولدة محلياً على هاتفك دون أي حاجة لاستقبال رسائل بريدية من الموقع.
الطريقة 2: مفاتيح الأمان الفيزيائية والأجهزة الصلبة (Hardware Security Keys)
- آلية عملها الفنية: قطع أو فلاشات صغيرة صلبة يتم تركيبها بداخل منفذ الحاسوب أو تقريبها عبر تقنيات NFC للهاتف لتأكيد هويتك البشريّة.
- التوافق مع البريد المؤقت: متوافقة بالكامل وتوفر أعلى درجات الموثوقية والحصانة المستقلة كلياً عن مسار صناديق البريد.
- مستوى الأمان المحقق: **الأعلى والأقوى على الإطلاق في الساحة الأمنية (مقاومة تماماً لهجمات التصيد الاحتيالي).**
- أبرز الأجهزة المعتمدة: مفاتيح YubiKey الشهيرة، أو مفاتيح Titan Security Key المطورة من Google.
الطريقة 3: رموز الاسترداد الاحتياطية المطبوعة (Backup Codes)
- آلية عملها الفنية: قائمة من الرموز الرقمية الأحادية الاستخدام تمنحها لك المنصات لمرة واحدة عند تفعيلك لميزات الـ 2FA لحفظها للطوارئ.
- التوافق مع البريد المؤقت: متوافقة وضرورية جداً؛ وتعمل كطوق نجاة نهائي وحاسم للوصول لحسابك في حال فقدانك لهاتفك أو جهاز المصادقة.
- مستوى الأمان المحقق: **متوسط إلى مرتفع** (تعتمد قوتها كلياً على مدى سرية وأمان المكان الذي تختار حفظ وتخزين هذه الأكواد بداخله).
الممارسة الأمنية #6: قم بتصدير وحفظ رسائل التحقق الحيوية والملفات قبل انتهاء الصلاحية
تحتوي بعض رسائل التحقق وتأكيد التسجيل الواردة لصندوقك المؤقت على تفاصيل ومعلومات بالغة الأهمية قد تحتاج للرجوع إليها أو إبداء إثباتها في فترات زمنية لاحقة.
البيانات والمحتويات البريدية الواجب عليك الاحتفاظ بها:
1. إيصالات وتأكيدات عمليات الشراء والتسوق (Order Confirmations)
- فواتير الشراء الرقمية، مستندات السداد والمدفوعات، وتفاصيل الضرائب والرسوم المستقطعة.
- أرقام تتبع الشحنات والطرود البريدية ومواعيد وخطوط سير التسليم المعتمدة.
- وثائق وبنود وشروط الضمان الموفرة على السلع والمنتجات المشتراة من المتجر.
2. مفاتيح الترخيص وتفعيل البرمجيات (License Keys)
- أكواد ورموز تفعيل البرامج والتطبيقات والأدوات الرقمية التي قمت بالحصول عليها.
- الأرقام التسلسلية (Serial Numbers) الخاصة بالمنتجات لإثبات ملكيتك الشرعية لها مستقبلاً.
- روابط وملفات التحميل الرسمية المخصصة للمشتركين والمحمية بجدران الدفع.
الآليات والأساليب التقنية لحفظ وشفط المراسلات الهامة قبل زوالها:
الأسلوب 1: ميزة المفضلة بداخل منصة MailDitch (MailDitch Favorites)
- تتيح لك باقة MailDitch Premium إمكانية حفظ ووسم الرسائل الحيوية بنقرة واحدة بداخل قائمة المفضلة الخاصة بك
- تتكفل الخوادم باستبقاء وحفظ هذه الرسائل المحددة بشكل دائم ولأجل غير مسمى بداخل حسابك بأمان تام
- تضمن لك القدرة على فحص وقراءة محتويات الرسالة في أي وقت مستقبلي حتى بعد زوال واحتراق الإيميل المؤقت نفسه
- تُعد الآلية الأسرع والأكثر سلاسة وتنظيماً لإدارة وأرشفة مستندات التحقق والتفعيل الهامة للخدمات
الأسلوب 2: التصدير بصيغة ملفات PDF دائمة (PDF Export)
- قم بفتح رسالة التحقق بداخل المتصفح واختيار أمر الطباعة (Print) وتحديد خيار الحفظ كمستند PDF.
- قم بتخزين الملفات الناتجة بداخل هيكلية مجلدات واضحة ومنظمة بداخل قرصك الصلب أو سحابتك الآمنة.
- تمثل هذه الطريقة ممارسة احترافية، دائمة، ومعترفاً بها رسمياً كإثباتات ومستندات موثقة عند التعامل مع الدعم الفني.
الأسلوب 3: الحفظ الآمن بداخل ملاحظات مدير كلمات المرور (Secure Notes)
- قم بنسخ النصوص الحيوية، أكواد الترخيص، أو تفاصيل الحساب من الرسالة الواردة ولصقها في خانة الملاحظات السرية.
- تُخزن الملاحظات ملحقة ومباشرة بجوار سجل اسم المستخدم وكلمة السر الخاصة بهذا الموقع بداخل برنامج إدارة كلمات المرور.
- تستفيد البيانات هنا من أقوى طبقات تشفير قاعدة بيانات البرنامج وتكون متوفرة ومزامنة معك أينما ارتحلت عبر أجهزتك.
الممارسة الأمنية #7: راقب بحذر وتيقظ أي أنشطة أو رسائل تحقق مريبة
الحفاظ على سلامتك السيبرانية يستلزم منك إبداء اليقظة المستمرة ومراقبة مسارات صناديقك البريدية المؤقتة، لرصد وإحباط التهديدات ومحاولات الاختراق مسبقاً قبل وقوع الضرر.
إشارات الخطر والدلائل المريبة التي توجب عليك الحذر:
- 🚨 وصول رسائل تحقق غير متوقعة أو مبررة: تلقيك لرسالة تفعيل حساب أو كود OTP من موقع لم تقم بزيارته أو التسجيل فيه مطلقاً؛ مما يشير بوضوح إلى قيام جهة ما أو بوتات هجومية بانتهاك واستغلال عنوان بريدك المؤقت لخلق حسابات مشبوهة، أو وجود خطأ مطبعي عابر من مستخدم آخر. **الإجراء الفوري:** احذر تماماً من النقر على أي رابط بداخلها وأهمل الرسالة فوراً.
- 🚨 محاولات تحقق متكررة وكثيفة (Spamming Attacks): انهمار وتوالي وصول رسائل التفعيل وأكواد التأكيد بشكل متتابع ومتلاحق بداخل صندوقك المؤقت في فترات زمنية وجيزة؛ وهو دليل قطعي على تعرض حسابك أو بريدك لهجوم مؤتمت منظم يستهدف كسر واختراق الحساب أو إغراق خوادم المنصة. **الإجراء الفوري:** قم بحرق وتدمير الإيميل المؤقت دون تردد.
- 🚨 رسائل تصيد احتيالي مقنعة بزي التحقق (Phishing): استقبال رسائل تزعم حاجة حسابك لإعادة التحقق الفوري لإنقاذه من الإغلاق التام، وتكون مرسلة من عناوين مريبة وتطالبك بالنقر على روابط مشبوهة لسرقة اعتماداتك (Credential Harvesting). **الإجراء الفوري:** لا تتفاعل مع الروابط مطلقاً، وتوجه لفحص حالة حسابك عبر الدخول للموقع مباشرة من متصفحك بشكل مستقل للتأكد.
الممارسة الأمنية #8: ارسم وخطط لاستراتيجية خروج آمنة وقاطعة من الحسابات (Exit Strategy)
الوعي الأمني يقتضي منك معرفة التوقيت والآلية البرمجية الصحيحة للتخلص من عناوين بريدك المؤقتة وحرق حساباتها المرتبطة بها لقطع دابر أي تتبع أو استغلال لبياناتك مستقبلاً.
المسار الخططي والتنفيذي لإتمام عملية الحرق الآمن للحساب والبريد:
الخطوة 1: تقييم وفحص محتويات الحساب (هل توجد أي بيانات أو ملفات هامة تود استبقاءها؟)
  ↓
الخطوة 2: استخراج وتصدير شتى إيصالات الشراء، أكواد التراخيص، والملفات المرفقة وحفظها بأمان
  ↓
الخطوة 3: الولوج لإعدادات الحساب ومحو وحذف كافّة تفاصيل اسمك أو معلوماتك الشخصية من الملف الشخصي
  ↓
الخطوة 4: قطع وإلغاء ارتباط الحساب بأي خدمات أو تطبيقات أو منصات خارجية أخرى متصلة به
  ↓
الخطوة 5: التوجه لتبويب إدارة الحساب واختيار أمر "حذف وإغلاق الحساب نهائياً" (Account Deletion)
  ↓
الخطوة 6: إهمال عنوان البريد المؤقت بداخل MailDitch وتركه ليموت وينتهي أوتوماتيكياً وتحديث سجلاتك
**تنبيه أمني جوهري:** السعي لحذف وإغلاق الحساب بشكل قطعي وفوري من خوادم الموقع هو ممارسة بالغة الأهمية وأفضل بكثير من مجرد إهماله وهجره؛ حيث تضمن هذه الخطوة إجبار قاعدة بيانات الموقع على محو سجلاتك وحظر تعرض ملفاتك القديمة للانكشاف في حال وقوع اختراقات سيبرانية للموقع مستقبلاً.
الممارسة الأمنية #9: اعتمد على مزايا باقة MailDitch Premium للحسابات الممتدة
عندما تفرض عليك متطلبات أعمالك أو أنشطتك الاستعانة بعناوين البريد المؤقت لتأمين خصوصيتك، مع حاجتك الماسة لضمان بقاء واستقرار قنوات الاتصال والوصول للمراسلات على المدى الطويل، فإن الترقية والاعتماد على باقة Premium يتحول لضرورة أمنية واستراتيجية ملحة لحماية مصالحك.
| الميزة والخاصية الفنية الموفرة | باقة الحماية الفائقة (MailDitch Premium) | الباقة المجانية التقليدية المتاحة للعموم |
|---|---|---|
| فترات استبقاء وصلاحية الصناديق البريدية | دائمة ومستمرة ولأجل غير مسمى (حسب رغبتك) | محدودة ومؤقتة (تنتهي تلقائياً بعد فترات وجيزة) |
| أرشفة وحفظ الرسائل الحيوية وأكواد التفعيل | متاحة عبر ميزة "المفضلة" لحفظ المراسلات للأبد | غير متوفرة (تُحذف المراسلات أوتوماتيكياً بانتهاء صلاحية الصندوق) |
| استخدام امتدادات ونطاقات خاصة (Custom Domains) | متوفرة وتمنح إيميلاتك مظهراً احترافياً وموثوقاً | غير متاح (تقتصر على النطاقات العامة المشتركة للمنصة) |
| معدلات نجاح تجاوز فلاتر حظر البريد المؤقت للمواقع | أعلى معدلات النجاح والاستقرار بفضل النطاقات الخاصة | متوسطة (قد تتعرض بعض النطاقات العامة المشتركة للحظر) |
| نقاء التجربة من الإعلانات وشبكات التتبع الخارجية | خالية تماماً من الإعلانات لضمان أعلى مستويات السرية | تتضمن عروضاً وإعلانات عابرة لدعم تكاليف تشغيل الخوادم |
خارطة الطريق الخططية والمصفوفة الزمنية لتطبيق معايير التحقق الآمن
جدول المهام والإجراءات الوقائية والأمنية الموزعة على فترات زمنية متعاقبة:
| النطاق والمصفوفة الزمنية للمهمة | الإجراءات والخطوات الدفاعية والأمنية الواجب إنفاذها وتطبيقها بالكامل |
|---|---|
| المسار والجدول الأسبوعي (Weekly Routine) |
|
| المسار والجدول الشهري (Monthly Audit) |
|
| المسار والجدول الفصلي الدوري (Quarterly Review) |
|
القرار الفصل: تفعيل آمن ومستقر... خصوصية مصونة وسيطرة مطلقة
إن إلزام المواقع لك بإتمام عمليات التحقق من بريدك الإلكتروني لا يعني أبداً وجوب التضحية بخصوصيتك الشخصية، أو تقديم محددات هويتك الحقيقية على طبق من ذهب للشركات وسماسرة البيانات، أو تحويل إنبوكسك الشخصي لساحة مستباحة تغرق بآلاف رسائل السبام المزعجة. مع تطبيقك الواعي لأفضل الممارسات الأمنية التي استعرضناها بداخل هذا الدليل الشامل، يمكنك وبسهولة تامة حصد شتى مزايا التفعيل والوصول للخدمات، مع فرض سيادتك وحصانتك وسيطرتك المطلقة على كامل أبعاد وتفاصيل بصمتك الرقمية أونلاين.
الملخص والركائز الجوهرية المستفادة لحمايتك:
- فرز وتصنيف الحسابات بذكاء: التزام صارم بالبريد الحقيقي للقطاعات المصيرية والمالية والصحية، والاعتماد المطلق على البريد المؤقت للخدمات العابرة والمنخفضة الأهمية.
- الاعتماد على المنصات الموثوقة: توفر لك منصة MailDitch بيئة أمنية مشفرة، بالغة السرعة والاستقرار لاستقبال أكواد التفعيل الفورية بخصوصية تامة وبدون شروط تسجيل.
- التطبيق الحازم لمعايير العزل الهيكلي: تخصيص وإنشاء عنوان بريد مؤقت ومستقل لكل موقع أو غرض على حدة، وحظر إعادة استخدام نفس الإيميل في خدمات متعددة كلياً.
- توثيق وأرشفة المستندات الثمينة: احرص على تصدير إيصالات الشراء، فواتير المدفوعات، ومفاتيح ترخيص البرمجيات وحفظها كملفات PDF أو بداخل قائمة المفضلة قبل زوال الصندوق.
- تحصين الحسابات بالمصادقة الثنائية (2FA): تفعيل ميزات الـ 2FA بالاعتماد على تطبيقات الأجهزة الذكية أو المفاتيح الفيزيائية لضمان استمرار وصولك لحسابك بمعزل عن الإيميل.
ابدأ في فرض حصنتك السيبرانية وحماية حساباتك اليوم:
- توجه فوراً لزيارة المنصة الرسمية عبر الرابط: https://mailditch.com
- قم بنقرة واحدة وخلال ثانية بتوليد عنوان بريدك الإلكتروني المؤقت والآمن والمشفر (بدون كتابة أي بيانات أو إنشاء حساب)
- استخدم البريد الناتج لإتمام تفعيل وتحقق حسابك القادم، وعش تجربة الجمع الفريد بين متطلبات الأمان والخصوصية المطلقة أونلاين
**لا تنتظر حتى تقع الفأس في الرأس؛ فتصحو على وقع اختراق لبياناتك، أو استيلاء على حساباتك، أو غرق بريدك الشخصي في ركام الإعلانات المزعجة والتصيد الاحتيالي.**
**اتخذ خطوات استباقية ذكية، وافرض سيادتك وأمانك الآن بالاعتماد على حلول البريد الإلكتروني المؤقت من المنبع.**
انضم لصفوف آلاف المستخدمين والخبراء المحترفين الذين أدركوا أن التحقق من الحسابات وصيانة الخصوصية الشخصية ليسا أمرين متعارضين؛ بل هما مساران يتكاملان ويصنعان أمانك الرقمي متى ما استعنت بالأدوات والاستراتيجيات الصحيحة الصائبة.
👉 احصل على عنوان بريدك المؤقت والآمن والمشفر الآن - خدمة مجانية، فورية، ومحصنة بالكامل.
**أكّد حساباتك بسلامة... صُن خصوصية بياناتك الحساسة... وابسط سيادتك وسيطرتك المطلقة على الدوام!**
مقالات وإرشادات ذات صلة يوصي خبراء الخصوصية بقراءتها:
- الدليل التقني المتكامل لحماية وتأمين بريدك الإلكتروني الحقيقي من هجمات التصيد الاحتيالي ورسائل السبام المزعجة
- الدليل الاستراتيجي الشامل لاستغلال عناوين البريد الإلكتروني المؤقتة المجانية لإتمام عمليات التحقق والتفعيل الآمن
- كيف تحافظ على سرية ومجهولية تحركاتك أونلاين بالاعتماد على الإيميل الفوري المباشر وبدون اشتراط التسجيل
- حظر وبتر رسائل السبام للأبد: كيف تساهم خدمات ومواقع الإيميلات المؤقتة (Burner Mail) في حماية وتأمين إنبوكسك
- مولد البريد الإلكتروني الوهمي لإنشاء حسابات وسائل التواصل الاجتماعي: دليلك العملي لفرض الخصوصية والأمان
حصن وأمّن كافّة عمليات تفعيل وتحقق حساباتك الرقمية اليوم
روابط وصمامات أمان سريعة ومباشرة تهمك داخل منصة MailDitch:
- قم بنقرة واحدة بتوليد وإنشاء عنوان بريد إلكتروني مؤقت ومشفر ومستقر مجاناً الآن
- الترقية والاستفادة الفورية من المزايا الاحترافية الفائقة والخصائص الحصرية لـ Premium
- الاطلاع وفحص البنود والالتزامات الصارمة لتوثيق ومعايير سياسة الخصوصية والأمان المعتمدة لدينا
- فتح تذكرة دعم فني والتواصل المباشر مع فريق خبراء الأمن السيبراني والسلامة الرقمية للمنصة
حول هذا الدليل الإرشادي: تم إعداد وتدقيق وصياغة شتى محتويات وتوصيات ومصفوفات هذا الدليل الأمني الاستراتيجي بالكامل بواسطة فريق الخبراء التقنيين المتخصصين في شؤون الهندسة العكسية للدفاع السيبراني وصيانة الخصوصية وحماية الهوية الرقمية بداخل منصة MailDitch، بهدف تمكين شريحة المستخدمين وتزويدهم بأرقى المعارف والأدوات الكفيلة بحظر عمليات التجسس أو تتبع وتعدين بياناتهم الشخصية أونلاين عبر الشبكة.
تاريخ آخر مراجعة وتحديث شامل للمحتوى: يناير 2026
شارك هذا الدليل الإرشادي والتوعوي الشامل مع أفراد عائلتك، أصدقائك، وزملائك في العمل وكل من تراه مهتماً برفع كفاءة معايير أمانه الرقمي وتأمين خصوصية حساباته أونلاين من مخاطر الاختراقات والتعقب؛ وساعدهم على اتخاذ قرارات تقنية صائبة تضمن سلامة شؤونهم بالكامل.
هل تساورك أي شكوك، أو مخاوف، أو استفسارات تقنية حول كيفية دمج وإدارة حساباتك المؤقتة بالاعتماد على برامج إدارة كلمات المرور؟ ضع سؤالك أو تفاصيل استشارتك بداخل القسم المخصص للتعليقات أدناه، وسيسعد فريق خبراء السلامة والأنظمة السيبرانية لدينا بتقديم الإرشاد والدعم الأمني والمشورة الفورية والمخصصة لمساعدتك على فرض أمانك وسيادتك الرقمية المطلقة!